
AI làm thay đổi cán cân an ninh ngân hàng
AI an ninh ngân hàng là việc ứng dụng trí tuệ nhân tạo để cải thiện hoạt động và phát hiện rủi ro, đồng thời phòng ngừa những cuộc tấn công mà tin tặc cũng có thể tăng tốc bằng chính công nghệ này. Ngân hàng vì thế không thể xem AI chỉ là công cụ nâng năng suất: nó đang làm thay đổi cả tốc độ lẫn cách thức đối đầu trên không gian số. Ngày 21/10, tại chương trình Diễn tập chủ động phòng thủ không gian mạng DF Cyber Defense & AI Hackathon, ông Phan Thái Dũng, Phó Cục trưởng Công nghệ thông tin thuộc Ngân hàng Nhà nước, cảnh báo AI khiến các mối đe dọa an ninh mạng khó lường hơn. Tin tặc có thể dùng AI tự động khai thác lỗ hổng, tạo kịch bản gian lận tinh vi để vượt qua lớp phòng vệ. Đáng lo hơn, người không có chuyên môn lập trình sâu vẫn có thể mua mã độc rồi dùng AI chỉnh sửa, tùy biến cho mục tiêu tấn công. Điều đó khiến tấn công mạng ngân hàng không còn là bài toán chỉ dành cho những đối thủ có năng lực kỹ thuật cao. Phòng thủ chậm hơn một nhịp có thể đồng nghĩa với việc khách hàng phải đối mặt với nguy cơ mất dữ liệu hoặc tài sản.
Giám sát giao dịch, không chỉ dựng tường lửa
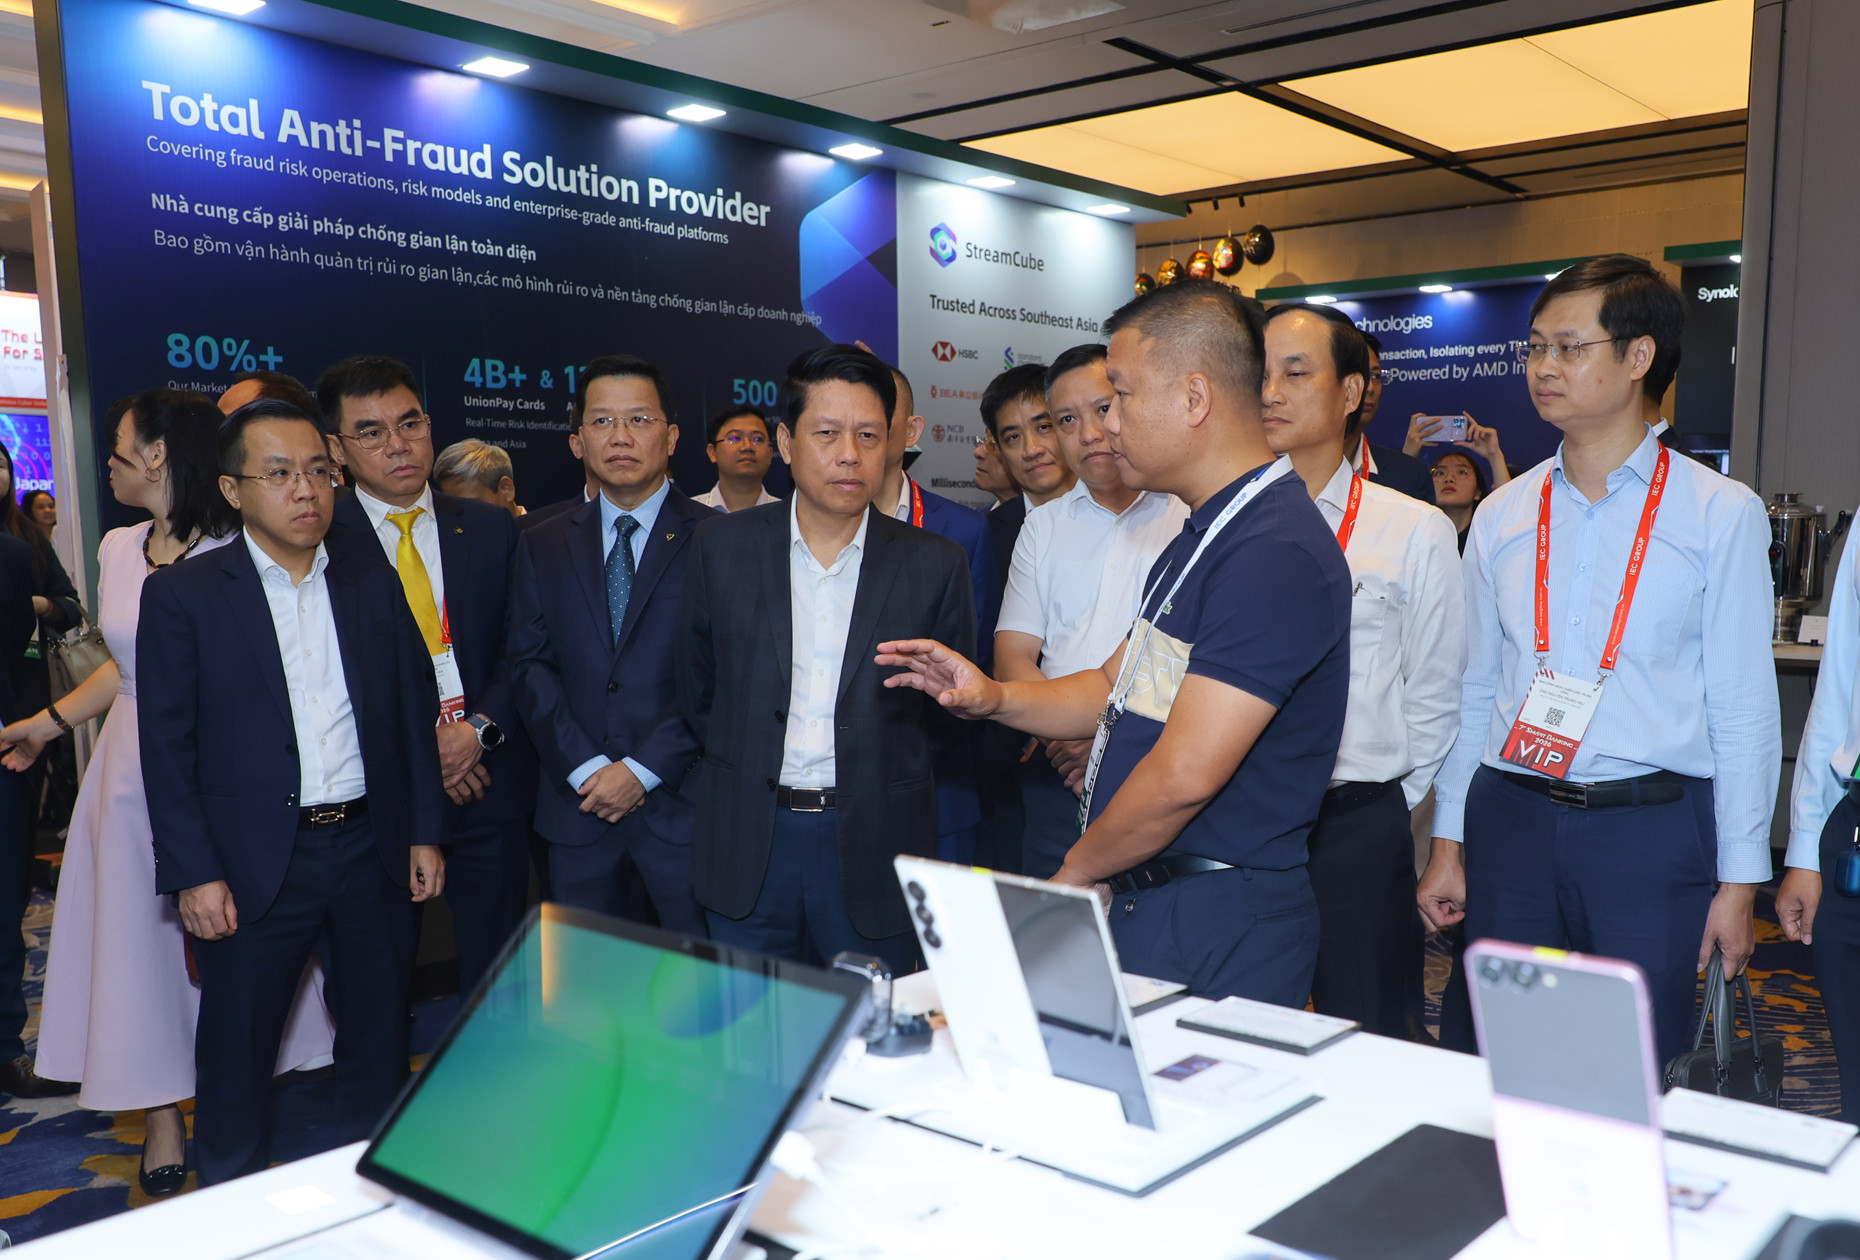
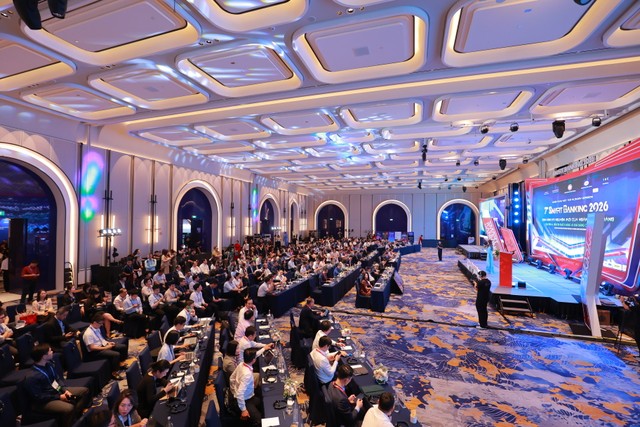
Ngày 22/10, tại Hà Nội, Hội thảo và Triển lãm Smart Banking lần thứ 7 tập trung vào AI, niềm tin khách hàng và khả năng chống chịu số. Tại đây, Phó Thống đốc Ngân hàng Nhà nước Phạm Tiến Dũng yêu cầu các ngân hàng giám sát đồng thời an ninh mạng và hoạt động giao dịch, thay vì chỉ nhìn vào hệ thống công nghệ thông tin. Đây là yêu cầu đúng trọng tâm. Một giao dịch bất thường có thể là dấu hiệu đầu tiên của tài khoản bị chiếm quyền, trong khi một cảnh báo kỹ thuật riêng lẻ chưa chắc cho thấy nguy cơ thiệt hại đã chạm đến khách hàng. Ghép hai luồng tín hiệu giúp ngân hàng nhìn được cả cách kẻ tấn công xâm nhập lẫn hậu quả đang hình thành trong hoạt động tài chính. Quy mô khiến khoảng trống giám sát càng khó chấp nhận: hệ thống ngân hàng xử lý khoảng 100 triệu giao dịch thanh toán mỗi ngày, tổng giá trị khoảng 1,2 triệu tỷ đồng. Trách nhiệm bảo vệ vì vậy không thể giao riêng cho bộ phận công nghệ; nghiệp vụ, vận hành và quản lý giao dịch cũng phải tham gia nhận diện rủi ro.
Kết nối chống tấn công với chống gian lận
Phòng thủ theo từng hệ thống riêng rẽ dễ bỏ lọt mối liên hệ giữa một vụ xâm nhập và hành vi lừa tiền. Tại Smart Banking, ông Nguyễn Xuân Việt, Giám đốc Công nghệ kiêm Giám đốc Khối Dịch vụ công nghệ mới của FPT IS, đề xuất kết nối hệ thống giám sát an ninh mạng, phát hiện gian lận và phòng chống rửa tiền để nhận diện, ứng phó rủi ro theo thời gian thực. Lý do rất thực tế: nhiều cuộc xâm nhập bắt đầu bằng việc đánh lừa con người, rồi sử dụng thông tin đăng nhập hợp lệ để đi vào hệ thống. Các đối tượng còn có thể giả mạo hình ảnh hoặc giọng nói để khiến khách hàng, thậm chí nhân viên ngân hàng, tự thực hiện chuyển tiền. Khi dữ liệu và cảnh báo được đối chiếu, ngân hàng có cơ hội phát hiện chuỗi hành vi đáng ngờ thay vì xử lý từng tín hiệu rời rạc. Cách tiếp cận này biến gian lận giao dịch số thành một phần của bài toán an ninh mạng, không phải trách nhiệm tách biệt. Mục tiêu không chỉ là ngăn xâm nhập, mà còn phải nhận ra khi tài khoản và giao dịch đang bị lợi dụng.
Bảo vệ Mobile Banking phải bắt đầu từ khả năng chống chịu
Với khách hàng, bảo mật Mobile Banking không chỉ nằm ở mật khẩu hay một lớp xác thực. Ngân hàng Nhà nước đã ban hành yêu cầu tăng cường an toàn ứng dụng, gồm nhận diện thiết bị bị can thiệp, phá vỡ cơ chế bảo mật và phát hiện nguy cơ dịch ngược ứng dụng. Một hướng bảo vệ khác là Zero Trust: không mặc nhiên tin cậy người dùng hay thiết bị, mà kiểm tra từng yêu cầu truy cập theo danh tính, quyền hạn và tình huống cụ thể. Ngân hàng cũng cần cho khách hàng công cụ chủ động bảo vệ tài khoản, như thiết lập thời gian chờ đối với lần đầu chuyển tiền cho người nhận mới, có thể lên tới 24 giờ. Đây là lớp giảm thiệt hại hữu ích, nhưng không thay thế giám sát liên tục và phối hợp giữa các hệ thống. Kết luận cần rõ ràng: AI không khiến ngân hàng phải từ bỏ đổi mới, nhưng buộc họ chứng minh công nghệ đi cùng năng lực chống chịu. Kết nối giám sát an ninh với phát hiện gian lận, kiểm tra Mobile Banking và xử lý giao dịch đáng ngờ là nền tảng để bảo vệ tài sản, dữ liệu và niềm tin khách hàng.