
AI tăng tốc tìm lỗi, nhưng không thể thay thế khâu vá
AI phát hiện lỗ hổng là việc dùng các mô hình trí tuệ nhân tạo để phân tích mã, nhận diện hành vi bất thường và kiểm tra xem một điểm yếu có thể bị khai thác hay không. Giá trị của công nghệ này không chỉ nằm ở tốc độ tìm kiếm, mà còn ở khả năng giúp chuyên gia kiểm chứng giả thuyết và đánh giá mức độ rủi ro.
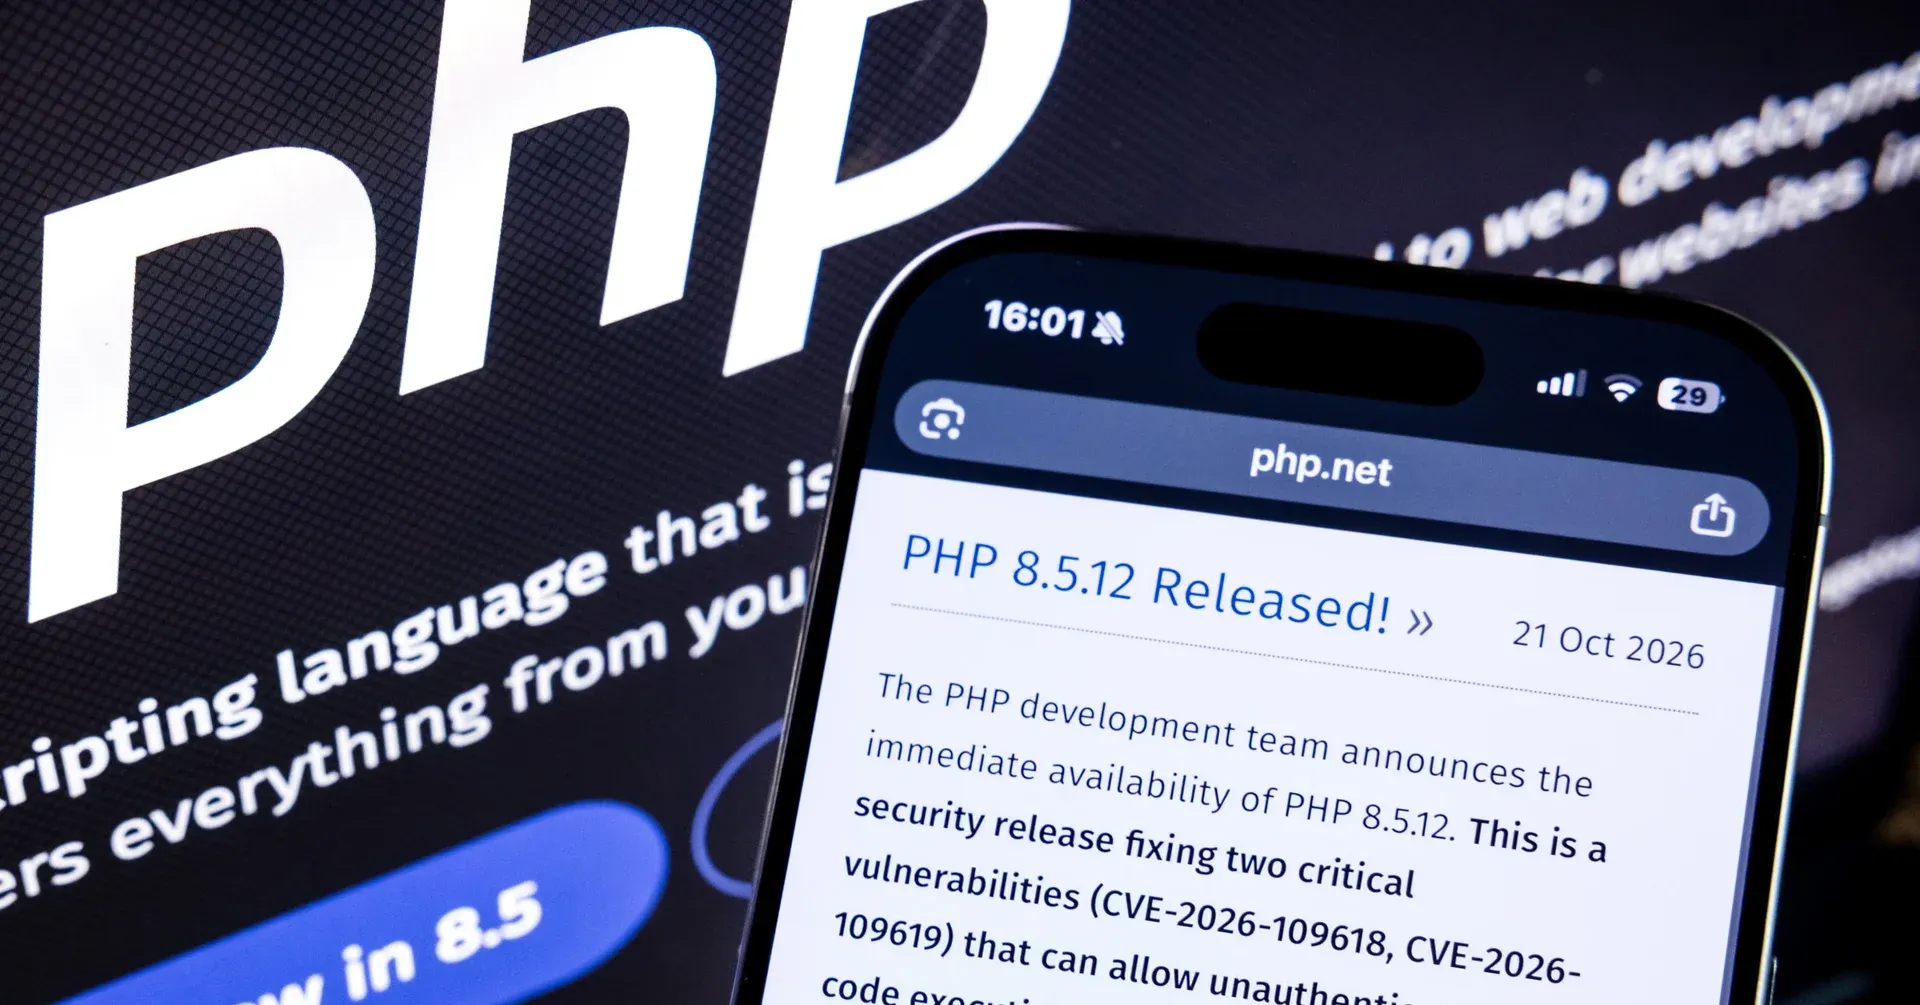
Diễn biến liên quan đến PHP trong tháng 10/2026 cho thấy tác động ấy đã đi vào thực tế: theo thông tin được công bố, một mô hình AI hỗ trợ phát hiện lỗ hổng nghiêm trọng trong PHP, ngôn ngữ phổ biến để xây dựng website và ứng dụng web; các nhà nghiên cứu của Wiz cũng độc lập phát hiện và báo cáo những lỗ hổng liên quan. Đây là tín hiệu đáng mừng cho bảo vệ phần mềm lâu năm, nhưng không đồng nghĩa hệ thống đã an toàn. Phát hiện nhanh chỉ tạo lợi thế nếu nhà phát triển có thể xác nhận vấn đề, chuẩn bị bản sửa và đưa bản cập nhật đến người dùng trước khi kẻ tấn công làm điều đó.

Khoảng trống giữa bản vá và triển khai mới là điểm nguy hiểm
Một lỗ hổng được tìm thấy sớm hơn cũng có thể bị tin tặc tìm lại sớm hơn. LLM giúp việc phát hiện lại một số lỗi trở nên dễ dàng, nên trì hoãn công bố để người dùng có thêm thời gian nâng cấp không còn luôn đem lại lớp bảo vệ như trước. Khi thông tin kỹ thuật đã lộ diện, khoảng thời gian từ lúc phát hành bản vá đến khi các hệ thống cập nhật xong có thể trở thành giai đoạn rủi ro cao.
Nguy cơ không còn là giả định trừu tượng: thông tin Microsoft được Reuters dẫn ngày 21/10 cho biết nhóm Storm-0940 dùng khung kiểm thử xâm nhập ARTEX để tự động hóa một số hoạt động trong chiến dịch nhắm đến hàng trăm tổ chức trên toàn cầu. Điều đó không chứng minh AI sẽ tự động biến mọi lỗi thành cuộc tấn công, nhưng cho thấy công cụ tự động hóa có thể giúp mở rộng quy mô trinh sát. Vì vậy, vá lỗi bảo mật phải được xem là cuộc đua vận hành: cảnh báo nhanh mà chờ nhiều tuần để xác định máy chủ và người chịu trách nhiệm thì lợi thế phát hiện đã bị lãng phí.
Ưu tiên rủi ro quan trọng hơn đếm số cảnh báo
Tổ chức không thể xử lý mọi cảnh báo theo thứ tự xuất hiện. Một lỗ hổng nghiêm trọng trên máy chủ kết nối Internet, có khả năng khai thác và ảnh hưởng hệ thống thiết yếu phải được ưu tiên hơn một điểm yếu khó tiếp cận trong môi trường cô lập. AI có thể hỗ trợ đối chiếu mức độ nghiêm trọng với dữ liệu tài sản, nhưng khuyến nghị sẽ thiếu tin cậy nếu doanh nghiệp không biết mình đang chạy phiên bản nào, ở đâu và ứng dụng nào phụ thuộc vào thành phần đó.
Với lỗ hổng PHP, việc cần làm là kiểm kê phiên bản, xác định hệ thống chịu ảnh hưởng và triển khai bản cập nhật chính thức theo hướng dẫn của dự án hoặc nhà cung cấp. Nếu chưa thể cập nhật, tổ chức cần giảm thiểu rủi ro và giám sát dấu hiệu xâm nhập, rồi kiểm tra xem hệ thống có bị khai thác trước đó hay không sau khi vá. Đo thời gian từ phát hiện đến khắc phục, số lỗi quá hạn và phần tài sản chưa kiểm kê sẽ hữu ích hơn việc tự hào về số cảnh báo AI tạo ra.
Bitcoin Core đổi nhịp công bố và phát hành bản vá
Bitcoin Core đang điều chỉnh quy trình xử lý lỗ hổng trước khả năng LLM giúp phát hiện lại lỗi dễ hơn. Nhà phát triển Antoine Poinsot thông báo thay đổi qua email gửi cộng đồng; ông cho rằng trì hoãn công bố không còn đem lại nhiều giá trị phòng vệ trong một số trường hợp, đồng thời chỉ làm chậm việc phát hành bản sửa. Theo chính sách mới, dự án sẽ ưu tiên vá sớm những lỗi có thể bị phát hiện lại dễ dàng.
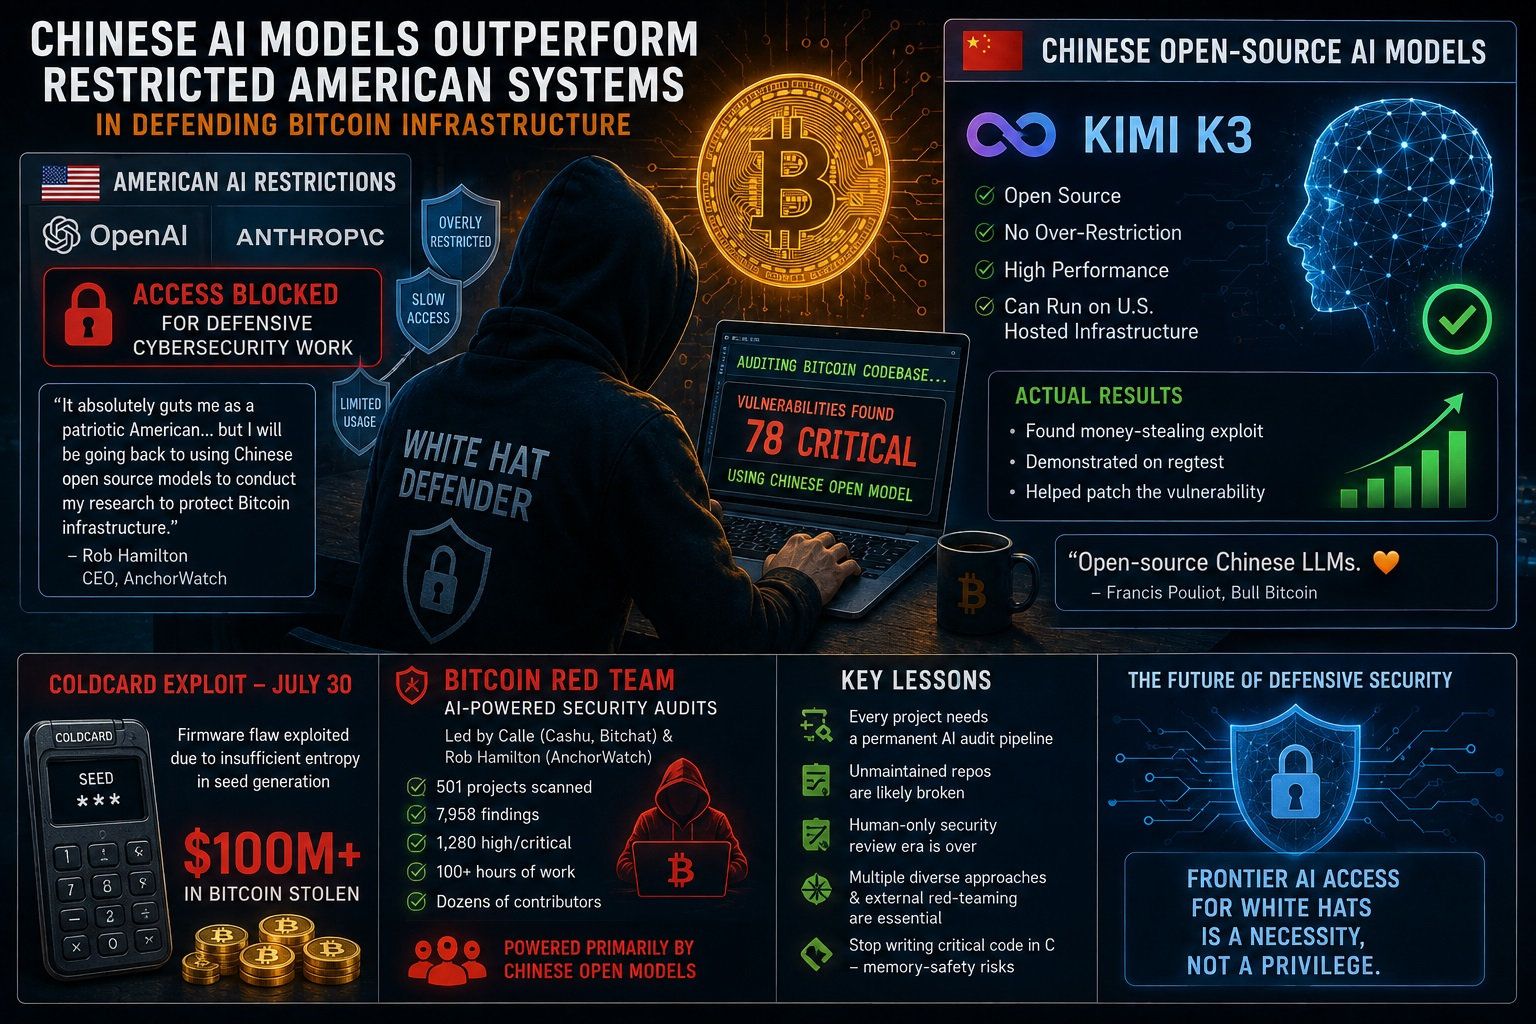
Điểm đáng chú ý là bản vá sẽ được phát hành không chỉ cho phiên bản mới nhất mà còn đồng thời cho các phiên bản lớn trước đó vẫn được hỗ trợ; các lỗ hổng còn lại tiếp tục theo lịch công bố tùy mức độ nghiêm trọng. Quyết định này thừa nhận một thực tế khó chịu: giữ bí mật lâu hơn không nhất thiết mua được thời gian an toàn. Tháng 8, nhóm tình nguyện Bitcoin Red Team báo cáo gần 5.000 vấn đề tiềm ẩn trên 390 dự án, còn các nhà phát triển Core Lightning nhận nhiều báo cáo do AI tạo ra.
Bài học cho doanh nghiệp rộng hơn Bitcoin Core: quy trình công bố, hỗ trợ phiên bản cũ và triển khai bản vá phải được thiết kế cho tốc độ phát hiện mới. AI có thể tìm lỗi nhanh; chỉ tổ chức có kiểm kê tài sản rõ, phân quyền xử lý cụ thể và khả năng cập nhật kịp thời mới biến tốc độ ấy thành lợi thế phòng thủ. Nếu không, cuộc đua sẽ được quyết định bởi khoảng thời gian tin tặc cần để hành động.