
Vì sao mã độc trên iPhone đáng lo?
Mã độc iPhone là phần mềm độc hại có thể lợi dụng lỗ hổng trong iOS để xâm nhập thiết bị, lấy cắp mật khẩu, mã OTP và dữ liệu cá nhân, từ đó đe dọa tài khoản ngân hàng của người dùng. Đây không phải nguy cơ nên xem nhẹ: Vietcombank, VietinBank, BIDV và Agribank đều đã phát cảnh báo hoặc khuyến nghị khách hàng chủ động bảo vệ thiết bị.
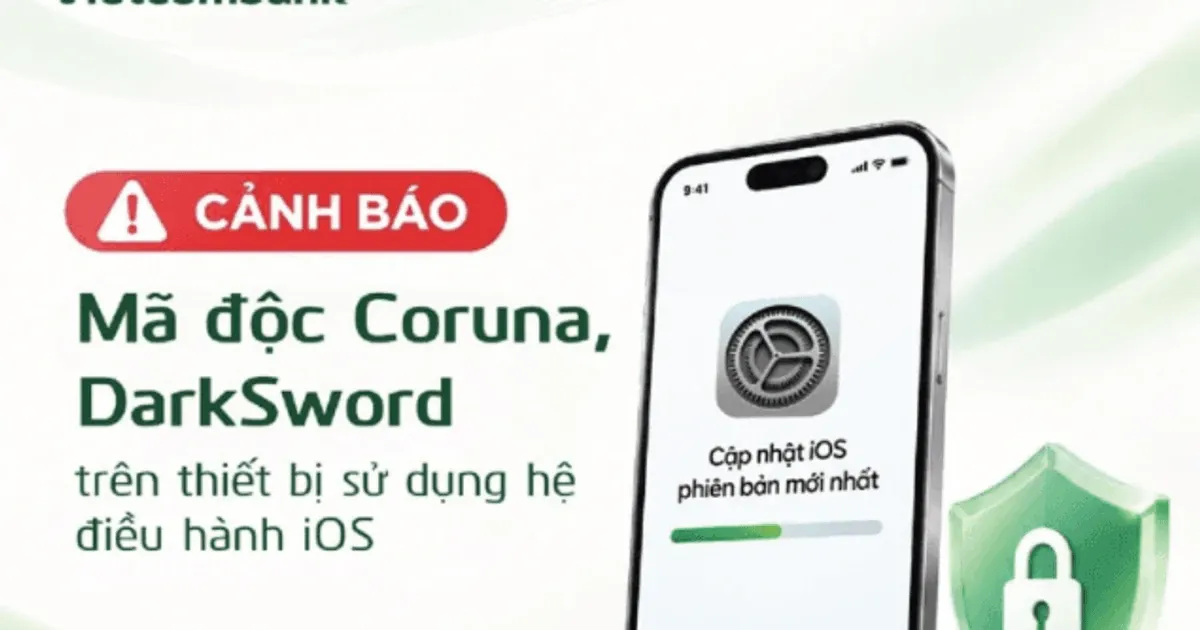
Các cảnh báo nhắc đến Coruna và DarkSword; theo BIDV, DarkSword có thể xâm nhập iPhone khi người dùng truy cập website hoặc quảng cáo chứa mã độc. Rủi ro tập trung vào những thiết bị chưa được cập nhật bản vá tương ứng, bởi các công cụ tấn công kết hợp nhiều lỗ hổng iOS. Khi thông tin đăng nhập hoặc mã xác thực bị lộ, hệ quả có thể vượt khỏi phạm vi chiếc điện thoại và ảnh hưởng trực tiếp đến tài sản. Vì vậy, cảnh báo ngân hàng là lời nhắc cần hành động, không chỉ là thông tin để đọc rồi bỏ qua.
Ưu tiên cập nhật iOS có bản vá phù hợp
Việc nên làm đầu tiên là kiểm tra bản cập nhật iOS tương thích với iPhone và cài phiên bản có bản vá bảo mật mới nhất mà Apple hỗ trợ. Agribank hướng dẫn vào Cài đặt, chọn Cài đặt chung rồi chọn Cập nhật phần mềm; Vietcombank cũng khuyến nghị bật chế độ tự động cập nhật. Cách này giúp thiết bị nhận các bản vá khi được phát hành, thay vì để việc nâng cấp phụ thuộc vào trí nhớ.
Đừng cho rằng mọi iPhone đều nhận cùng một phiên bản: hãy cài bản phù hợp với thiết bị của mình và kiểm tra lại sau khi cập nhật. Thông tin về P7 DarkSword cho biết đây là biến thể liên quan đến chuỗi khai thác DarkSword, chứ không phải lỗ hổng iOS mới; thiết bị đã được vá các lỗ hổng liên quan vẫn được bảo vệ trước biến thể này. Điều đó càng làm rõ giá trị của việc cập nhật kịp thời: đây là bước phòng vệ cụ thể, không phải lời khuyên chung chung.
Rà soát ứng dụng và quyền truy cập
Cập nhật hệ điều hành sẽ kém hiệu quả nếu người dùng vẫn cài ứng dụng không rõ nguồn gốc hoặc cấp quyền quá rộng. Hãy chỉ tải ứng dụng từ nhà phát triển đáng tin cậy, gỡ những phần mềm không còn sử dụng và thường xuyên xem lại quyền truy cập. Đặc biệt, không cấp quyền truy cập màn hình, trợ năng, quản lý thiết bị hay cài hồ sơ cấu hình nếu chưa hiểu rõ mục đích. Những quyền này có thể trao cho ứng dụng khả năng tiếp cận sâu hơn vào thiết bị.
Cũng cần tránh mở đường link lạ trong tin nhắn, email hoặc mạng xã hội. Agribank cảnh báo các liên kết đáng ngờ có thể đưa người dùng tới trang giả mạo hoặc phát tán mã độc. Nếu một trang bất ngờ yêu cầu cài ứng dụng, cấu hình thiết bị hoặc nhập thông tin ngân hàng, hãy dừng lại và tự truy cập dịch vụ qua ứng dụng chính thức. Thói quen kiểm tra trước khi bấm thường hữu ích hơn việc cố xử lý hậu quả sau khi thiết bị đã bị xâm nhập.
Giữ kín thông tin và xử lý nhanh khi nghi nhiễm
Để bảo mật tài khoản, tuyệt đối không cung cấp mật khẩu, mã PIN, mã OTP, thông tin thẻ hay thông tin đăng nhập ngân hàng số cho bất kỳ ai, kể cả người tự xưng là nhân viên ngân hàng. Không nhập dữ liệu xác thực qua đường link hoặc ứng dụng chưa đáng tin cậy. Mã OTP là thông tin xác nhận giao dịch, không phải chi tiết cần chia sẻ để “kiểm tra” hay “hỗ trợ”.
Nếu nghi thiết bị nhiễm mã độc, hãy liên hệ ngay ngân hàng qua kênh chính thức để được hướng dẫn khóa dịch vụ ngân hàng số hoặc thẻ; nếu có giao dịch bất thường, báo ngân hàng càng sớm càng tốt. Vietcombank khuyến nghị khách hàng nghi nhiễm khôi phục cài đặt gốc và liên hệ tổng đài hỗ trợ của ngân hàng. Trong trường hợp phát sinh tổn thất, cần đến điểm giao dịch và trình báo cơ quan công an. Kết luận rất rõ: cập nhật iOS, kiểm soát ứng dụng và giữ kín thông tin đăng nhập phải được xem là những lớp bảo vệ thường xuyên, không phải việc chỉ làm sau khi có sự cố.