
Thông báo sự cố phải đi kèm hướng dẫn cụ thể
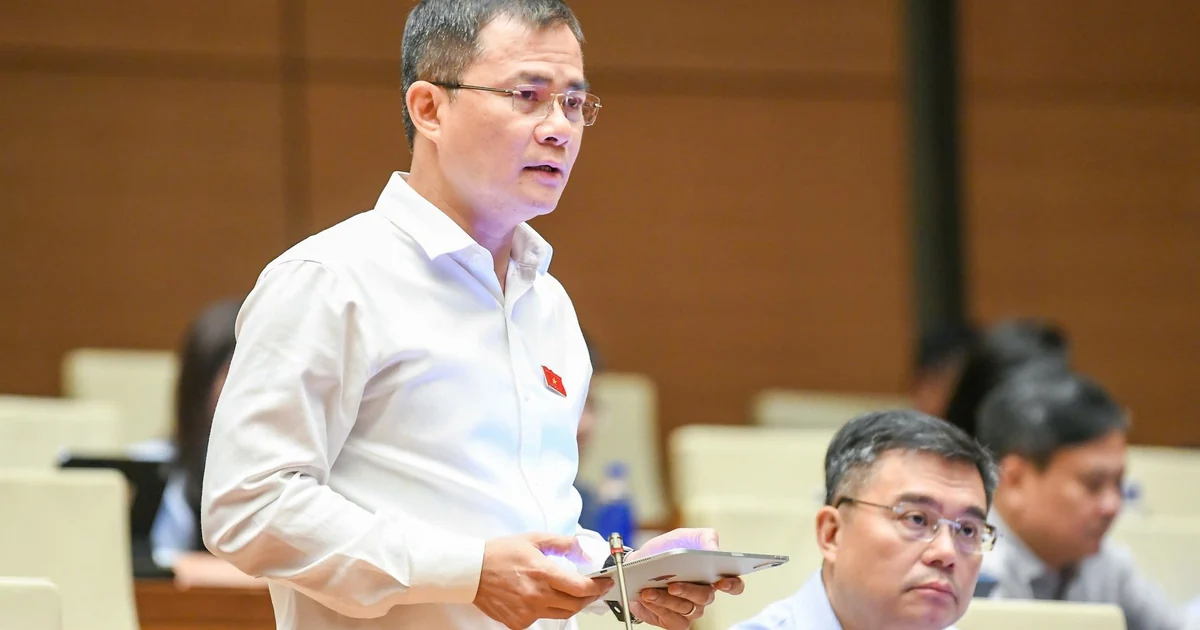
Lộ dữ liệu cá nhân là tình trạng thông tin có thể nhận diện hoặc liên hệ với một người bị truy cập, tiết lộ hay sử dụng trái phép, khiến họ đối mặt với nguy cơ mất quyền kiểm soát tài khoản và bị lợi dụng. Sáng 4/11, Quốc hội thảo luận tại hội trường về dự án Luật An ninh dữ liệu và Luật Định danh và xác thực điện tử; tại phiên thảo luận, đại biểu Nguyễn Vũ Trung đề nghị bổ sung nghĩa vụ thông báo kịp thời cho người bị ảnh hưởng. Đây là đề xuất đúng trọng tâm: sau sự cố, người dân cần biết không chỉ rằng dữ liệu đã bị lộ mà còn dữ liệu nào bị ảnh hưởng, rủi ro nào có thể phát sinh và họ cần làm gì tiếp theo. Một cảnh báo chung chung không đủ để bảo vệ tài khoản. Thông báo phải giúp người nhận hành động ngay, gồm khóa tài khoản, đổi mật khẩu hoặc chặn giao dịch khi cần.
Đại biểu cũng đề nghị sự cố an ninh dữ liệu từ cấp 3 trở lên phải được báo cáo chậm nhất 24 giờ kể từ khi phát hiện; nếu nguy cơ đặc biệt nghiêm trọng thì phải báo ngay. Mốc báo cáo này tạo sức ép để cơ quan, tổ chức xử lý sớm, nhưng giá trị với người dân phụ thuộc vào việc thông tin đến họ có kịp thời và dễ hiểu hay không. Nếu cảnh báo đến sau khi tài khoản đã bị chiếm quyền hoặc giao dịch trái phép đã xảy ra, quyền ứng phó của người dùng bị thu hẹp. Vì vậy, thông báo rõ ràng nên nêu phạm vi sự cố, dấu hiệu cần cảnh giác và các bước bảo vệ cụ thể, thay vì buộc từng người tự đoán mức độ nguy hiểm.
Giao dịch số nhiều hơn, rủi ro cũng lan rộng
Khi người dân giao dịch và tương tác trên nhiều nền tảng số, nguy cơ lộ và mất an toàn dữ liệu cá nhân tăng lên, theo nhận định của Trung tướng Tào Đức Thắng tại phiên thảo luận Quốc hội sáng 4/11. Một người có thể dùng thông tin đăng nhập, số điện thoại hoặc dữ liệu định danh ở nhiều dịch vụ; bởi vậy, một sự cố có thể tạo điều kiện cho kẻ xấu dò tìm và lợi dụng tài khoản ở nơi khác. Đây là lý do bảo vệ dữ liệu không thể dừng ở việc dựng hàng rào kỹ thuật trong hệ thống. Tổ chức quản lý dữ liệu cần có trách nhiệm đánh giá cấp độ rủi ro, áp dụng biện pháp bảo vệ phù hợp và chuẩn bị quy trình ứng phó. Khi có sự cố, họ cũng phải xem người bị ảnh hưởng là đối tượng cần được hỗ trợ, không phải người tự xoay xở với một tin báo thiếu thông tin.
Quy mô sử dụng xác thực số càng khiến việc thiết kế an toàn cần thận trọng. Đến ngày 2/10, ngành ngân hàng đã đối chiếu sinh trắc học cho hơn 175 triệu hồ sơ khách hàng cá nhân. Con số lớn cho thấy xác thực điện tử đã trở thành một phần đáng kể trong đời sống giao dịch, nhưng không có phương thức nào nên được xem là lá chắn duy nhất. Đại biểu Phạm Trọng Nhân cảnh báo khuôn mặt bị lộ khó thay đổi hơn mật khẩu; ông cũng kiến nghị bắt buộc xác thực định danh mức độ 3 với giao dịch thuộc danh mục rủi ro cao. Bài học chính sách ở đây là phải kết hợp nhiều lớp bảo vệ và phân loại theo mức độ rủi ro, đồng thời chuẩn bị cách hỗ trợ nạn nhân khi biện pháp xác thực bị qua mặt.
Hướng dẫn phải đến được với mọi người dùng
Một thông báo hữu ích cần trả lời được ba câu hỏi: điều gì có thể đã bị lộ, người dùng có nguy cơ nào và cần làm gì ngay. Từ đó, người dân có thể khóa tài khoản có dấu hiệu bị xâm nhập, đổi mật khẩu, chặn giao dịch hoặc liên hệ đúng kênh hỗ trợ. Hướng dẫn cũng nên phân biệt trường hợp chỉ cần đổi thông tin đăng nhập với tình huống phải tạm dừng giao dịch, tránh khiến người dùng phản ứng quá muộn hoặc làm theo chỉ dẫn không đáng tin. Đề xuất của đại biểu Nguyễn Vũ Trung đặt đúng trách nhiệm ở phía đơn vị nắm giữ dữ liệu: phải cung cấp thông tin và hướng dẫn bảo vệ, thay vì chuyển toàn bộ gánh nặng ứng phó sang cá nhân.
Hướng dẫn chỉ có ý nghĩa nếu người cần giúp có thể tiếp cận và làm theo. Đại biểu Thạch Phước Bình đề nghị đơn vị cung cấp dịch vụ hỗ trợ hoặc áp dụng cách xác minh phù hợp cho người cao tuổi, trẻ em, người khuyết tật và những người gặp khó khăn khi sử dụng phương tiện điện tử. Nếu quy trình sau sự cố chỉ vận hành qua ứng dụng, người ít quen công nghệ có thể không kịp khóa tài khoản hay báo cáo dấu hiệu bất thường. Vì thế, bảo vệ dữ liệu cần song hành với quyền tiếp cận dịch vụ số: có hướng dẫn dễ hiểu, kênh hỗ trợ phù hợp và cách xác thực không tạo thêm rào cản cho người dễ bị bỏ lại phía sau.
Trách nhiệm không kết thúc ở việc phát cảnh báo
Thông báo kịp thời không thể xóa hậu quả của một vụ lộ dữ liệu cá nhân, nhưng có thể rút ngắn khoảng thời gian người dùng không biết mình đang gặp nguy hiểm. Khoảng trống ấy thường là lúc kẻ xấu có cơ hội lợi dụng thông tin để chiếm tài khoản hoặc thực hiện giao dịch trái phép. Do đó, thông báo cần đi cùng hướng dẫn thực hiện được và hỗ trợ đủ nhanh, nhất là khi sự cố liên quan đến tài khoản thiết yếu. Đơn vị quản lý dữ liệu cũng cần xác định rõ dữ liệu bị tác động và nguy cơ tương ứng, để người dân không phải đổi mọi mật khẩu một cách mù quáng hoặc bỏ qua tài khoản thực sự cần khóa.
Quốc hội đang xem xét các dự án luật về an ninh dữ liệu và định danh, xác thực điện tử; bước tiếp theo cần là chuyển đề xuất thành nghĩa vụ rõ ràng, có thời hạn và có trách nhiệm thực thi. Bảo vệ dữ liệu không chỉ là ngăn sự cố từ đầu mà còn là giúp người dân biết cách tự bảo vệ khi sự cố xảy ra. Một cảnh báo đúng lúc, nói rõ điều gì đã lộ và hướng dẫn khóa tài khoản, đổi mật khẩu hay chặn giao dịch sẽ biến người dùng từ người nhận tin thụ động thành người có thể hành động. Đó phải là tiêu chuẩn tối thiểu của một hệ thống số an toàn và có trách nhiệm.