
Lời mời quen thuộc có thể che giấu một cái bẫy
Lừa đảo thiệp cưới trực tuyến là thủ đoạn giả danh bạn bè hoặc người thân để gửi lời mời kèm đường link độc hại, nhằm đánh cắp thông tin, chiếm quyền tài khoản và có thể chiếm đoạt tài sản. Tin nhắn thường xuất hiện trên Zalo hoặc Facebook, nơi người nhận vốn quen với việc trao đổi thiệp điện tử nên dễ bấm xem mà không kiểm tra.
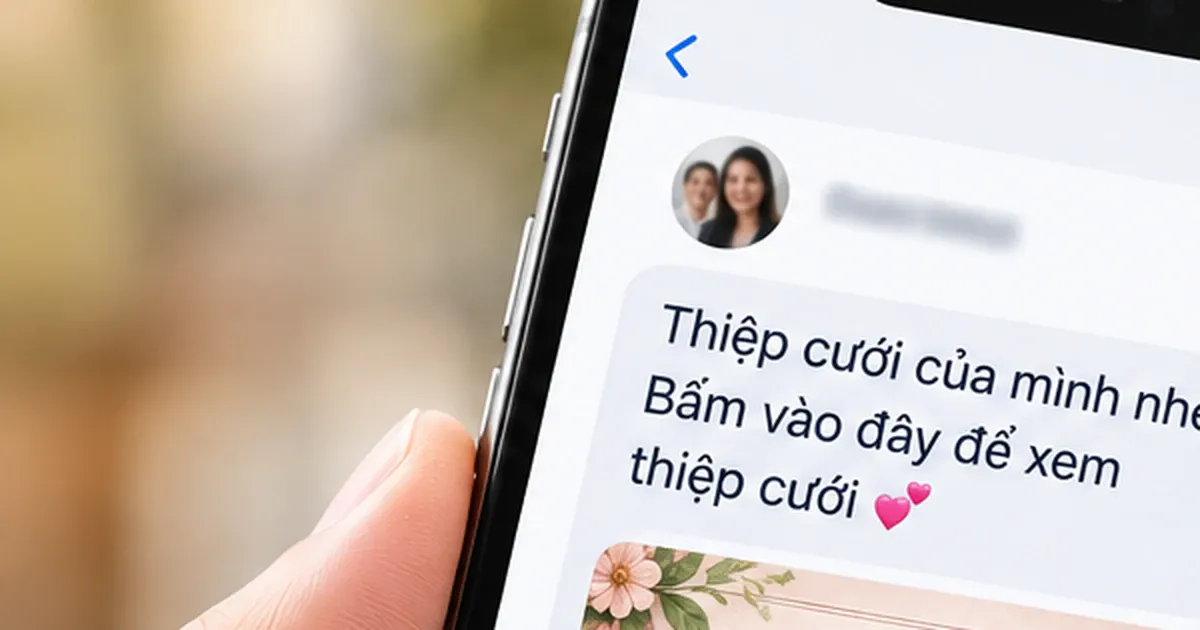
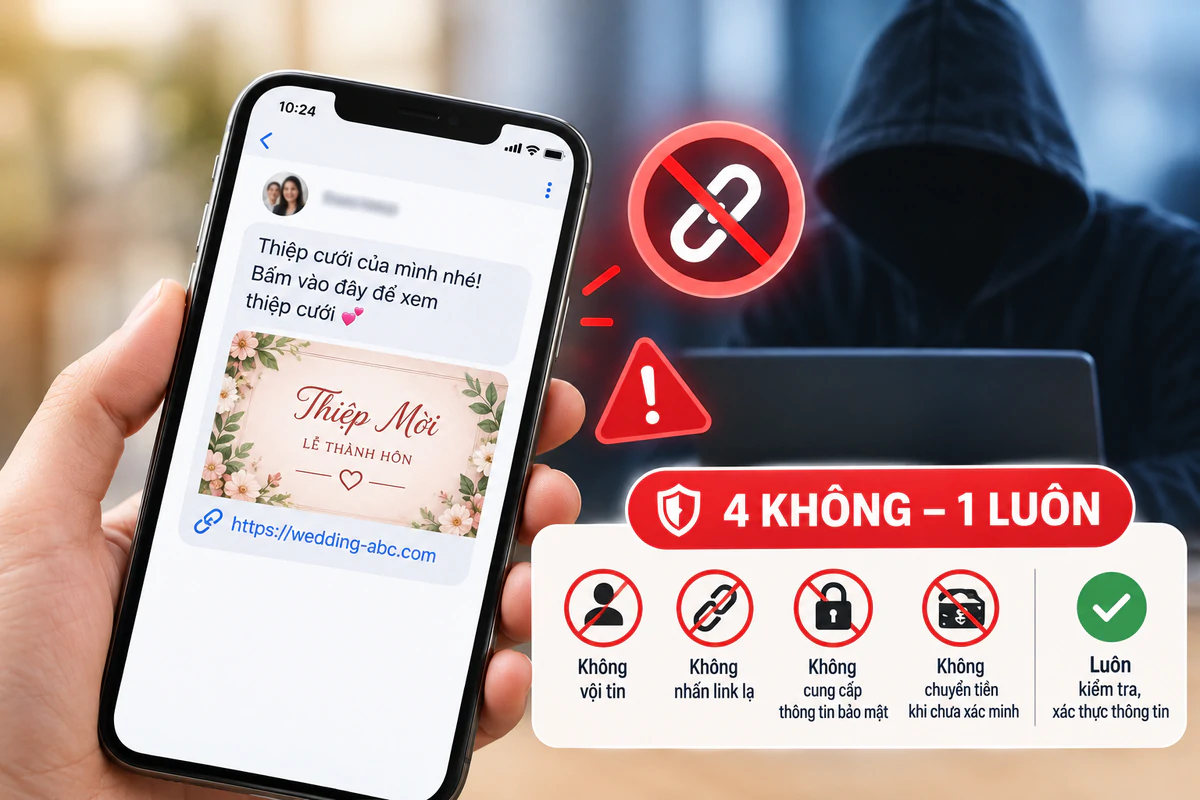
Kẻ gian có thể lập tài khoản giả hoặc chiếm quyền tài khoản thật rồi gửi những câu như “Thiệp cưới của mình nhé!” hay “Xác nhận tham dự giúp mình nhé!”. Vì tên và ảnh đại diện trông quen, người nhận dễ tin rằng lời mời là thật. Nhưng một tài khoản quen không đồng nghĩa với một đường link an toàn. Cảnh giác Zalo và Facebook cần bắt đầu từ việc xác minh tin nhắn, không phải từ việc đoán xem người gửi có đáng tin hay không.
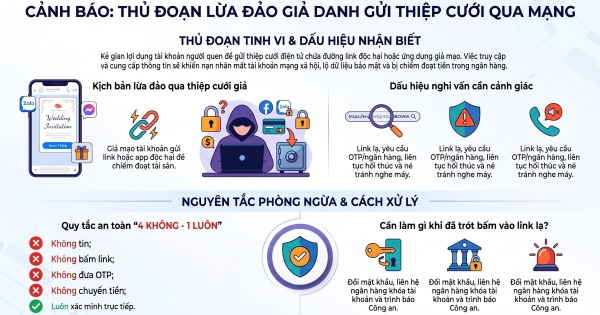
Link giả có thể dẫn từ mất tài khoản đến rủi ro tài chính
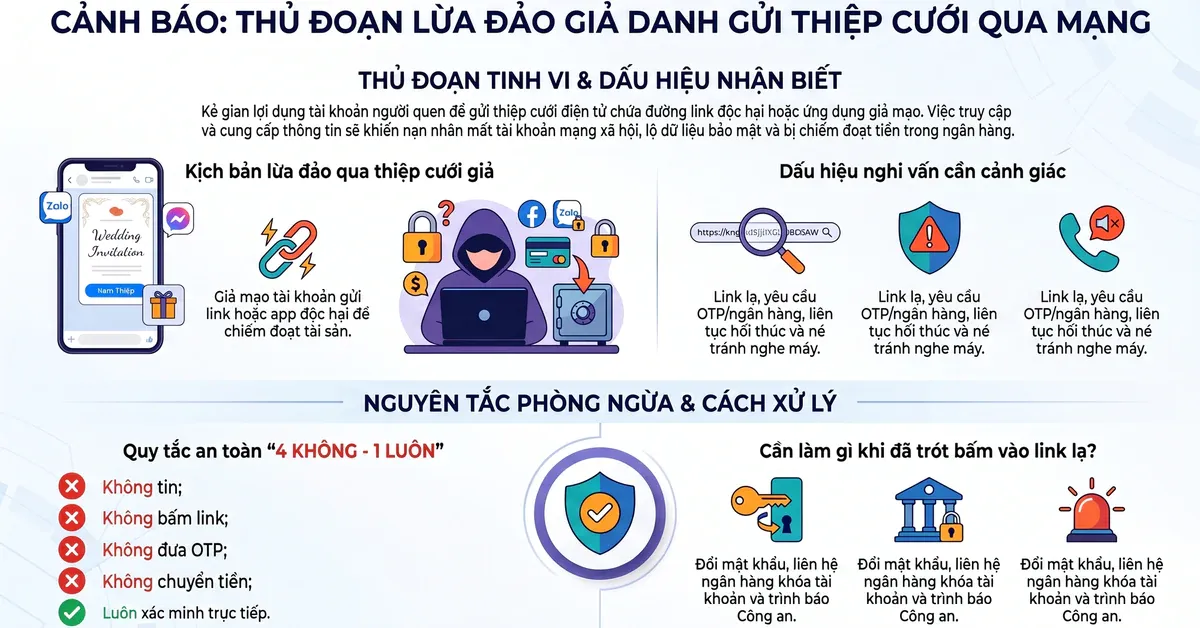
Một link thiệp cưới giả có thể chuyển người dùng tới website nhái, yêu cầu đăng nhập Facebook hoặc nhập số điện thoại, mật khẩu và mã OTP để xem thiệp. Cung cấp những dữ liệu này có thể giúp kẻ gian chiếm tài khoản mạng xã hội, rồi dùng tài khoản đó để tiếp tục lừa bạn bè, người thân.
Rủi ro không dừng ở tài khoản. Một số đường dẫn dụ người dùng tải ứng dụng lạ và cấp quyền đọc tin nhắn, danh bạ hoặc quyền trợ năng trên điện thoại. Những quyền đó có thể bị lợi dụng để thu thập dữ liệu, theo dõi thao tác và tìm cách chiếm đoạt tiền trong tài khoản ngân hàng. Đáng ngờ nhất là website đòi mật khẩu, OTP hay thông tin ngân hàng chỉ để mở một tấm thiệp. Đừng xem việc cung cấp dữ liệu là bước xác nhận tham dự: thiệp mời không cần những thông tin bảo mật ấy.
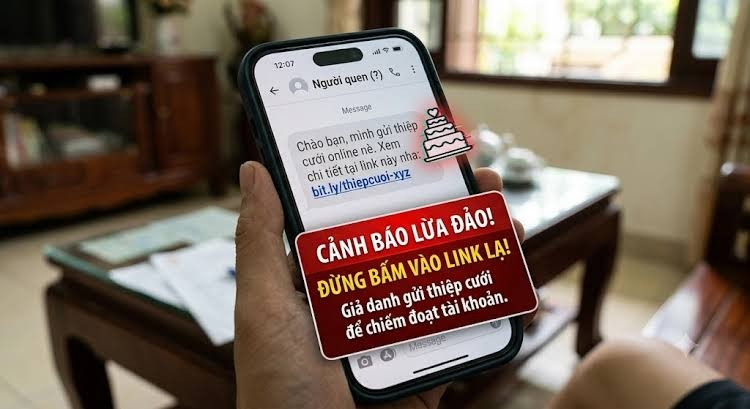
Kiểm tra trước khi bấm, không làm theo sức ép
Dấu hiệu cảnh báo thường khá rõ: tên miền lạ hoặc có ký tự bất thường; tin nhắn thúc giục nhấn link, xác nhận ngay hay cài ứng dụng; cách xưng hô khác thường; người gửi nhắn hàng loạt hoặc né tránh cuộc gọi. Tuy vậy, không nên chỉ dựa vào văn phong hay ảnh đại diện để kết luận. Tài khoản thật cũng có thể đã bị chiếm quyền.
Cách xử lý an toàn là xác minh lời mời qua số điện thoại hoặc một kênh liên lạc độc lập mà bạn đã có, thay vì trả lời ngay trong cuộc trò chuyện đáng ngờ. Không nhấp vào link chưa rõ nguồn gốc, không tải ứng dụng ngoài nguồn chính thống, không nhập mật khẩu hay OTP và không cấp quyền nhạy cảm khi chưa xác minh. Để bảo vệ tài khoản Facebook, hãy dùng mật khẩu mạnh, bật xác thực hai yếu tố, kiểm tra các phiên đăng nhập và hạn chế quyền truy cập của ứng dụng trên điện thoại.
Đã mở link? Ưu tiên khóa các rủi ro ngay
Nếu đã nhập mật khẩu, hãy đổi mật khẩu ngay trên một thiết bị an toàn và đăng xuất khỏi những phiên đăng nhập lạ. Kiểm tra tài khoản, gỡ ứng dụng đáng ngờ nếu đã cài và rà soát các quyền nhạy cảm đã cấp. Nếu đã chia sẻ OTP hoặc thông tin ngân hàng, đừng chờ xem có giao dịch bất thường mới hành động: liên hệ ngay với ngân hàng để yêu cầu khóa tài khoản, thẻ hoặc ngăn giao dịch trái phép.
Lưu lại tin nhắn, đường link, ảnh chụp màn hình và chứng từ giao dịch nếu có; trình báo cơ quan Công an gần nhất để được hướng dẫn. Mức độ nghiêm trọng không chỉ nằm ở việc mất quyền truy cập mạng xã hội: cảnh báo của Công an xã Đức Hợp nêu hành vi tạo website giả mạo, phát tán mã độc để xâm nhập thiết bị, tài khoản và chiếm đoạt tài sản có thể bị truy cứu theo Điều 289 và Điều 290 Bộ luật Hình sự, với mức phạt cao nhất lên đến 20 năm tù tùy tính chất, mức độ và hậu quả. Kết luận rất đơn giản: xác minh trước khi bấm, và hành động ngay nếu đã lỡ cung cấp thông tin.