
AI rút ngắn thời gian phản ứng
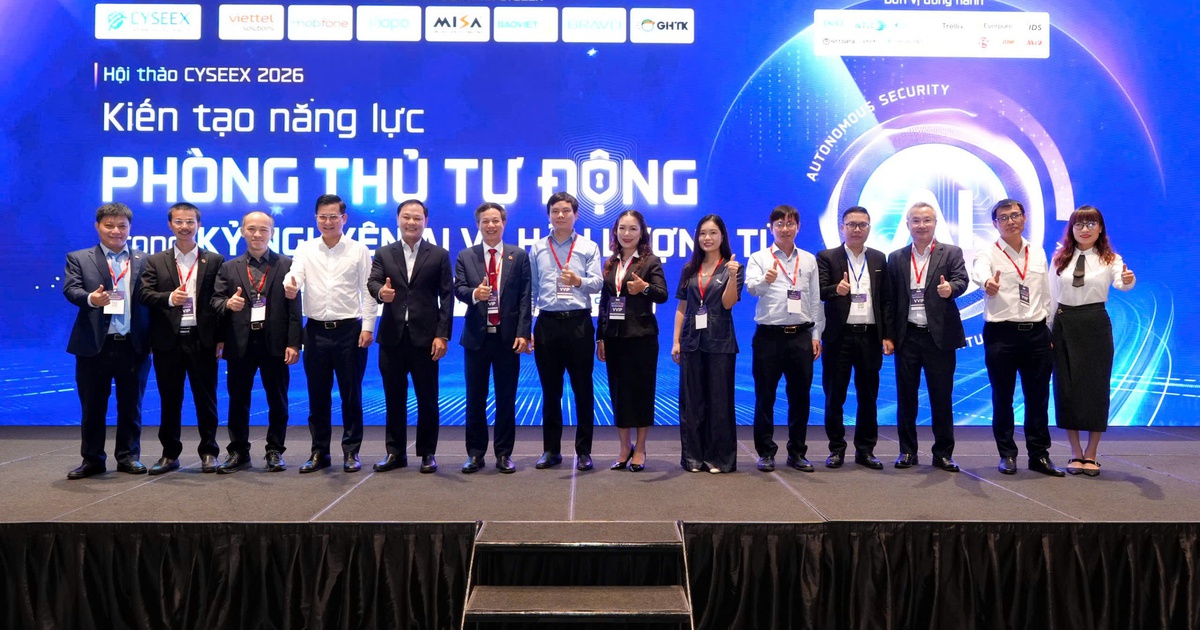
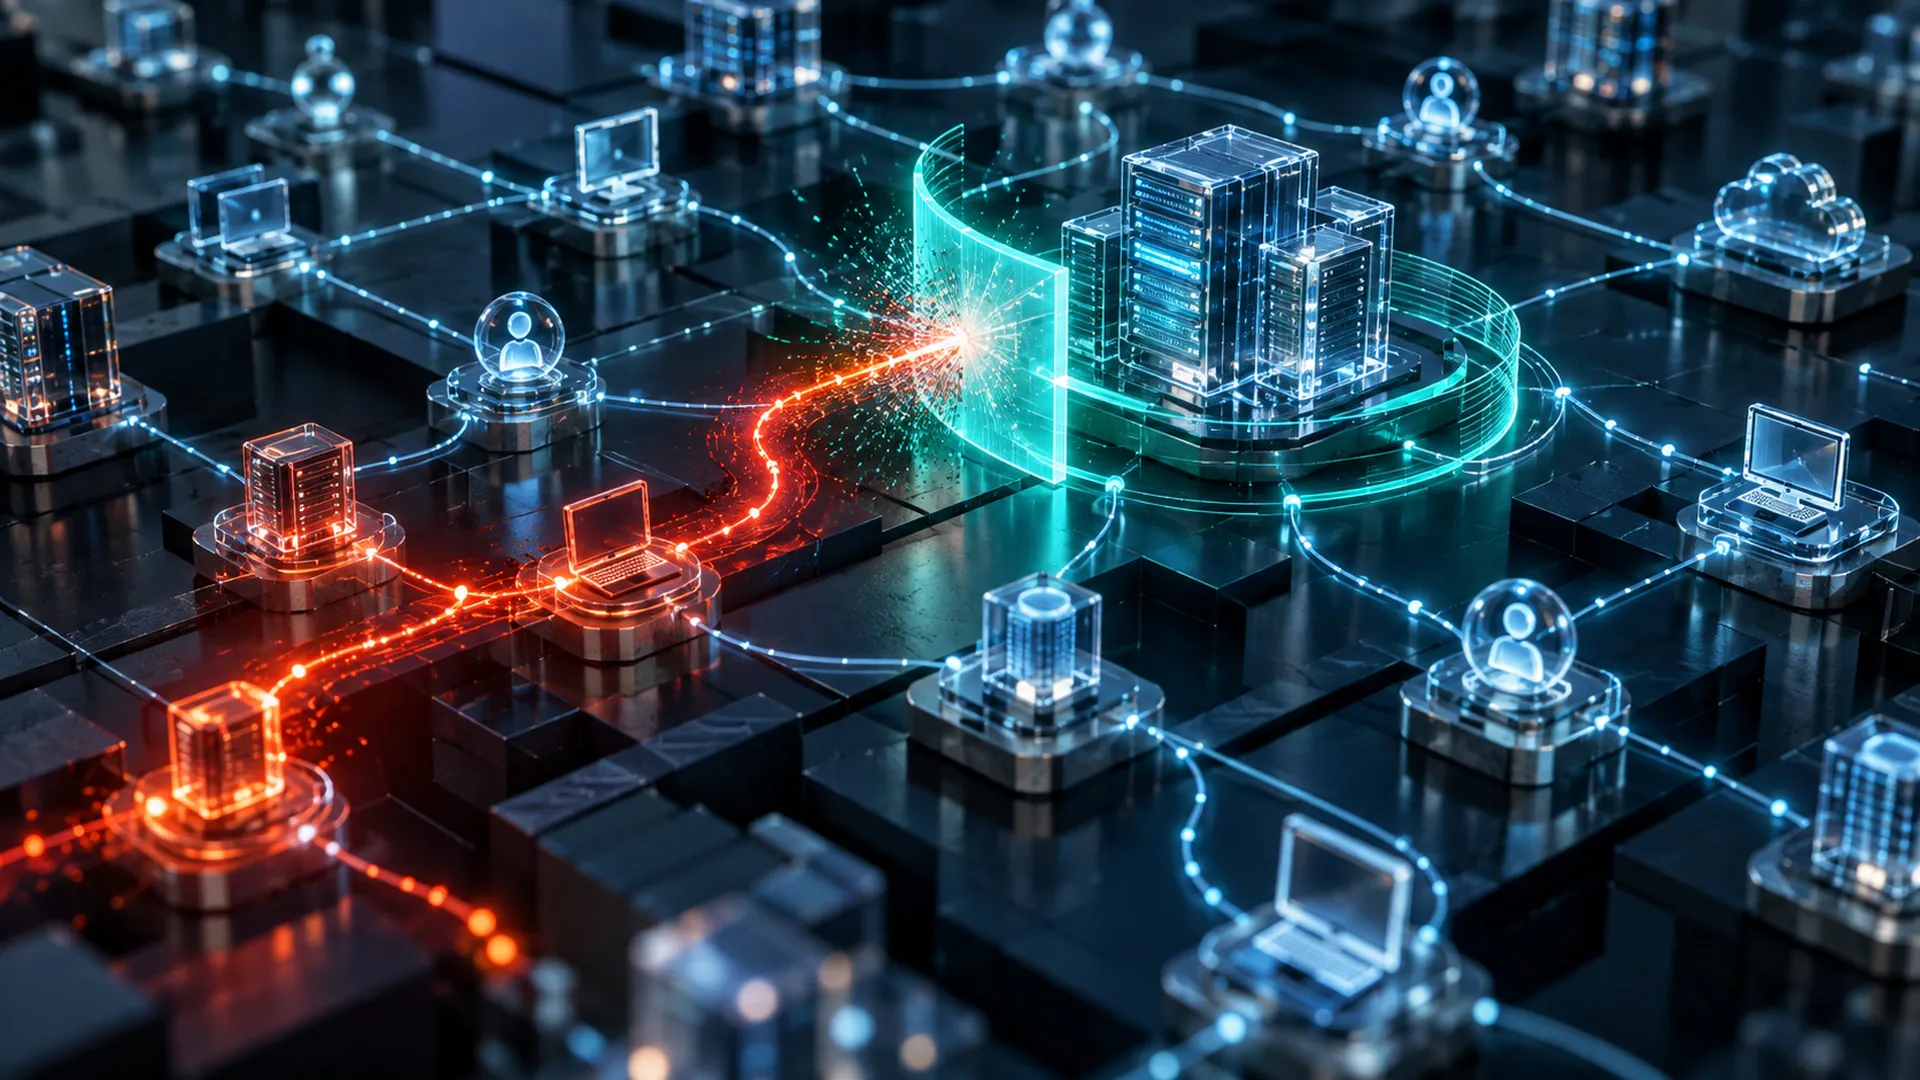
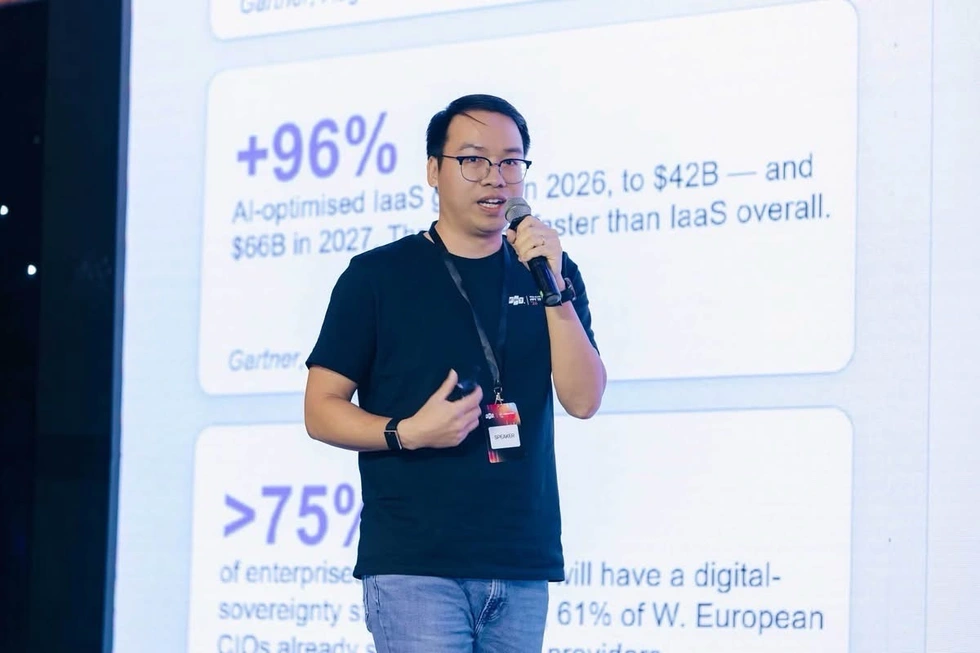
AI an ninh mạng là việc ứng dụng trí tuệ nhân tạo để tự động phân tích cảnh báo, tìm dấu hiệu tấn công và hỗ trợ kiểm tra hệ thống, qua đó giúp đội ngũ bảo mật phản ứng nhanh hơn trước rủi ro số. Tại hội thảo CYSEEX 2026 ở Hà Nội ngày 21/10, Liên minh An toàn thông tin CYSEEX công bố kết quả triển khai 18 tác nhân AI trong phòng thủ hệ thống, mô phỏng tấn công và kiểm tra bảo mật phần mềm.
Kết quả ban đầu đáng chú ý: các tác nhân giúp giảm 65-75% thời gian xử lý cảnh báo thủ công và hỗ trợ phát hiện hơn 120 lỗ hổng. CYSEEX cũng cho biết khả năng phát hiện, ứng phó với hình thức tấn công mới được cải thiện từ 50% lên 90%. Đây không chỉ là chuyện tiết kiệm thời gian. Khi hệ thống tự phân tích hoạt động bất thường và đề xuất hướng xử lý, chuyên gia có thể dành sức cho sự cố phức tạp thay vì đọc từng cảnh báo. Tuy vậy, tốc độ chỉ có ý nghĩa khi kết quả được kiểm chứng và hành động phù hợp với mức độ rủi ro.
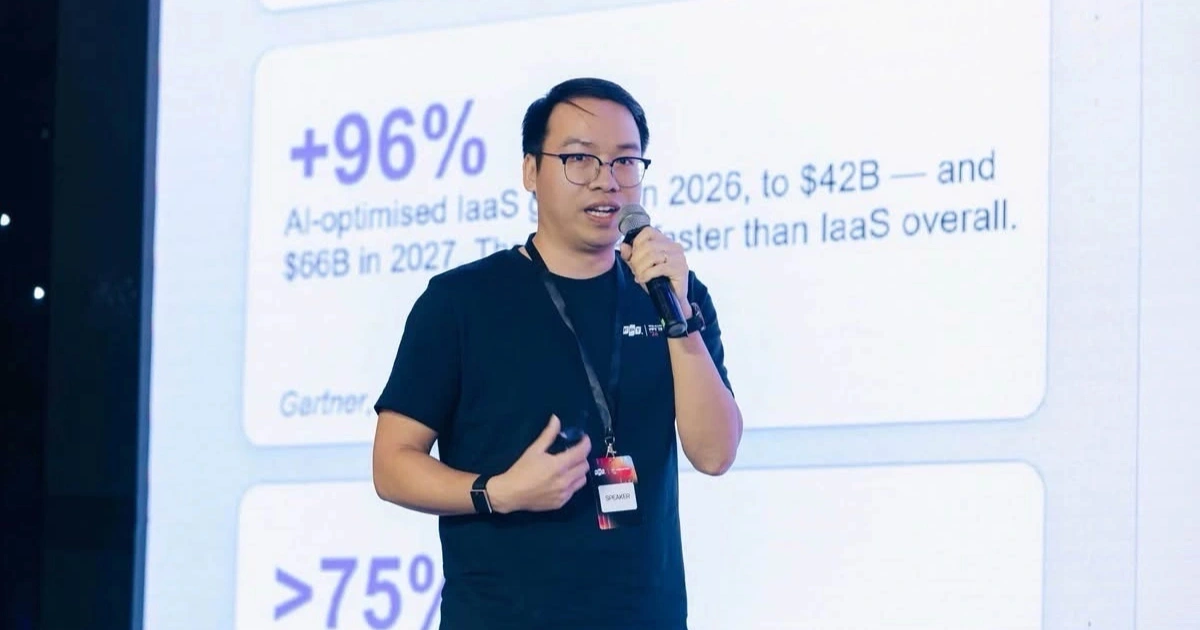
Tin tặc cũng vận hành ở tốc độ máy
Lợi thế của AI không thuộc riêng bên phòng thủ. Tin tặc có thể dùng công nghệ này để tự động tìm kiếm lỗ hổng, tạo mã độc và mở rộng chiến dịch lừa đảo; những công đoạn từng đòi hỏi thời gian và kỹ năng nay có thể diễn ra nhanh, liên tục hơn. Báo cáo Global Threat Report 2026 của CrowdStrike ghi nhận trong năm 2025, thời gian trung bình để kẻ tấn công đi từ điểm xâm nhập đầu tiên sang hệ thống khác là 29 phút, trường hợp nhanh nhất chỉ 27 giây; hoạt động của các nhóm tấn công có sử dụng AI tăng 89% so với năm trước.
Điều này khiến xử lý cảnh báo bảo mật chậm không còn là bất tiện trong vận hành mà có thể tạo ra khoảng trống cho kẻ tấn công lan sang hệ thống và dữ liệu quan trọng. Rủi ro cũng chạm đến người dùng thường ngày: email, tin nhắn lừa đảo bằng tiếng Việt có thể được viết tự nhiên, ít lỗi và nhắm đúng đối tượng, khiến việc nhận biết khó hơn. Vì vậy, phát hiện lỗ hổng nhanh là cần thiết, nhưng phải đi cùng khả năng vá lỗi và ngăn xâm nhập kịp thời.
Tự động hóa cần giới hạn và giám sát
Thách thức mới không chỉ nằm ở năng lực kỹ thuật mà còn ở cách doanh nghiệp quản trị quyền truy cập và phối hợp khi có sự cố. Tác nhân AI có thể tự thực hiện nhiệm vụ, tương tác với hệ thống và tiếp cận dữ liệu; nếu được cấp quyền quá rộng, chính công cụ phòng thủ có thể trở thành một rủi ro. Những thao tác có thể ảnh hưởng đến hoạt động doanh nghiệp vẫn cần con người xem xét, phê duyệt, thay vì giao toàn bộ cho hệ thống tự động.
Doanh nghiệp cũng cần nhìn nhận giới hạn của cách bảo mật truyền thống khi đối thủ dùng AI để rút ngắn thời gian dò tìm và tấn công. Phương thức dựa chủ yếu vào việc con người đọc từng cảnh báo hoặc nhận diện những mẫu mã độc đã biết khó theo kịp tốc độ và biến thể mới. Điều đó không có nghĩa phải loại bỏ công cụ cũ, mà cần kết nối giám sát, phân quyền, ứng phó sự cố và tự động hóa thành một năng lực phòng thủ thống nhất. Tấn công mạng bằng AI khiến tốc độ phản ứng trở thành yêu cầu cốt lõi, không còn là lợi thế phụ.
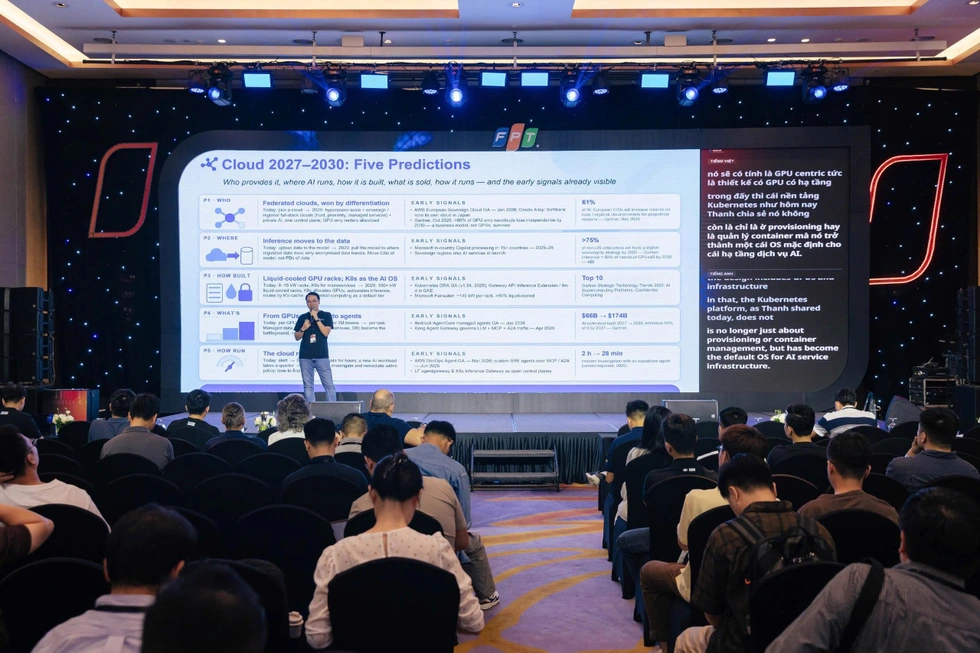
Phòng thủ nhanh hơn nhưng không phó mặc cho máy
CYSEEX cho biết định hướng năm 2027 tập trung vào AI tự chủ, phòng thủ chủ động và an toàn lượng tử; liên minh dự kiến tiếp tục ứng dụng AI có kiểm soát, duy trì diễn tập an ninh mạng và thử nghiệm mật mã hậu lượng tử. Đây là hướng đi đáng chú ý, bởi phòng thủ không thể chỉ dựa vào việc mua thêm công cụ: doanh nghiệp cần biết hệ thống nào quan trọng, ai được quyền truy cập và ai chịu trách nhiệm khi AI phát hiện hoặc xử lý sự cố.
Kết quả của 18 tác nhân AI cho thấy tự động hóa có thể giải phóng thời gian và mở rộng khả năng phát hiện. Nhưng khi cùng công nghệ giúp kẻ tấn công tìm điểm yếu nhanh hơn, lợi ích ấy không tự động chuyển thành an toàn. Kết luận nên rõ ràng: doanh nghiệp cần dùng AI để tăng tốc phòng thủ, đồng thời đặt giới hạn quyền, giám sát quyết định có tác động lớn và luyện tập quy trình ứng phó. Máy có thể rút ngắn phản ứng; trách nhiệm kiểm soát vẫn thuộc về con người.