
Chỉ số mới là thước đo để cải thiện, không phải bảng xếp hạng
Chỉ số bảo đảm an ninh mạng là bộ tiêu chí dùng để đánh giá mức độ thực hiện các biện pháp bảo vệ, theo dõi rủi ro và hỗ trợ điều chỉnh chính sách an ninh mạng trên phạm vi quốc gia. Thủ tướng ban hành Chỉ số theo Quyết định 1964/QĐ-TTg ngày 12/10/2026, áp dụng thí điểm trong giai đoạn 2027–2028 và định hướng đến năm 2030.
Bộ chỉ số gồm ba nhóm với 29 tiêu chí thành phần. Nhóm tiêu chí chung áp dụng cho mọi hệ thống thông tin và chủ quản hệ thống; nhóm tiêu chí cụ thể tập trung vào hệ thống từ cấp độ 3 trở lên; nhóm còn lại phục vụ công tác chỉ đạo, quản lý, với các chỉ dấu như tỷ lệ xử lý rủi ro đúng kế hoạch, số sự cố nghiêm trọng, dữ liệu bị lộ hoặc mất. Trong giai đoạn thí điểm, bộ, ngành và địa phương sẽ đánh giá hệ thống thuộc phạm vi quản lý, kể cả hệ thống của đơn vị trực thuộc. Kết quả dùng để rà soát, hoàn thiện chỉ số, không làm căn cứ xét thi đua hay đánh giá mức độ hoàn thành nhiệm vụ.
Đây là điểm cần hiểu đúng: chỉ số không nên bị biến thành bảng thành tích. Giá trị của nó nằm ở việc làm lộ khoảng trống bảo vệ và giúp cơ quan quản lý điều chỉnh tiêu chí trước khi xem xét áp dụng chính thức cho giai đoạn 2029–2030.
Nghị định 333 mở rộng yêu cầu từ hệ thống đến dịch vụ số
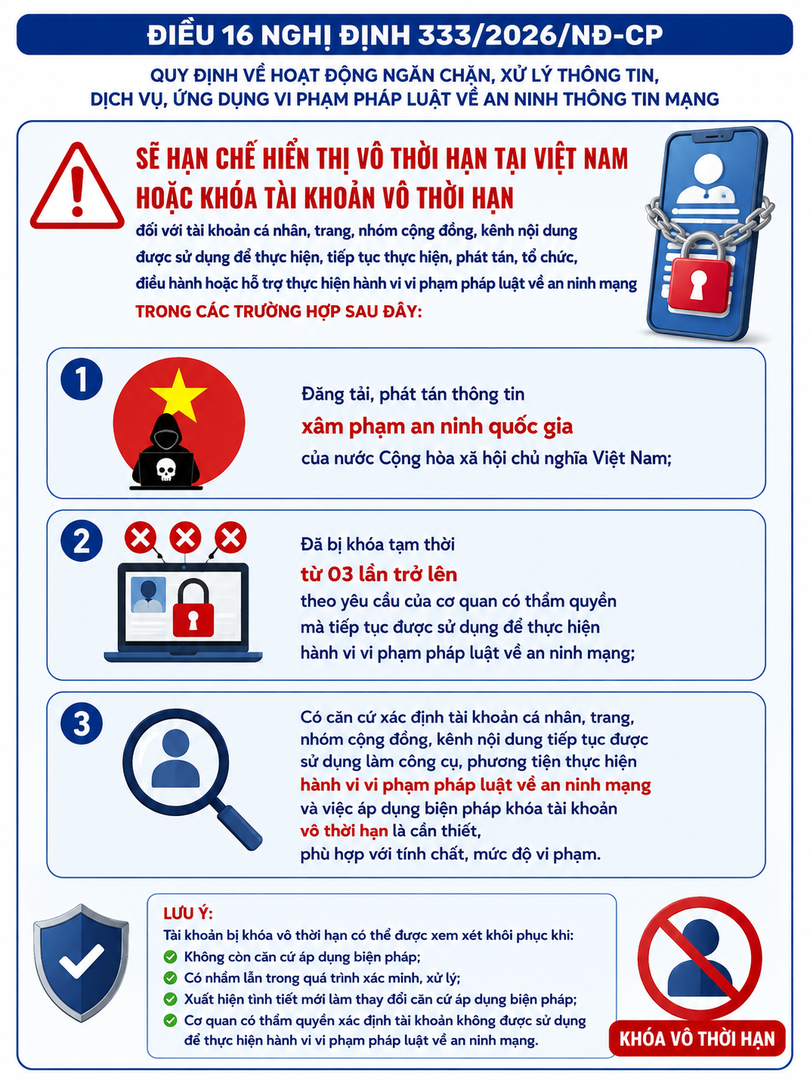
Nghị định 333/2026/NĐ-CP được Chính phủ ban hành ngày 19/8/2026, quy định chi tiết một số điều và biện pháp thi hành Luật An ninh mạng; văn bản gồm sáu chương, 32 điều và có hiệu lực từ ngày ký. Nghị định cụ thể hóa quy trình thẩm định, đánh giá điều kiện, kiểm tra, giám sát, ứng phó và khắc phục sự cố; việc dùng mật mã bảo vệ thông tin; cũng như yêu cầu xử lý nội dung vi phạm pháp luật. Phạm vi điều chỉnh còn bao gồm thu thập dữ liệu điện tử phục vụ xác minh, điều tra và biện pháp đình chỉ hoạt động hệ thống hoặc thu hồi tên miền theo quy định.
Một yêu cầu tác động trực tiếp đến nhà cung cấp dịch vụ là xác thực thông tin người dùng khi đăng ký tài khoản số. Doanh nghiệp trong nước và nước ngoài cung cấp dịch vụ trên mạng viễn thông, Internet hoặc dịch vụ gia tăng tại Việt Nam phải xác thực bằng số điện thoại di động trong nước; nếu người dùng không có số này, có thể dùng số định danh cá nhân hoặc phương thức định danh điện tử hợp pháp. Người livestream vì mục đích thương mại phải xác thực bằng số định danh cá nhân.
Xác thực không đồng nghĩa với công khai danh tính: doanh nghiệp vẫn có trách nhiệm bảo mật thông tin tài khoản. Vì vậy, nghĩa vụ tuân thủ cần đi cùng kiểm soát truy cập và bảo vệ dữ liệu, thay vì chỉ hoàn tất một bước xác minh.

Phân cấp hệ thống phải phản ánh đúng rủi ro
Nghị định 331/2026/NĐ-CP quy định về bảo vệ an ninh mạng đối với hệ thống thông tin, tạo hành lang pháp lý để xác định cấp độ bảo vệ và tổ chức biện pháp phù hợp với tính chất, quy mô, mức độ rủi ro của từng hệ thống. Đây là phần bổ trợ thiết yếu cho chỉ số: nếu hệ thống bị phân loại thấp hơn thực tế, các tiêu chí đánh giá và biện pháp bảo vệ phía sau đều có nguy cơ mất tác dụng.
Khi một hệ thống cùng đáp ứng nhiều tiêu chí thuộc các cấp độ khác nhau, chủ quản phải áp dụng cấp độ cao nhất. Nghị định cũng nghiêm cấm cố tình chia tách phạm vi hệ thống một cách hình thức để hạ cấp độ hoặc giảm yêu cầu bảo vệ. Quy mô dữ liệu cá nhân là một căn cứ đáng lưu ý: dưới 100.000 chủ thể đối với dữ liệu cá nhân cơ bản hoặc dưới 10.000 chủ thể đối với dữ liệu nhạy cảm được nêu cho Cấp độ 2; từ các ngưỡng đó trở lên là một căn cứ xác định Cấp độ 3.
Cấp độ không phải nhãn dán cố định. Khi người dùng, dữ liệu, kết nối hoặc phạm vi dịch vụ thay đổi, cơ quan, tổ chức và doanh nghiệp cần rà soát lại hệ thống, đánh giá rủi ro và đề xuất cấp độ cao hơn nếu rủi ro thực tế đã vượt mức đang áp dụng.
Việc cần làm là biến tuân thủ thành quy trình vận hành
Các yêu cầu mới ảnh hưởng đến cơ quan quản lý hệ thống, đơn vị trực thuộc, doanh nghiệp vận hành hệ thống thông tin và nhà cung cấp dịch vụ số. Thay vì chờ đến kỳ đánh giá, mỗi tổ chức nên lập danh mục hệ thống, xác định chủ quản và phạm vi dữ liệu, kiểm tra cấp độ bảo vệ, rồi đối chiếu biện pháp hiện có với các tiêu chí về quản lý rủi ro, tài khoản, lỗ hổng, nhật ký, sao lưu, giám sát và ứng phó sự cố. Đó là cách thiết thực để bảo vệ hệ thống thông tin, đồng thời tạo bằng chứng vận hành cho hoạt động đánh giá.
- Rà soát phạm vi và mức độ quan trọng của từng hệ thống, tránh chia tách hoặc hợp nhất thiếu căn cứ.
- Đánh giá lại cấp độ khi thay đổi quy mô người dùng, dữ liệu cá nhân, kết nối hoặc phạm vi cung cấp dịch vụ.
- Kiểm tra khả năng phát hiện, báo cáo và xử lý sự cố; duy trì kế hoạch khắc phục và phục hồi dữ liệu.
- Nhà cung cấp dịch vụ hướng dẫn người dùng xác thực tài khoản và bảo vệ dữ liệu định danh; người dùng cần kiểm chứng thông tin trước khi đăng tải, chia sẻ.
Cơ quan, doanh nghiệp không nên xem chỉ số an ninh mạng là một đợt chấm điểm hành chính. Kết hợp bộ tiêu chí với các nghĩa vụ trong Nghị định 333 và quy định phân cấp tại Nghị định 331 sẽ giúp xác định đúng nơi cần đầu tư công sức, giảm nguy cơ bỏ sót hệ thống quan trọng và nâng trách nhiệm của cả nhà cung cấp lẫn người sử dụng.