
Tự động hóa là lợi thế, không phải phương án thay con người
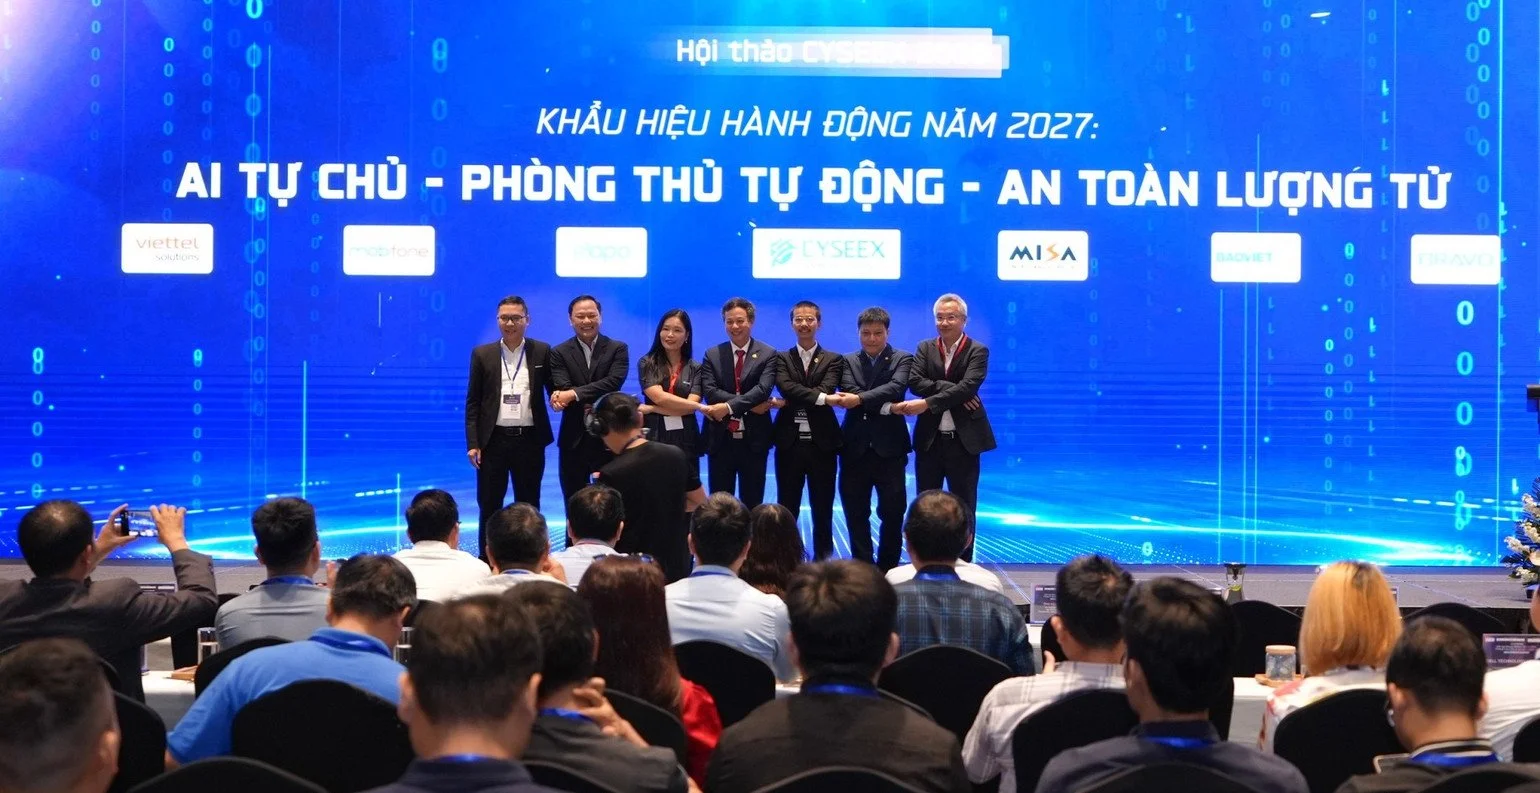
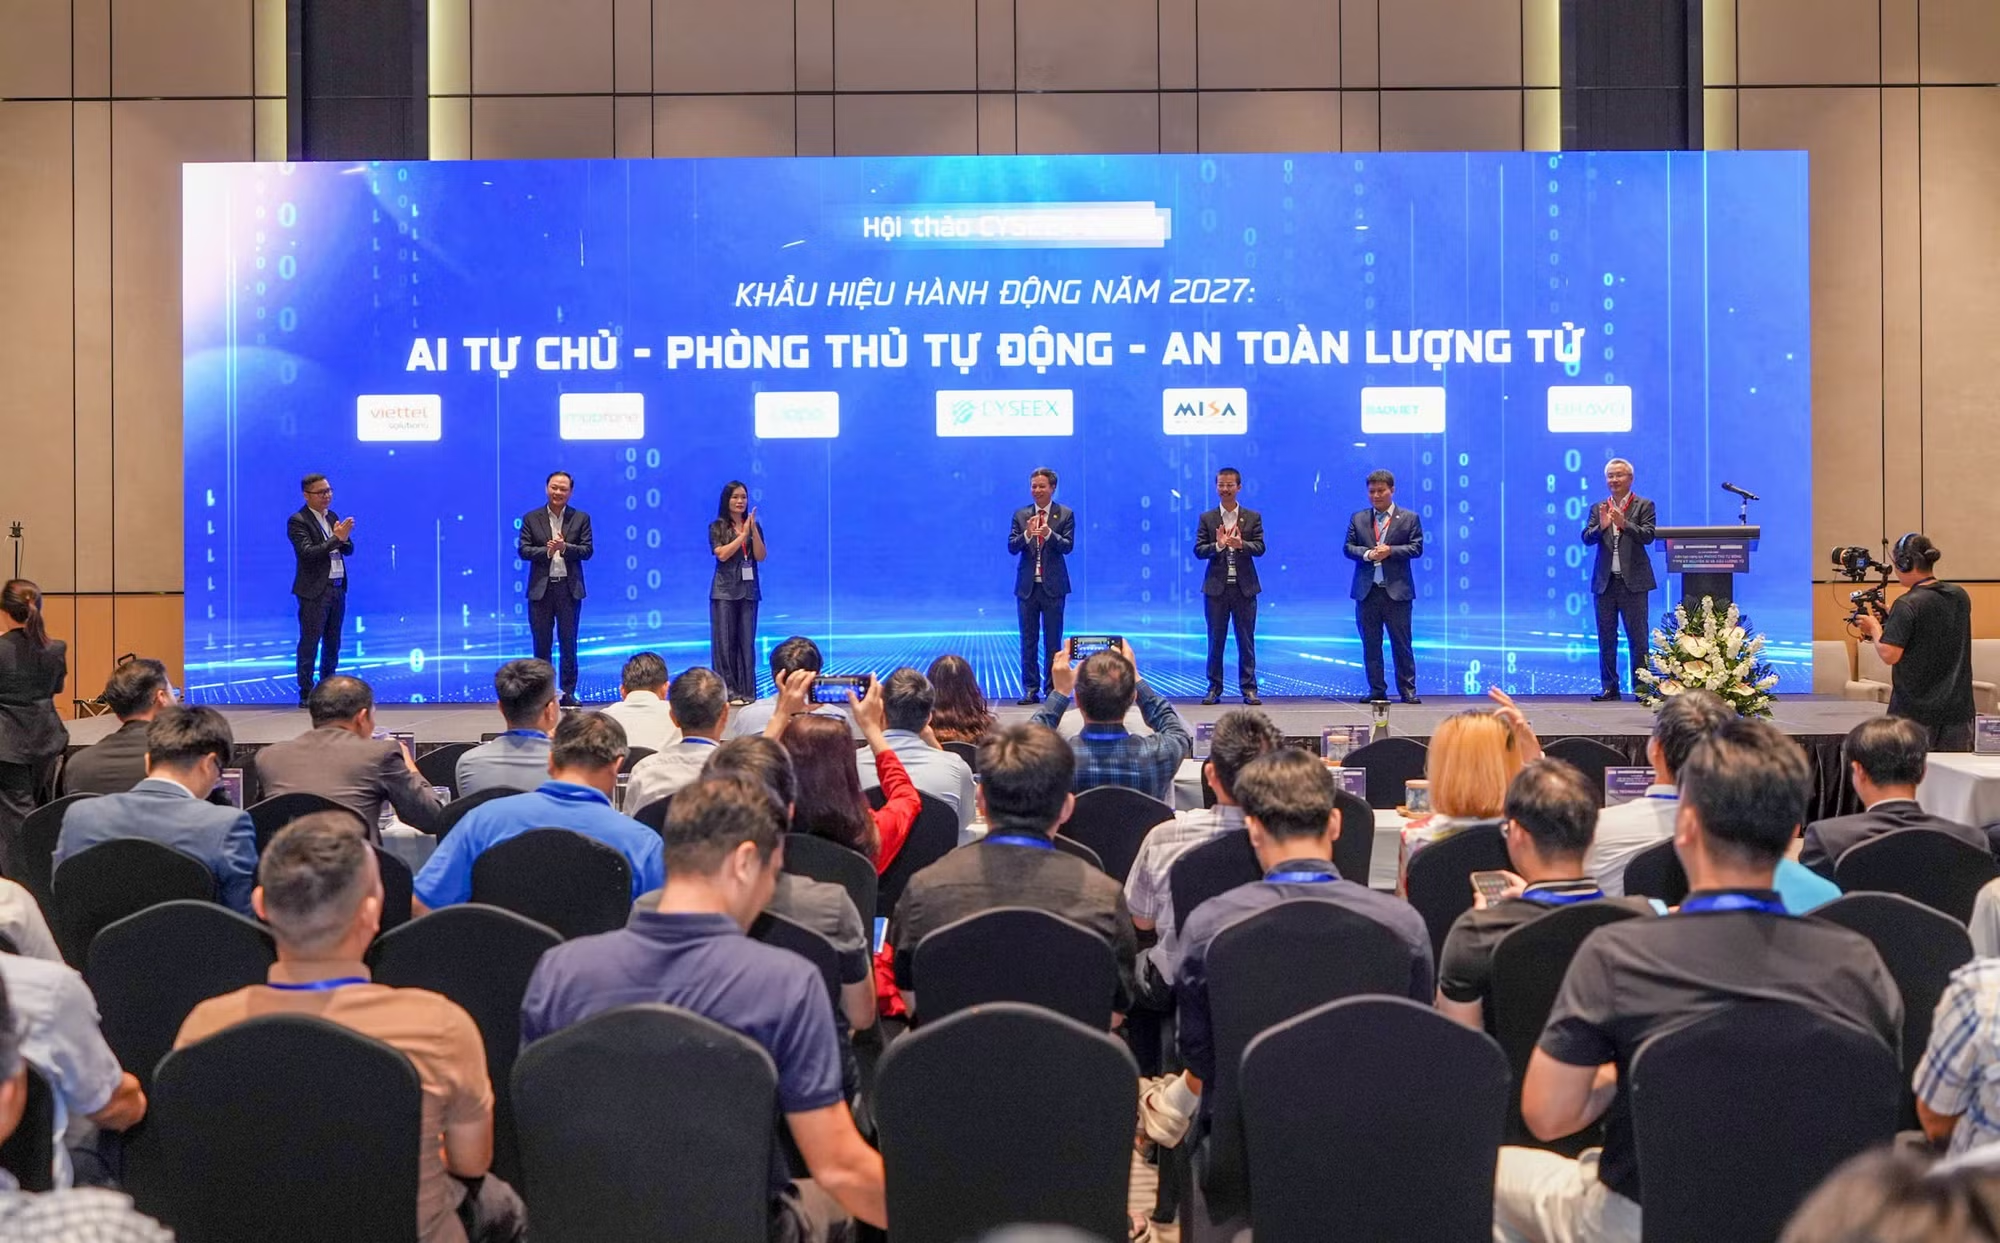
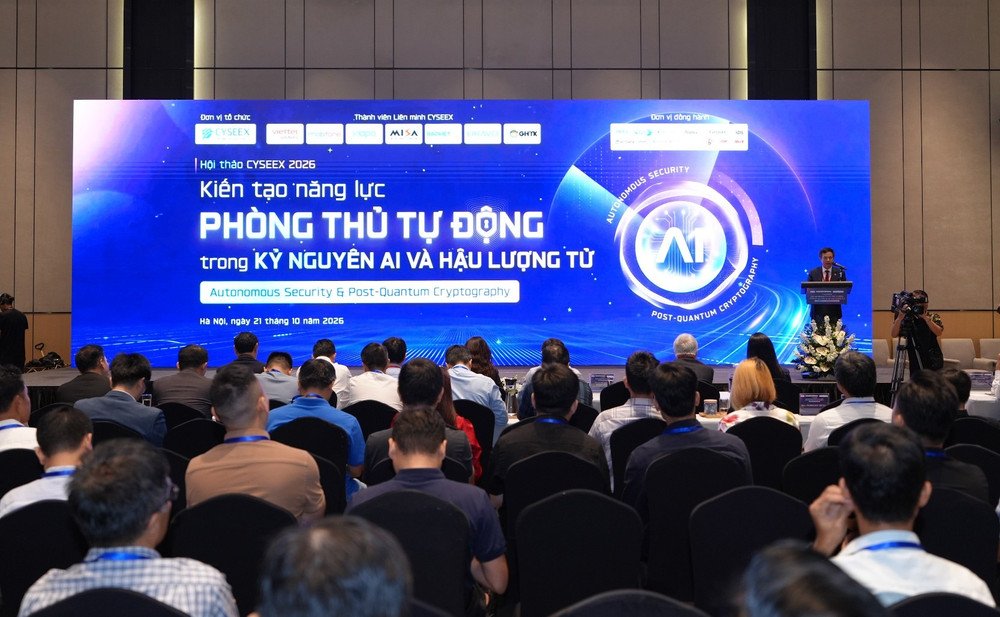
Phòng thủ mạng tự động là việc sử dụng phần mềm và tác nhân trí tuệ nhân tạo để theo dõi hệ thống, nhận diện dấu hiệu nguy hiểm và hỗ trợ xử lý sự cố nhanh hơn, dưới những giới hạn và sự giám sát phù hợp. Đây là hướng đi cần thiết khi tốc độ tấn công đã vượt khả năng xử lý thủ công của nhiều đội an ninh. Ngày 21/10, Liên minh An toàn thông tin CYSEEX tổ chức hội thảo về xây dựng năng lực phòng thủ tự động trong kỷ nguyên AI và hậu lượng tử, tập trung vào AI an ninh mạng và bảo vệ dữ liệu trước rủi ro công nghệ mới. Trong chín tháng đầu năm 2026, liên minh diễn tập trên 14 hệ thống. Một báo cáo nêu phát hiện 312 lỗ hổng, trong khi báo cáo khác nêu 307; cả hai cùng cho biết đã có bảy đợt diễn tập. Chênh lệch số liệu nhỏ không làm thay đổi thông điệp: doanh nghiệp cần luyện tập thường xuyên, thay vì chờ sự cố thật mới kiểm tra khả năng phòng thủ.

AI rút ngắn thời gian phản ứng, nhưng cũng tăng sức ép tấn công
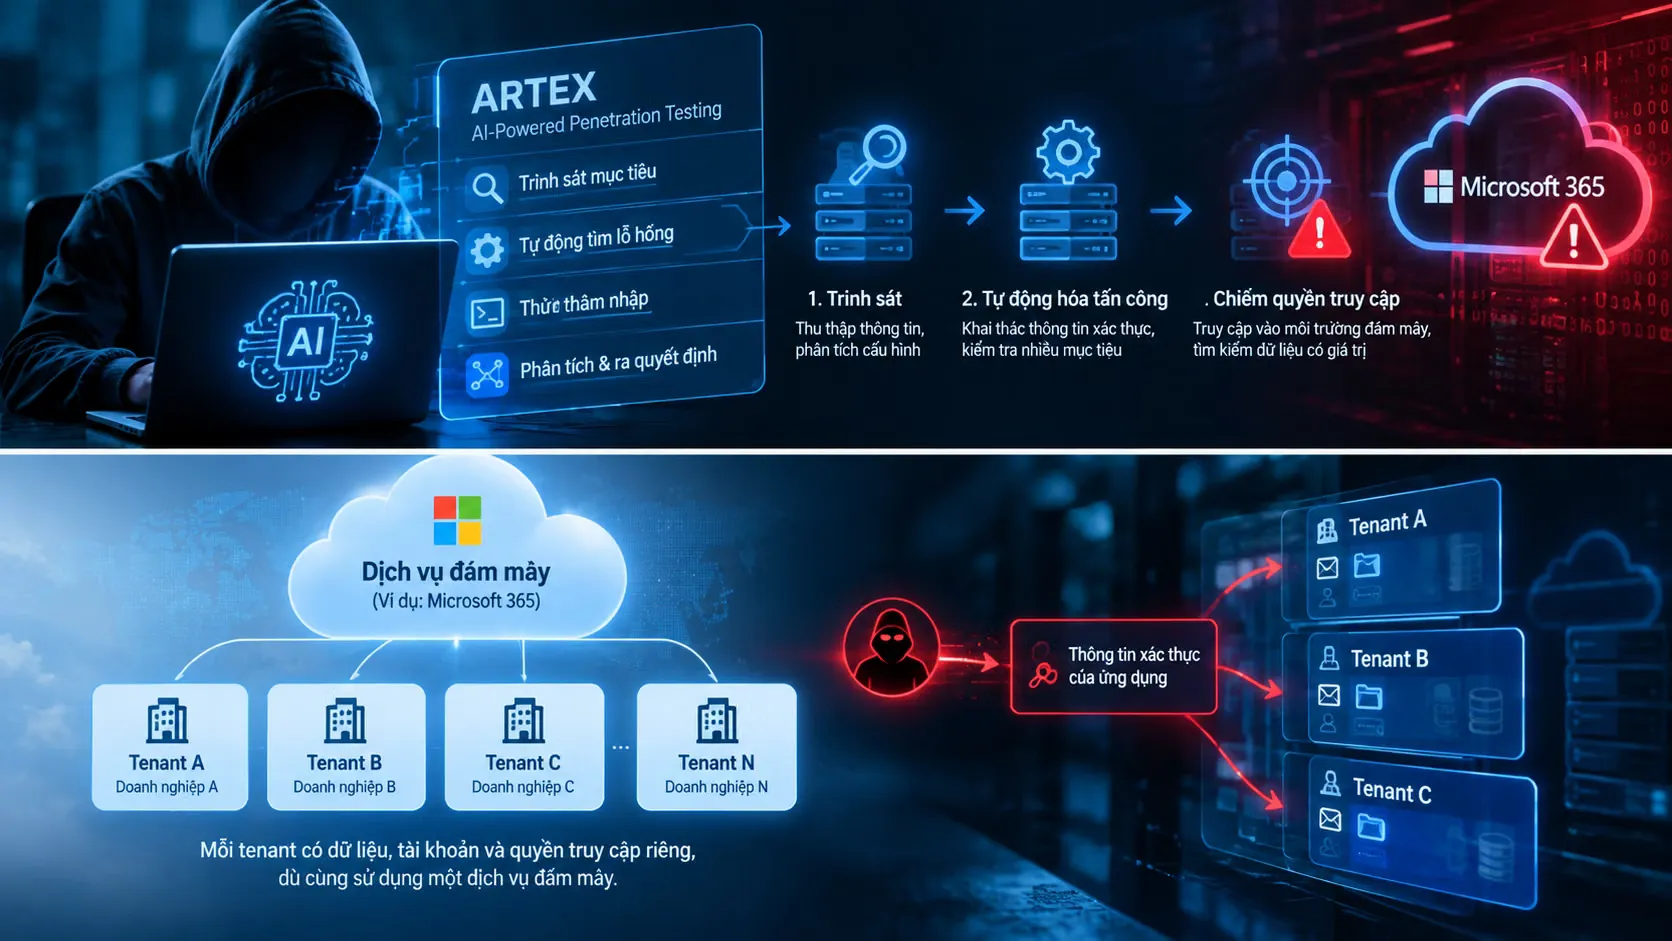
Giá trị rõ nhất của AI là giảm khoảng trễ giữa cảnh báo và hành động. Tại hội thảo, 18 tác nhân AI được triển khai cho phòng thủ hệ thống, mô phỏng tấn công và bảo mật khi phát triển phần mềm. Kết quả bước đầu được báo cáo gồm giảm 65–75% thời gian xử lý cảnh báo thủ công, nâng tỷ lệ phát hiện và ứng phó với hình thức tấn công mới từ 50% lên 90%, đồng thời tìm ra hơn 120 lỗ hổng. Nhưng hiệu quả ấy không thể tách khỏi nguy cơ: tấn công mạng bằng AI có thể khai thác lỗ hổng và tự động hóa xâm nhập với tốc độ, độ tinh vi cao hơn. CYSEEX dẫn ví dụ về công cụ Claude Mythos của Anthropic, có khả năng tìm lỗ hổng chưa từng được biết đến và biến một số lỗ hổng đã công bố thành bản khai thác trong vài giờ. Phòng thủ vì thế phải rút ngắn thời gian vá lỗi, đồng thời giới hạn quyền của tác nhân AI, theo dõi hành động và giữ quyết định rủi ro cao cho con người.
Bảo vệ dữ liệu hôm nay trước rủi ro lượng tử ngày mai
Ứng dụng AI không phải chương trình nghị sự duy nhất tại hội thảo: chuyển đổi sang mật mã hậu lượng tử cũng được đặt ra như một hướng bảo vệ dữ liệu dài hạn. Máy tính lượng tử đủ mạnh có thể đe dọa các thuật toán RSA và ECC; trong khi đó, chuyển đổi mật mã liên quan đến hệ thống, thiết bị, kết nối và chuỗi cung ứng, nên có thể kéo dài nhiều năm. Đáng lo hơn, dữ liệu bị đánh cắp hôm nay có thể bị lưu lại để giải mã trong tương lai. Doanh nghiệp không nên chờ tới khi công nghệ lượng tử tạo ra khủng hoảng mới hành động. Các bước được khuyến nghị gồm kiểm kê thuật toán mã hóa và chứng thư số, xác định dữ liệu cần bảo vệ lâu dài, ưu tiên hệ thống quan trọng, rồi lập lộ trình chuyển đổi. Cần thử nghiệm giải pháp kháng lượng tử và mô hình kết hợp với công nghệ hiện tại, đồng thời đánh giá tương thích, hiệu năng và độ an toàn, nhất là với giao thức TLS bảo vệ dữ liệu trao đổi trên Internet.
Chuẩn bị phải bao gồm phục hồi và phối hợp
Phòng thủ tốt không chỉ ngăn chặn được cuộc xâm nhập; doanh nghiệp còn phải khôi phục hoạt động mà không đưa mã độc hoặc dữ liệu đã bị xâm phạm trở lại hệ thống. Với mã độc tống tiền, xác định được bản sao lưu sạch và đáng tin cậy là điều thiết yếu. Điều đó tác động trực tiếp đến người dùng: một sự cố kéo dài có thể khiến dịch vụ gián đoạn và thông tin cá nhân gặp rủi ro. Vì vậy, tự động hóa cần đi cùng diễn tập, quy trình ứng cứu, phân quyền rõ ràng và phối hợp giữa các tổ chức; công nghệ không thể thay thế trách nhiệm quản trị. Năm 2027, CYSEEX dự kiến mở rộng tác nhân AI theo nguyên tắc có kiểm soát, tiếp tục diễn tập tấn công, phòng thủ và ứng cứu sự cố, đồng thời thử nghiệm mật mã hậu lượng tử ở hệ thống phù hợp. Kết luận nên rõ ràng: doanh nghiệp cần chuẩn bị song song năng lực phản ứng với AI và kế hoạch bảo vệ dữ liệu dài hạn. Chậm nâng cấp quy trình hôm nay đồng nghĩa trao thêm thời gian cho đối thủ ngày mai.