
Sự cố an ninh mạng đã là rủi ro thường trực
An ninh mạng doanh nghiệp là tập hợp biện pháp bảo vệ hệ thống, hoạt động và dữ liệu của tổ chức trước truy cập trái phép, đánh cắp thông tin hoặc gián đoạn dịch vụ. Với doanh nghiệp nhỏ, đây không phải việc có thể trì hoãn đến khi quy mô lớn hơn.
Khảo sát của Kaspersky với chuyên gia CNTT và an ninh mạng tại các doanh nghiệp dưới 500 nhân viên ở châu Á - Thái Bình Dương cho thấy 87% đơn vị tham gia đã gặp sự cố trong 12 tháng trước đó. Tỷ lệ này khiến giả định “chúng tôi quá nhỏ để bị nhắm đến” trở thành một chiến lược rủi ro, không phải biện pháp tiết kiệm.
Các mối đe dọa gây thiệt hại nghiêm trọng được nêu gồm khai thác lỗ hổng phần mềm (10%), tấn công mã độc quy mô lớn (7%) và xâm nhập qua truy cập từ xa (7%). Một vụ việc không dừng ở chi phí xử lý: nó có thể làm lộ thông tin, cắt đứt liên lạc với khách hàng và bào mòn niềm tin.
Ba nhóm dữ liệu cần được ưu tiên bảo vệ
Khi rà soát an ninh mạng doanh nghiệp, hãy bắt đầu từ dữ liệu có thể gây tổn hại trực tiếp cho khách hàng, nhân viên và khả năng vận hành. Khảo sát cho thấy mục tiêu hàng đầu của tội phạm mạng tại khu vực là dữ liệu cá nhân của khách hàng (34%); tiếp theo là thông tin nội bộ nhạy cảm như hồ sơ tài chính, pháp lý (31%) và dữ liệu cá nhân của nhân viên (27%).
- Dữ liệu khách hàng: xác định nơi lưu thông tin định danh và hồ sơ giao dịch, ai có quyền truy cập, dữ liệu nào được chia sẻ với bên thứ ba và liệu bản sao lưu có được bảo vệ.
- Thông tin nội bộ: kiểm tra hồ sơ tài chính, pháp lý và các tài liệu nhạy cảm; giới hạn quyền truy cập theo nhiệm vụ thay vì để quá nhiều tài khoản dùng chung.
- Dữ liệu nhân viên: rà soát thông tin cá nhân trên hệ thống nhân sự, thiết bị và dịch vụ đám mây; thu hồi quyền của tài khoản không còn cần thiết.
Đừng chỉ kiểm kê dữ liệu đang nằm trên máy chủ chính. Các bản sao, tài khoản dịch vụ và dữ liệu do đối tác xử lý cũng cần được đưa vào phạm vi rà soát.
Thiệt hại không chỉ nằm ở dữ liệu bị đánh cắp
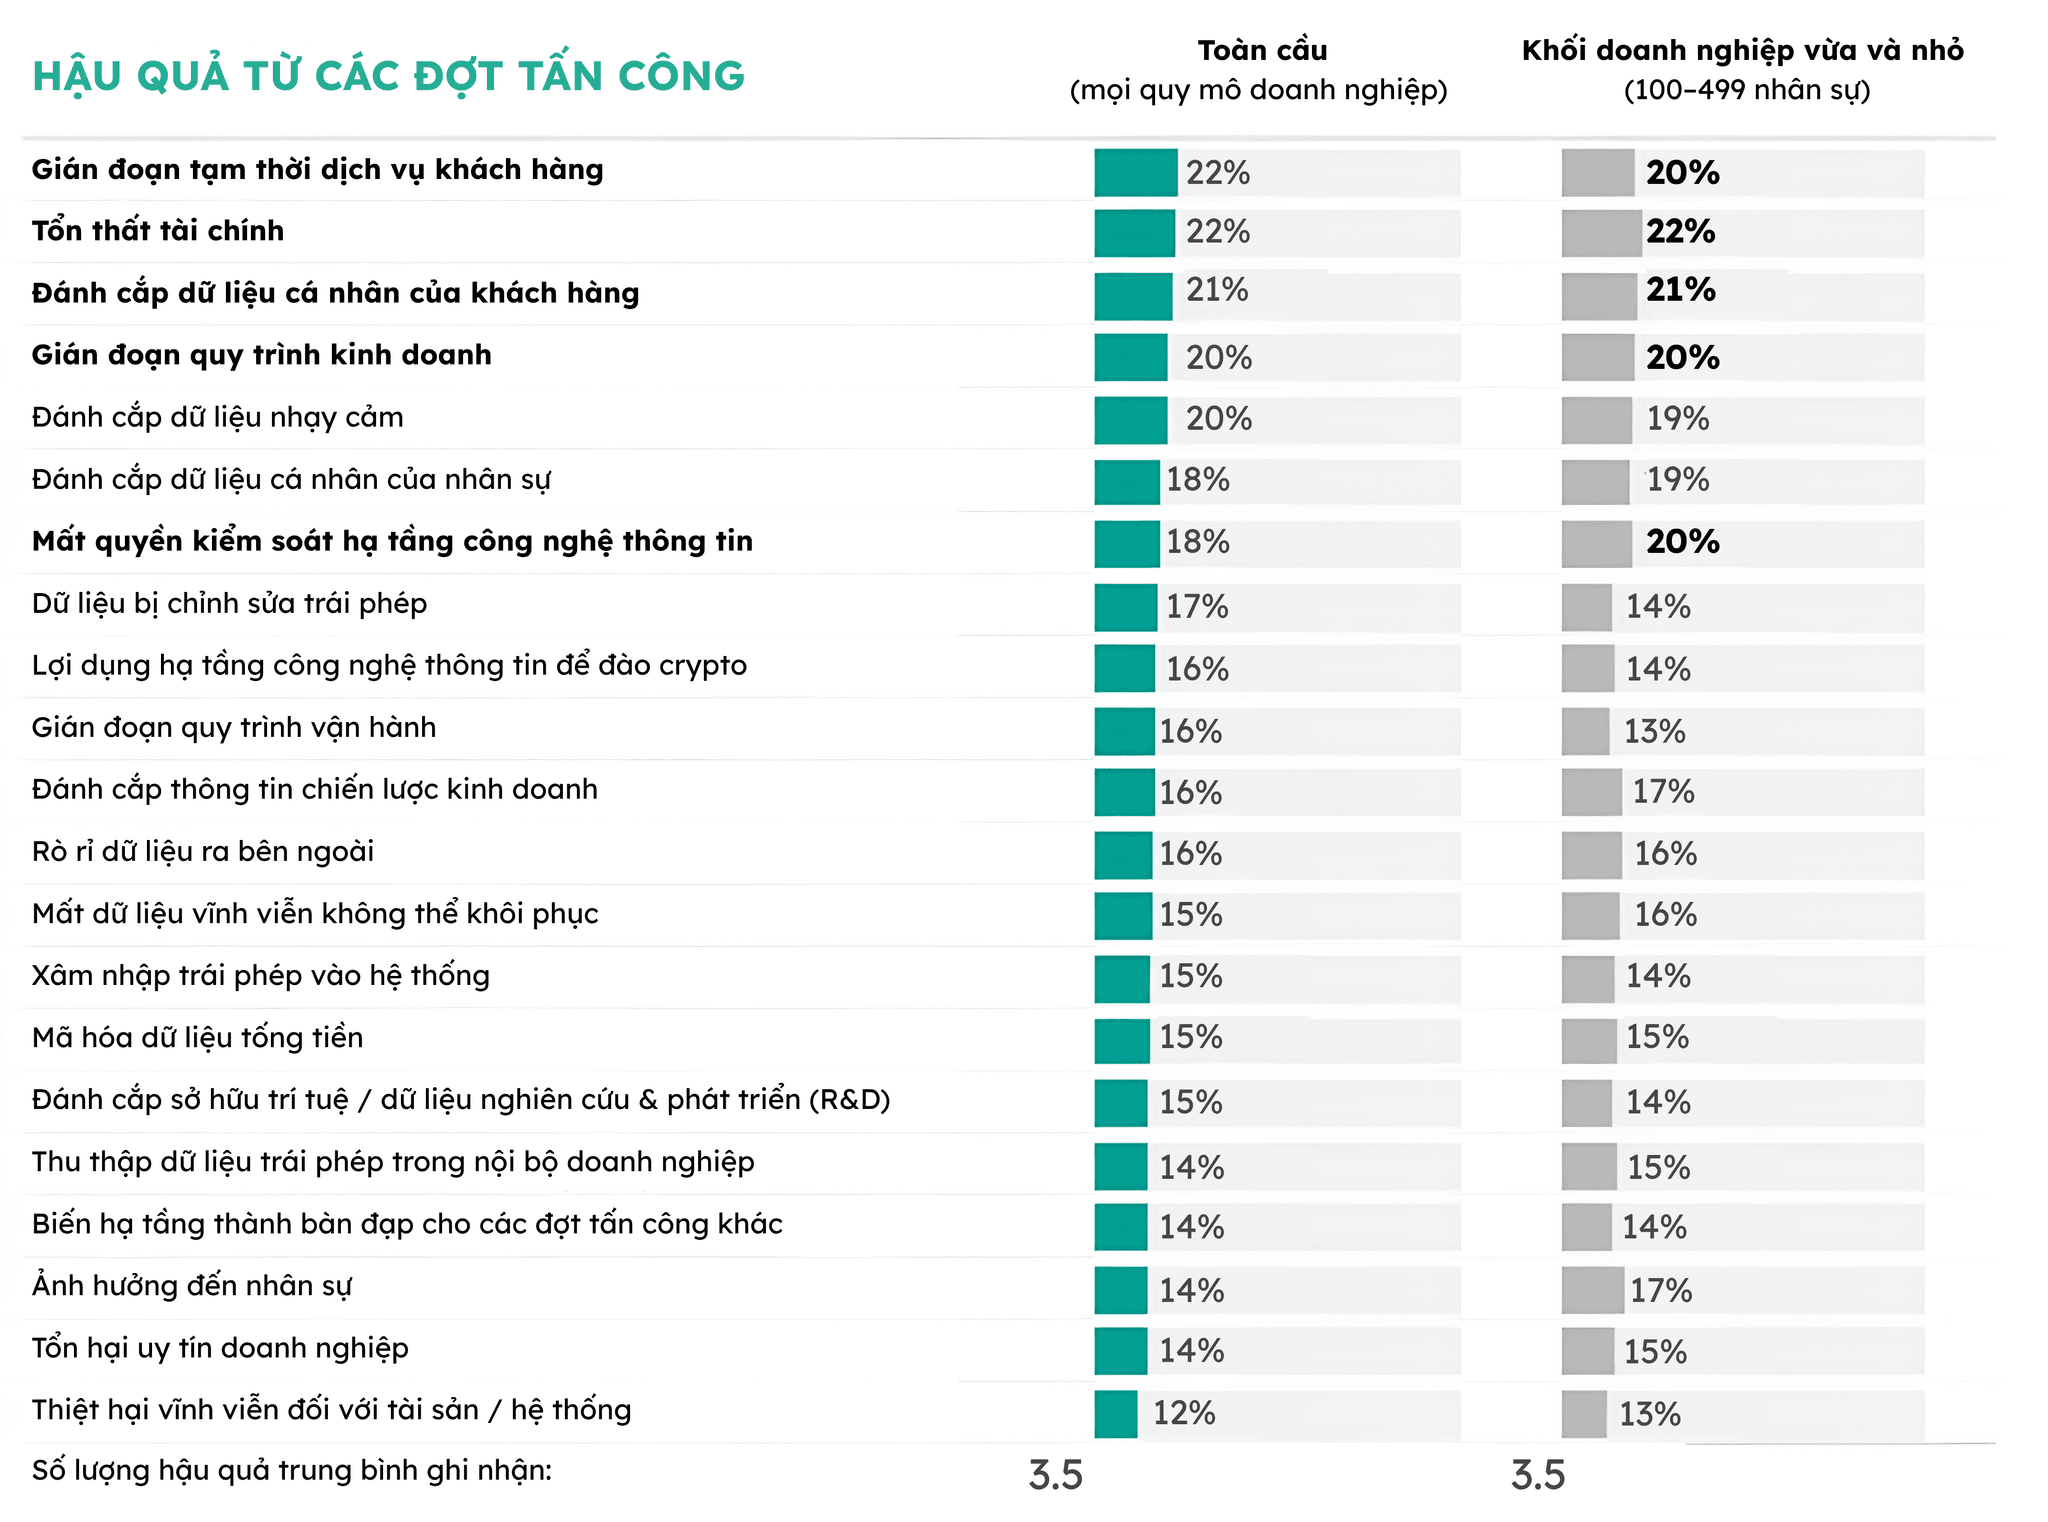
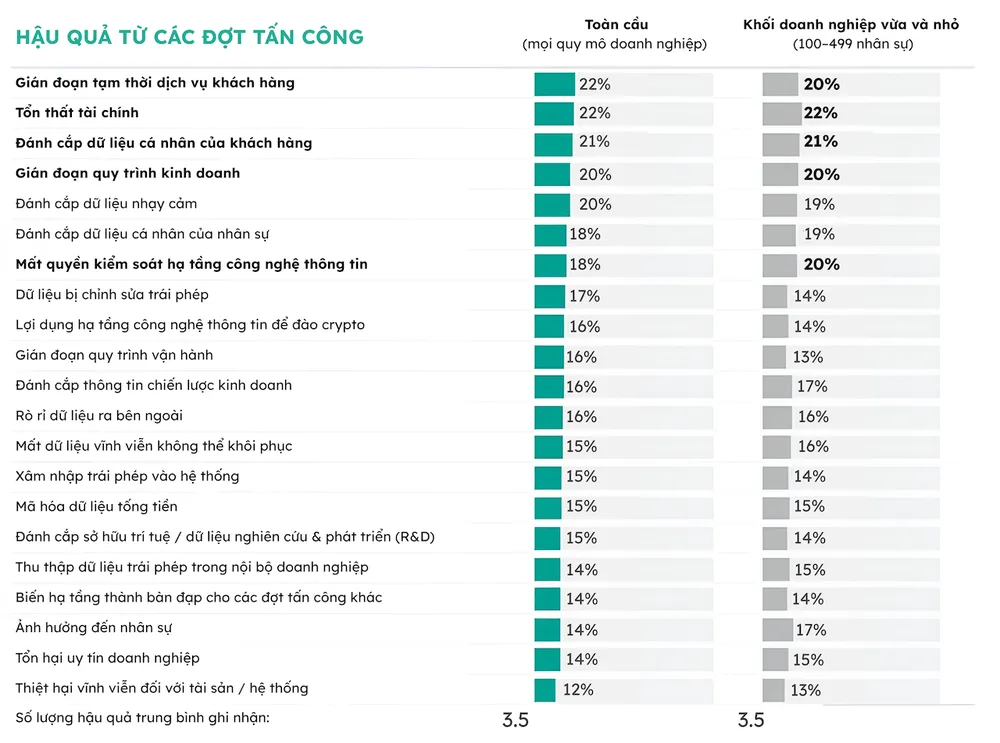
Trong số doanh nghiệp nhỏ từng gặp sự cố, những hậu quả nghiêm trọng nhất gồm mất dữ liệu cá nhân của khách hàng (25%), gián đoạn tạm thời các kênh tương tác như website hoặc cửa hàng trực tuyến (23%) và nguy cơ lộ dữ liệu cá nhân của nhân viên (23%). Đây là lời nhắc rằng tính sẵn sàng của dịch vụ cũng quan trọng như tính bí mật của dữ liệu.
Khảo sát còn ghi nhận 21% doanh nghiệp chịu thiệt hại tài chính, tỷ lệ tương tự mất dữ liệu vĩnh viễn không thể khôi phục, trong khi 13% gặp tổn hại không thể khắc phục đối với tài sản. Với nguồn lực hạn chế, một sự cố kéo dài có thể đe dọa khả năng tiếp tục hoạt động.
Vì vậy, kế hoạch bảo vệ cần tính cả khôi phục: xác định hệ thống thiết yếu, kiểm tra bản sao lưu và phân công người chịu trách nhiệm khi website, cửa hàng trực tuyến hoặc dữ liệu bị gián đoạn. Chỉ mua phần mềm bảo mật mà không thử quy trình phục hồi là một khoảng trống đáng kể.
Việc cần làm ngay: giám sát, kiểm soát và huấn luyện
Ưu tiên đầu tư nên xuất phát từ những điểm dễ bị khai thác và dữ liệu cần giữ an toàn, không phải từ danh sách công nghệ thời thượng. Trong khảo sát, các ưu tiên được doanh nghiệp nêu nhiều nhất gồm triển khai giải pháp giám sát an ninh, tăng kiểm soát bảo mật đám mây và siết yêu cầu tuân thủ với bên thứ ba, mỗi nhóm được 24% đề cập.
- Rà soát dữ liệu khách hàng, hồ sơ nội bộ và dữ liệu nhân viên; ghi rõ nơi lưu trữ, người được cấp quyền và bên ngoài có thể truy cập.
- Cập nhật phần mềm, theo dõi cảnh báo an ninh và kiểm soát quyền truy cập từ xa, đồng thời tăng kiểm soát đối với dịch vụ đám mây và đối tác.
- Cài giải pháp bảo vệ trên thiết bị nhân viên, củng cố chính sách mật khẩu và bật xác thực đa yếu tố.
- Huấn luyện đội CNTT và nhân viên nhận biết nguy cơ; kiểm tra định kỳ khả năng khôi phục dữ liệu và xử lý sự cố.
Đào tạo chuyên sâu cho đội CNTT, cài giải pháp bảo mật trên thiết bị nhân viên, điều chỉnh chính sách mật khẩu và triển khai xác thực đa yếu tố đều là các ưu tiên được 22% doanh nghiệp nêu. Doanh nghiệp nhỏ nên chọn biện pháp phù hợp ngân sách, quy mô và lĩnh vực, nhưng không nên xem an ninh mạng là việc riêng của bộ phận CNTT.