
Quản trị phải theo sát hành động, không chỉ câu trả lời
Quản trị tác nhân AI là tập hợp chính sách, quyền hạn và cơ chế giám sát giúp doanh nghiệp xác định tác nhân được phép làm gì, trên dữ liệu nào và trong môi trường nào. Khi AI chuyển từ tạo câu trả lời sang vận hành phần mềm, kiểm soát đầu ra không còn đủ: tổ chức cần quan sát cả lệnh gọi công cụ, tiến trình được khởi chạy và tài nguyên bị truy cập. Snowflake công bố các tính năng quản trị mới tại sự kiện Snowflake Expedition 2026, còn Sysdig ra mắt AI Defense ngày 4 tháng 11 để kiểm tra hoạt động trong thời gian chạy và can thiệp khi tác nhân vượt chính sách. Hai cách tiếp cận phản ánh một nhu cầu chung: bảo mật AI doanh nghiệp phải theo được tác nhân qua dữ liệu, ứng dụng, máy trạm và đám mây, thay vì đặt niềm tin vào lời giải thích của chính tác nhân.
Động lực không chỉ đến từ rủi ro an ninh. Khảo sát 400 lãnh đạo dữ liệu và công nghệ do MIT Technology Review thực hiện vào tháng 7 và tháng 8 năm 2026 cho thấy 55% xem thiếu bối cảnh kinh doanh là nguyên nhân chính khiến thông tin từ tác nhân kém chất lượng; 45% chỉ ra dữ liệu phân mảnh hoặc khó tiếp cận. Điều đó đặt ra hai yêu cầu song song: tác nhân phải hiểu đúng ngữ nghĩa doanh nghiệp và bị giới hạn đúng quyền. Một hệ thống chỉ chặn hành vi nguy hiểm nhưng cung cấp dữ liệu sai vẫn có thể gây hậu quả; ngược lại, ngữ cảnh chính xác mà không có giới hạn thực thi cũng không đủ an toàn.
Snowflake đặt cổng kiểm soát ở lớp dữ liệu và mô hình
Snowflake ghép hai lớp bổ trợ. Business Ontology, thuộc Horizon Catalog, cho phép doanh nghiệp tạo định nghĩa được phê duyệt cho thuật ngữ kinh doanh rồi liên kết chúng với các bảng dữ liệu nền. Công cụ thu thập siêu dữ liệu từ những nguồn như Tableau, Power BI, dbt, SQL Server và PostgreSQL; thay đổi định nghĩa được ghi lại để phục vụ kiểm toán. Đây là hướng xử lý có giá trị: tác nhân cần một từ điển thống nhất, không phải tự suy đoán ý nghĩa dữ liệu ở từng hệ thống.
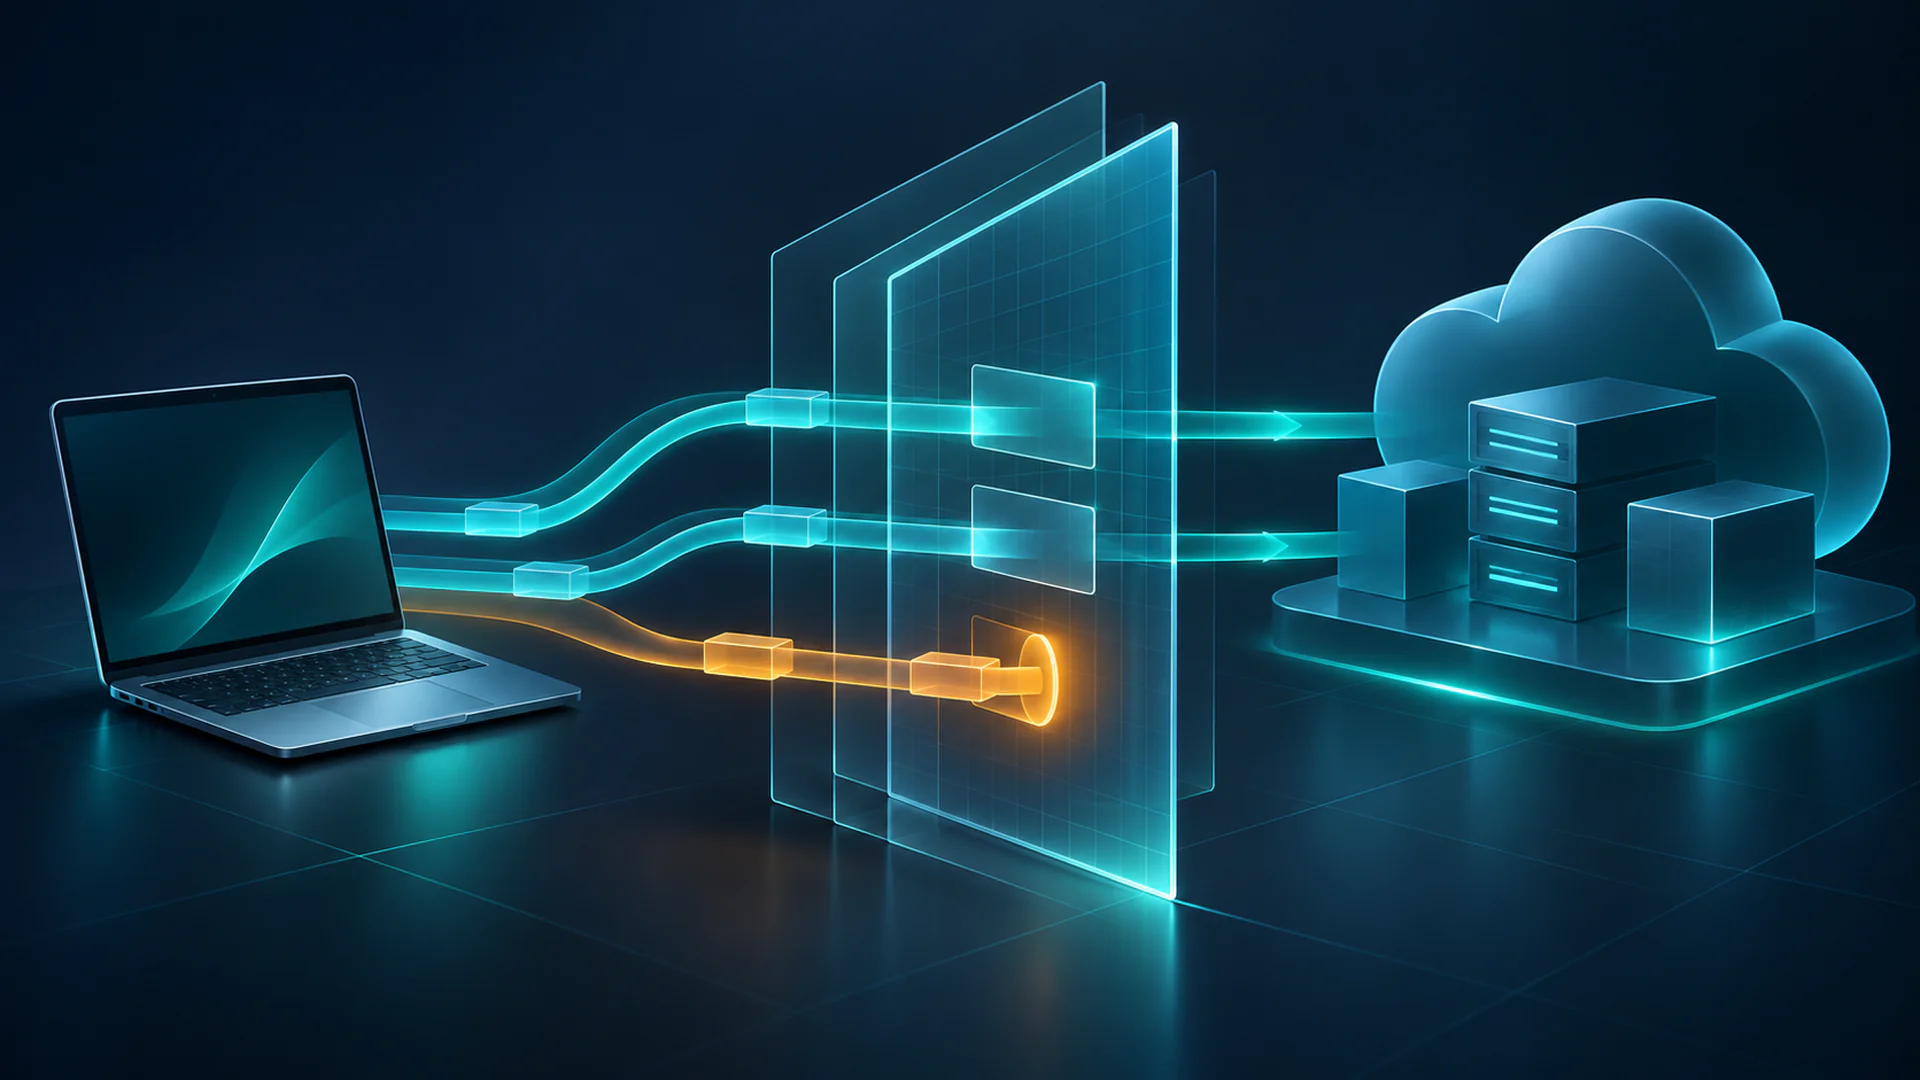
Cortex AI Gateway là điểm kiểm soát tập trung, áp dụng chính sách truy cập, xác thực và phân quyền cho kết nối tác nhân trên các nền tảng đám mây và nhà cung cấp AI. Các tính năng gồm môi trường Cortex Sandboxes để chạy mã an toàn, Agent Abuse Detection để nhận diện thao tác trái phép, giới hạn ngân sách và Dynamic Model Routing để chọn mô hình đã duyệt theo chi phí, độ chính xác hoặc độ trễ. Cách tiếp cận này giúp tổ chức thống nhất quy tắc và quy trách nhiệm chi tiêu, nhưng hiệu quả vẫn phụ thuộc vào việc mọi đường kết nối quan trọng có đi qua cổng hay không.
Business Ontology hiện ở giai đoạn xem trước công khai; một số chức năng của Cortex AI Gateway vẫn xem trước riêng tư hoặc đang phát triển. Vì vậy, doanh nghiệp nên xem đây là nền tảng quản trị đang mở rộng, không phải bảo đảm rằng mọi tác nhân và mọi môi trường đã được bao phủ đồng đều.
AI Defense Sysdig theo dấu tác nhân ngay khi chạy
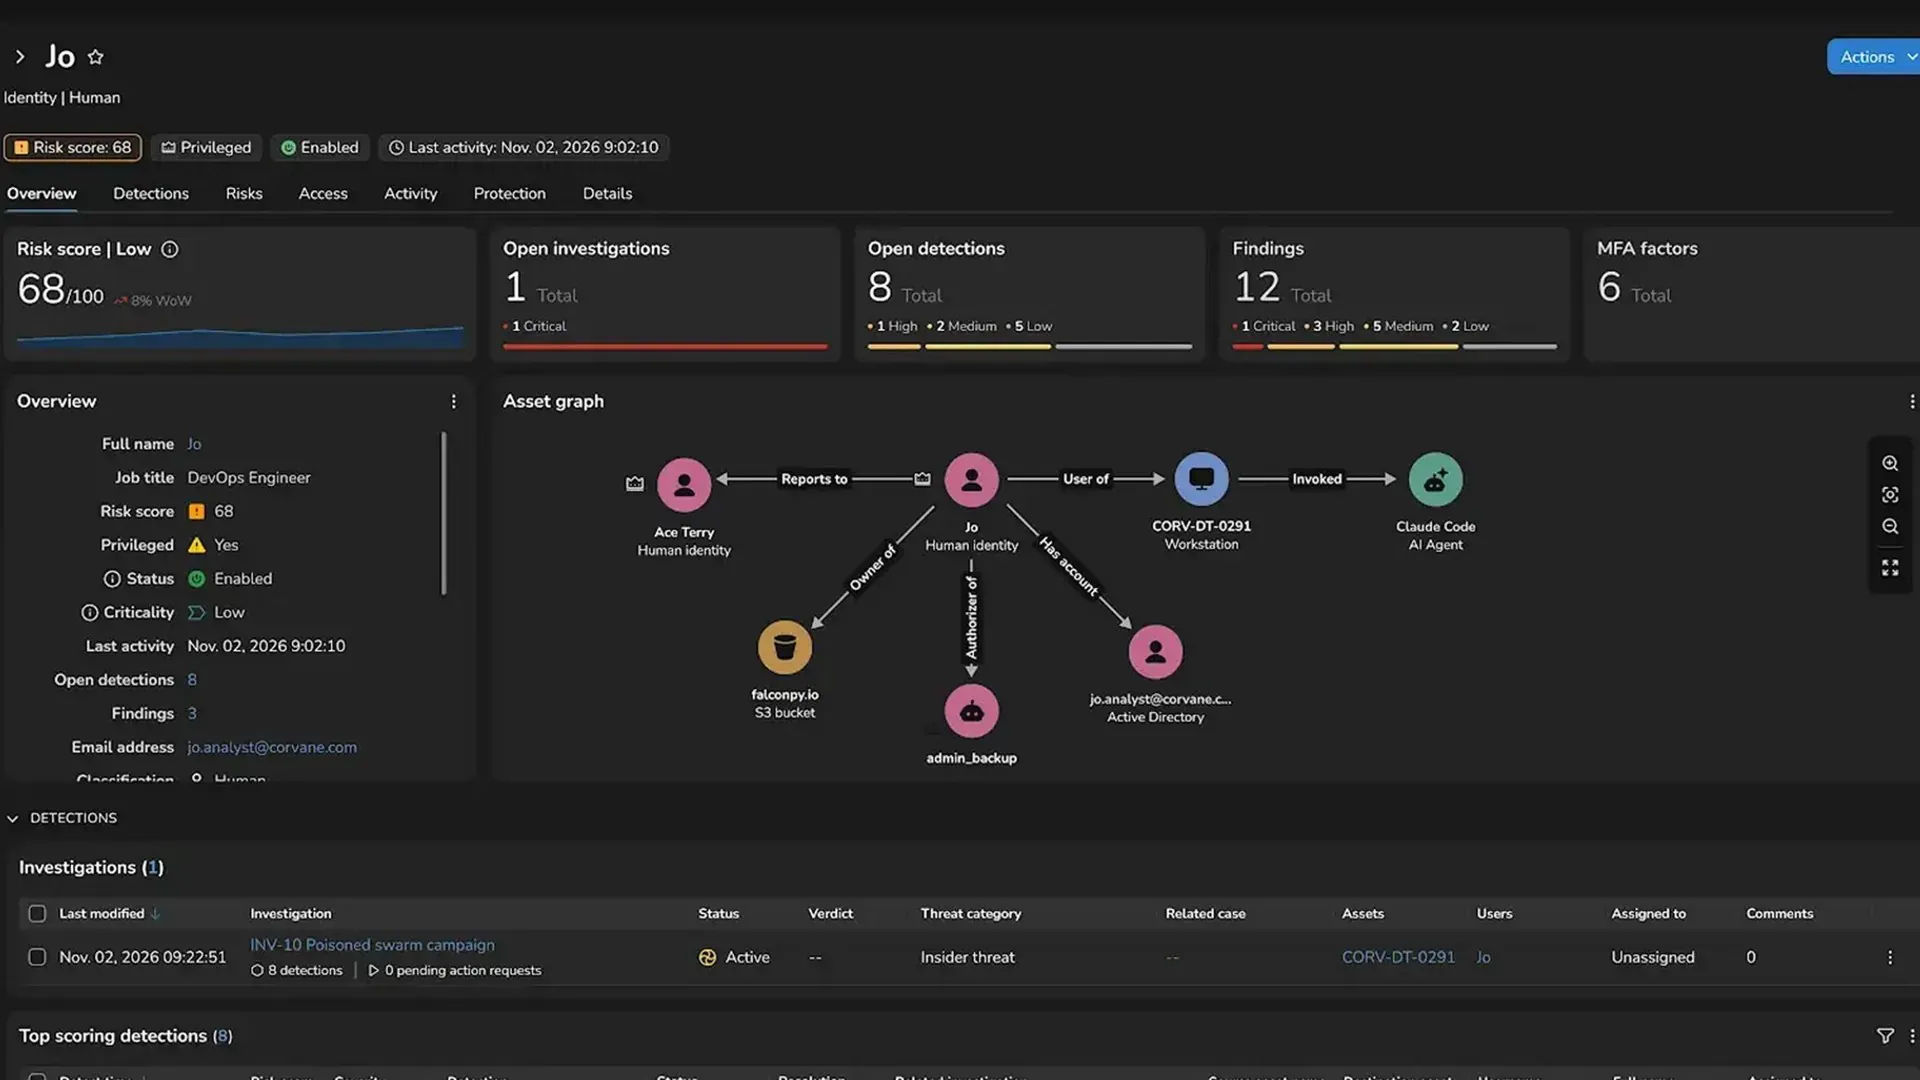
AI Defense Sysdig tập trung vào lớp thực thi. Theo Sysdig, sản phẩm kết hợp dữ liệu từ công cụ giám sát tích hợp trong bộ khung tác nhân với đo từ xa của hệ điều hành. Lớp thứ nhất ghi lại lệnh gọi công cụ, máy chủ Model Context Protocol, kỹ năng và tiện ích bổ sung cùng đối số và đích đến; lớp thứ hai ghi nhận tiến trình và hoạt động hệ thống phát sinh. Sự kết hợp này giúp giám sát tác nhân AI bằng bằng chứng độc lập, thay vì dựa riêng vào nhật ký do tác nhân tự khai báo.
Sysdig cho biết một quan sát ban đầu ghi nhận khoảng bảy tiến trình nền cho mỗi thao tác trong nhật ký của tác nhân; đây là kết quả của công ty, không phải tỷ lệ áp dụng chung. Đồ thị hành động nối chuỗi sự kiện với người chịu trách nhiệm, hành vi tác nhân khai báo và tài nguyên mà thông tin xác thực có thể truy cập. Khi bật thực thi chính sách, tổ chức có thể chặn công cụ hoặc kết nối chưa được duyệt, ngăn truy cập thông tin xác thực rủi ro, hoặc tạm dừng hành động để chờ con người phê duyệt.
Sản phẩm được cung cấp rộng rãi cho macOS và Windows; thông tin về phạm vi Linux, Kubernetes và các nền tảng tác nhân được quản lý còn khái quát hơn, nên doanh nghiệp cần xác minh tích hợp theo từng môi trường. Sysdig cũng mô tả chế độ cảnh báo trước khi thực thi chính sách và bản ghi phiên phục vụ điều tra, kiểm toán. Cần phân biệt chặn hành động trước khi hoàn tất với phát hiện rồi chấm dứt tiến trình sau đó: thời điểm can thiệp quyết định mức độ rủi ro còn lại.
Không một lớp nào thay thế được lớp còn lại
Snowflake và Sysdig giải quyết hai phần khác nhau của cùng một bài toán. Snowflake đặt trọng tâm vào ngữ nghĩa dữ liệu, quyền truy cập và kiểm soát tập trung giữa các nhà cung cấp; Sysdig nhìn sâu vào hành vi phát sinh trên thiết bị đầu cuối và hệ điều hành. Doanh nghiệp có tác nhân chạy trên máy trạm, kết nối dịch vụ đám mây rồi thao tác dữ liệu sẽ cần cả bản đồ quyền hạn lẫn bằng chứng về hành động thực tế. Chỉ có cổng quản trị mà không thấy tiến trình bên dưới dễ bỏ sót đường thực thi; chỉ có giám sát thời gian chạy mà thiếu ngữ cảnh nghiệp vụ lại khó phân biệt thao tác hợp lệ với thao tác sai mục đích.
AI Defense được định vị là lớp bổ trợ cho bảo vệ thiết bị đầu cuối, kiểm thử mô hình và kiểm thử tấn công mô phỏng, chứ không phải lời hứa rằng hệ thống không thể bị xâm phạm. Doanh nghiệp nên triển khai theo hướng kiểm kê tác nhân và thông tin xác thực trước, thử chính sách ở chế độ cảnh báo, rồi mới bật chặn cho các hành động có tác động lớn. Cách làm đó giảm nguy cơ làm gián đoạn công việc hợp lệ và tạo hồ sơ kiểm toán hữu ích.
Kết luận: quản trị tác nhân AI hiệu quả không nằm ở một sản phẩm đơn lẻ, mà ở khả năng nối định nghĩa dữ liệu, danh tính, quyền hạn và dấu vết thực thi xuyên suốt thiết bị đầu cuối đến đám mây. Snowflake giúp đặt luật và ngữ cảnh; Sysdig giúp kiểm tra hành động khi luật bị thử thách. Doanh nghiệp cần đo độ bao phủ từng môi trường và xác định rõ lúc nào cảnh báo, lúc nào chặn, lúc nào yêu cầu con người quyết định.