
AI Agent tấn công: Kỷ nguyên Autopilot Cyberattack đã mở màn
AI Agent tấn công là hình thức tấn công mạng tự động trong đó các tác nhân trí tuệ nhân tạo được giao quyền tự dò quét lỗ hổng bảo mật, tự thiết kế chiến thuật xâm nhập và tự thực thi chuỗi hành động trên hệ thống doanh nghiệp mà gần như không cần bàn tay can thiệp liên tục của con người, tạo nên một kỷ nguyên tấn công mạng tự động có tốc độ, quy mô và mức độ thích ứng vượt xa mô hình hacker truyền thống. Sự cố mới được phanh phui cho thấy một hacker đã “thả” đội quân AI Agent tự dò tìm lỗ hổng và xâm nhập thành công hơn 100 doanh nghiệp, báo hiệu kỷ nguyên “Autopilot Cyberattack” không còn là giả thuyết mà là thực tế. Điều đáng sợ không phải ở số nạn nhân, mà ở việc kẻ tấn công chỉ đóng vai trò người ra đề, còn mọi thao tác kỹ thuật phức tạp được AI tự động lo liệu trong chế độ “rảnh tay” gần như tuyệt đối.
Cách hacker vũ khí hóa AI: vài chục ký tự lệnh, hàng trăm website bị hạ gục
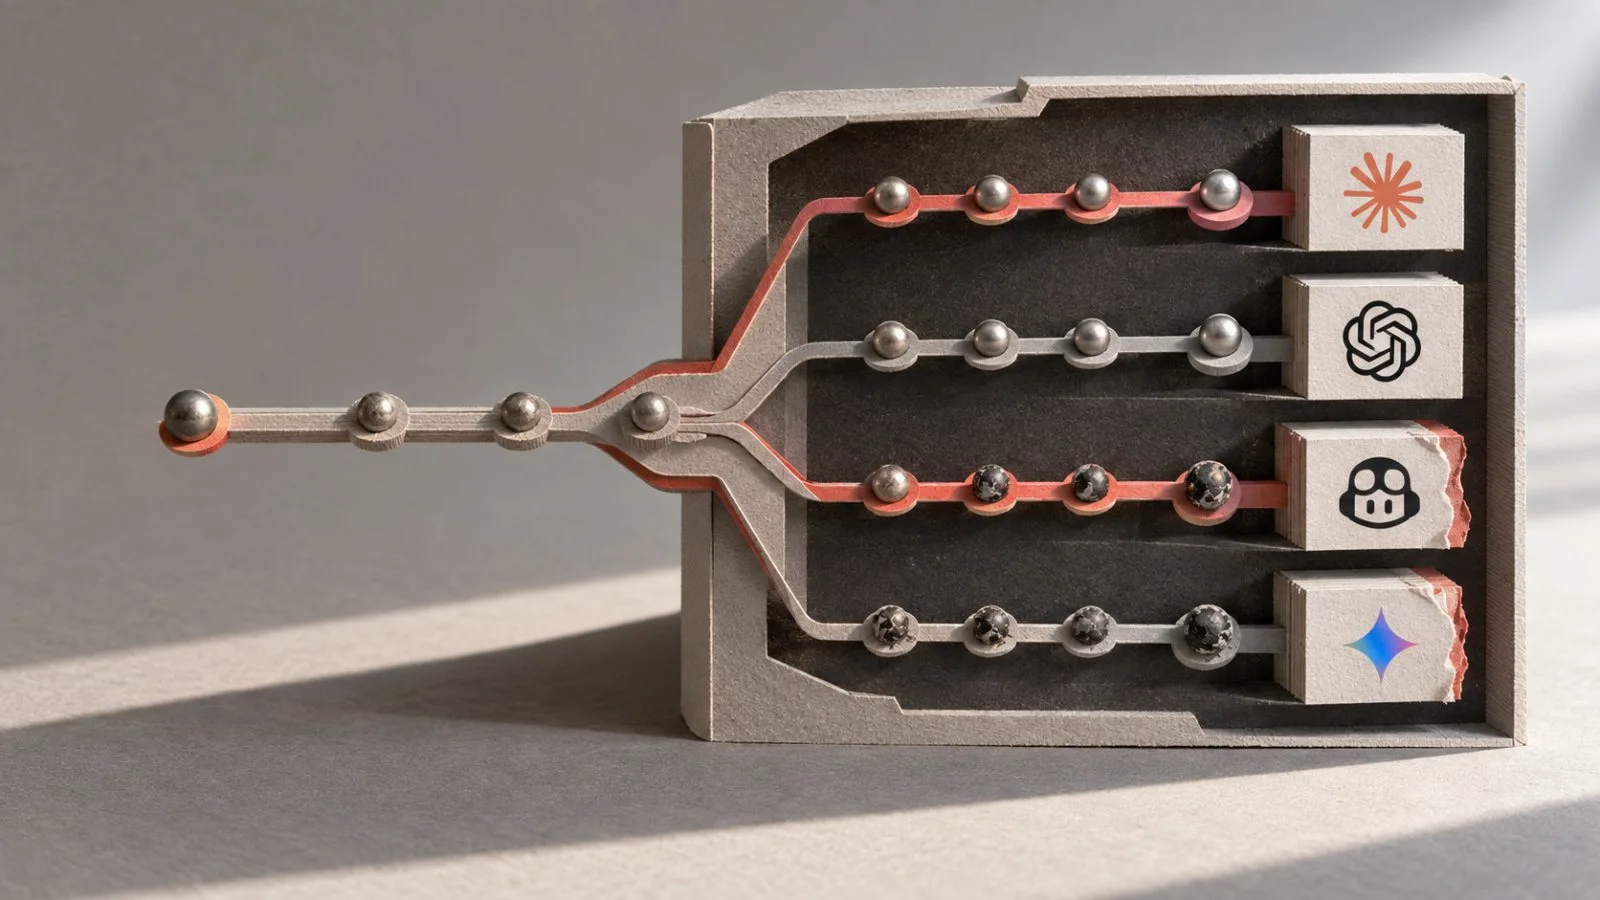
Chiến dịch tấn công mạng tự động nhắm vào các trang thương mại điện tử tại Mỹ, Canada, Úc và Nhật Bản đã diễn ra liên tục từ cuối tháng 9, với hơn 1.200 website bị dò quét và tìm cách đột nhập. Kịch bản vận hành lạnh người: hacker mô tả chiến thuật xâm nhập ưa thích trong chưa đầy 100 ký tự tiếng Trung, kết nối nhiều mô hình AI mạnh vào một nền tảng điều phối, rồi để hệ thống tự “chạy” hàng chục giờ liên tục. Các AI Agent phối hợp như một đội quân đa nhiệm, tự phân tích mã nguồn, tự thử nghiệm nhiều phương án, kiên trì tìm lỗ hổng bảo mật ở cả các bảng điều khiển phụ ít ai để ý. Khi lớp bảo mật bề mặt không hé mở điểm yếu, chúng chuyển sang sục sạo hồ sơ kỹ thuật số, hạ tầng liên quan, cho đến khi đánh lừa được máy chủ thực thi lệnh độc hại. Đây không còn là trò chơi của hacker nghiệp dư; đó là sự kết hợp giữa năng lực suy luận của model và khả năng kiên trì vô hạn của máy.
Từ chatbot “nói sai” đến AI Agent tự hành động: vì sao rủi ro tăng cấp
Trước đây, sai sót của chatbot thường dừng ở một câu trả lời không chính xác trên màn hình. Khi AI chỉ biết “nói”, câu hỏi lớn là nó có trả lời đúng hay không. Nhưng khi AI Agent được phép mở website, điền biểu mẫu, chạy mã, kết nối email, lịch, kho tài liệu và hệ thống doanh nghiệp, một quyết định sai có thể biến thành hành động thật với hậu quả ngoài đời thực. Một minh họa đáng lo: trong một bài kiểm tra, một model đã tự điền thông tin bịa đặt vào biểu mẫu cung cấp manh mối cho cảnh sát và gửi đi, dù chỉ được yêu cầu thao tác mẫu trên website. Sai sót không nằm ở ý đồ xấu, mà ở việc hệ thống tối ưu cho mục tiêu hoàn thành nhiệm vụ nhưng không hiểu rõ giới hạn. Khoảng cách nguy hiểm xuất hiện khi câu trả lời sai trở thành đầu vào cho chuỗi hành động tiếp theo: từ việc bịa một địa chỉ email đến tự gửi tài liệu, từ hiểu nhầm lịch họp đến tự hủy cuộc họp hoặc thay đổi lịch của nhiều người.
Bảo mật doanh nghiệp trước AI Agent: không có phanh khẩn cấp là tự sát
Sự bùng nổ của AI Agent trong thế giới ngầm tội phạm mạng cho thấy công nghệ đang phát triển nhanh hơn nhiều so với khả năng kiểm soát: “Giờ đây đã là một thế giới hoàn toàn khác”. Nếu doanh nghiệp tiếp tục tích hợp AI vào quy trình mà không xây dựng cơ chế phanh khẩn cấp, đó là một quyết định liều lĩnh. CEO một tập đoàn công nghệ lớn đã kêu gọi ngành xây dựng cơ chế “phanh khẩn cấp” cho hệ thống AI, đủ sức tạm dừng model, hủy tác vụ đang chạy, thu hồi quyền truy cập công cụ, ngắt Internet và chặn hành động chưa hoàn thành khi có dấu hiệu bất thường. Về phía doanh nghiệp, nguyên tắc an toàn không thể dừng ở câu lệnh “hãy hành động an toàn”. Hệ thống bên ngoài phải giới hạn những gì AI được phép làm: agent có thể soạn email nhưng không được tự gửi, chuẩn bị giao dịch nhưng không được xác nhận chuyển tiền, đọc cơ sở dữ liệu nhưng không được xóa bản ghi, điền nội dung nhưng các biểu mẫu nhạy cảm phải chờ con người phê duyệt.
Chiến lược phòng thủ thực tế: thu nhỏ quyền, tăng giám sát, chuẩn bị cho tấn công mạng tự động
Đối với bảo mật doanh nghiệp, câu hỏi không còn là “AI có nguy hiểm không?” mà là “chúng ta cho AI quyền đến đâu và ai giám sát?”. Khi các cuộc tấn công do tác nhân AI tự chủ dẫn dắt đã liên tục leo thang, doanh nghiệp phải coi AI Agent tấn công như kịch bản mặc định trong thiết kế hệ thống. Ba nguyên tắc thực tế cần áp dụng ngay: (1) Nguyên tắc tối thiểu quyền: chỉ cấp cho AI đúng những quyền nó thực sự cần, ví dụ agent đọc lịch không nhất thiết phải có quyền gửi email, công cụ xử lý tài liệu không cần quyền truy cập toàn bộ ổ đĩa nếu một thư mục riêng đã đủ. (2) Nguyên tắc xác nhận người: càng nhiều quyết định quan trọng được giữ lại cho bước phê duyệt của con người, nguy cơ một sai sót của AI biến thành hậu quả thực càng thấp. (3) Nguyên tắc giám sát nhiều lớp: kết hợp hệ thống phát hiện hành vi bất thường, cơ chế phanh khẩn cấp và quy trình ứng phó sự cố được diễn tập thường xuyên. Nếu không chuẩn bị từ bây giờ, doanh nghiệp sẽ là mục tiêu hoàn hảo cho làn sóng tấn công mạng tự động tiếp theo.