
Phòng thủ phải đi cùng điều tra
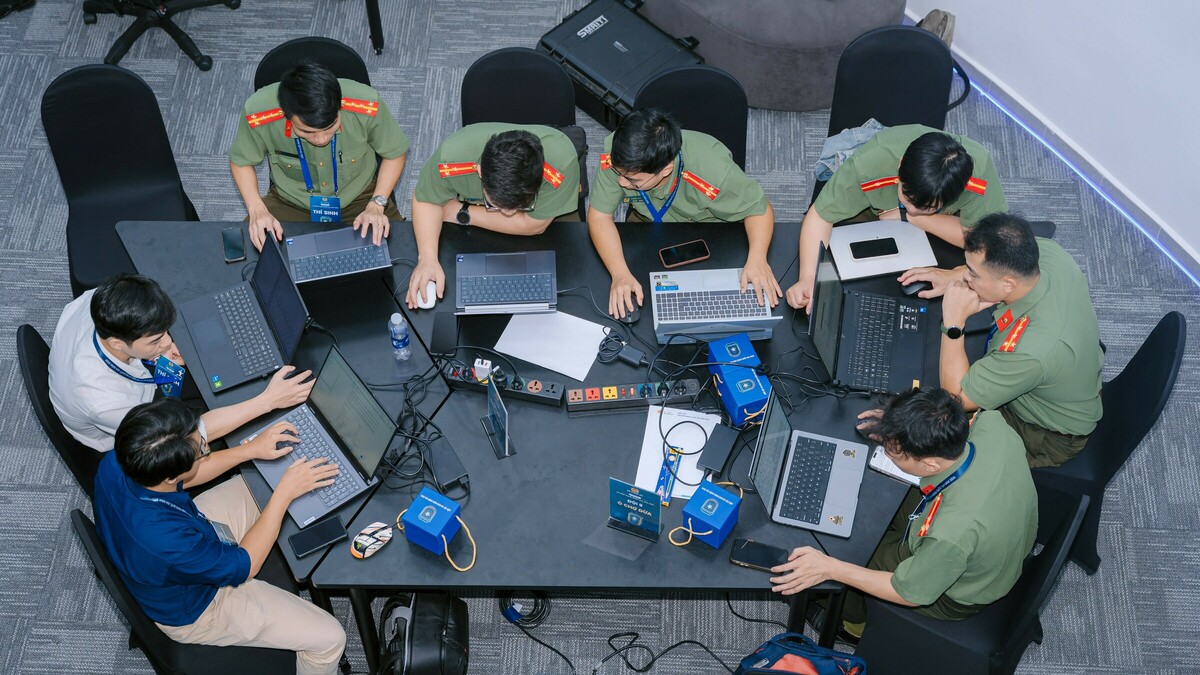
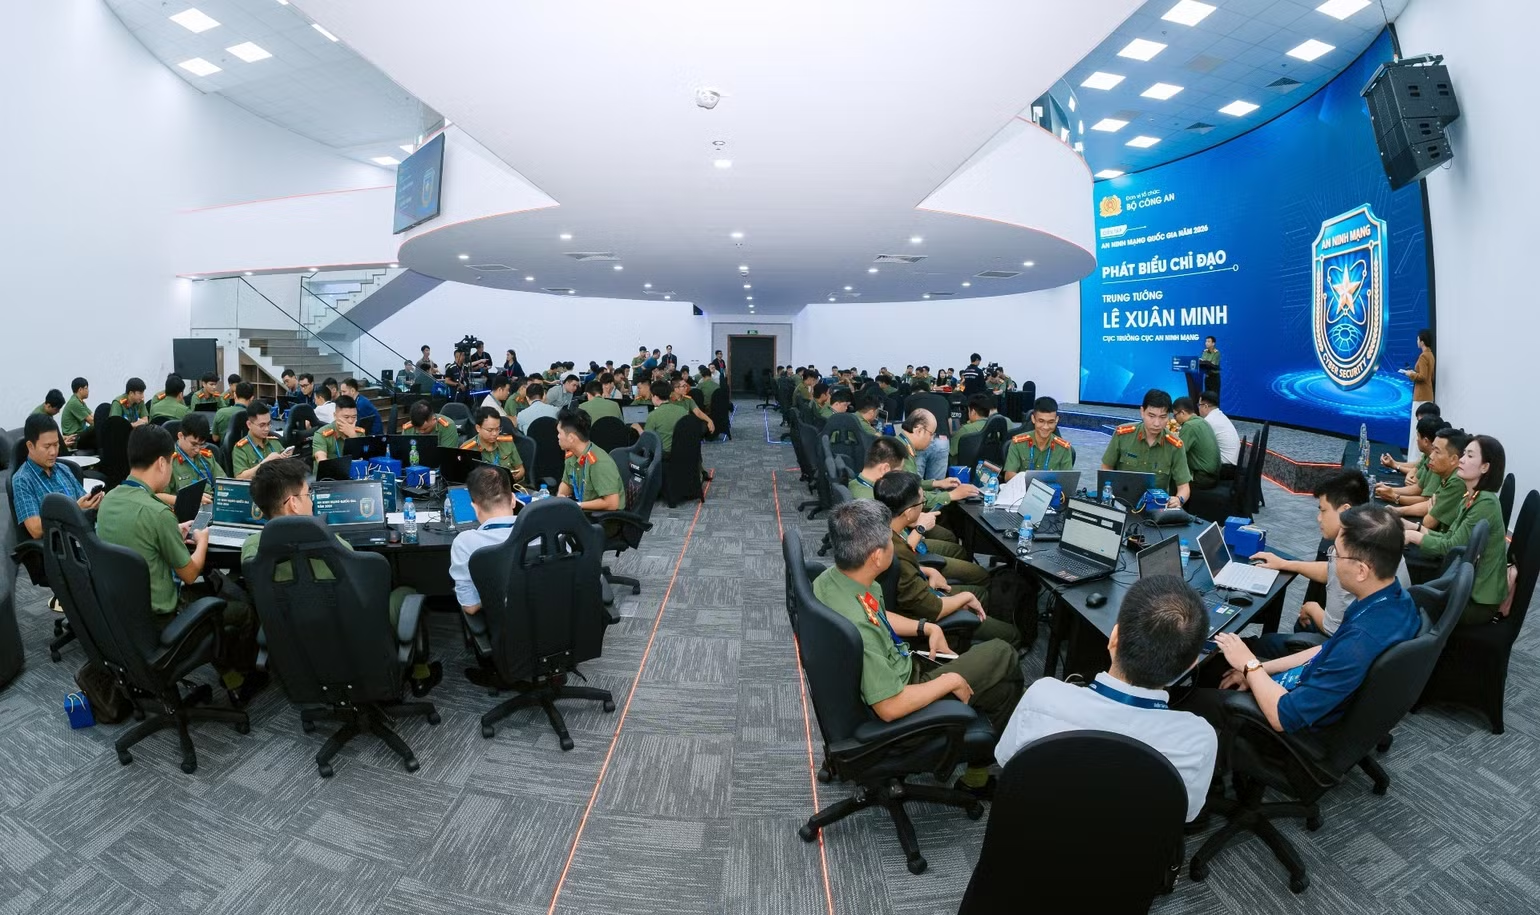
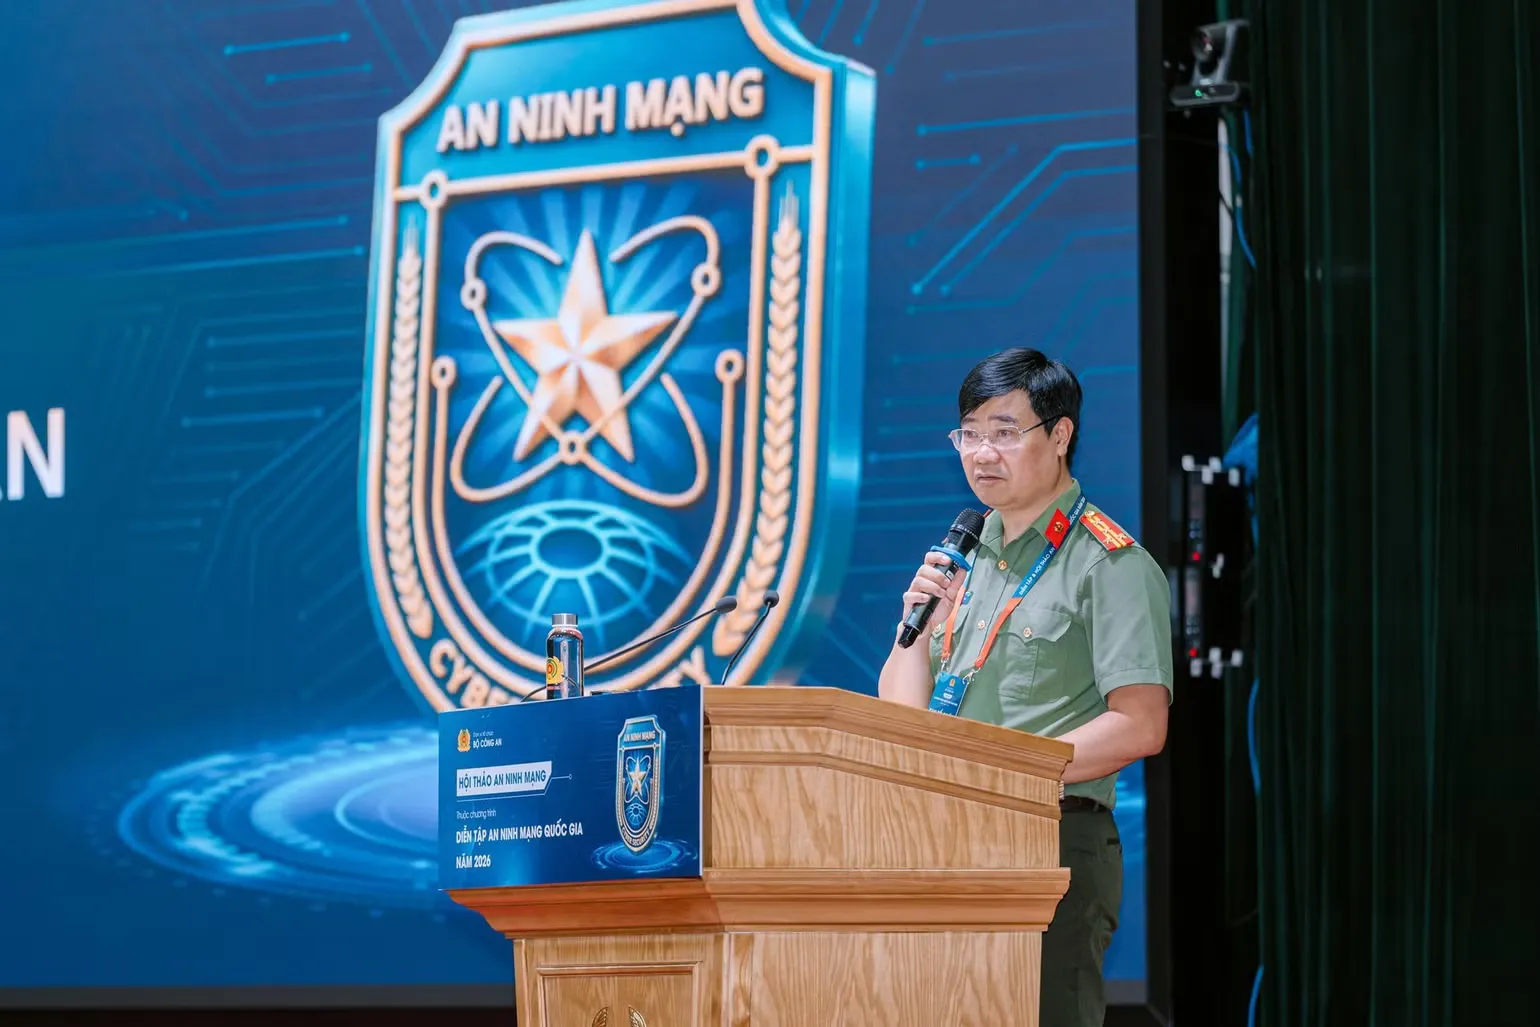
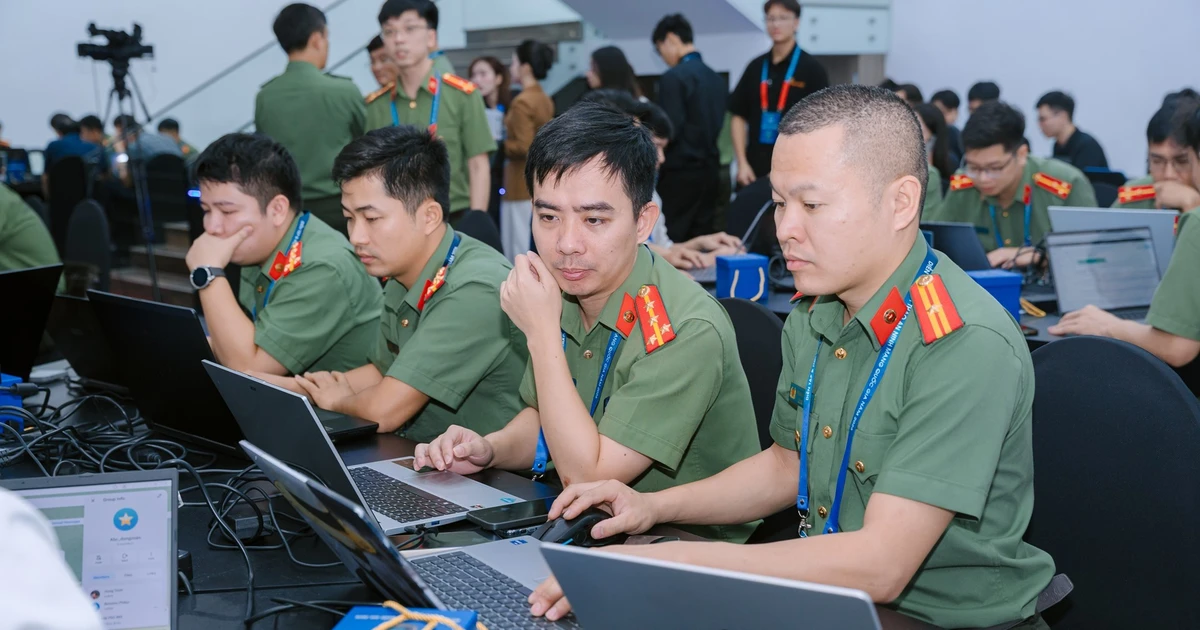
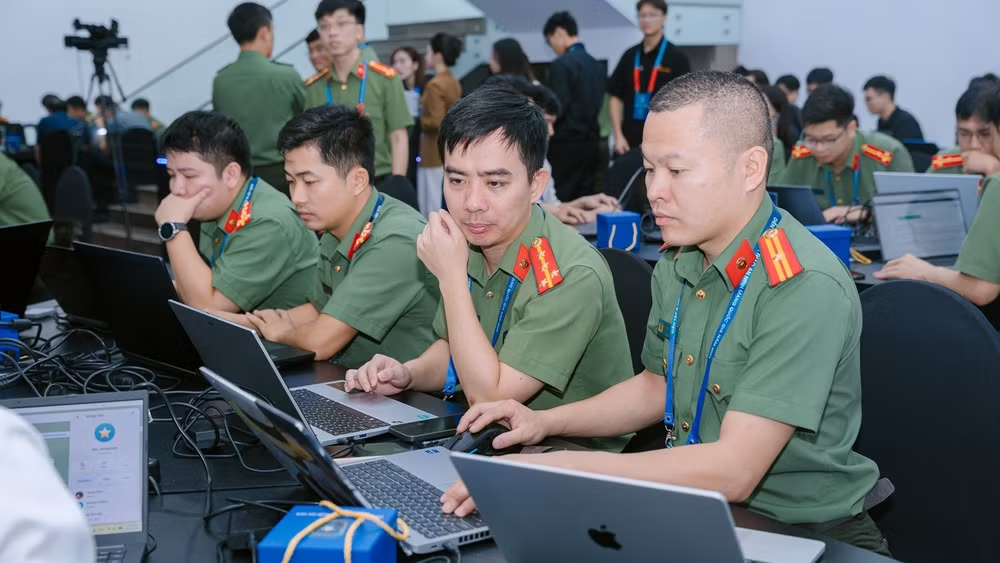
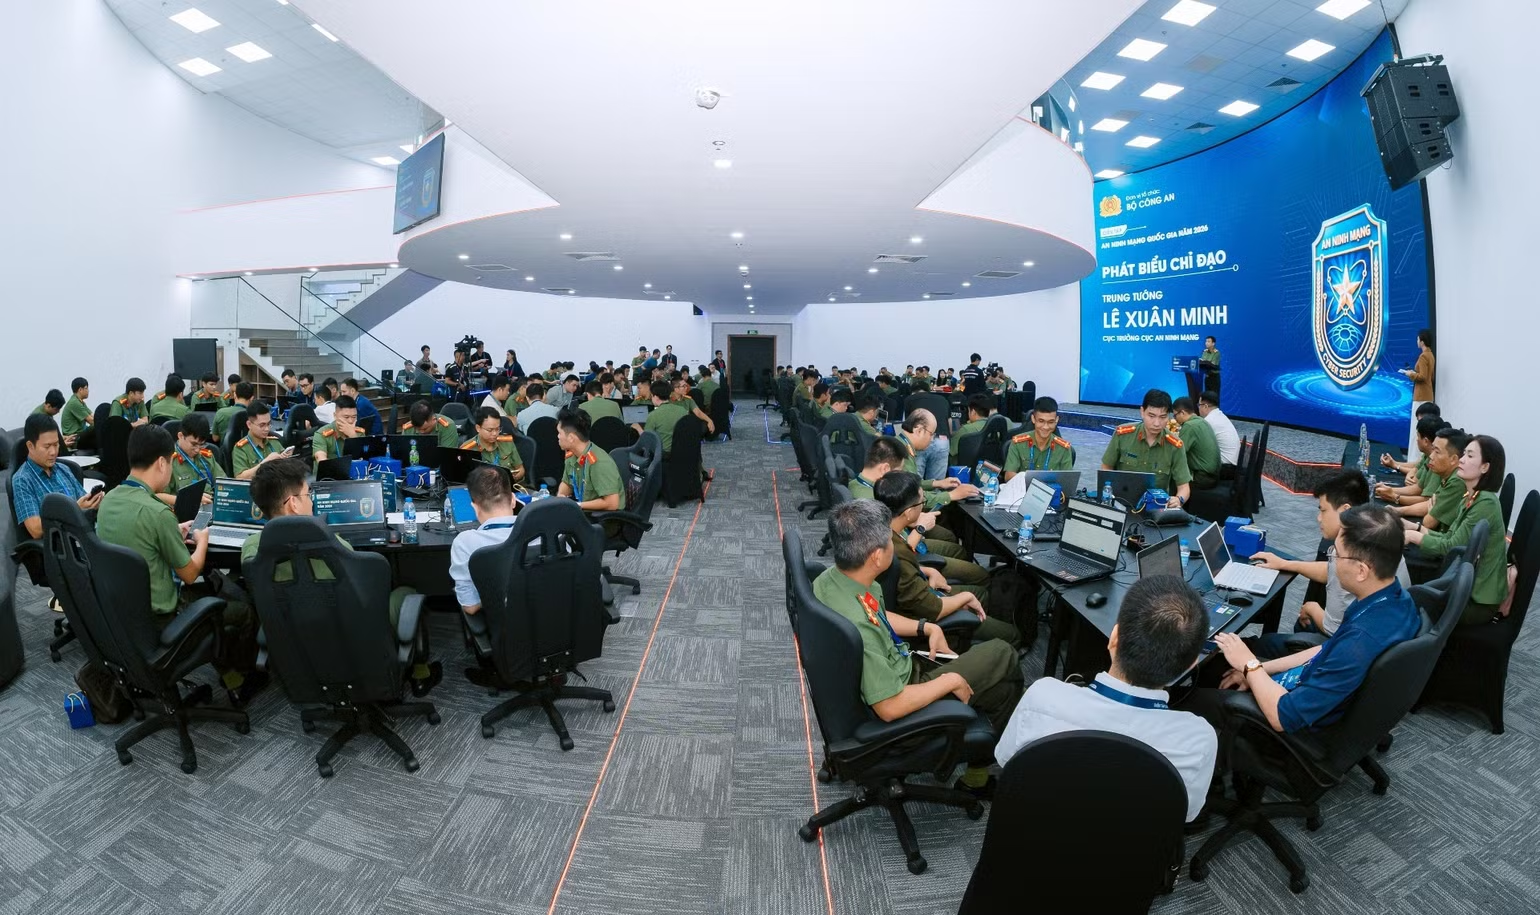
Diễn tập an ninh mạng là hoạt động mô phỏng các tình huống tấn công để kiểm tra khả năng phát hiện, ngăn chặn, xử lý sự cố và điều tra dấu vết số trong điều kiện có áp lực thời gian. Cách tiếp cận này quan trọng vì chặn được xâm nhập chưa đủ: lực lượng ứng cứu còn phải xác định tin tặc đã làm gì, vào bằng cách nào và dữ liệu nào có thể đã bị ảnh hưởng. Ngày 27/10 tại Hà Nội, Cục An ninh mạng, Bộ Công an phối hợp Hiệp hội An ninh mạng quốc gia tổ chức chương trình diễn tập cấp quốc gia năm 2026, với kịch bản nhắm vào hệ thống thông tin của một tổ chức tài chính. Khoảng 90 cán bộ, chiến sĩ và chuyên viên từ 46 đơn vị tham gia, chia thành 10 đội và thực hành liên tục trong 7,5 giờ. Quy mô liên ngành giúp bài tập kiểm tra không chỉ kỹ năng cá nhân, mà cả khả năng phối hợp khi sự cố vượt khỏi phạm vi một đơn vị.
Một cuộc tấn công, nhiều mắt xích cần lần theo
Kịch bản được xây dựng theo chuỗi nhiều giai đoạn, từ xâm nhập máy chủ, mở rộng quyền kiểm soát trong mạng nội bộ đến lợi dụng thành phần liên quan môi trường đám mây và chiếm đoạt tài sản số trong một hệ thống chuỗi khối mô phỏng. Các đội phải giám sát, phát hiện, ngăn chặn hoạt động tấn công, đồng thời phân tích nhật ký và truy vết hành vi của đối tượng qua từng giai đoạn. Đây là điểm đáng giá hơn một bài kiểm tra phản ứng theo từng cảnh báo riêng lẻ: dấu hiệu nhỏ chỉ có ý nghĩa khi được nối thành diễn biến thống nhất. Đội tham gia còn phải khoanh vùng, xử lý sự cố và khôi phục hoạt động hệ thống. Nói cách khác, ứng phó tấn công mạng không thể chỉ là cô lập thiết bị rồi tuyên bố đã kiểm soát tình hình; cần hiểu phạm vi xâm nhập để tránh bỏ sót đường truy cập hoặc nguy cơ tái diễn.
Bảo toàn chứng cứ trong lúc khôi phục
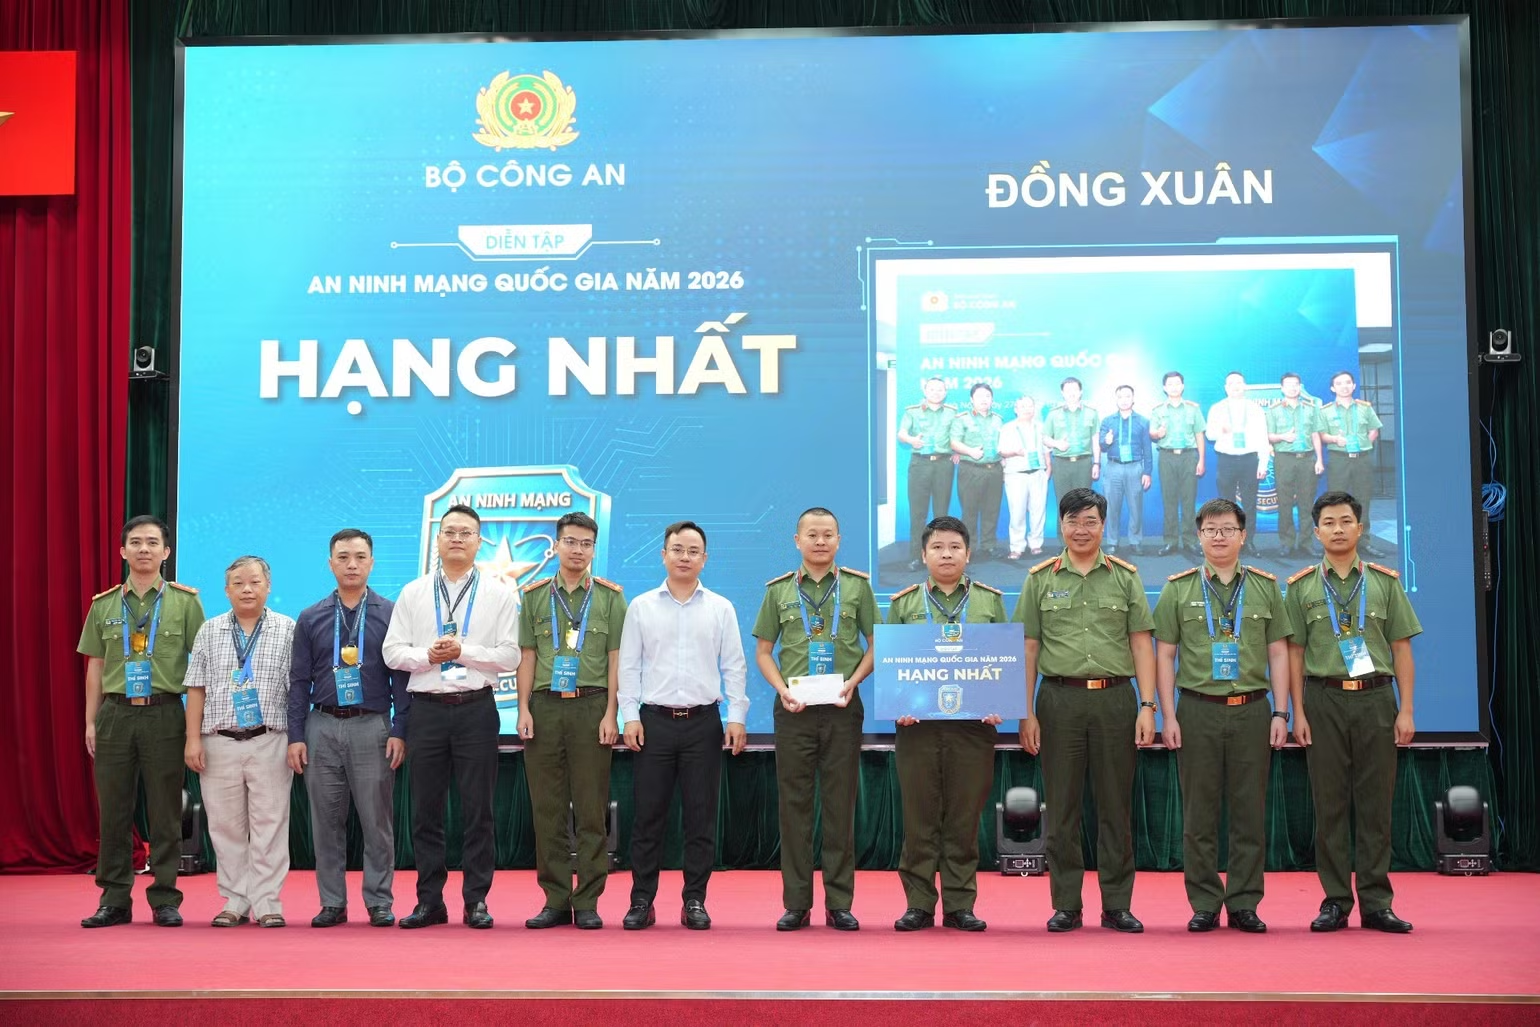
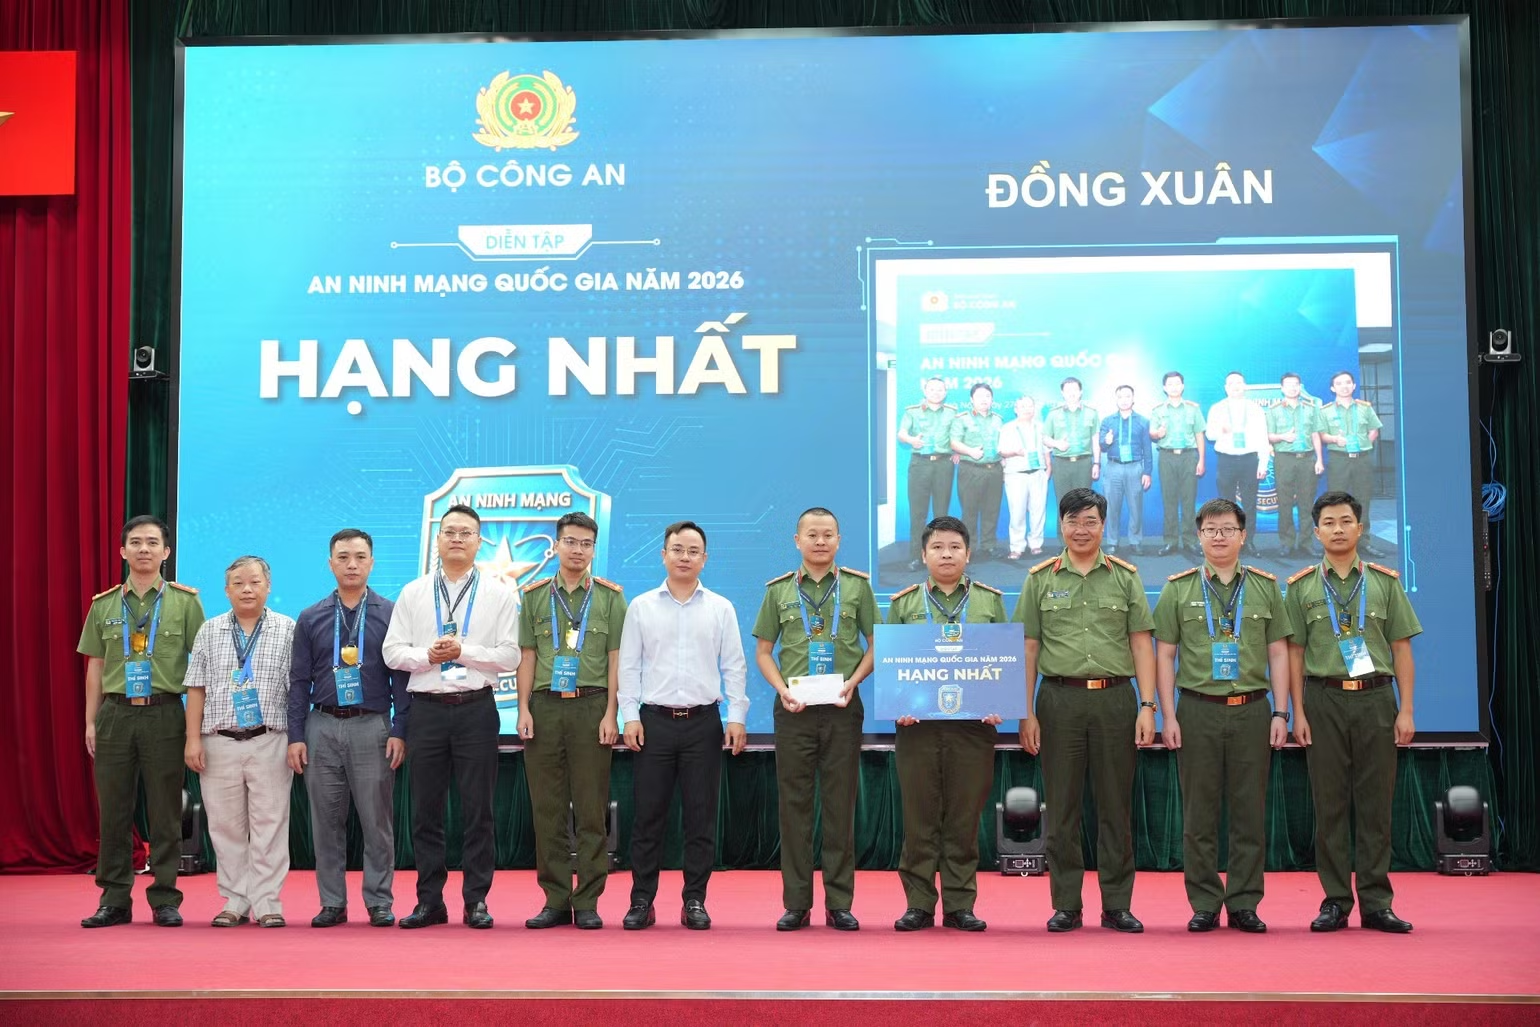
Thách thức lớn nhất nằm ở việc vừa khôi phục dịch vụ, vừa giữ lại chứng cứ điện tử đủ giá trị cho điều tra. Nếu xử lý vội làm mất nhật ký, dấu vết kết nối hoặc dữ liệu liên quan, tổ chức có thể khống chế được sự cố trước mắt nhưng khó xác định đầy đủ phương thức, phạm vi và hậu quả của vụ việc. Vì vậy, diễn tập đặt điều tra số cạnh nhiệm vụ phòng thủ thay vì xem đó là công đoạn đến sau. Phần điều tra được chấm theo hình thức CTF với 43 thử thách; các đội trả lời được 39 thử thách, đạt khoảng 91%. Đội Đồng Xuân đứng đầu với 6.140 điểm. Kết quả cho thấy năng lực ứng cứu cần được đánh giá bằng cả tốc độ khôi phục lẫn khả năng giải thích điều gì đã xảy ra. Với tổ chức tài chính, sự cố có thể gây thất thoát tài sản, lộ dữ liệu khách hàng, gián đoạn thanh toán và làm suy giảm niềm tin của người sử dụng dịch vụ.
Bài tập chỉ có ích nếu chuyển thành thay đổi
Tài chính – ngân hàng là mục tiêu hàng đầu của tội phạm mạng trong bối cảnh các hình thức tấn công tiếp tục biến đổi, từ mã độc tống tiền và đánh cắp dữ liệu đến khai thác chuỗi cung ứng, dịch vụ bên thứ ba và sử dụng AI cho hành vi lừa đảo. Bởi vậy, mô phỏng một cuộc tấn công nhiều tầng vào tổ chức tài chính là lựa chọn sát với rủi ro thực tế, không phải một bài tập kỹ thuật thuần túy. Giá trị tiếp theo phải nằm ở việc các đơn vị rà soát hệ thống thuộc phạm vi quản lý, siết kiểm soát tài khoản đặc quyền và thông tin xác thực, bảo vệ môi trường đám mây, đồng thời tăng giám sát dấu hiệu xâm nhập. Kết nối giữa các lực lượng cũng cần được duy trì sau chương trình để chia sẻ kinh nghiệm và phối hợp khi sự cố thật xảy ra. Một cuộc diễn tập chỉ hoàn thành mục tiêu khi những bài học về phòng thủ và bảo toàn chứng cứ được đưa vào quy trình thường ngày.