
Dữ liệu nhạy cảm cần hàng rào tương xứng
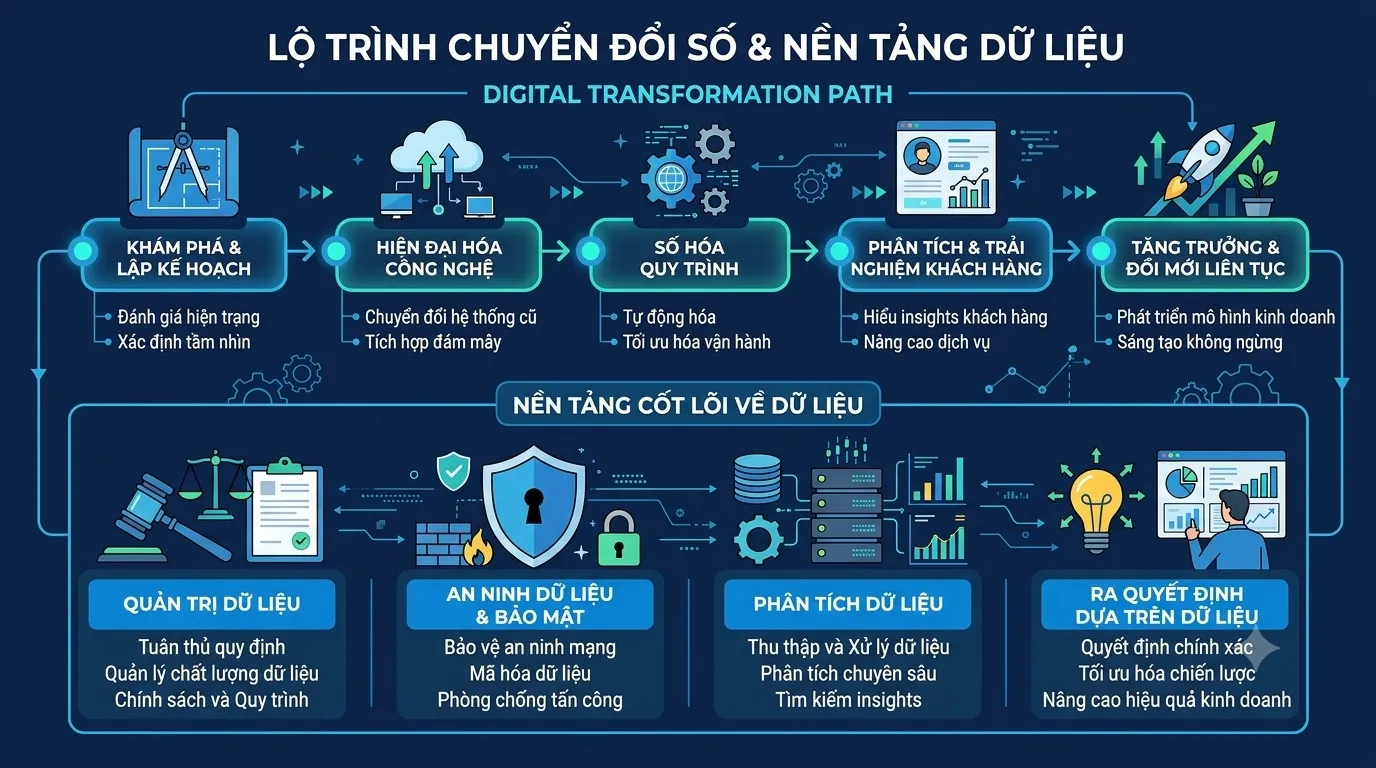
Luật An ninh dữ liệu là khuôn khổ pháp lý nhằm phân loại, quản lý và bảo vệ dữ liệu theo mức độ rủi ro, từ khâu lưu trữ, xử lý đến việc chuyển dữ liệu ra nước ngoài. Đây là cách tiếp cận đáng chọn: không phải luồng dữ liệu nào cũng cần chịu cùng một mức kiểm soát, nhưng dữ liệu có thể gây tổn hại sâu rộng nếu bị lộ cần được đặt sau hàng rào cao nhất. Sáng 4/11, Quốc hội thảo luận tại hội trường về dự án Luật An ninh dữ liệu và dự án Luật Định danh và xác thực điện tử.
Theo dự thảo, nhóm dữ liệu cấp độ 4 chịu kiểm soát nghiêm ngặt nhất, gồm thông tin về biên giới, chủ quyền lãnh thổ, công trình quân sự, quốc phòng, mật mã cơ yếu và hạ tầng thông tin trọng yếu. Đáng chú ý, dữ liệu định danh sinh trắc học quy mô lớn của công dân cũng nằm trong nhóm này. Khuôn mặt, vân tay hay mống mắt không giống mật khẩu có thể đổi sau một vụ rò rỉ; chúng gắn với cơ thể và danh tính lâu dài. Vì vậy, đề xuất hạn chế chuyển những dữ liệu này ra nước ngoài không nên bị xem là rào cản kỹ thuật thuần túy, mà là biện pháp phòng ngừa trước hậu quả khó đảo ngược.
Quản lý theo rủi ro thay vì cấm đồng loạt
Điểm có sức thuyết phục của dự thảo là phân tầng nghĩa vụ, thay vì áp một lệnh cấm cho mọi dữ liệu xuyên biên giới. Với dữ liệu cấp độ 3, tổ chức dự kiến chuyển dữ liệu ra nước ngoài phải thông báo cơ quan chức năng ít nhất 15 ngày trước khi thực hiện. Nếu phát hiện nguy cơ xâm phạm an ninh quốc gia, rò rỉ quy mô lớn hoặc vi phạm nghĩa vụ bảo vệ dữ liệu, cơ quan quản lý có thể yêu cầu tạm dừng tối đa 30 ngày và gia hạn thêm một lần, không quá 30 ngày.
Các đại biểu đánh giá dự thảo đã đặt nền móng cho quản lý an ninh dữ liệu theo cấp độ rủi ro và bảo vệ dữ liệu trong toàn bộ vòng đời. Nhưng nền móng chỉ vững nếu tiêu chí xếp cấp rõ ràng và có hậu kiểm: để đơn vị tự đánh giá mà thiếu căn cứ thống nhất có thể khiến dữ liệu tương tự chịu nghĩa vụ khác nhau. Đại biểu Nguyễn Vũ Trung đề nghị luật phân biệt rõ rủi ro thấp, trung bình và cao; đồng thời bảo đảm thủ tục không buộc bệnh viện, cơ sở nghiên cứu hay doanh nghiệp dùng điện toán đám mây lặp đi lặp lại những bước không làm giảm nguy cơ.
Dự thảo cũng nêu khả năng Thủ tướng cho phép ngoại lệ bằng văn bản khi việc chuyển dữ liệu cấp độ 4 phục vụ lợi ích quốc gia về đối ngoại, quốc phòng hoặc cam kết hợp tác quốc tế; việc chuyển vẫn phải được thẩm định và Bộ Công an chấp thuận trước. Đây là lối mở cần thiết, nhưng ngoại lệ phải hẹp, có lý do và được kiểm soát. Nếu không, quy tắc nghiêm nhất có thể mất ý nghĩa ngay tại những trường hợp cần minh bạch nhất.
Lấy người dân làm thước đo hiệu quả
Bảo vệ an ninh dữ liệu không thể chỉ được đánh giá bằng số quy trình hay phê duyệt trước. Đại biểu Nguyễn Vũ Trung nhấn mạnh dữ liệu liên quan trực tiếp đến tiền trong tài khoản, hồ sơ bệnh án, danh tính và sự an tâm của mỗi người; luật cần ngăn việc lợi dụng dữ liệu để lừa đảo và bảo vệ quyền lợi người dân. Trên thực tế, rủi ro có thể bắt đầu từ tài khoản bị lừa lấy mật khẩu, quyền quản trị cấp quá rộng, nhân viên sao chép dữ liệu hoặc bên thứ ba không được giám sát. Bởi vậy, kiểm soát nơi dữ liệu đi đến phải đi cùng việc kiểm soát ai được tiếp cận và cách họ sử dụng dữ liệu.
Người dân cần được thông báo kịp thời khi dữ liệu của họ có nguy cơ bị lộ, biết loại dữ liệu nào bị ảnh hưởng, nguy cơ có thể xảy ra và cách khóa tài khoản, đổi mật khẩu hoặc chặn giao dịch. Đại biểu đề nghị sự cố từ cấp độ 3 phải được báo cáo chậm nhất trong 24 giờ kể từ khi phát hiện; nếu nguy cơ đặc biệt nghiêm trọng thì phải báo cáo ngay. Đây là đề xuất trong quá trình góp ý, không phải nghĩa vụ đã có hiệu lực. Tuy vậy, đưa người bị ảnh hưởng vào trung tâm ứng phó là hướng đi đúng: cảnh báo phải giúp họ hành động, chứ không chỉ hoàn tất báo cáo giữa các cơ quan.
Các nội dung về hạn chế chuyển dữ liệu ra nước ngoài hiện vẫn là đề xuất trong dự thảo và có thể tiếp tục được điều chỉnh trước khi luật được thông qua. Chính phủ được đề nghị hoàn thiện quy định theo hướng vừa ngăn lừa đảo, cảnh báo sớm khi dữ liệu bị xâm phạm, vừa giúp doanh nghiệp tuân thủ mà không phải làm lại thủ tục không cần thiết. Thước đo cuối cùng không phải luật kiểm soát được bao nhiêu luồng dữ liệu, mà là liệu người dân có được bảo vệ thiết thực khi dữ liệu của họ gặp rủi ro hay không.