
Tải APK ngoài cửa hàng cần thêm một lớp cảnh giác
APK sideload là tệp cài đặt ứng dụng Android được tải và cài trực tiếp từ bên ngoài cửa hàng ứng dụng chính thức, thay vì thông qua quy trình cài đặt trong cửa hàng. Cách này có thể hữu ích, nhưng đòi hỏi người dùng tự xác minh nguồn và bản cập nhật.
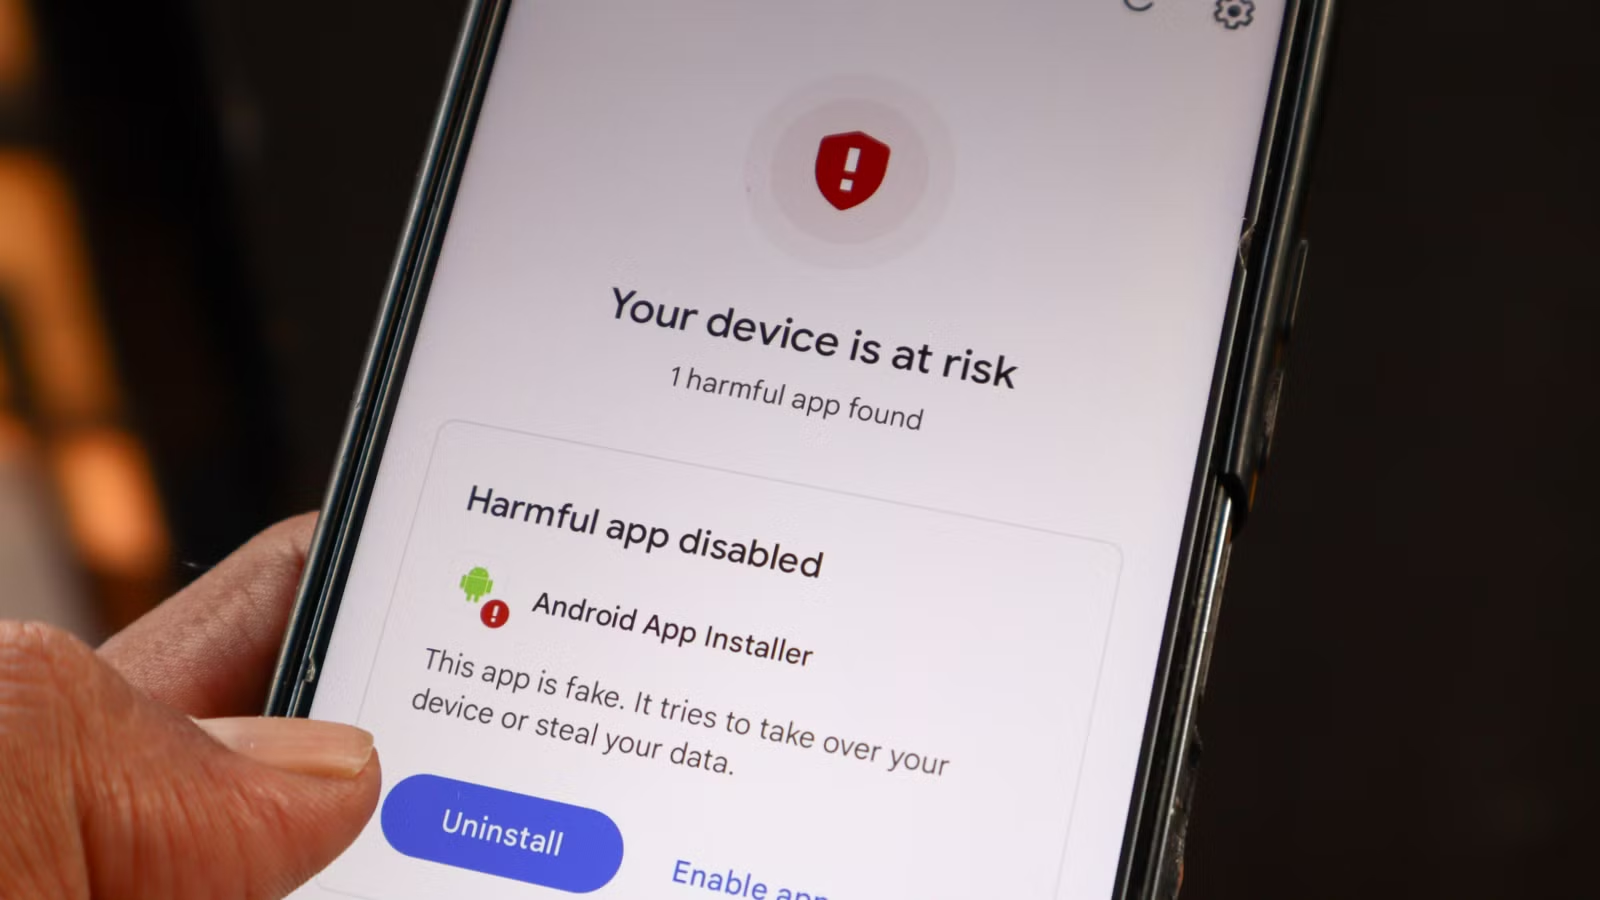
Rủi ro không nằm ở việc mọi APK đều nguy hiểm, mà ở chỗ tệp từ nơi không đáng tin có thể bị sửa để cài mã độc hoặc lấy cắp dữ liệu cá nhân. Khi rời khỏi hệ sinh thái của Google hay nhà sản xuất điện thoại, nguy cơ nhiễm phần mềm độc hại và lộ thông tin tăng lên. Dù vậy, nguy cơ cài nhầm ứng dụng bị can thiệp được đánh giá là khá thấp khi người dùng chọn Google Play hoặc các cửa hàng thay thế chính thống có biện pháp bảo mật đáng tin cậy. Vì thế, sideload không cần bị xem là điều cấm kỵ; tải APK an toàn phụ thuộc vào việc kiểm tra nguồn, chữ ký và quyền truy cập, thay vì tin vào lời quảng cáo.

Chọn nguồn rõ ràng, kiểm tra tệp trước khi cài
Hãy bắt đầu từ trang web của nhà phát triển hoặc trang phát hành chính thức. Một trang web có tệp tải xuống chưa đủ để chứng minh ai đã đăng tệp hay tệp có nguyên vẹn không. Các kho như F-Droid hoặc trang phát hành của dự án trên GitHub có thể giúp người dùng nhận diện nhà phát triển và xem thông tin phiên bản. Tuy nhiên, tên tuổi quen thuộc của một trang cũng không thay thế được việc kiểm tra từng tệp.
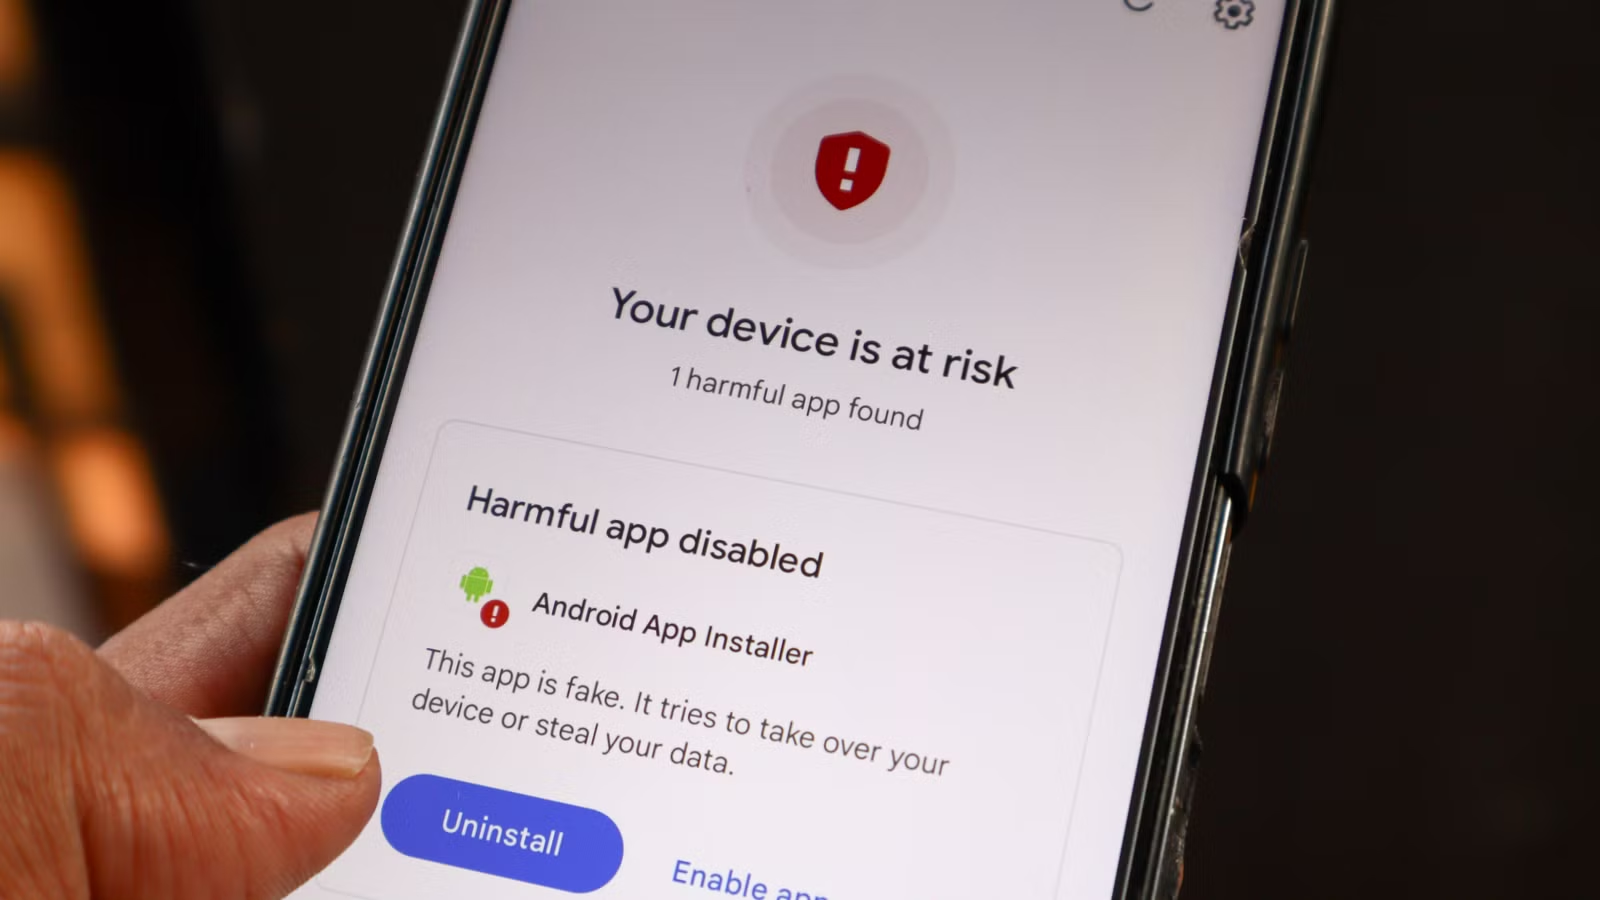
Trước khi cài, dùng công cụ phân tích APK để xem chứng chỉ ký, quyền ứng dụng yêu cầu và thông tin phiên bản. Hãy cảnh giác nếu ứng dụng đòi quyền không phù hợp với chức năng của nó, hoặc nếu chữ ký cập nhật khác chữ ký bản đang cài mà nhà phát triển không giải thích rõ. Bật Google Play Protect và kiểm tra rằng tính năng cải thiện khả năng phát hiện ứng dụng có hại đang hoạt động. Android cũng yêu cầu cấp quyền cài ứng dụng từ nguồn không xác định cho ứng dụng dùng để mở tệp; nên tắt quyền này sau khi hoàn tất.
Quản lý cập nhật sideload và tránh ứng dụng mod
Cập nhật ứng dụng Android sideload thường không tự động như ứng dụng cài từ cửa hàng, nên việc kiểm tra thủ công nhiều trang dễ khiến bạn bỏ lỡ bản mới hoặc tải nhầm tệp. Công cụ quản lý cập nhật như Obtainium có thể theo dõi trang phát hành do nhà phát triển cung cấp; APKUpdater là lựa chọn khác để kiểm tra các kho được hỗ trợ. Dù dùng công cụ nào, hãy xác minh nguồn và chữ ký trước khi cài. Android cho phép cập nhật khi bản mới được ký bằng cùng khóa với bản hiện có; nếu chữ ký thay đổi, cần tìm lời giải thích trong ghi chú phát hành.
Tránh các ứng dụng mod quảng cáo mở khóa tính năng cao cấp miễn phí. Bản đã sửa có thể chứa mã ngoài ý muốn, yêu cầu quyền bất thường hoặc nhắm đến thông tin đăng nhập. Có những lời hứa không thể được ứng dụng tự quyết định: chẳng hạn, một bản mod không thể tự cấp trạng thái thuê bao nếu dịch vụ xác nhận quyền truy cập trên máy chủ. Vì vậy, ứng dụng mod độc hại không chỉ là nguy cơ trên lý thuyết; lời hứa hấp dẫn có thể là mồi nhử để người dùng cài tệp bị can thiệp.
Những nơi nên tránh và nguyên tắc chốt
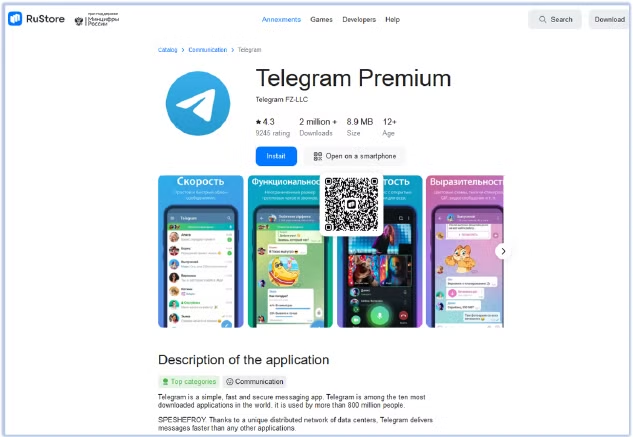
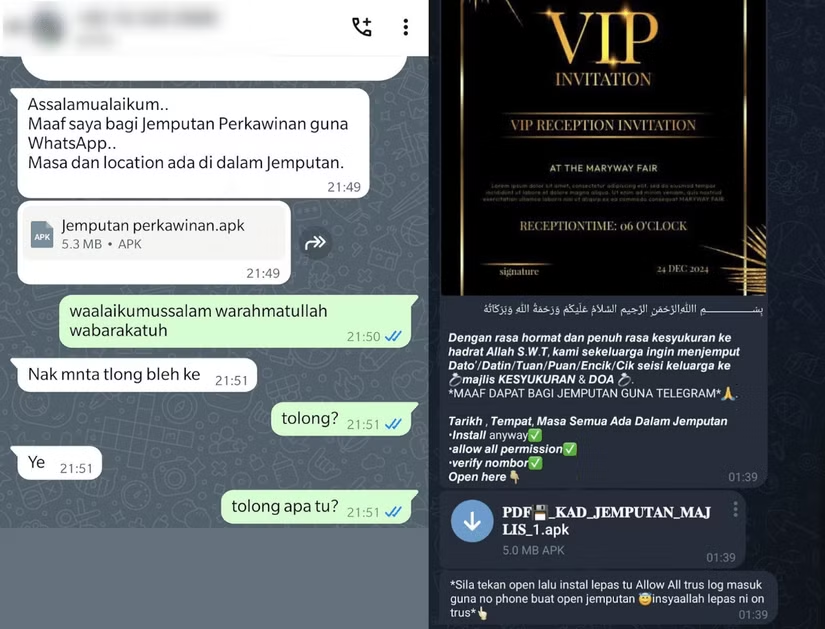
Đừng cài APK đính kèm trong email hay tin nhắn, kể cả khi tệp được gửi từ người quen. Tên tệp có thể gây nhầm lẫn bằng nhiều phần mở rộng, nhưng phần cuối cùng mới cho biết định dạng thực. Nếu chạm vào tệp khiến trình cài đặt Android bật lên bất ngờ, hãy dừng lại và xóa tệp. Cũng nên tránh quảng cáo mạng xã hội dẫn đến việc khai thông tin cá nhân rồi gửi tệp cài đặt, cùng các trang giả mạo cửa hàng ứng dụng trên website lạ.
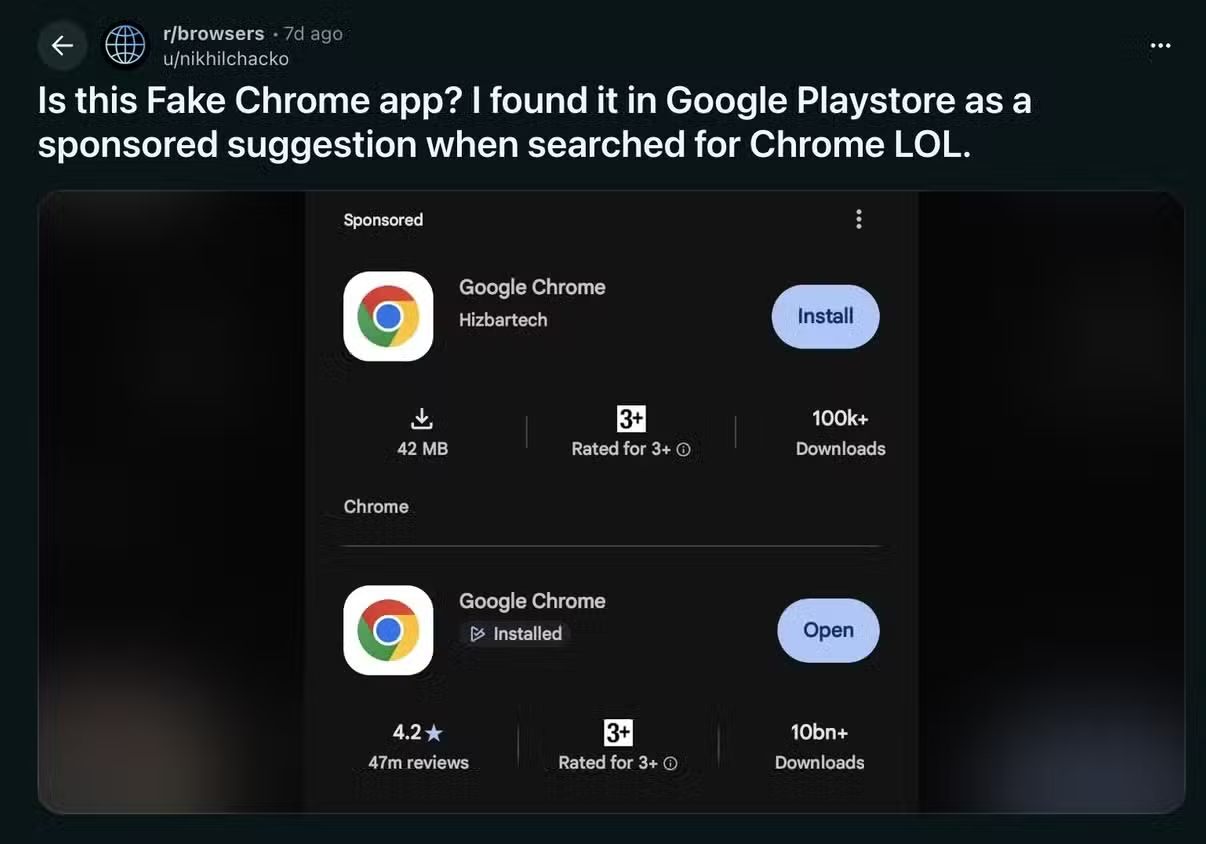
Đặc biệt, đừng xem kết quả tìm kiếm hay lời hứa “cao cấp miễn phí” là bằng chứng an toàn. Nguồn tải APK đáng tin cần cho biết ai phát hành ứng dụng, có lịch sử phiên bản để đối chiếu và cung cấp thông tin chữ ký nhất quán. Kết luận đơn giản nhưng đáng giữ vững: chỉ sideload khi có lý do, lấy tệp từ nguồn chính thức, kiểm tra quyền và chữ ký, rồi cập nhật qua đúng trang phát hành. Nếu không xác minh được tệp, bỏ qua còn an toàn hơn thử vận may.