
Khi nhiệt độ trở thành vũ khí
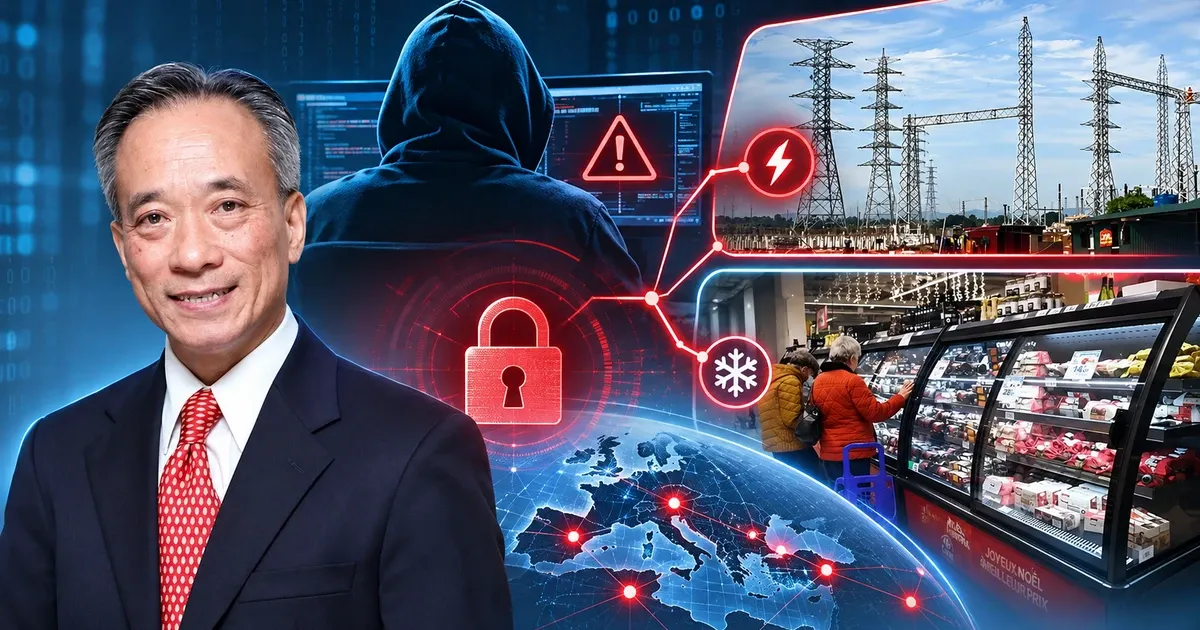
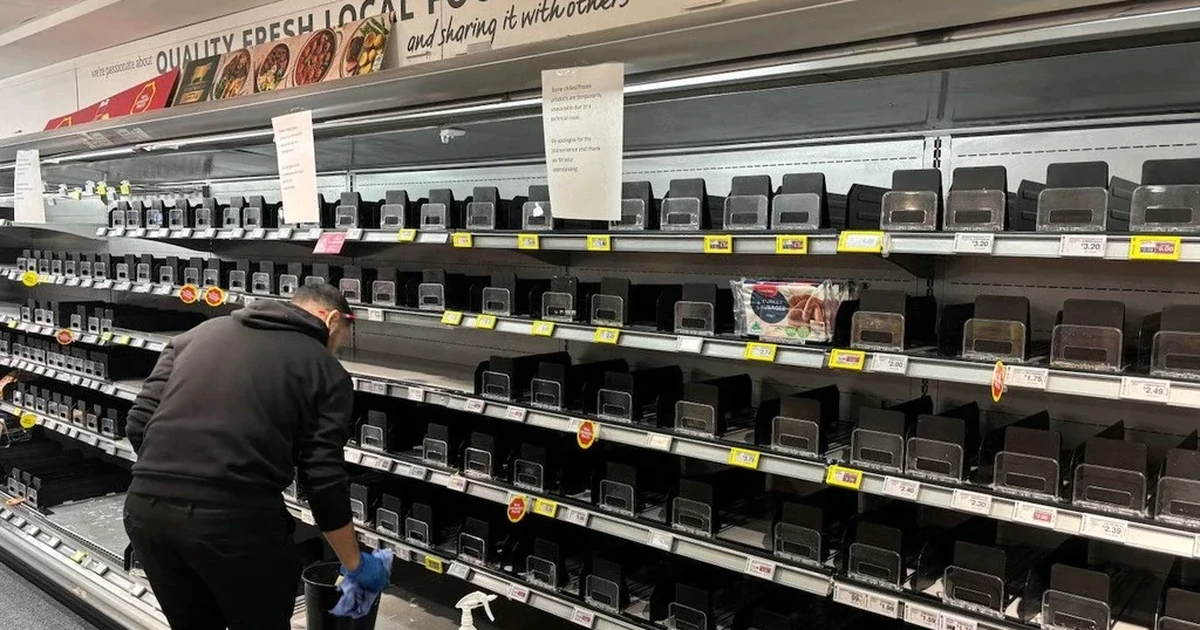
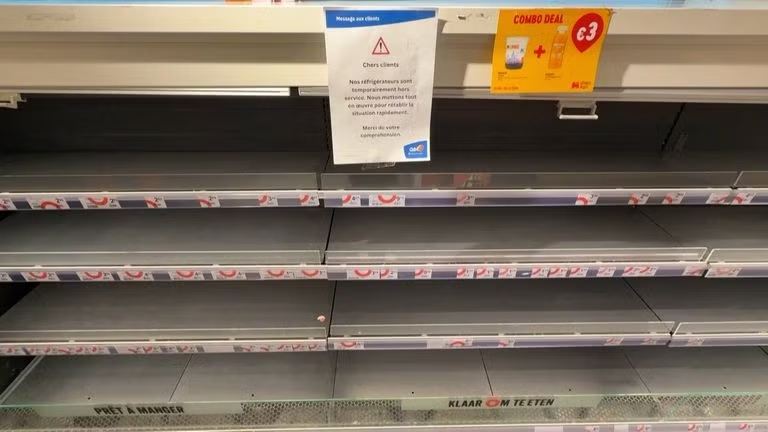
Hệ thống làm lạnh kết nối là mạng lưới gồm bộ điều khiển, cảm biến và thiết bị vận hành được giám sát qua phần mềm, cho phép theo dõi hoặc điều chỉnh nhiệt độ từ xa. Chính khả năng đó khiến một cuộc tấn công mạng có thể nhanh chóng gây hậu quả ngoài đời thực. Trong các vụ việc tại châu Âu, tin tặc không tập trung đánh cắp dữ liệu hay chiếm tiền mà can thiệp nhiệt độ tủ lạnh, tủ đông để làm hỏng thực phẩm; có nơi thiết bị bị chuyển sang chế độ rã đông. Tính đến hết ngày 3/11, ít nhất 11 quốc gia ghi nhận cửa hàng hoặc siêu thị bị ảnh hưởng, với nhiệt độ ở một số tủ tăng tới 50 độ C. Đây không phải một trò phá hoại vô hại: hàng hóa phải bị loại bỏ, hoạt động kinh doanh bị gián đoạn và an toàn thực phẩm bị đặt vào thế rủi ro.
Bài học đáng chú ý là kẻ tấn công không cần chạm vào thiết bị. Khi giành được quyền truy cập vào bộ điều khiển, chúng có thể thay đổi thông số vận hành từ xa. Tiện ích giám sát tập trung vì vậy cũng là một điểm cần phòng thủ, chứ không phải lý do để mặc định hệ thống an toàn.
Lỗ hổng cụ thể, nguy cơ rộng hơn
Rủi ro không chỉ nằm ở cấu hình vận hành. Bộ điều khiển Danfoss AK-SM 800A, được dùng trong hệ thống làm lạnh tại siêu thị, kho lạnh và nhà xưởng, từng được xác định có lỗ hổng nghiêm trọng: cơ chế xác thực ẩn có thể bị lợi dụng để vượt qua đăng nhập thông thường, còn lỗi giao diện quản trị có thể dẫn tới thực thi mã từ xa và làm gián đoạn hoạt động. Hai mã CVE-2025-41451 và CVE-2025-41452 ảnh hưởng đến các phiên bản AK-SM 8xxA trước 4.3.1; hãng đã phát hành bản cập nhật khắc phục. Điều này nhấn mạnh một nguyên tắc cơ bản của bảo mật thiết bị thông minh: thiết bị điều khiển chuyên dụng cũng cần được quản lý vòng đời phần mềm, kiểm tra phiên bản và vá lỗi kịp thời.
Hệ thống làm lạnh thương mại trong các vụ việc không đồng nghĩa với chiếc tủ lạnh gia đình thông minh. Quy mô, chức năng và hậu quả vận hành khác nhau; không nên suy rộng rằng mọi thiết bị gia dụng đều đang bị tấn công theo cách này. Tuy vậy, điểm chung về an ninh IoT là thiết bị nối mạng có thể trở thành cửa ngõ nếu tài khoản, phần mềm hoặc quyền truy cập từ xa được bảo vệ yếu. Khi công nghệ vận hành kết nối với mạng doanh nghiệp và Internet, một điểm yếu ở thiết bị ít được chú ý có thể mở rộng rủi ro sang các hệ thống khác.
Giảm rủi ro bằng những lớp bảo vệ thiết thực
Doanh nghiệp không nên để giao diện quản trị thiết bị công nghiệp phơi trực tiếp trên Internet. Hãy yêu cầu truy cập qua VPN, phân đoạn mạng để giới hạn phạm vi ảnh hưởng nếu có xâm nhập, thay mật khẩu mặc định và cấp quyền theo đúng nhiệm vụ. Quyền của nhà cung cấp dịch vụ cũng cần được rà soát, giới hạn thời gian hoặc thu hồi khi không còn cần thiết. Cập nhật phần mềm thường xuyên là việc thiết yếu, nhưng không phải phương án duy nhất: hệ thống cũ có thể cần thay đổi cấu hình kết nối hoặc được cách ly nếu đã hết hỗ trợ kỹ thuật.
- Kiểm kê thiết bị, phiên bản phần mềm và các kết nối quản trị từ xa; ưu tiên vá những thiết bị thuộc phiên bản bị ảnh hưởng.
- Bảo vệ tài khoản bằng mật khẩu riêng, thay thông tin mặc định và chỉ cấp quyền truy cập cần thiết.
- Đưa giao diện quản trị khỏi Internet công cộng; dùng VPN và phân đoạn mạng để khoanh vùng thiết bị.
- Chuẩn bị cách vận hành dự phòng, theo dõi cảnh báo nhiệt độ và quy định cách xác minh bất thường tại chỗ.
Nếu người dùng tìm kiếm thông tin về tủ lạnh bị tin tặc, cần phân biệt rủi ro thực tế với suy đoán: các vụ được nêu ở đây nhắm vào hệ thống làm lạnh thương mại, không chứng minh rằng tủ lạnh gia đình đang bị khai thác hàng loạt. Nhưng nguyên tắc phòng vệ áp dụng rộng hơn: cập nhật thiết bị, bảo vệ tài khoản và hạn chế truy cập từ xa. Thiết bị càng ít được để ý, càng không nên bị bỏ ngoài quy trình an ninh.