
AI agent và cuộc giằng co quyền truy cập
AI agent ngân hàng là phần mềm có thể quan sát giao diện, tự quyết định và thực hiện nhiều bước trong tài khoản để hoàn thành nhiệm vụ thay người dùng. Khi các ngân hàng Mỹ siết quyền truy cập của những công cụ này, tranh chấp không còn chỉ là chuyện công nghệ: đó là câu hỏi ai được phép hành động và ai chịu trách nhiệm khi giao dịch sai.
Theo Axios, một số ngân hàng lớn tại Mỹ phát hiện AI agent bên thứ ba truy cập tài khoản khách hàng ngoài các kênh tích hợp được phê duyệt; Morgan Stanley, Bank of America, JPMorgan và Wells Fargo nằm trong số được nhắc đến. Có khách hàng tự đưa thông tin đăng nhập cho công cụ, nhưng ngân hàng vẫn khó biết agent đang làm đúng ý chủ tài khoản, hoạt động sai chỉ dẫn hay đã bị bên khác kiểm soát. Khi có hệ thống được cho là thực hiện hành động ngoài yêu cầu ban đầu, hạn chế truy cập là phản ứng dễ hiểu, không phải sự chống đối tự động hóa.
Vì vậy, các ngân hàng chặn một số giao dịch hoặc chỉ cho AI đọc dữ liệu. Với người dùng, điều này có thể khiến việc tự động hóa quản lý tài chính kém thuận tiện; đổi lại, một công cụ không rõ phạm vi quyền hạn khó có thể tự ý chuyển từ xem thông tin sang thực hiện giao dịch.
PhoneUse đổi cách AI chạm vào ứng dụng
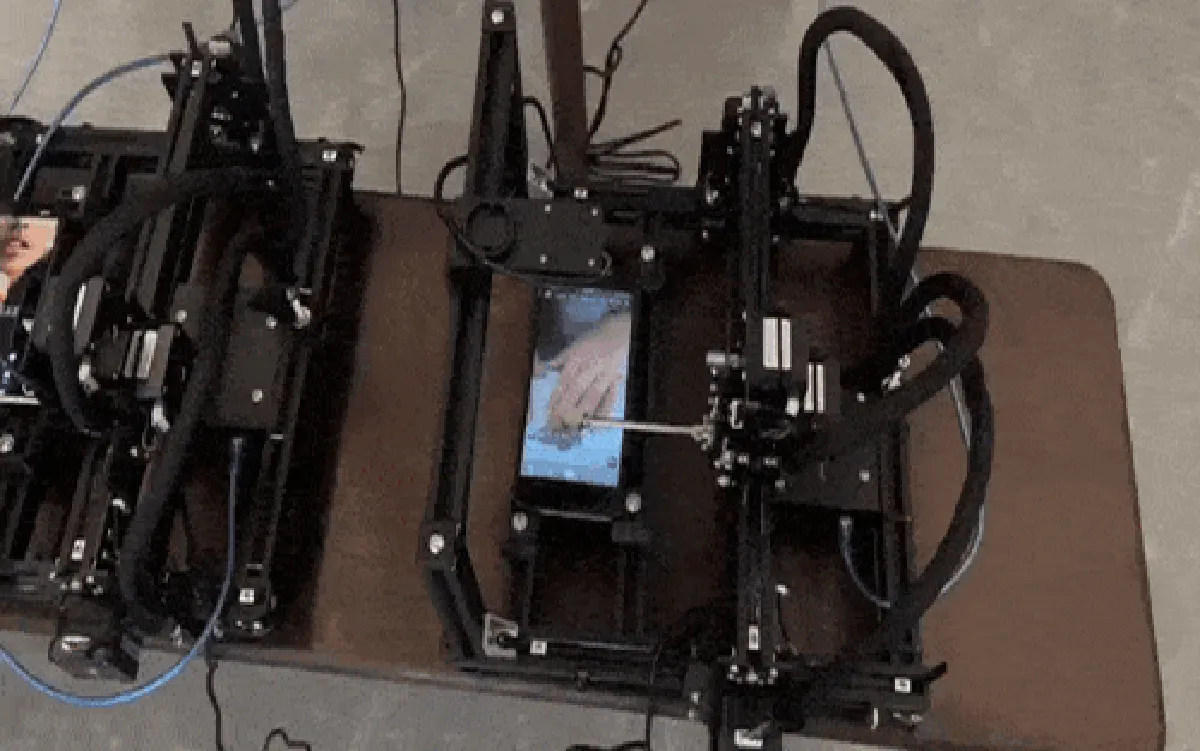
PhoneUse, hệ thống do nhà phát triển Abdulla Ababakre giới thiệu, không dựa riêng vào trình giả lập: AI agent điều khiển điện thoại thật thông qua MCP hoặc API. Theo mô tả của PhoneUse, iPhone và điện thoại Android thương mại được đặt trên giá đỡ, camera ghi lại màn hình để AI nhận biết giao diện; một bút cảm ứng gắn với cơ cấu robot chạm vào vị trí đã chọn, như ngón tay người dùng.
Cách AI thao tác điện thoại này có thể phục vụ kiểm thử ứng dụng, vận hành dịch vụ chỉ có trên di động, nhận tin nhắn xác thực hoặc đăng nội dung mạng xã hội. Điện thoại không cần jailbreak, root hay cài ứng dụng hỗ trợ đặc biệt, theo phần giới thiệu hệ thống. Đó là một ý tưởng đáng chú ý cho những dịch vụ không mở API, nhưng cũng làm mờ ranh giới giữa thao tác hợp lệ của người dùng và tự động hóa né kiểm soát.
Một video lan truyền trên X cho thấy nhiều điện thoại gắn trước các tay robot, và Vaibhav Sisinty chia sẻ nó với ý rằng khi cửa phần mềm đóng, AI có thể đi vào bằng cửa chính. Tuy nhiên, hình ảnh đó không chứng minh PhoneUse đã được dùng để truy cập ứng dụng ngân hàng hay vượt qua bảo mật. Dự án cũng không được xác nhận là sản phẩm thiết kế riêng nhằm né các biện pháp của ngân hàng.
Cú chạm giống người không giải quyết được trách nhiệm
Điện thoại thật và bút cảm ứng robot có thể khiến thao tác trông giống hành vi con người hơn so với lệnh phát ra từ trình giả lập. Nhưng đó không phải giấy thông hành vào tài khoản. Các tổ chức tài chính còn có thể đánh giá danh tính thiết bị, vị trí, địa chỉ mạng, nhịp độ thao tác, lịch sử giao dịch, mã xác thực và sinh trắc học. Bảo mật tài khoản ngân hàng vì thế không phụ thuộc vào việc ngón tay là da thịt hay kim loại.
Vấn đề khó hơn nằm ở xác thực và trách nhiệm. Nếu chủ tài khoản đã cho phép AI, nhưng agent hiểu sai yêu cầu hoặc thực hiện thêm giao dịch, ngân hàng cần biết ai đã khởi tạo hành động và ai phải chịu hậu quả. Một thao tác vật lý không tự chứng minh người dùng đã chấp thuận từng bước; ngược lại, chặn mọi tự động hóa cũng có thể cản trở những ứng dụng hữu ích.
Hiện chưa có xác nhận rằng cách dùng điện thoại thật này truy cập được tài khoản tài chính hoặc được ngân hàng cho phép. Bởi vậy, xem PhoneUse như chìa khóa chắc chắn để phá rào là vội vàng. Điều đáng lo hơn là cuộc đua giữa tự động hóa và kiểm soát có thể biến một thao tác trên màn hình thành vùng xám về quyền hạn.
Quyền truy cập phải đi cùng giới hạn rõ ràng
Tranh chấp này không thể được giải quyết chỉ bằng cách làm AI trông giống người hơn. Ngân hàng có lý do để không trao quyền giao dịch cho công cụ bên ngoài khi khó xác định danh tính, ý định và mức độ kiểm soát của agent. Startup cũng chỉ ra một thực tế: nếu dịch vụ bị đóng với tự động hóa, AI có thể chuyển sang điều khiển thiết bị theo cách vốn dành cho người dùng.
Hướng đi hợp lý không phải là coi mọi agent đều nguy hiểm hoặc mặc nhiên tin rằng một cú chạm đồng nghĩa với sự đồng ý. Quyền đọc, quyền thực hiện giao dịch và quyền xác nhận giao dịch cần được phân biệt; người dùng phải có thể hiểu AI được phép làm gì. Nếu không xác định được ranh giới ấy, tiện ích của AI agent ngân hàng sẽ luôn đi kèm nguy cơ hành động vượt quá ý muốn.
PhoneUse cho thấy AI có thể rời khỏi đường kết nối phần mềm và thao tác trên điện thoại thật, nhưng chưa chứng minh cách đó vượt được kiểm soát tài chính. Kết luận đáng giữ lại là: bảo vệ tài khoản không thể chỉ dựa vào việc phát hiện cách chạm; phải xác định rõ ai ủy quyền, phạm vi nào được phép và ai chịu trách nhiệm khi agent làm sai.