
Tên miền đáng tin bị biến thành mồi nhử
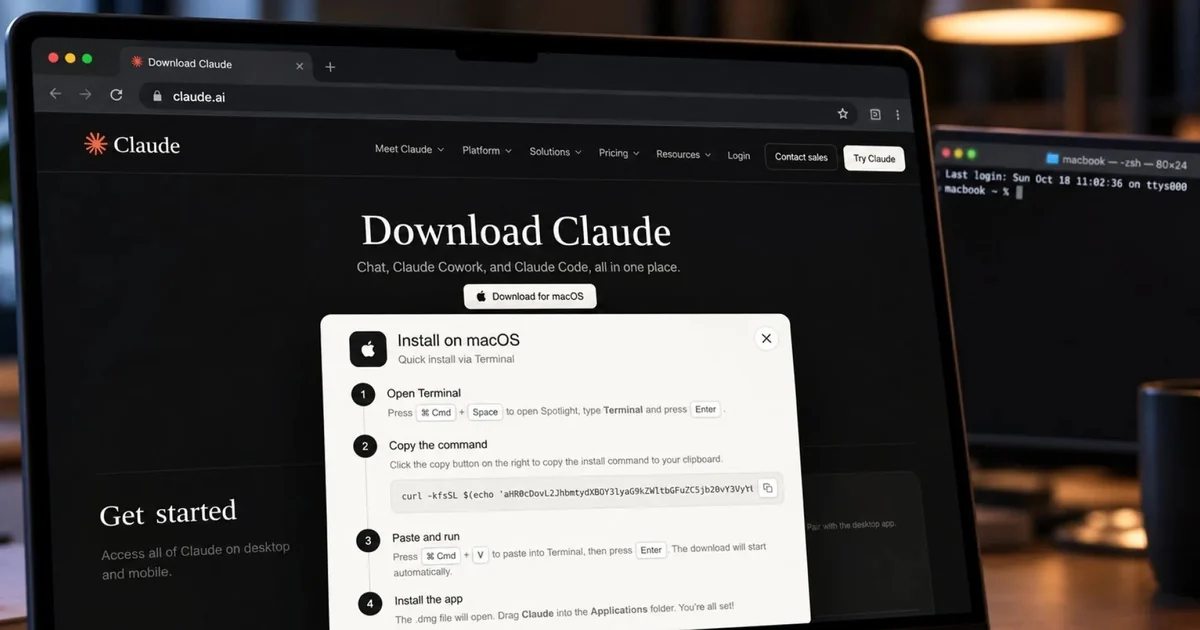
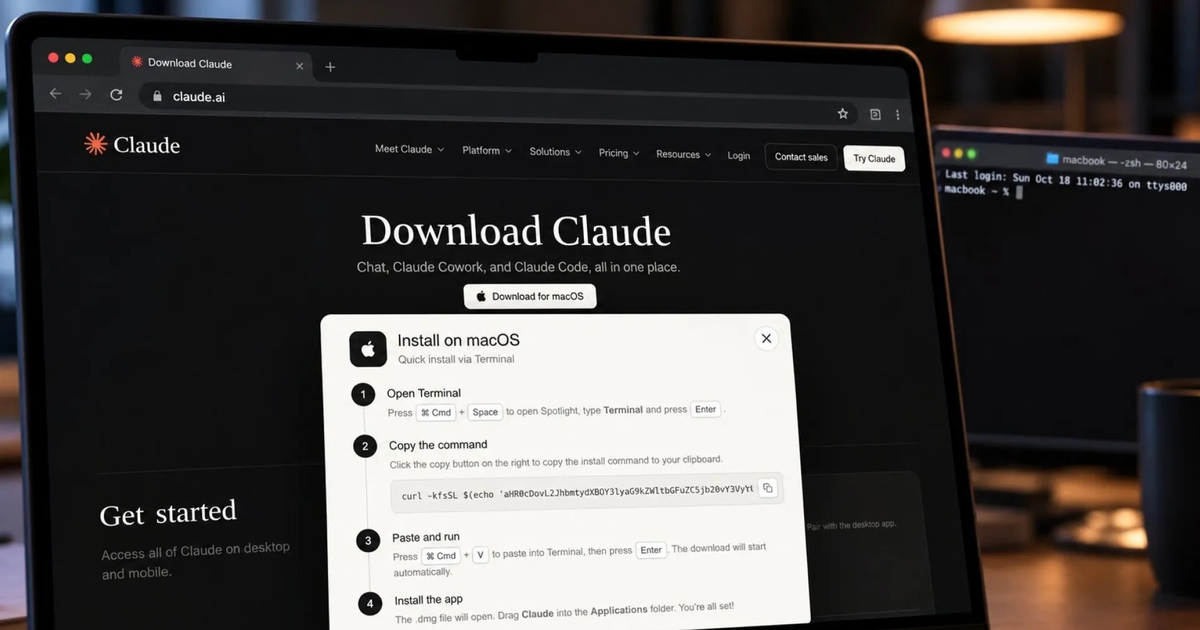
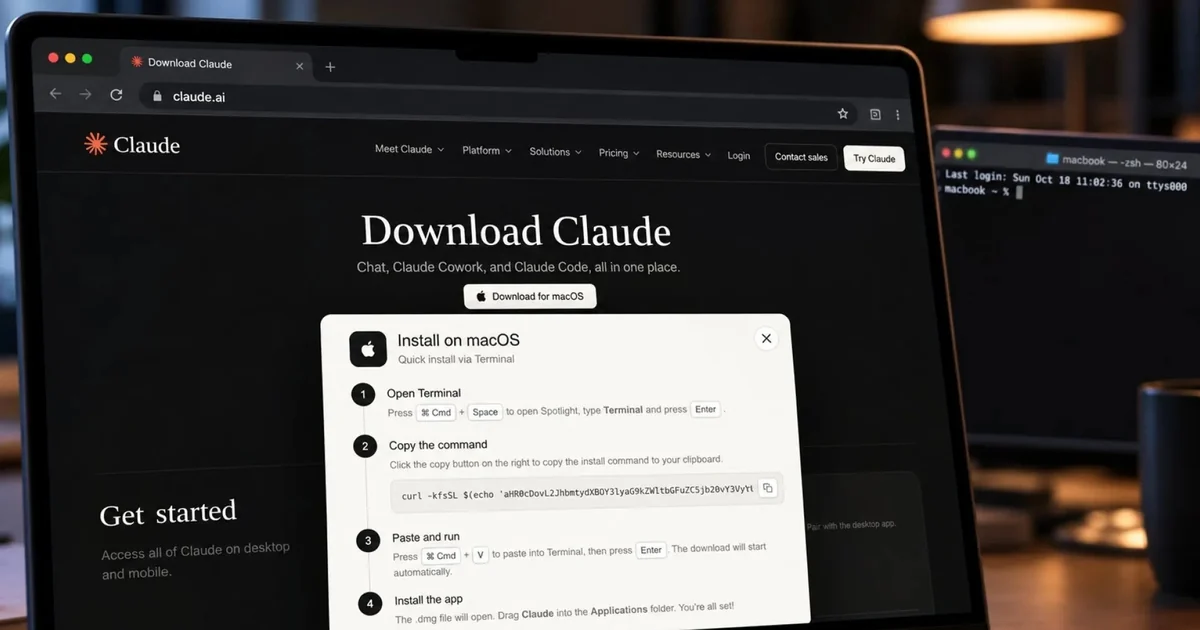
Ứng dụng Claude giả là phần mềm hoặc trang hướng dẫn mạo danh công cụ Claude chính thức, dụ người dùng chạy tệp hay lệnh cài đặt chứa mã độc trên thiết bị của họ. Chiêu lừa này nguy hiểm vì tội phạm mạng đăng hướng dẫn ngay trên claude.ai, tên miền thật của Anthropic, thông qua tính năng Artifacts và chia sẻ đoạn chat; chỉ nhìn địa chỉ trang web, người dùng có thể không nhận ra nội dung là giả mạo. Theo Gen Digital, các đối tượng còn mua quảng cáo tìm kiếm để đẩy trang cài đặt giả lên đầu kết quả. Một biểu ngữ nhỏ cho biết nội dung do người dùng tạo và chưa được xác minh không đủ để cảnh báo mọi người. Theo tôi, đây là lời nhắc rõ ràng rằng tên miền đáng tin không đồng nghĩa mọi nội dung bên trong đều an toàn. Người dùng tò mò muốn thử công cụ AI mới đặc biệt dễ mắc bẫy, bởi sự háo hức thường khiến họ tải nhanh mà không kiểm tra nguồn.
Một cú dán lệnh có thể mở cửa cho kẻ tấn công
Rủi ro không dừng ở việc tải nhầm ứng dụng. Trên Mac, hướng dẫn giả yêu cầu dán lệnh vào Terminal để cài Atomic Stealer (AMOS), loại mã độc có thể thu thập mật khẩu, dữ liệu Keychain, tệp tin và cụm từ khôi phục ví Ledger Live hoặc Trezor Suite. Trên Windows, nạn nhân được chỉ dẫn nhấn Windows + R rồi chạy lệnh PowerShell tải trojan truy cập từ xa theo kỹ thuật ClickFix, có khả năng qua mặt một số cơ chế phòng vệ. Đây không phải quy trình cài đặt vô hại: một ứng dụng Claude giả có thể biến sự tò mò thành quyền truy cập cho kẻ xấu. Một chiến dịch khác còn phát tán các ứng dụng AI giả qua những trang GitHub được tối ưu để xuất hiện cao trên kết quả tìm kiếm; tệp tải xuống chứa mã độc Yoba, sau đó được dùng để triển khai công cụ đào tiền mã hóa XMRig. Vì vậy, đừng chạy lệnh chỉ vì một trang hướng dẫn trông có vẻ chuyên nghiệp.

Cách tải Claude an toàn
Với ứng dụng Claude cho Mac và Windows, hãy tự nhập claude.com/download hoặc mở dấu trang đã lưu, thay vì nhấp quảng cáo hay liên kết lạ trong kết quả tìm kiếm. Anthropic phân phối ứng dụng máy tính qua bộ cài đặt tiêu chuẩn tại địa chỉ này. Ngoại lệ là Claude Code, công cụ dòng lệnh dành cho lập trình viên; chỉ làm theo tài liệu chính thức dành riêng cho công cụ đó. Nếu một hướng dẫn yêu cầu chạy lệnh trong Terminal hoặc PowerShell để cài ứng dụng Claude thông thường, hãy dừng lại: đó là dấu hiệu đáng ngờ. Trước khi tải, kiểm tra chính xác tên miền và nguồn phát hành, không dựa vào thứ hạng tìm kiếm hay giao diện quen mắt. Tải Claude an toàn bắt đầu bằng việc chủ động đến đúng kênh chính thức, không để quảng cáo quyết định nơi bạn gửi thiết bị và dữ liệu của mình.
Nếu đã chạy lệnh, hãy xử lý ngay
Nếu đã dán hoặc thực thi lệnh theo hướng dẫn đáng ngờ, hãy coi thiết bị và các tài khoản liên quan là có nguy cơ bị xâm nhập. Dùng một thiết bị sạch khác để đổi mật khẩu email và ngân hàng, đăng xuất mọi phiên hoạt động rồi bật xác thực hai yếu tố. Nếu có ví tiền mã hóa trên thiết bị, chuyển tài sản sang ví mới với cụm từ khôi phục hoàn toàn mới. Sau đó, không tiếp tục dùng tệp cài đặt hay lệnh đã tải; tìm hỗ trợ xử lý thiết bị từ nguồn đáng tin cậy. Mã độc Claude không cần một giao diện giả hoàn hảo để gây hậu quả: chỉ cần thuyết phục nạn nhân làm theo bước cài đặt sai. Kết luận rất đơn giản: hãy xác minh đường dẫn và chỉ cài Claude từ kênh chính thức. Khi một trang yêu cầu chạy lệnh để cài ứng dụng máy tính, đừng làm theo.