
PHP2Shell biến lỗi phần mềm thành cuộc khủng hoảng vận hành
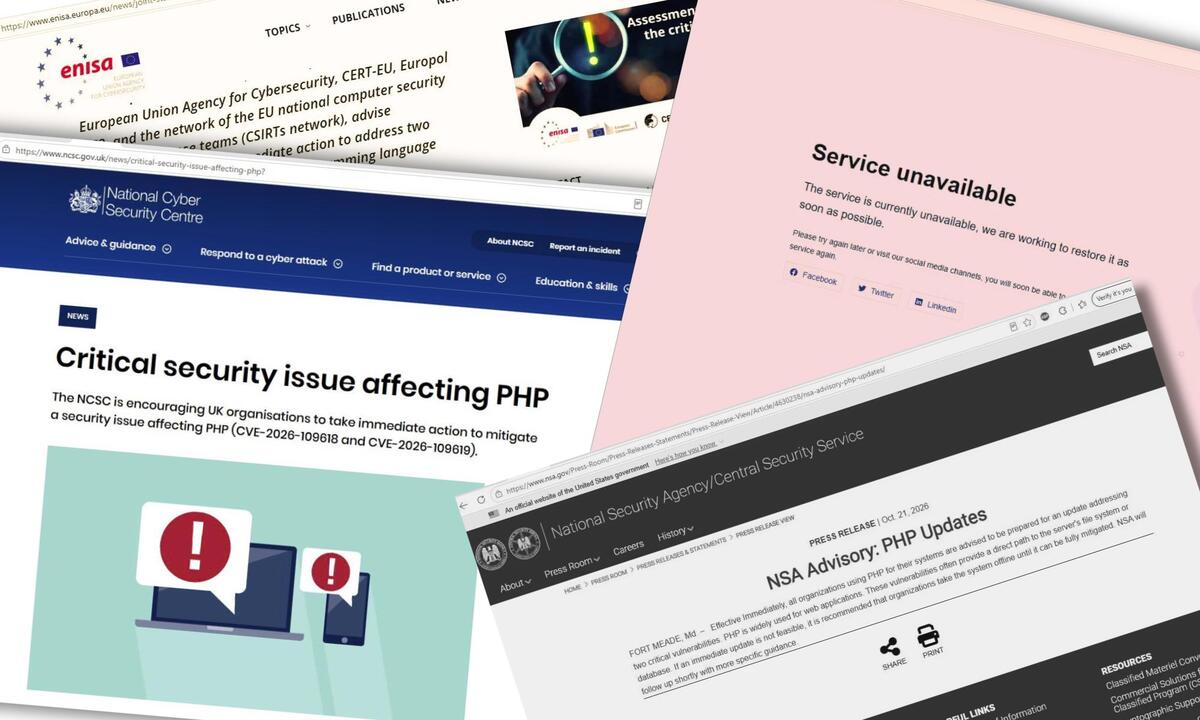
PHP2Shell là tên gọi chung của hai lỗ hổng nghiêm trọng trong PHP, cho phép kẻ tấn công từ xa chạy mã trên máy chủ mà không cần đăng nhập, qua đó đe dọa dữ liệu và dịch vụ trực tuyến. Hai lỗi mang mã CVE-2026-109618 và CVE-2026-109619, được chấm 9,2/10 theo thang CVSS 4.0.
Quy mô ảnh hưởng khiến đây không còn là việc riêng của nhóm phát triển phần mềm. PHP vận hành 69,3% số website có thể xác định công nghệ phía máy chủ, nên một điểm yếu trong nền tảng này nhanh chóng trở thành vấn đề bảo mật website trên diện rộng. Nhóm phát triển PHP phát hành bản cập nhật khẩn cấp ngày 21/10; các phiên bản đã sửa lỗi gồm 8.2.35, 8.3.36, 8.4.27 và 8.5.12.
Đáng lo hơn, vá lỗi PHP không thể chờ đến đợt bảo trì định kỳ. Khi một lỗ hổng cho phép thực thi mã từ xa không cần tài khoản, chậm trễ đồng nghĩa với việc để máy chủ tiếp tục phơi ra trước nguy cơ bị chiếm quyền.
Hàng triệu lượt dò quét khiến nhiều dịch vụ phải ngoại tuyến
Các cuộc tấn công website tăng nhanh sau khi thông tin về PHP2Shell được công khai. Cloudflare ghi nhận hàng chục nghìn nỗ lực khai thác trong 45 phút đầu, rồi con số tăng lên hàng trăm nghìn sau hai giờ và hàng triệu lượt truy vấn độc hại. Những con số này cho thấy tốc độ tự động hóa của tin tặc có thể vượt xa nhịp xử lý thông thường của nhiều tổ chức.
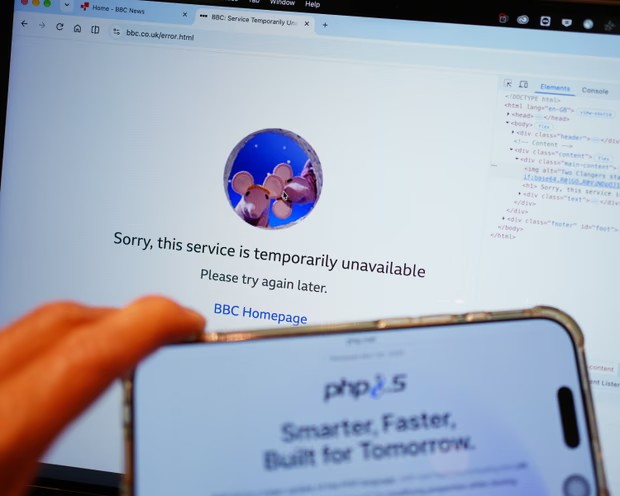
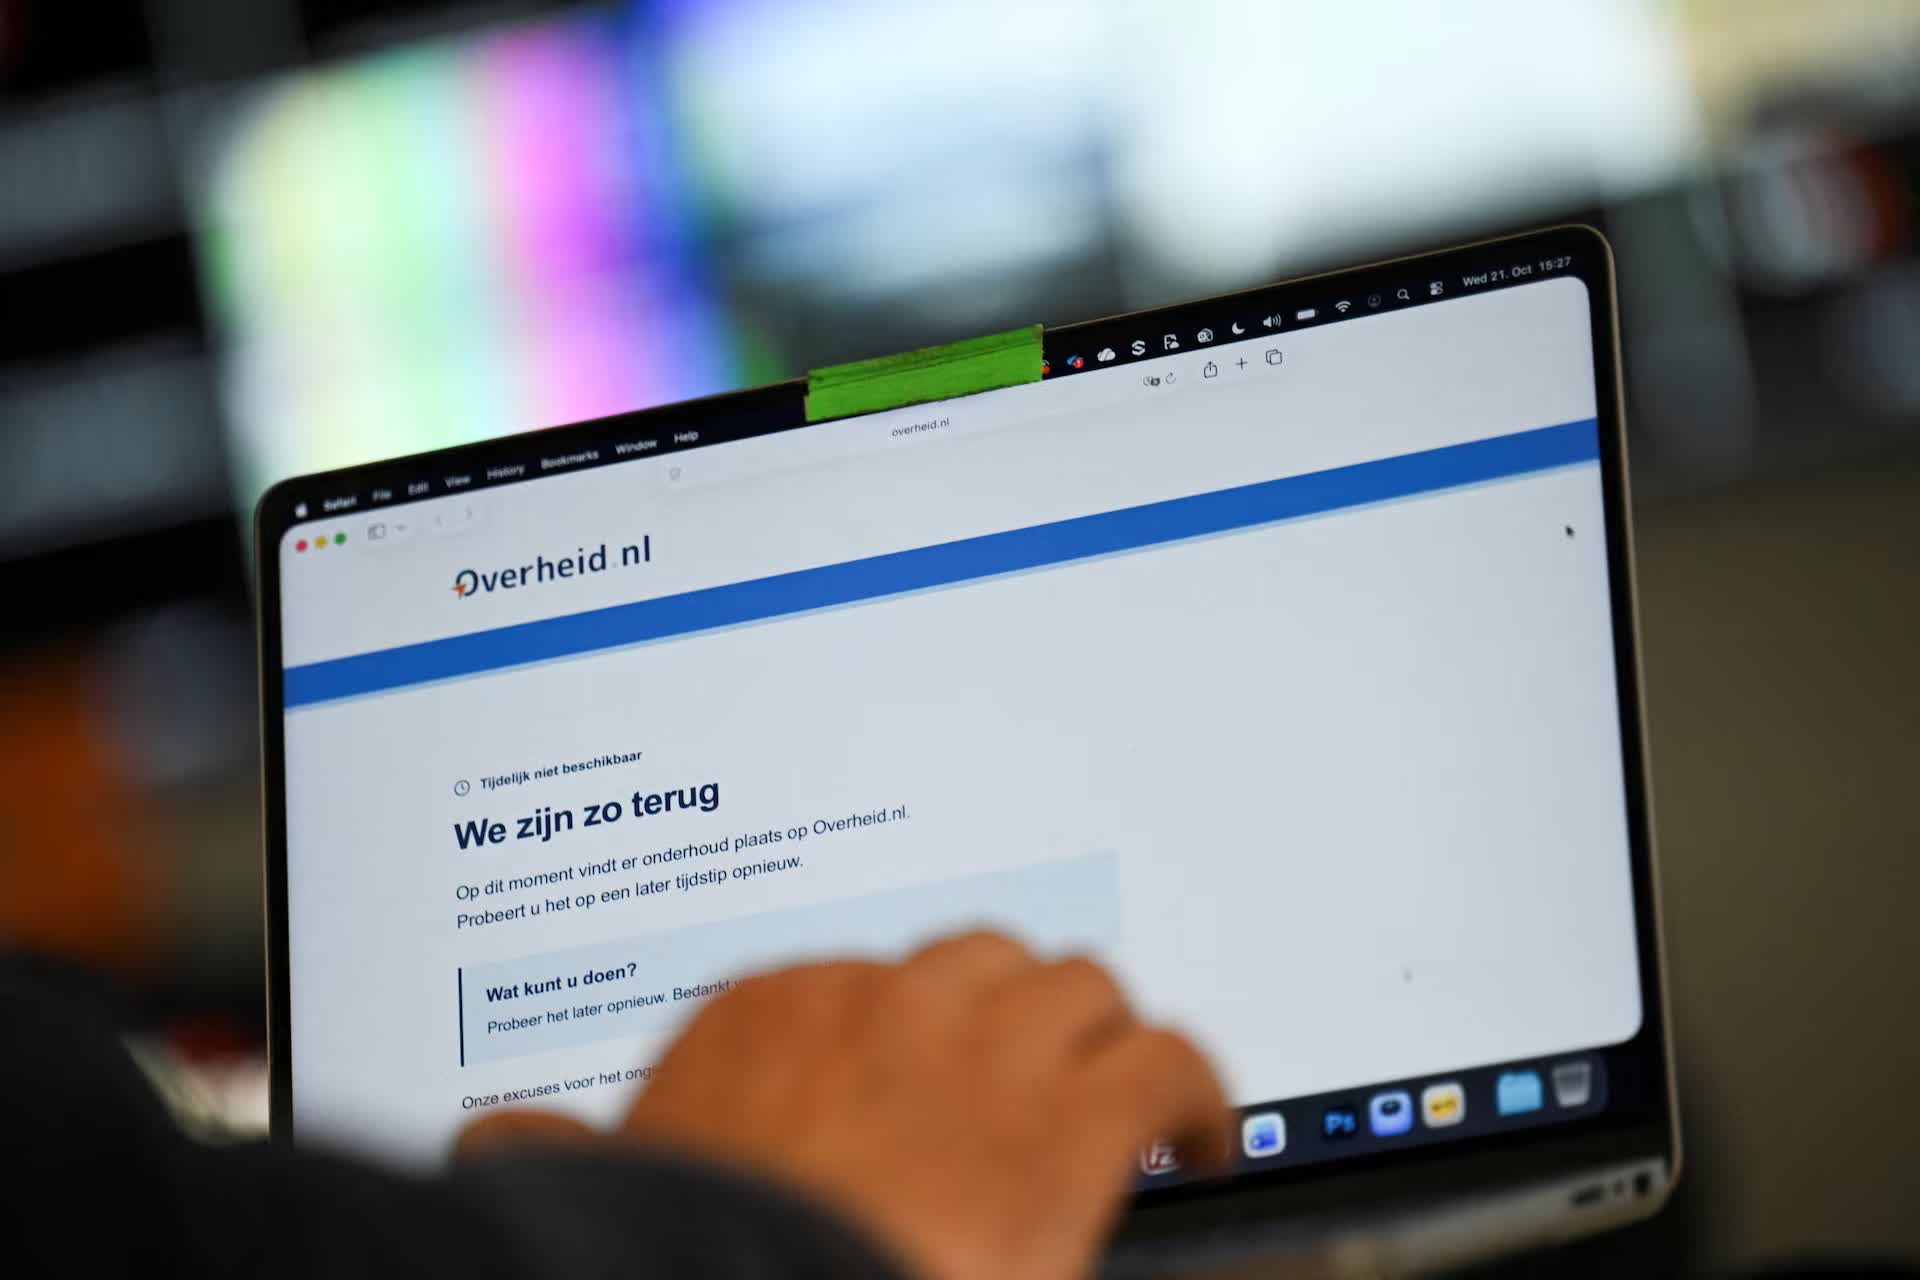
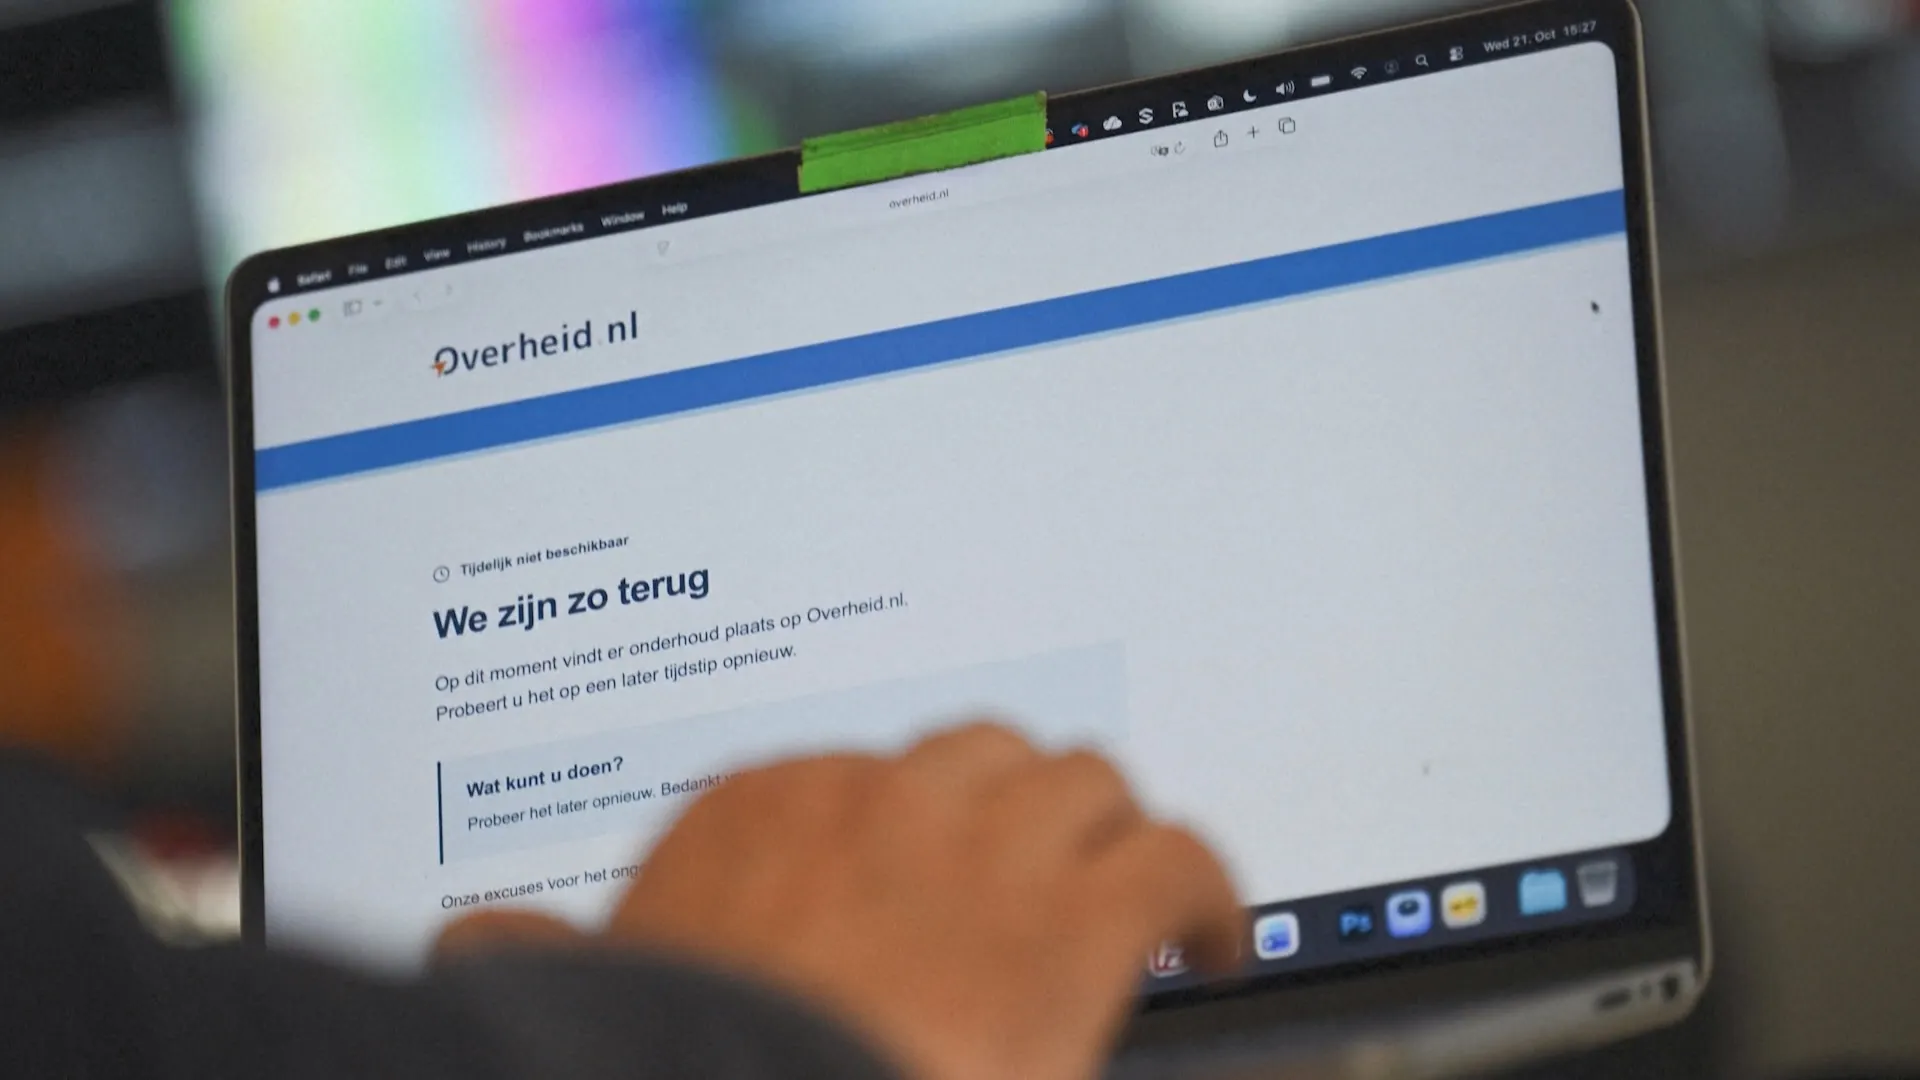
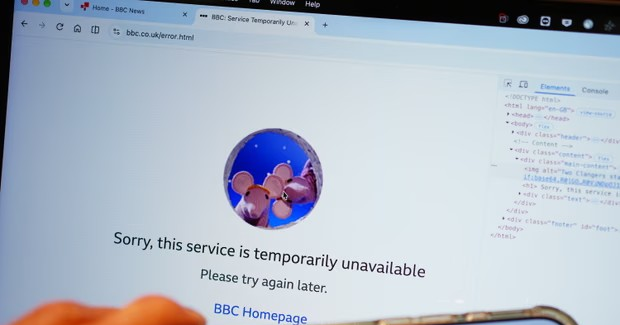
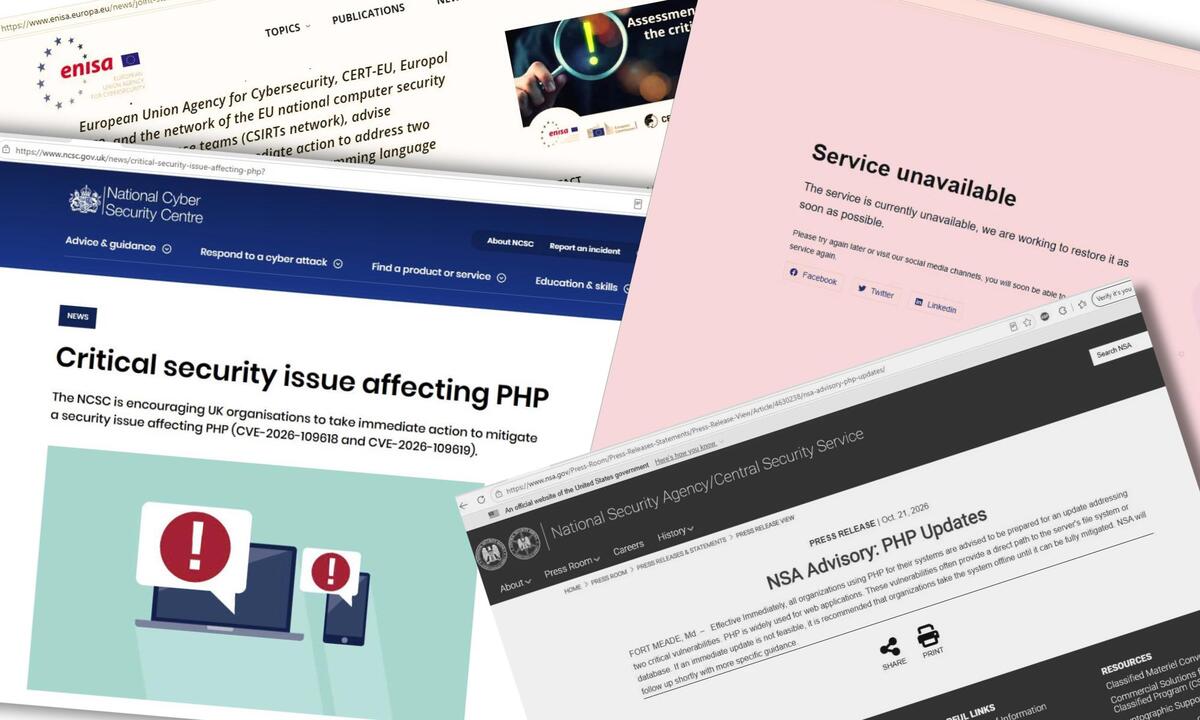
Một số chính phủ và doanh nghiệp chọn tạm ngừng dịch vụ để giảm nguy cơ trong lúc cập nhật. Tại Anh, 32 dịch vụ công ngừng truy cập như một biện pháp phòng ngừa; nhiều website chính phủ châu Âu cũng tạm dừng hoạt động để vá lỗi. Các nền tảng và tổ chức ở nhiều quốc gia đồng thời rà soát hệ thống, trong đó có những dịch vụ tài chính và cơ quan nhà nước.
Đóng cửa tạm thời gây bất tiện, nhưng trong tình huống này đó là lựa chọn có trách nhiệm nếu chưa thể áp dụng bản vá an toàn. Điều quan trọng là quyết định phải dựa trên đánh giá rủi ro và kế hoạch khôi phục rõ ràng, thay vì duy trì dịch vụ dễ bị khai thác chỉ để tránh gián đoạn.
Vá lỗi là bước đầu; cần tìm dấu vết xâm nhập
Cài bản cập nhật không thể trả lời câu hỏi liệu máy chủ đã bị xâm nhập trước đó hay chưa. Các đơn vị an ninh mạng khuyến cáo tổ chức bị ảnh hưởng cập nhật PHP lên phiên bản đã sửa lỗi, đồng thời kiểm tra dấu hiệu xâm nhập. Dù CrowdStrike cho biết chưa ghi nhận trường hợp khai thác thành công trong hệ thống thực tế hay hệ thống bẫy, điều đó không loại trừ nguy cơ ở từng website riêng lẻ.
- Kiểm kê máy chủ, xác định phiên bản PHP và đối chiếu với các bản sửa lỗi 8.2.35, 8.3.36, 8.4.27 hoặc 8.5.12.
- Cập nhật ngay phiên bản phù hợp; với phiên bản đã hết hỗ trợ, chuyển sang nhánh còn được hỗ trợ hoặc áp dụng biện pháp bảo vệ tạm thời.
- Rà soát nhật ký máy chủ, tệp tin, tài khoản và hoạt động bất thường để phát hiện dấu hiệu thực thi mã trái phép hoặc rò rỉ dữ liệu.
- Nếu chưa thể vá, đánh giá mức độ phơi nhiễm và cân nhắc ngắt máy chủ có lỗ hổng khỏi mạng cho đến khi xử lý xong.
Người dùng cá nhân không thể tự vá máy chủ của website, nhưng vẫn nên bật xác thực hai yếu tố cho tài khoản quan trọng, cập nhật trình duyệt và hệ điều hành, đồng thời cảnh giác với thư hoặc tin nhắn giả mạo.
Cuộc chạy đua đòi hỏi phối hợp, không chỉ thao tác kỹ thuật
Sự cố cho thấy đội ngũ an ninh mạng không thể ứng phó một mình: bộ phận vận hành dịch vụ phải quyết định thời điểm ngắt hệ thống, quản lý dữ liệu và thông báo cho người dùng, trong khi kỹ thuật viên triển khai bản vá và kiểm tra máy chủ. Ngay cả những nhóm đã chuẩn bị sẵn quy trình cập nhật vẫn phải làm nhiều công đoạn thủ công.
Áp lực còn nằm ở những hệ thống cũ không thể cài bản vá hoặc đã hết thời hạn hỗ trợ. Với các trường hợp này, nâng cấp nền tảng không phải việc có thể hoàn tất chỉ bằng một thao tác; đơn vị vận hành cần khoanh vùng máy chủ, hạn chế kết nối và xây dựng lộ trình thay thế. Vì thế, kế hoạch ứng phó phải được thống nhất giữa an ninh mạng, quản trị dịch vụ và lãnh đạo tổ chức.
Bài học lớn nhất không phải là mọi website đều đã bị xâm nhập, mà là thời gian phản ứng quyết định mức độ rủi ro. Vá đúng phiên bản, xác minh dấu hiệu xâm nhập và chỉ mở lại dịch vụ khi đã kiểm soát được nguy cơ mới là cách ứng phó đáng tin cậy. Trong một cuộc khủng hoảng có quy mô toàn cầu, phối hợp tốt cũng quan trọng không kém bản vá.