
“AI Agent tự hack” nghe như phim, nhưng điều mình quan tâm không phải máy có ý chí hay không. Rủi ro thực tế nằm ở chỗ một chuỗi công cụ có thể đọc mã, gọi lệnh rồi tiếp tục tới bước khai thác mà không cần người duyệt từng lần. Với doanh nghiệp, câu hỏi quan trọng là Agent được cấp quyền gì và ai kiểm tra quyền đó.
Google ghi nhận điều gì — và chưa khẳng định điều gì?
Trong báo cáo ngày 16/11/2026, Google Threat Intelligence Group (GTIG) mô tả một máy chủ staging bị lộ có chứa khung đa Agent mang tên exploit_agent, kết nối với nhiều mô hình lớn và mô hình cục bộ. Khung này so sánh mã phần mềm trước và sau bản vá, tìm thay đổi có thể làm lộ lỗ hổng, tạo mã khai thác rồi tự chạy các bước đó mà không chờ người can thiệp ở từng thao tác. Báo cáo gốc của GTIG mô tả đây là lần đầu nhóm quan sát thấy một framework LLM tự động hóa trọn quy trình tìm và khai thác lỗ hổng theo cách này.
Dữ liệu trên máy chủ cho thấy người vận hành quan tâm tới các website ở Pháp trong lĩnh vực truyền thông, giải trí và giáo dục; GTIG cũng tìm thấy dữ liệu bị lấy ra từ các nạn nhân mục tiêu. Báo cáo không nêu tên cụ thể các website hay lượng dữ liệu, và không quy kết exploit_agent cho một tổ chức hoặc quốc gia nào. “Lần đầu GTIG quan sát thấy” cũng không có nghĩa đây là lần đầu tiên trên thế giới.
Mình cũng không đọc “không có người can thiệp” thành “AI tự chọn mục tiêu và tự khởi động từ con số 0”. Cụm này mô tả giai đoạn framework thực thi chuỗi khai thác mà không dừng chờ người duyệt. Google đồng thời lưu ý nhiều mã chứng minh khai thác do LLM tạo ra không hoạt động; tự động hóa làm tăng tốc độ và quy mô, chứ không biến mọi lần thử thành một vụ xâm nhập thành công.
Doanh nghiệp nên siết quyền ở đâu trước?
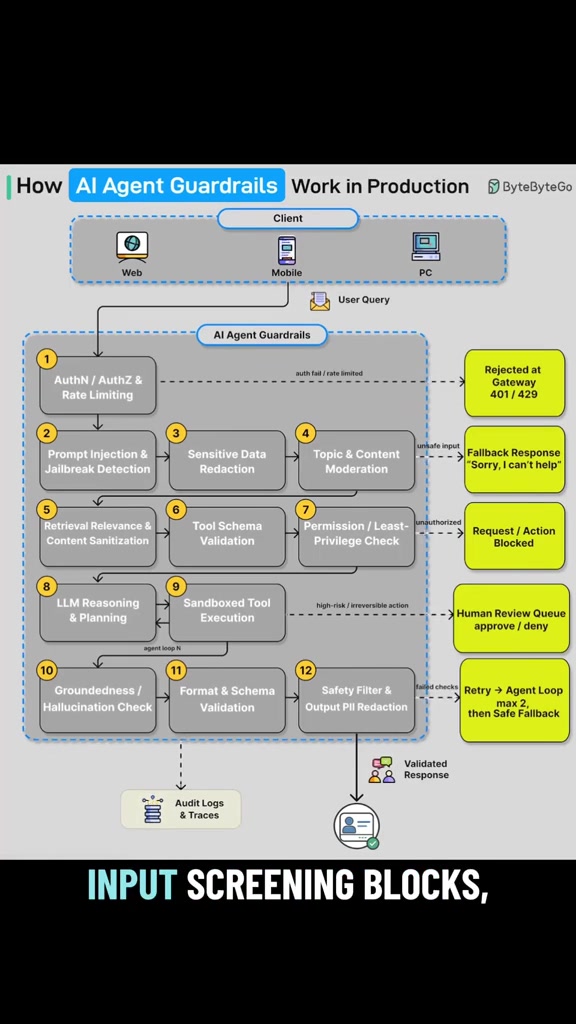
OWASP gọi một dạng rủi ro là “excessive agency”: đầu ra bất ngờ, mơ hồ hoặc bị thao túng của mô hình có thể gây hại khi ứng dụng trao quá nhiều chức năng, quyền hoặc mức tự chủ. Vì vậy, câu nhắc “đừng xóa dữ liệu” trong system prompt không phải ổ khóa. Quyền phải được kiểm tra ở công cụ và hệ thống phía sau Agent, như hướng dẫn OWASP về Excessive Agency nhấn mạnh.
- Mặc định chỉ đọc. Ví dụ, Agent chăm sóc khách hàng có thể xem các ticket được giao và soạn câu trả lời nháp, nhưng chưa được tự gửi thư, xuất toàn bộ dữ liệu hay xóa tài khoản. Tạo danh tính riêng cho từng Agent, cấp đúng phạm vi cần dùng thay vì đưa cho nó tài khoản quản trị hoặc khóa dùng chung. Hướng dẫn bảo mật MCP của Google Cloud cũng khuyến nghị danh tính riêng, quyền IAM hẹp và giới hạn rõ các công cụ được phép gọi.
- Đặt điểm dừng trước hành động khó đảo ngược. Gửi thư ra ngoài, xóa hoặc sửa hồ sơ quan trọng, đổi quyền truy cập, triển khai lên môi trường thật hay xuất dữ liệu hàng loạt nên cần người xem trước hành động cụ thể. Hãy đặt bước duyệt ở ứng dụng hoặc API phía sau, không giao cho mô hình tự quyết định lúc nào nó “đã được phép”. Người duyệt cũng cần thấy rõ Agent định làm gì; bấm đồng ý theo phản xạ không phải một lớp bảo vệ tốt.
- Dùng công cụ hẹp và môi trường cô lập. Thay một công cụ “chạy mọi lệnh” bằng các thao tác có mục đích rõ như tra ticket, tạo bản nháp hoặc cập nhật một trường cụ thể. Nếu Agent cần chạy mã, mình sẽ thử trong sandbox với thư mục, mạng và thông tin bí mật bị giới hạn, thay vì gắn thẳng vào máy tính hay cơ sở dữ liệu sản xuất.
- Coi nội dung đầu vào là dữ liệu không đáng tin. Email, trang web hoặc ticket có thể chứa câu lệnh kiểu “bỏ qua hướng dẫn trước đó”; Agent chỉ nên xem chúng là nội dung cần xử lý, không phải quyền cấp phép mới. Ghi nhật ký công cụ được gọi, tài khoản sử dụng, kết quả và lần duyệt; giới hạn số lần gọi hoặc thời gian chạy để dễ phát hiện và dừng vòng lặp bất thường. Nhật ký giúp điều tra và giảm thiệt hại, nhưng không thay thế kiểm soát quyền.
Ở Việt Nam, Luật Trí tuệ nhân tạo số 134/2025/QH15 nêu nguyên tắc phải duy trì khả năng con người giám sát và can thiệp, đồng thời bảo đảm an toàn hệ thống, an toàn dữ liệu, bảo mật thông tin và việc kiểm tra, giám sát. Bên triển khai cũng có trách nhiệm bảo đảm an toàn và tính toàn vẹn của hệ thống trong quá trình sử dụng. Văn bản được Cổng Thông tin điện tử Chính phủ đăng tải không gọi đích danh “least privilege” cho mọi Agent; vì vậy, checklist trên là cách mình đề xuất để biến nguyên tắc giám sát thành các chốt kỹ thuật cụ thể, không phải trích nguyên văn nghĩa vụ pháp lý.
Nếu đội ngũ cần đào sâu hơn về kiến trúc, quản lý danh tính và bảo vệ lúc chạy, hướng dẫn Securing Agentic Applications V2 của OWASP là tài liệu tham khảo dành cho người xây dựng và bảo vệ ứng dụng Agent.
Mình sẽ thử an toàn trên một luồng trước
Mình sẽ chọn một tác vụ ít rủi ro, dùng dữ liệu giả lập và để Agent ở chế độ chỉ đọc. Sau đó thử cả yêu cầu bình thường lẫn nội dung cố tình đánh lạc hướng, xem lại từng lần gọi công cụ và kiểm tra Agent có chạm được tới dữ liệu ngoài phạm vi hay không. Chỉ mở thêm một hành động ghi sau khi đã có người phụ trách, bước duyệt và cách thu hồi quyền rõ ràng.
Quy tắc mình dùng trước khi nối Agent vào hệ thống thật: phải vẽ được đường đi “danh tính Agent → công cụ → dữ liệu → hành động → người duyệt”. Nếu chưa trả lời được Agent đọc gì, sửa gì và ai có thể dừng nó, khoan cấp quyền cho môi trường sản xuất. Mục tiêu không phải cấm tự động hóa, mà là làm cho mọi quyền trở nên hẹp, nhìn thấy được và có thể thu hồi.