
Một thiết bị đầu cuối có thể mở lối vào hạ tầng
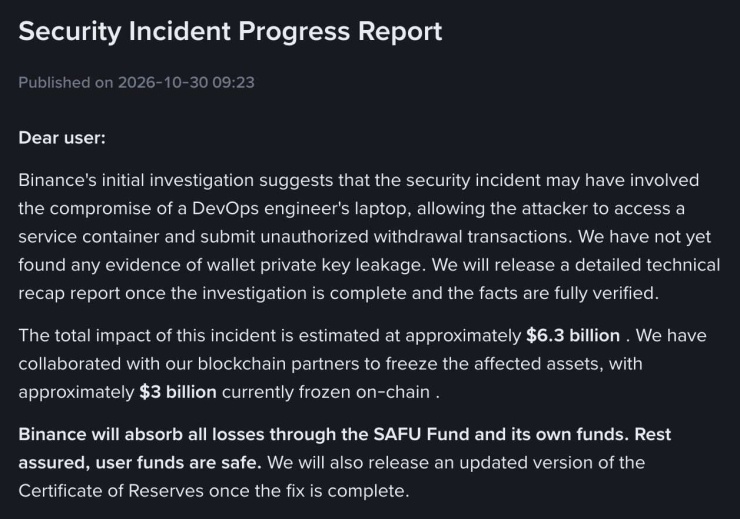
Vụ hack Binance là sự cố an ninh mà theo điều tra sơ bộ của sàn, có thể bắt nguồn từ laptop của một kỹ sư DevOps bị xâm nhập, rồi tạo điều kiện để tin tặc can thiệp vào hệ thống vận hành và phát lệnh rút tài sản trái phép. Binance xác định máy tính này là điểm xâm nhập ban đầu, nhưng chưa công bố cách thiết bị bị chiếm quyền hay toàn bộ chuỗi quyền truy cập bị lợi dụng.
Vai trò của kỹ sư DevOps khiến mắt xích này đáng lo hơn một máy tính cá nhân thông thường. Nhân sự phụ trách phát triển và vận hành có thể cần tiếp cận hạ tầng, phần mềm và quy trình triển khai; vì vậy, một laptop bị xâm nhập có thể trở thành cầu nối tới thành phần nội bộ. Theo mô tả sơ bộ, tin tặc đã dùng quyền truy cập để can thiệp vào một thành phần phần mềm trong kiến trúc vận hành, rồi phát lệnh rút tiền không được cấp phép.
Đây là lời nhắc rằng bảo mật máy tính của nhân viên có đặc quyền phải được xem như một phần của an ninh hệ thống, chứ không phải việc riêng của từng người dùng. Tuy vậy, cần phân biệt giả thuyết điều tra với kết luận cuối cùng: Binance chưa giải thích cách laptop bị xâm nhập, các quyền cụ thể bị lạm dụng hay cơ chế kiểm soát nào đã không chặn được giao dịch.
Từ laptop đến giao dịch trái phép
Điều đáng chú ý là Binance cho biết chưa tìm thấy bằng chứng khóa riêng của ví tiền mã hóa bị rò rỉ. Điều này làm thay đổi cách nhìn về sự cố: thay vì khẳng định tin tặc chiếm khóa để kiểm soát ví, thông tin hiện có hướng tới việc quyền truy cập vào một thành phần phần mềm nội bộ đã bị thao túng. Đây vẫn là nhận định sơ bộ, không phải bản mô tả kỹ thuật hoàn chỉnh.
Theo dữ liệu blockchain được các nguồn dẫn lại, dòng tiền bất thường đã khiến giới phân tích chú ý trước khi Binance công bố hướng điều tra. Các ước tính ban đầu về quy mô tài sản bị ảnh hưởng thay đổi theo thời điểm và phạm vi rà soát; thông tin được công bố sau đó nêu tổng giá trị có thể lên tới 6,3 tỷ USD. Con số khổng lồ ấy cần được hiểu là mức tài sản bị ảnh hưởng theo ước tính, không đồng nghĩa toàn bộ đã mất vĩnh viễn.
Khoảng cách giữa một thiết bị đầu cuối và lệnh rút tài sản cho thấy vì sao kiểm soát quyền truy cập phải đi cùng giám sát giao dịch. Xác thực người dùng thôi chưa đủ nếu quyền của thiết bị hoặc tài khoản bị chiếm có thể chạm tới thành phần vận hành quan trọng mà không bị phát hiện, giới hạn hay yêu cầu xác nhận bổ sung.
Ứng phó và điều người dùng nên làm
Binance cho biết đã tạm đình chỉ nạp và rút trong lúc kiểm tra bảo mật, đồng thời thực hiện các biện pháp kiểm soát liên quan đến hạ tầng và quyền truy cập. Sàn cũng khẳng định tài sản người dùng vẫn an toàn. Đây là thông tin từ Binance; người dùng nên theo dõi thông báo chính thức trong ứng dụng hoặc trên các kênh xác thực, thay vì dựa vào tin nhắn riêng, đường dẫn lạ hay lời mời hỗ trợ không được yêu cầu.
Trong thời gian chờ dịch vụ được xác nhận hoạt động bình thường, hãy tránh tìm cách vượt qua hạn chế nạp rút hoặc cung cấp mật khẩu, mã xác thực và cụm từ khôi phục cho bất kỳ ai. Nếu nhận được thông báo đăng nhập hay yêu cầu xác minh bất thường, hãy tự mở ứng dụng hoặc trang chính thức để kiểm tra; không nhấp vào liên kết trong email hay tin nhắn đáng ngờ. Những bước này không thay thế điều tra của sàn, nhưng giúp giảm nguy cơ bị lợi dụng thêm.
Binance nói sẽ dùng Quỹ bảo vệ tài sản người dùng (SAFU) cùng nguồn lực sẵn có để bù đắp tổn thất chưa được khắc phục. Cam kết đó có ý nghĩa với khách hàng, nhưng không thể thay thế việc công bố rõ phạm vi ảnh hưởng, cách xử lý và biện pháp ngăn tái diễn.
Kết luận: cần báo cáo kỹ thuật, không chỉ lời trấn an
Laptop kỹ sư DevOps có thể là điểm mở đầu của sự cố, nhưng trách nhiệm phòng thủ không dừng ở việc bảo vệ một thiết bị. Câu hỏi quan trọng là vì sao quyền từ máy tính bị xâm nhập có thể dẫn tới việc can thiệp thành phần nội bộ và phát sinh giao dịch trái phép; câu trả lời sẽ quyết định bài học an ninh có thể áp dụng rộng hơn hay không.
Binance cho biết kết luận hiện tại chỉ là sơ bộ và sẽ công bố báo cáo kỹ thuật toàn diện sau khi hoàn tất điều tra, xác minh dữ kiện. Cho tới lúc đó, người dùng nên coi các diễn biến kỹ thuật là chưa khép lại, theo dõi hướng dẫn chính thức và giữ cảnh giác với lừa đảo mạo danh sự cố. Một lời cam kết bồi thường giúp trấn an trước mắt; minh bạch về con đường xâm nhập và cách bịt lỗ hổng mới là thước đo thuyết phục hơn.