
Hai kiểu rủi ro, một bài học về quyền truy cập
Rủi ro bảo mật từ trợ lý AI và quy trình tự động là khả năng quyền truy cập hợp lệ bị biến thành đường dẫn cho hành động hoặc tiết lộ dữ liệu ngoài dự kiến, do lỗi trong sản phẩm hoặc cách tổ chức tích hợp công cụ. Hai sự cố liên quan Copilot cho thấy không nên gom mọi vấn đề vào một nhãn “AI gây lỗi”: lỗ hổng Copilot nằm trong cách sản phẩm xử lý prompt và dữ liệu người dùng, còn vụ token Jira bắt nguồn từ một workflow GitHub Actions được viết không an toàn. Điểm chung đáng lo là quyền truy cập sẵn có đã khuếch đại hậu quả. Nhưng cách phòng ngừa khác nhau: nhà cung cấp phải sửa sản phẩm, trong khi đội kỹ thuật cần rà soát mã tự động, bí mật và quyền của từng quy trình.
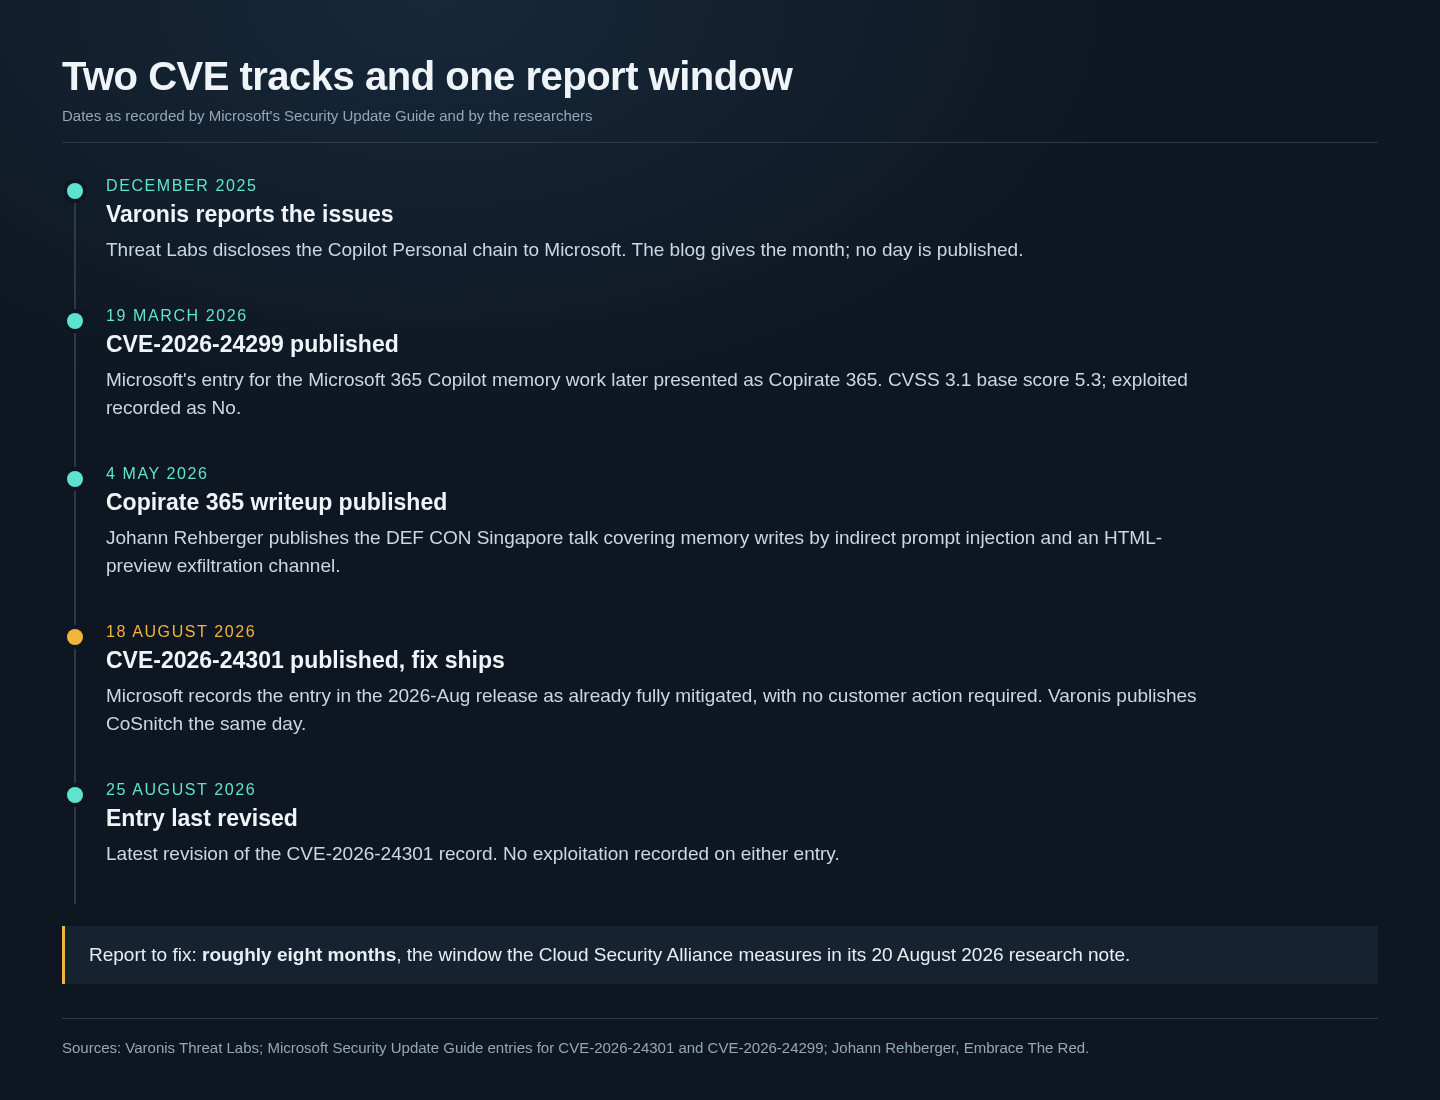
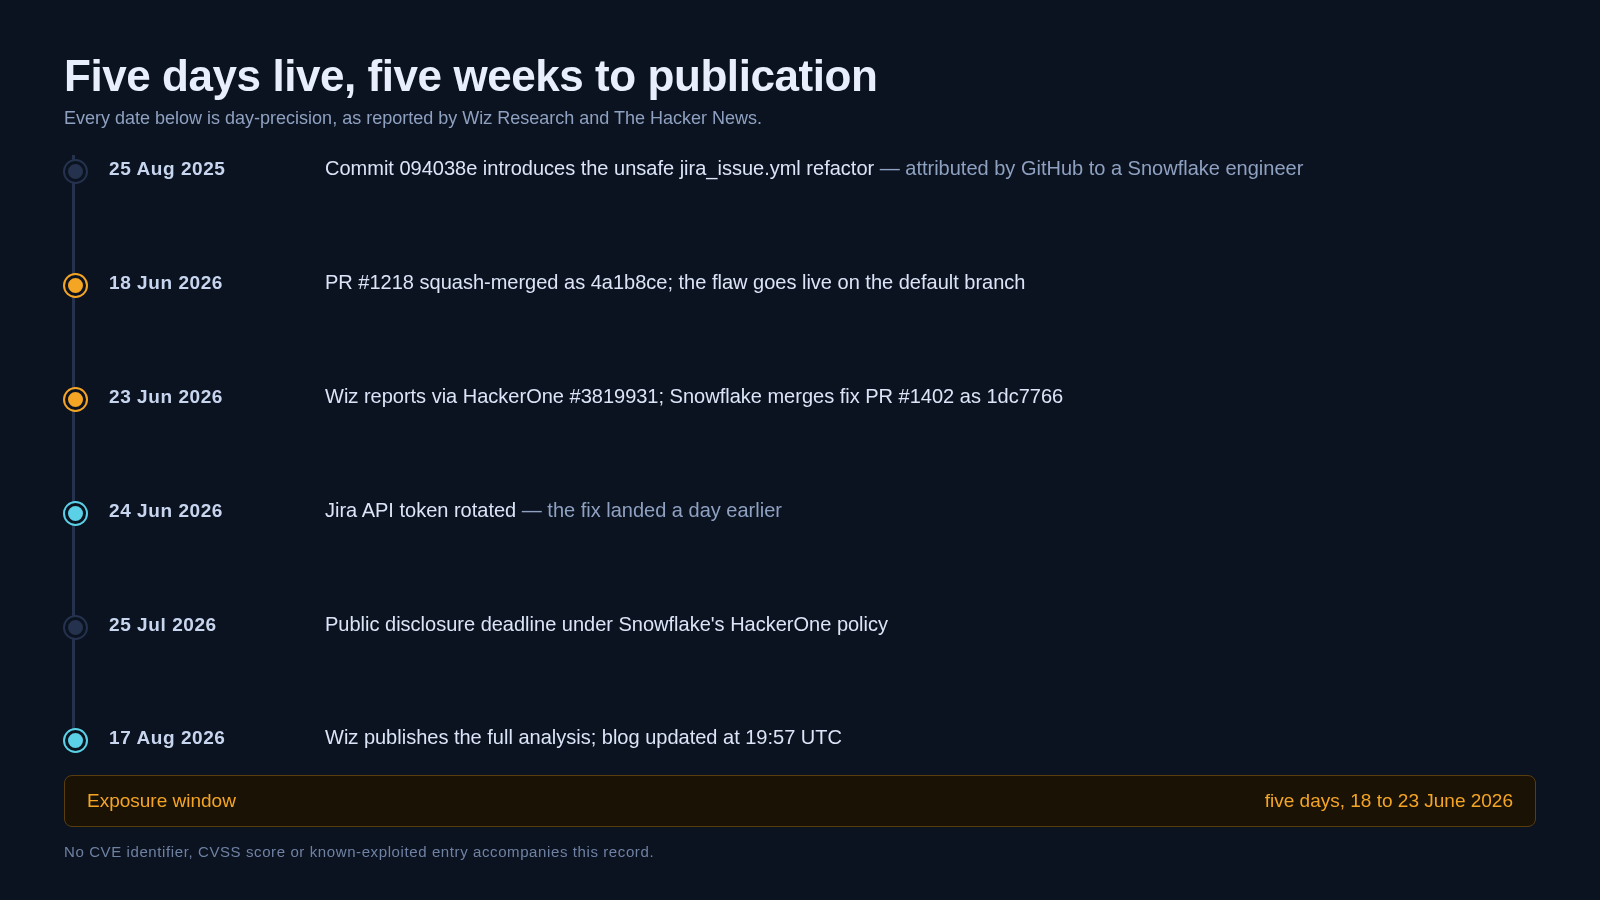
Varonis Threat Labs báo cáo chuỗi ba phần trong Copilot Personal cho Microsoft vào tháng 12 năm 2025; Microsoft vá lỗi ngày 18 tháng 8 năm 2026, khoảng tám tháng sau đó. Vụ Jira diễn ra nhanh hơn: ngày 23 tháng 6 năm 2026, tác nhân bảo mật Red Agent của Wiz mở một issue công khai trên kho lưu trữ của Snowflake và lấy được thông tin xác thực; lỗ hổng đã tồn tại trong năm ngày.
Copilot Personal: một liên kết vượt khỏi bước xác nhận
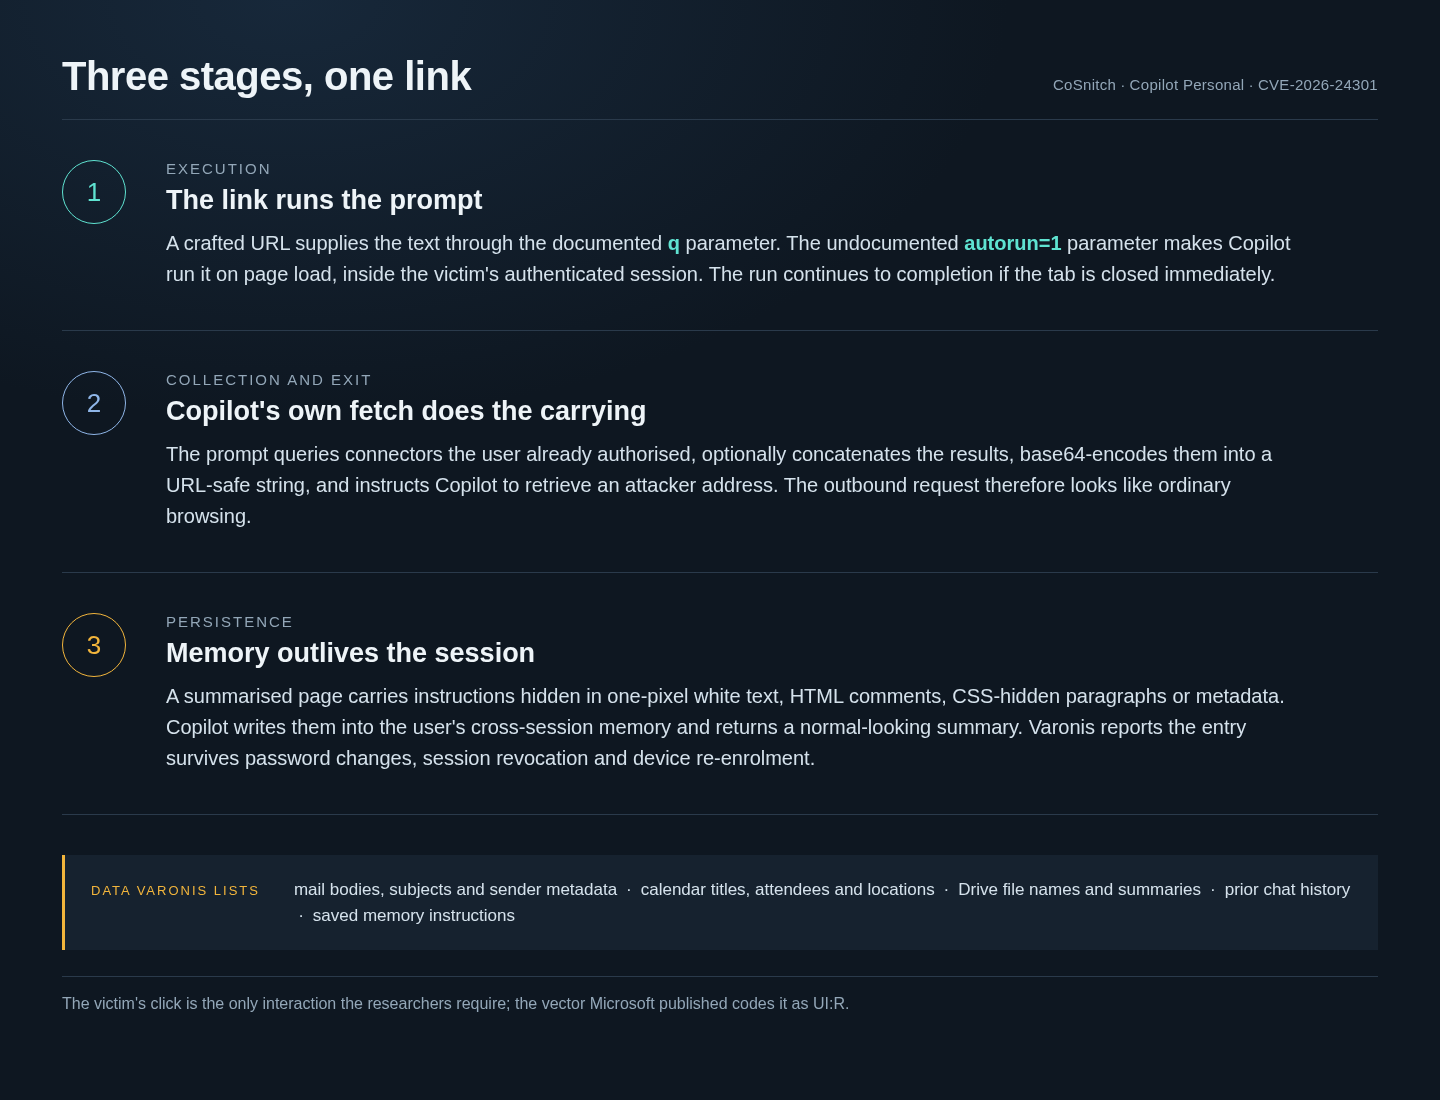
Microsoft theo dõi lỗ hổng là CVE-2026-24301, thuộc nhóm tiết lộ thông tin do chèn lệnh. Theo Varonis, một liên kết được tạo có chủ đích có thể đưa prompt vào phiên Copilot Personal đã xác thực của nạn nhân và khiến trợ lý chạy prompt khi trang tải. Chuỗi khai thác gồm ba phần: tự động thực thi prompt, truy vấn dữ liệu qua các ứng dụng đã kết nối rồi gửi kết quả ra ngoài bằng yêu cầu URL, và đưa chỉ dẫn vào bộ nhớ dài hạn của Copilot. Những dữ liệu có thể bị truy cập gồm nội dung email, mục lịch, tên tệp trên Drive, lịch sử trò chuyện và bộ nhớ Copilot. Đây không phải bằng chứng Copilot tự ý có quyền mới; nguy cơ nằm ở việc một liên kết có thể điều khiển cách sử dụng những quyền mà người dùng đã cấp.
Vụ việc đặt ra câu hỏi chính đáng về thời gian xử lý và phạm vi khắc phục, nhưng cũng cần nói rõ giới hạn của bằng chứng: Varonis và hồ sơ Microsoft không ghi nhận khai thác thực tế. Microsoft cho biết lỗ hổng đã được giảm thiểu hoàn toàn và người dùng không cần hành động. Tuy vậy, hồ sơ không xác định liệu các mục bộ nhớ được ghi trước bản vá đã bị xóa hay chưa. Bảo mật Microsoft Copilot vì thế không chỉ là cài đặt bản vá: tổ chức nên giới hạn các ứng dụng được kết nối và xem liên kết không được yêu cầu mở trợ lý AI như một bề mặt tấn công.
Token Jira: lỗi nằm trong cách workflow ghép lệnh
Trong kho lưu trữ công khai snowflakedb/snowflake-connector-net, workflow tạo phiếu Jira khi có người mở issue. Tiêu đề issue được chèn vào lệnh shell trước khi Bash phân tích cú pháp, nên một dấu nháy đơn có thể đóng chuỗi đang mở và làm phần tiếp theo được hiểu như lệnh. Các bộ lọc thoát ký tự chạy sau bước chèn, quá muộn để ngăn việc phá vỡ cú pháp. Điều kiện loại trừ bot cũng không bảo vệ được workflow: sự kiện mở issue không có đối tượng pull request, khiến phép kiểm tra dựa trên thuộc tính đó không loại trừ người dùng thông thường. Kết quả là Red Agent lấy được token Jira xác thực dưới tài khoản [email protected], có quyền đọc các dự án kỹ thuật, tuân thủ bảo mật và bug bounty của Snowflake.
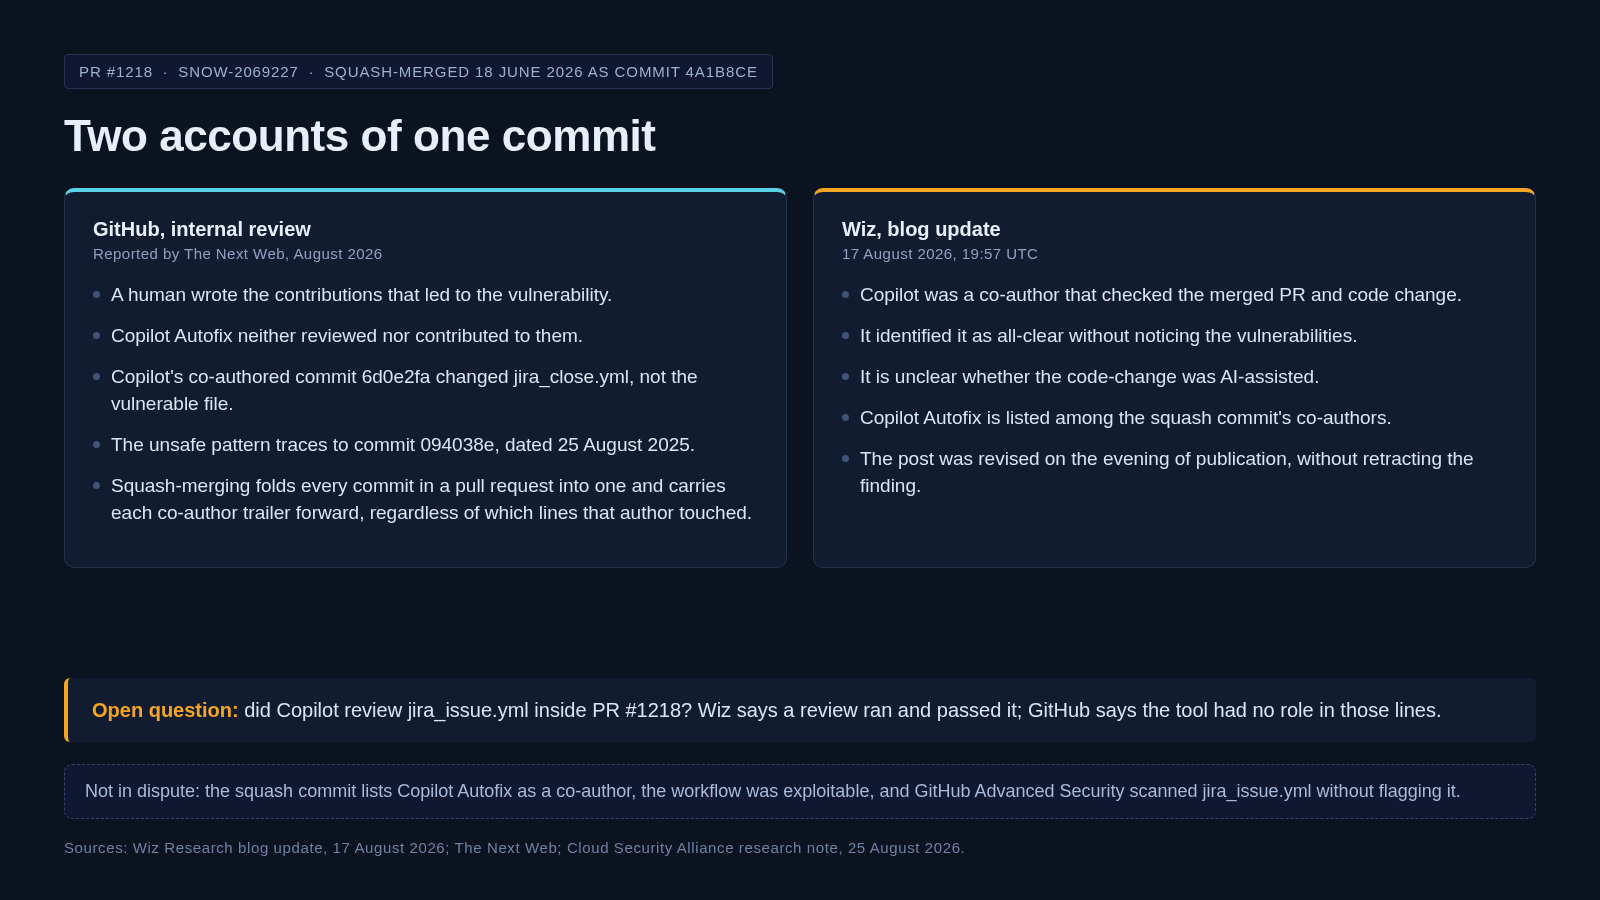
Đây là lỗi trong hệ thống CI/CD của kho lưu trữ, không phải bằng chứng rằng phần mềm connector đã phát hành bị ảnh hưởng. GitHub cho biết một con người viết các đóng góp dẫn đến lỗ hổng và Copilot Autofix không xem xét hay đóng góp vào chúng. Vì vậy, quy trách nhiệm cho Copilot sẽ làm lệch trọng tâm khỏi lỗi cụ thể: dữ liệu đầu vào không đáng tin được đưa thẳng vào mã shell, trong khi token nhạy cảm hiện diện trong môi trường chạy. Bài học thực dụng là tách dữ liệu khỏi câu lệnh, kiểm tra điều kiện kích hoạt theo đúng loại sự kiện và cấp cho token quyền tối thiểu cần thiết.
Đừng chỉ vá sản phẩm; hãy sửa cả cách vận hành
Hai sự cố cần hai lớp phản ứng. Với lỗ hổng Copilot, nhà cung cấp phải xử lý hành vi sản phẩm và người dùng cần rà soát quyền kết nối, bộ nhớ cũng như các liên kết dẫn tới trợ lý. Với workflow GitHub Actions, trách nhiệm trực tiếp thuộc về đội duy trì mã: không ghép đầu vào bên ngoài vào lệnh shell, kiểm tra kỹ biểu thức điều kiện, và tránh để thông tin xác thực có quyền rộng trong môi trường thực thi không cần thiết. Cả hai trường hợp đều cho thấy “đã xác thực” không đồng nghĩa “an toàn”: một trợ lý có thể bị điều khiển để dùng quyền sẵn có, còn một quy trình tự động có thể trao token cho mã chạy ngoài ý muốn.
Kết luận cần rõ ràng: bảo mật AI không thể thay thế kỷ luật kỹ thuật, và kỷ luật kỹ thuật cũng không xóa được lỗi sản phẩm. Bản vá Copilot giải quyết một đường khai thác ở cấp dịch vụ; việc bảo vệ token Jira đòi hỏi thiết kế workflow an toàn và giới hạn quyền. Muốn giảm rủi ro thực chất, tổ chức phải làm cả hai: yêu cầu nhà cung cấp sửa lỗi minh bạch, đồng thời coi mọi quyền kết nối, bí mật và bước tự động là tài sản cần kiểm soát.