
AI đang làm thay đổi tốc độ phát hiện lỗ hổng
AI tìm lỗ hổng là việc dùng các mô hình trí tuệ nhân tạo để rà soát mã nguồn, nhận diện điểm yếu và, trong một số trường hợp, hỗ trợ tạo cách khai thác chúng. Đây là thay đổi đáng kể với bảo mật phần mềm vì cả người phòng thủ lẫn kẻ tấn công đều có thể hành động nhanh hơn.
Theo nghiên cứu VulnCheck dự kiến công bố vào cuối tháng 10/2026, AI đã góp phần làm số lỗ hổng phần mềm được phát hiện tăng gấp đôi so với năm trước. Bảy chuyên gia an ninh mạng cảnh báo với Reuters rằng làn sóng phát hiện này gần như chắc chắn sẽ kéo theo thêm sự cố. Mối lo không nằm ở con số đơn thuần, mà ở việc các mô hình có thể rà mã liên tục và tạo công cụ khai thác trong vài giờ, thay vì để đối thủ mất nhiều tuần hoặc nhiều tháng như trước. Vì vậy, phát hiện thêm lỗi không phải tin xấu tự động; nhưng khi thời gian giữa phát hiện và khai thác bị rút ngắn, tổ chức chậm phản ứng sẽ có ít cơ hội sửa chữa an toàn hơn.
Cảnh báo của Sam Altman và giới hạn của lời tiên đoán
Sam Altman, CEO OpenAI, mô tả năng lực hiện nay bằng một cảnh báo cực đoan: “Mọi chuyện đã kết thúc và chúng ta sẽ không thể vá hết mọi lỗ hổng!”. Ông cho rằng AI đang phát hiện những điểm yếu vượt ngoài sức tưởng tượng của hacker, thậm chí có thể phân tích các tầng cấu trúc phần cứng. Nhận định này đáng chú ý vì nó nhấn mạnh sự chênh lệch tốc độ, nhưng không nên được hiểu như bằng chứng rằng mọi hệ thống đều sắp bị xâm nhập.
Các chuyên gia an ninh mạng được Reuters phỏng vấn không đồng nhất về mức độ nguy hiểm: nhiều lỗ hổng mới có thể phức tạp, khó khai thác, và số lỗi được công bố không đồng nghĩa số vụ tấn công thành công sẽ tự động tăng. Cách nhìn thận trọng này có sức thuyết phục hơn tuyên bố rằng kỷ nguyên vá lỗi đã kết thúc. Tuy vậy, cảnh báo của Altman vẫn chạm đúng vấn đề: AI làm giảm thời gian cần thiết để biến một phát hiện kỹ thuật thành rủi ro thực tế.
Từ lỗi PHP đến khoảng cách ứng phó của tổ chức
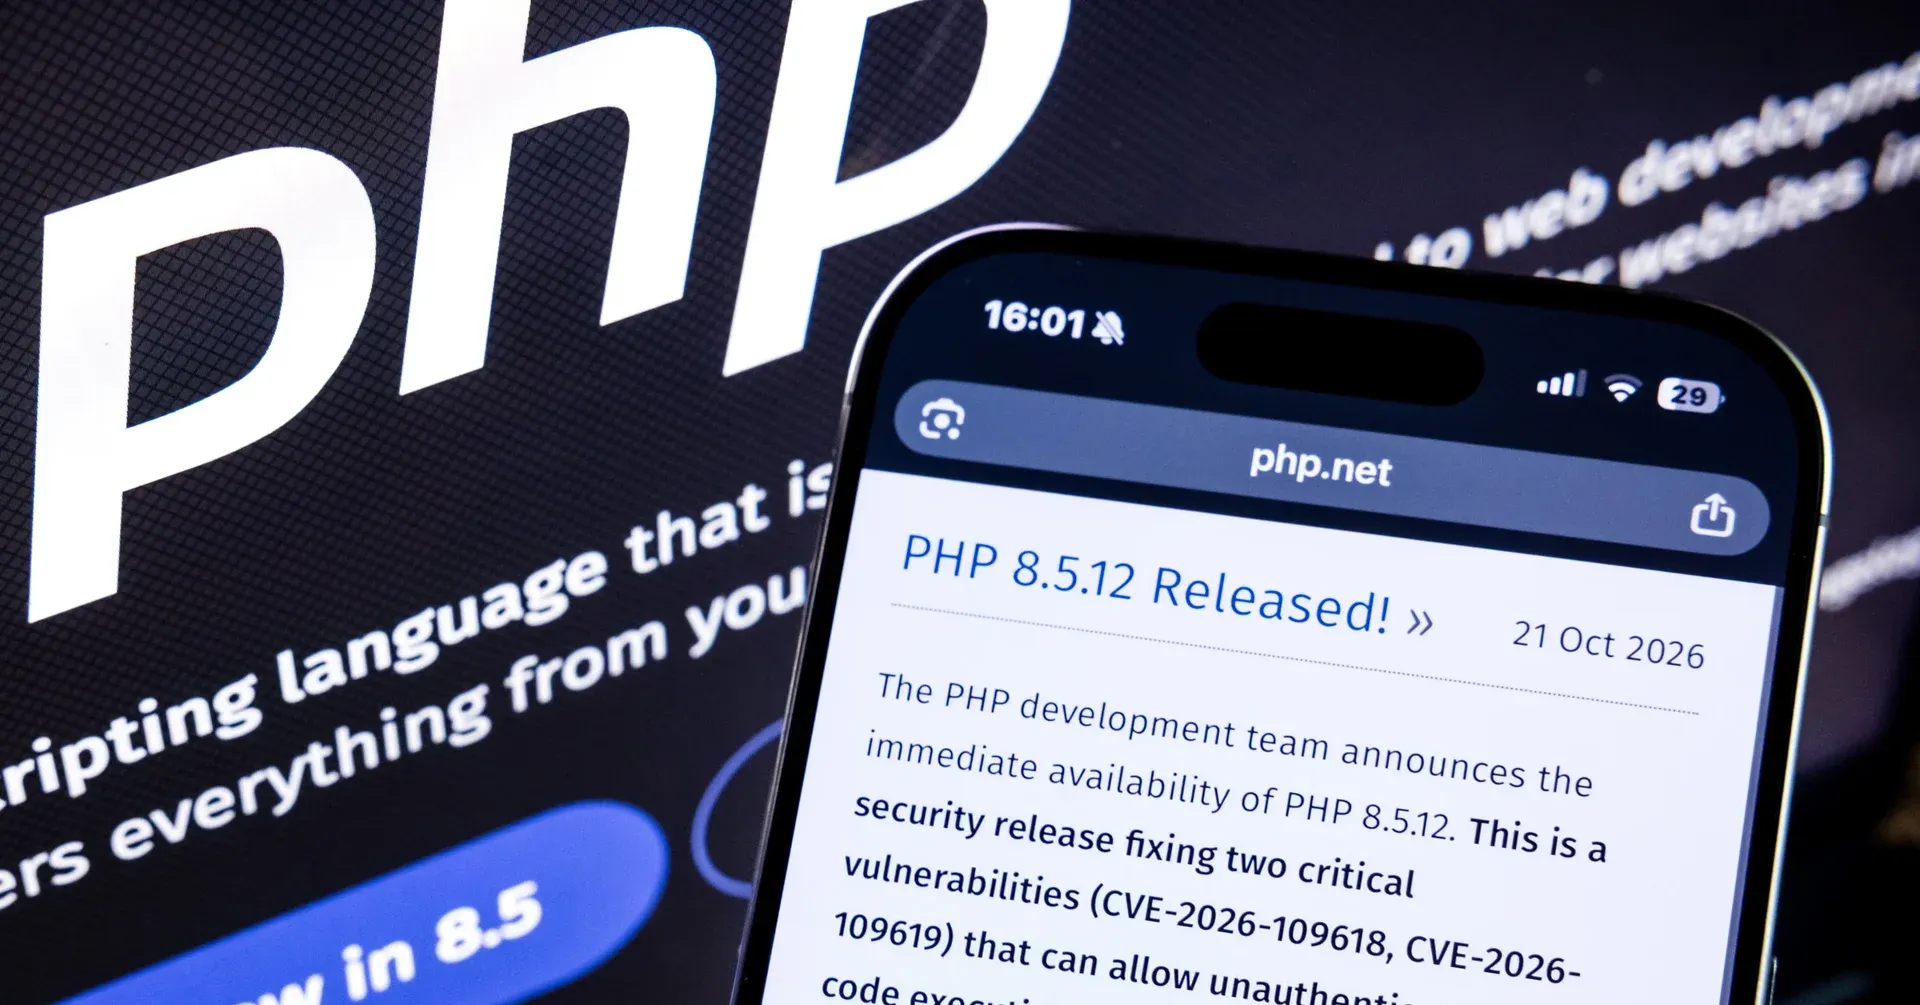
Hai lỗ hổng nghiêm trọng trong PHP, được gọi chung là PHP2Shell với mã CVE-2026-109618 và CVE-2026-109619, khiến một số website chính phủ ở châu Âu và nơi khác gián đoạn từ ngày 21/10. PHP vận hành khoảng 70% số website có thể xác định ngôn ngữ lập trình, nên lỗi ở nền tảng phổ biến này có thể tạo phạm vi rủi ro rộng. Nếu bị khai thác để chạy mã trái phép trên máy chủ, hacker có thể đánh cắp thông tin, chiếm quyền điều khiển hoặc dùng website làm bàn đạp tấn công. Một số đơn vị đã tạm ngắt website vì lo không kịp vá; mức độ rủi ro còn tùy phiên bản, cấu hình và điều kiện kỹ thuật.
Nhóm phát triển PHP phát hành các bản cập nhật 8.5.12, 8.4.27, 8.3.36 và 8.2.35 vào ngày 21/10 để khắc phục lỗi. Nhưng có bản vá không đồng nghĩa mọi hệ thống đã được bảo vệ: tổ chức còn phải nhận diện máy chủ đang dùng PHP, ưu tiên thiết bị nối Internet, kiểm tra tương thích và triển khai cập nhật. Những hệ thống dùng nhánh PHP cũ không còn được hỗ trợ cần cân nhắc nâng cấp hoặc áp dụng biện pháp giảm thiểu phù hợp. Đây là khoảng cách cốt lõi: AI có thể tìm lỗi theo quy mô máy móc, còn quy trình phê duyệt, kiểm thử và triển khai của doanh nghiệp vẫn phụ thuộc vào con người và hạ tầng cũ.
Phòng thủ phải chuyển từ vá từng lỗi sang chuẩn bị liên tục
Tuần xảy ra sự cố PHP còn ghi nhận lỗ hổng ở Node.js và Plex, cùng các vụ rò rỉ dữ liệu liên quan đến LiteLLM và Railway. Chuỗi sự kiện cho thấy sự cố an ninh mạng không đến từ một sản phẩm riêng lẻ; các tổ chức phụ thuộc vào nhiều lớp phần mềm và dịch vụ, nên một lỗi có thể làm lộ điểm yếu trong cả chuỗi vận hành.
Phản ứng hiệu quả vì thế không thể chỉ là chờ thông báo rồi vá. Các đơn vị cần duy trì danh mục tài sản phần mềm chính xác, theo dõi hệ thống lộ ra Internet, chuẩn bị quy trình cập nhật khẩn cấp và có phương án cô lập dịch vụ khi chưa thể bảo vệ an toàn. Điều này không khiến mọi lỗ hổng biến mất, nhưng giúp thu hẹp thời gian phơi nhiễm—khoảng thời gian mà đối thủ có thể tận dụng.
AI sẽ làm năng lực tìm lỗi tăng nhanh hơn năng lực ứng phó nếu tổ chức vẫn xem bảo mật phần mềm như một đợt kiểm tra định kỳ. Cảnh báo của Altman có thể mang sắc thái bi quan, còn các chuyên gia nhắc rằng phát hiện lỗi không tự động dẫn tới tấn công thành công. Cả hai góc nhìn cùng chỉ về một ưu tiên: xây dựng khả năng phát hiện, đánh giá và khắc phục liên tục, bởi tốc độ vá lỗi giờ quan trọng không kém tốc độ tìm ra lỗi.