
Phát hiện nhiều hơn đồng nghĩa với ít thời gian chuẩn bị hơn
AI an ninh mạng là việc ứng dụng trí tuệ nhân tạo để rà soát hệ thống, phát hiện dấu hiệu rủi ro và hỗ trợ phản ứng trước các mối đe dọa số. Nhưng năng lực đó không thuộc riêng bên phòng thủ: cùng công nghệ giúp tìm ra điểm yếu cũng có thể đưa chúng vào tầm ngắm của kẻ tấn công. Nghiên cứu của VulnCheck cho biết AI góp phần làm số lỗ hổng phần mềm được phát hiện tăng gấp đôi so với năm trước. Đây vừa là tín hiệu tích cực cho an toàn phần mềm, vừa là lời cảnh báo rằng các tổ chức sẽ phải xử lý nhiều điểm yếu hơn trong thời gian ngắn hơn. Matthew Prince, lãnh đạo Cloudflare, dự báo những tháng tới sẽ bộc lộ thêm các lỗ hổng nghiêm trọng trong phần mềm quan trọng. Vấn đề không phải AI phát hiện lỗi là điều xấu; rủi ro nằm ở khoảng cách giữa lúc lỗi được tìm thấy và lúc hệ thống được bảo vệ.
Khi khoảng cách từ lỗ hổng đến cuộc tấn công co lại
Trước đây, tìm lỗi và biến nó thành công cụ khai thác thường đòi hỏi chuyên môn cùng nhiều tuần, thậm chí nhiều tháng. Nay, mô hình AI có thể rà soát mã nguồn liên tục và tạo công cụ khai thác chỉ trong vài giờ. Điều đó làm thay đổi cuộc đua: đội phòng thủ không còn mặc nhiên có khoảng đệm để kiểm tra, vá lỗi rồi triển khai cập nhật. Báo cáo Global Threat Report 2026 của CrowdStrike ghi nhận trong năm 2025, thời gian trung bình để kẻ tấn công chuyển từ điểm xâm nhập đầu tiên sang hệ thống khác là 29 phút; trường hợp nhanh nhất chỉ 27 giây, còn hoạt động của các nhóm tấn công có sử dụng AI tăng 89% so với năm trước. Đây là lợi thế về tốc độ và quy mô, không nhất thiết là một kiểu tấn công hoàn toàn mới. Phishing, DDoS, tấn công chuỗi cung ứng và khai thác phần mềm bên thứ ba vẫn quen thuộc, nhưng AI khiến việc nhắm mục tiêu và lặp lại chiến dịch nhanh hơn.
Tác động có thể chạm đến người dùng qua những email, tin nhắn lừa đảo tiếng Việt tự nhiên hơn, khó nhận ra hơn. Khi máy chủ bị xâm nhập, dữ liệu có thể bị đánh cắp, hệ thống bị chiếm quyền hoặc website bị dùng làm bàn đạp cho cuộc tấn công khác.
Sự cố PHP cho thấy lỗ hổng không còn là chuyện trên giấy
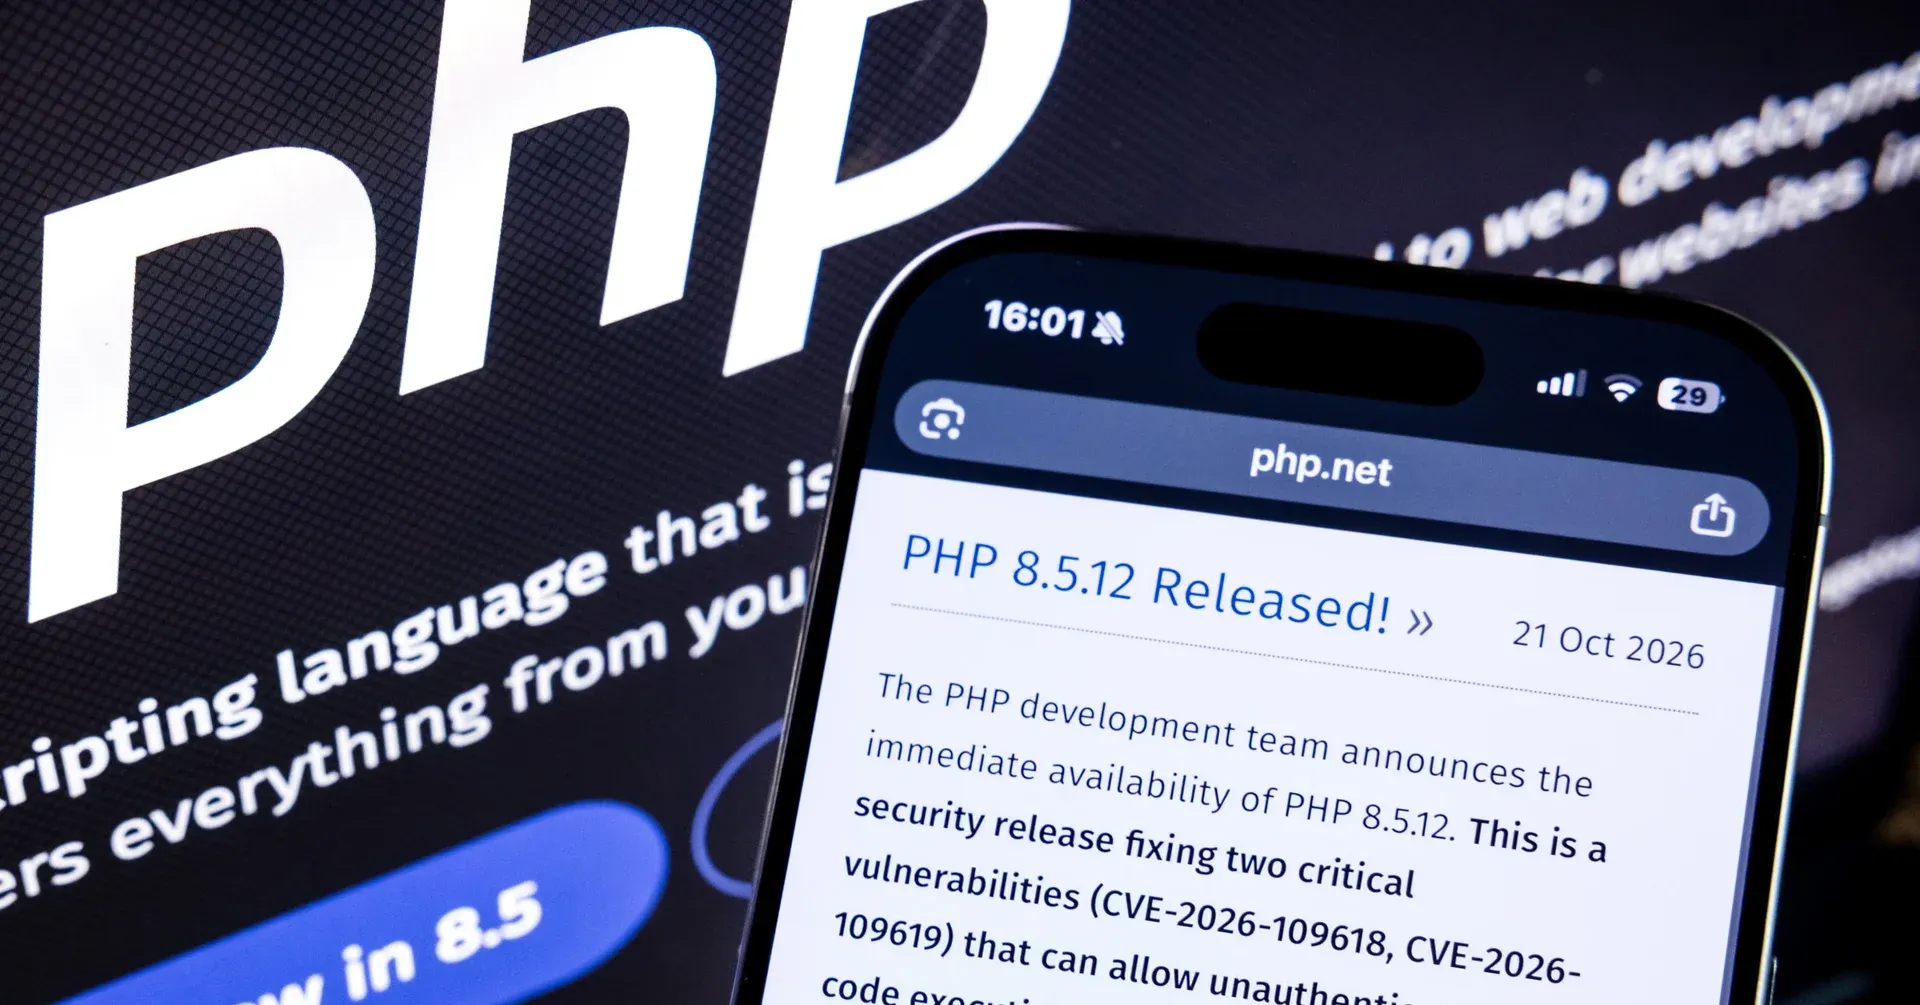
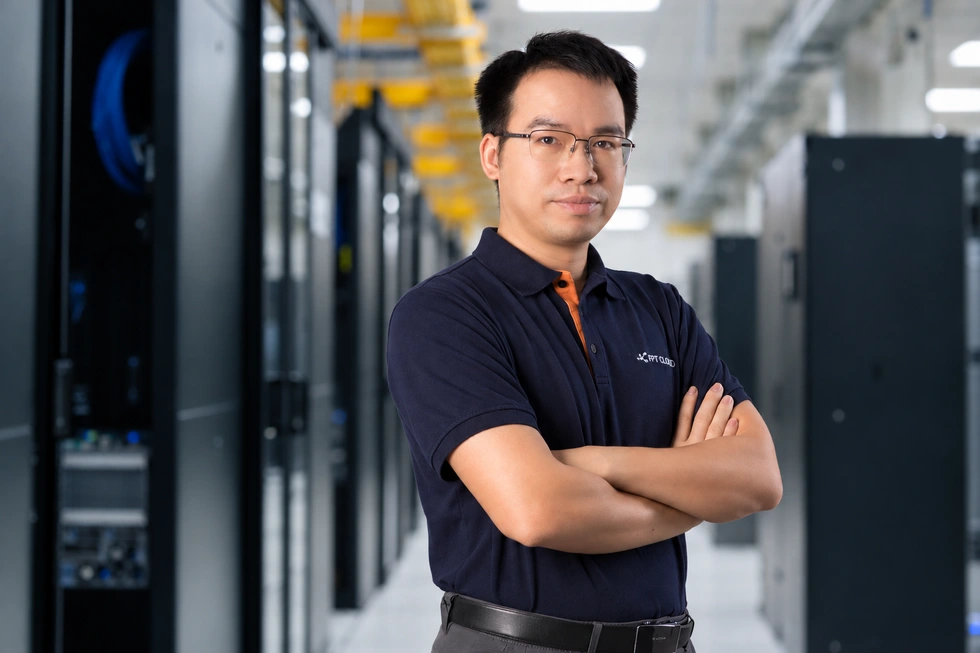
Ngày 21/10, một số website chính phủ ở châu Âu và nơi khác bắt đầu gián đoạn sau khi chuyên gia phát hiện hai lỗ hổng nghiêm trọng trong PHP, công nghệ được dùng rộng rãi để xây dựng website và ứng dụng web. Hai lỗi được gọi chung là PHP2Shell, mang mã định danh CVE-2026-109618 và CVE-2026-109619. Sự cố này phơi bày một thực tế: lỗ hổng phần mềm trong nền tảng phổ biến có thể tạo hiệu ứng lan rộng, bởi nhiều tổ chức phụ thuộc vào cùng một công nghệ. Một số đơn vị đã tạm ngắt website vì lo không kịp vá trước khi bị khai thác. Với người dùng, hậu quả không chỉ là nguy cơ lộ dữ liệu mà còn là dịch vụ trực tuyến không truy cập được. Nhóm phát triển PHP phát hành các bản cập nhật 8.5.12, 8.4.27, 8.3.36 và 8.2.35 trong ngày 21/10 để khắc phục lỗi. Các hệ thống chạy nhánh cũ không còn được hỗ trợ cần được nâng cấp hoặc áp dụng biện pháp giảm thiểu phù hợp.
Với hệ thống PHP, việc đầu tiên là lập danh sách máy chủ đang sử dụng, ưu tiên những máy kết nối trực tiếp với Internet, rồi cập nhật hoặc cô lập khi chưa thể bảo vệ an toàn. Đây là cách xử lý có trọng tâm hơn việc xem mọi cảnh báo đều khẩn cấp như nhau.
Phòng thủ phải chuyển từ xử lý thủ công sang ưu tiên theo rủi ro
Phòng thủ truyền thống thường dựa vào con người đọc cảnh báo, xác minh rồi xử lý từng trường hợp. Khi đối thủ hoạt động ở tốc độ máy, quy trình đó dễ khiến tổ chức phát hiện muộn hoặc bỏ sót dấu hiệu, để kẻ tấn công mở rộng xâm nhập và tiếp cận thêm dữ liệu quan trọng. Doanh nghiệp cần đổi cách bảo mật doanh nghiệp: xác định tài sản quan trọng, ưu tiên lỗ hổng ở hệ thống lộ ra Internet và đánh giá khả năng bị khai thác thay vì chỉ nhìn số lượng cảnh báo. Tự động hóa có thể giúp phát hiện, phân tích và phản ứng nhanh, nhưng phải đi cùng quy trình kiểm soát để tránh sửa lỗi vội gây gián đoạn. AI agent cũng cần được quản trị như một danh tính riêng: chỉ cấp quyền tối thiểu, giới hạn phạm vi và thời gian sử dụng, đồng thời ghi lại hành động để kiểm tra và truy vết.
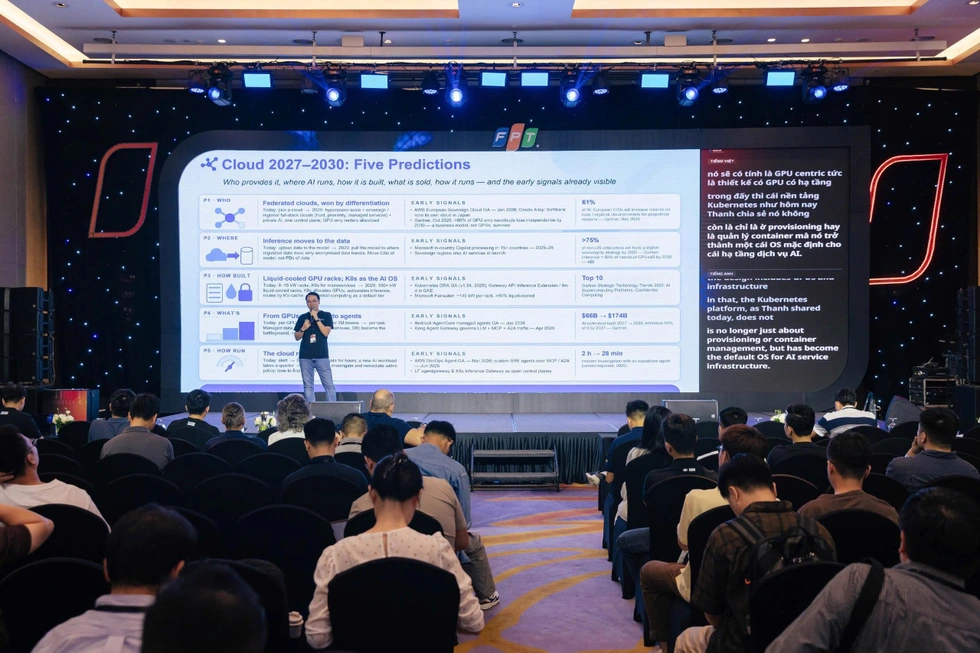
Hướng đi phù hợp không phải là mua thêm công cụ rồi giữ nguyên cách vận hành. Chuyên gia Phan Hồng Tâm đề xuất xây dựng bảo mật ngay từ thiết kế, dùng AI để hỗ trợ phát hiện và xử lý, đồng thời tiến tới hệ thống có thể tự nhận biết rủi ro và thực hiện biện pháp phòng thủ trong giới hạn chính sách. Mục tiêu là thiết kế lại toàn bộ vòng đời phòng thủ: phát hiện sớm, phản ứng nhanh, khoanh vùng ảnh hưởng và học từ sự cố. AI làm lộ thêm lỗ hổng, nhưng cũng có thể tăng năng lực ứng phó nếu được triển khai có kiểm soát. Doanh nghiệp nào vẫn dựa vào vá lỗi theo lịch cứng và xử lý cảnh báo thủ công sẽ ngày càng bất lợi; ưu tiên đúng điểm yếu và rút ngắn thời gian phản ứng mới là điều quyết định.