
Lỗ hổng ở lớp nền khiến nhiều dịch vụ phải ngoại tuyến
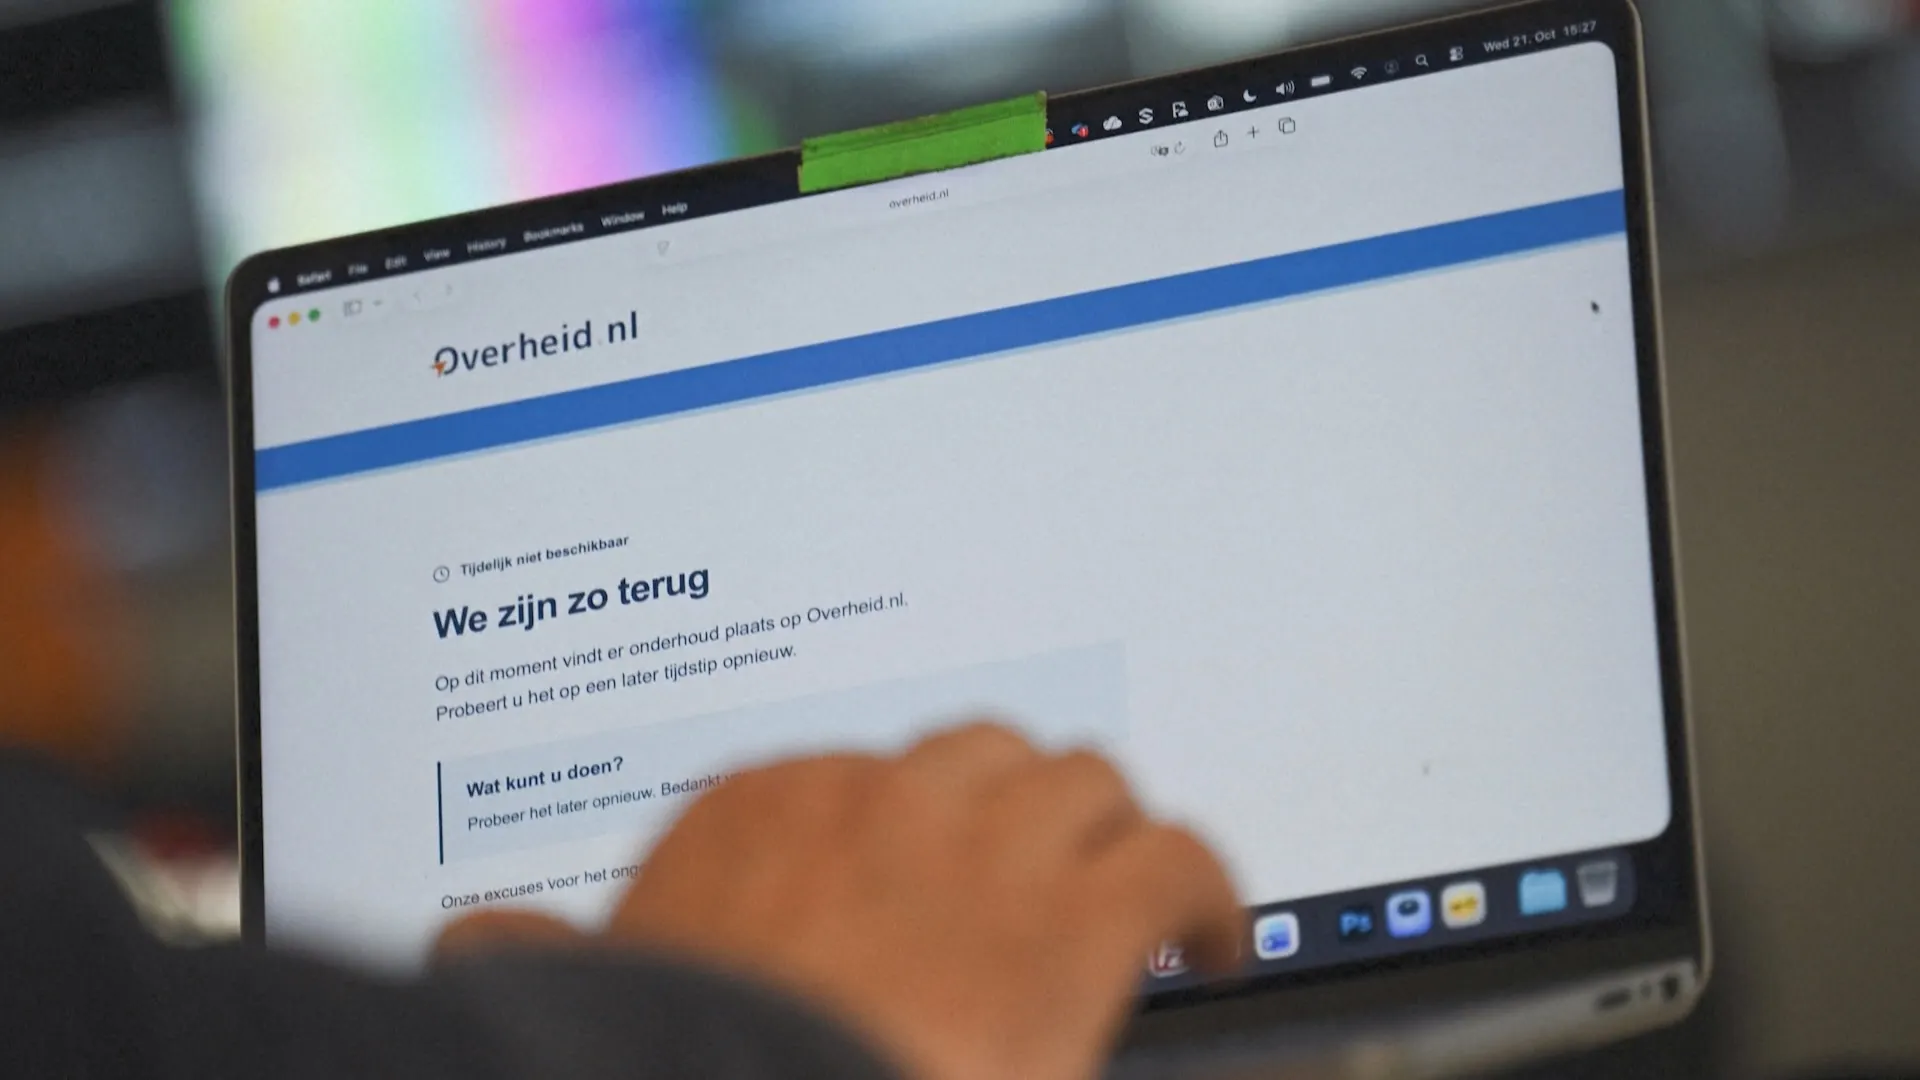
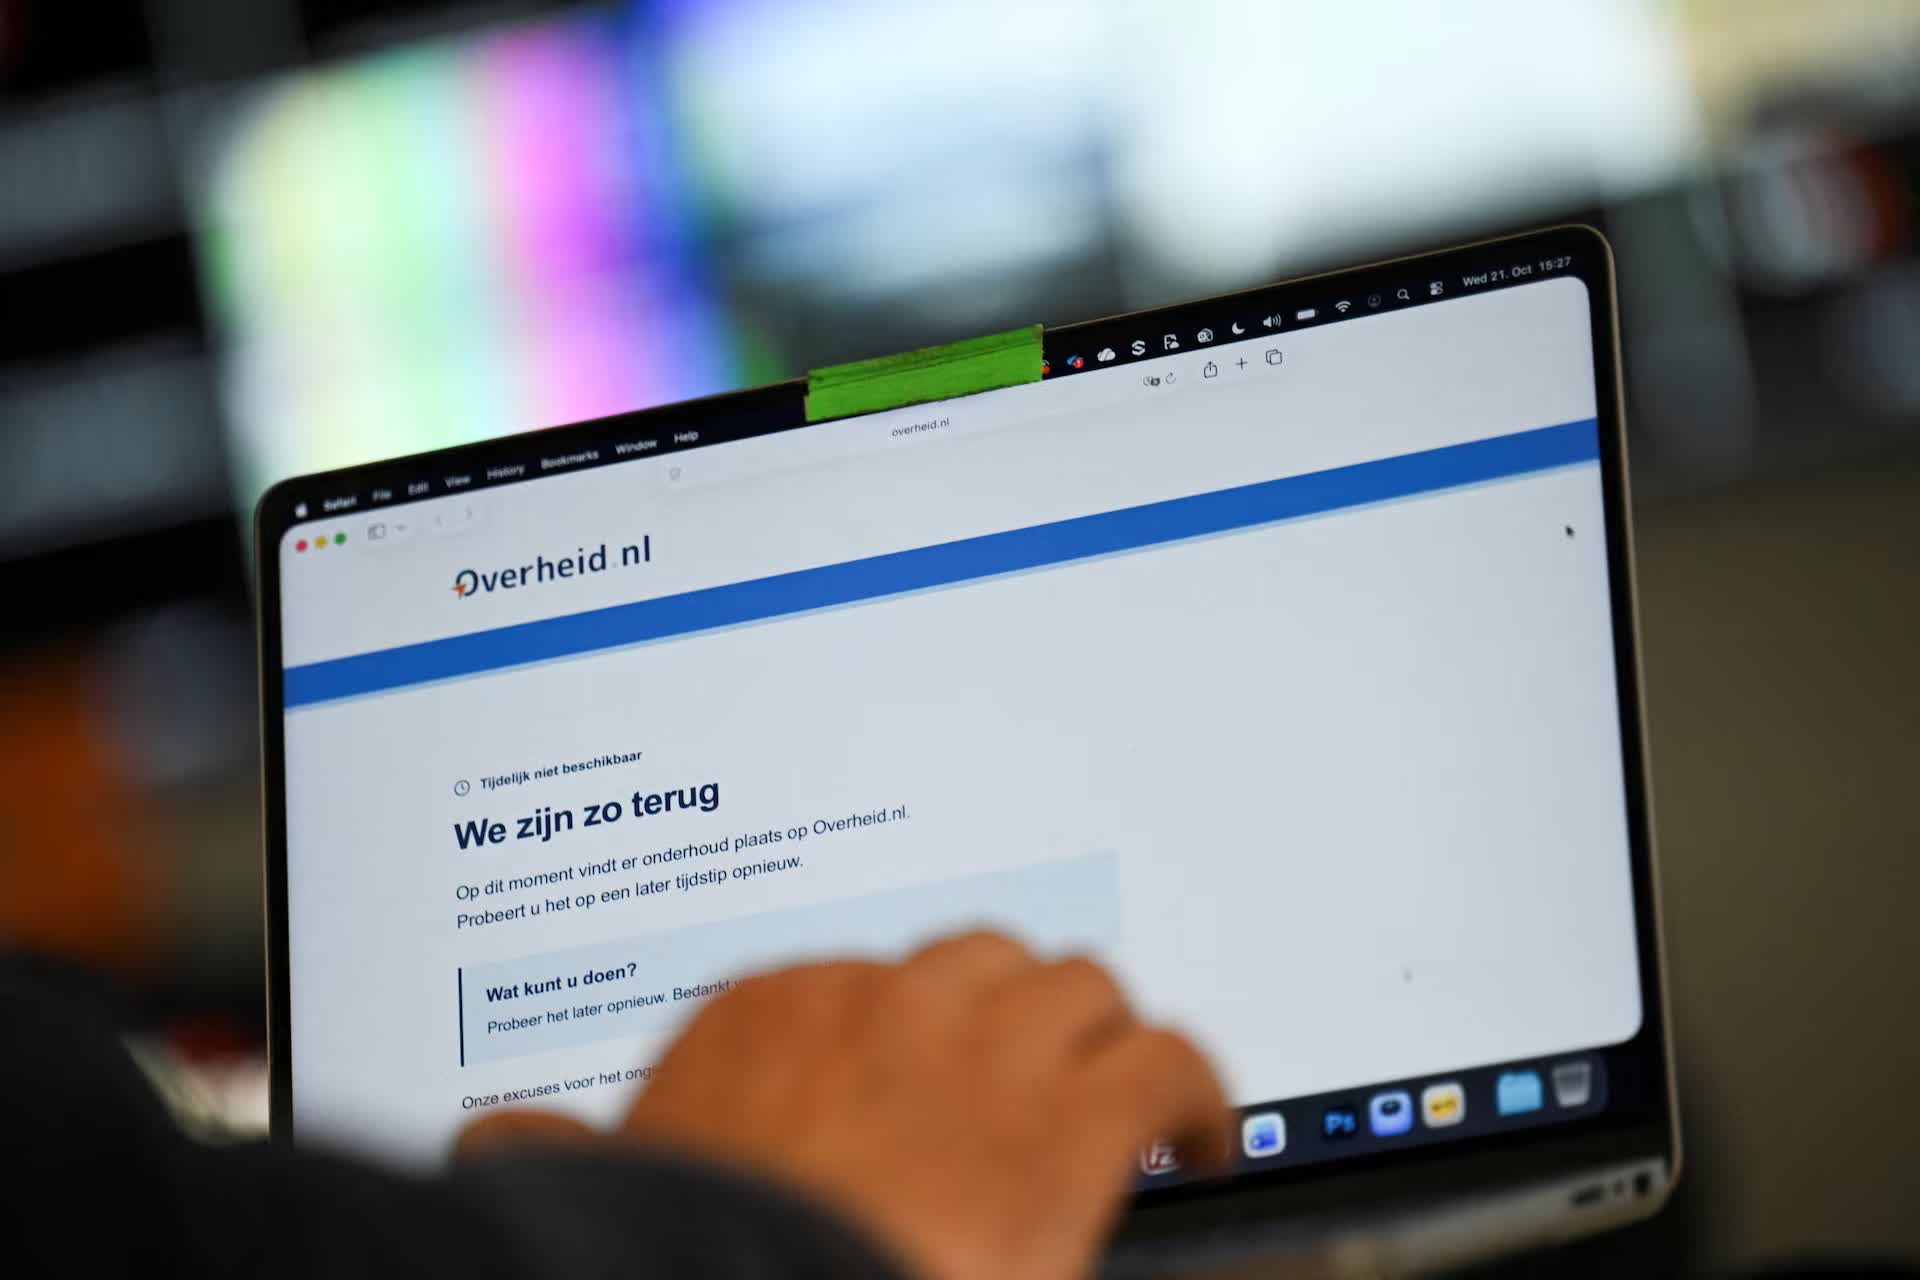
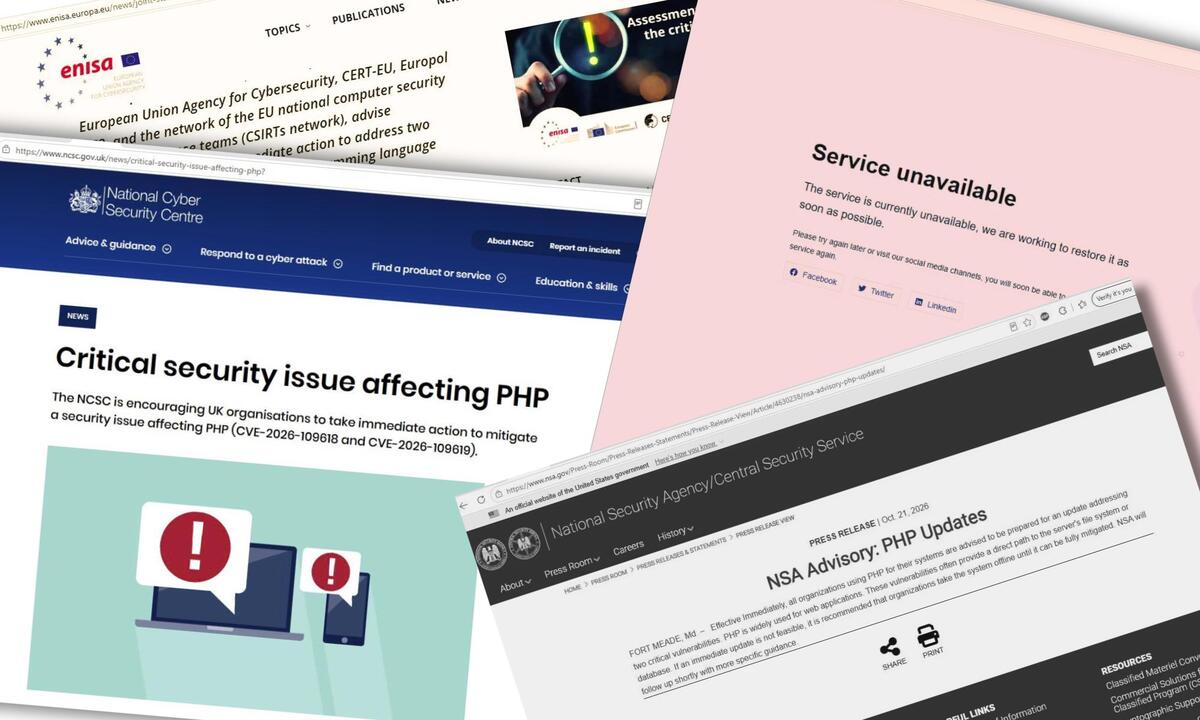
Lỗ hổng PHP là điểm yếu bảo mật trong ngôn ngữ lập trình PHP, có thể mở đường cho kẻ tấn công truy cập máy chủ web và chiếm quyền kiểm soát nếu hệ thống chưa được vá. Đây không phải nguy cơ chỉ giới hạn ở một ứng dụng riêng lẻ: PHP vận hành khoảng 70% website trên thế giới, nên một lỗi trong nền tảng này có thể chạm tới nhiều ngành và dịch vụ cùng lúc. Sau khi hai lỗ hổng nghiêm trọng được phát hiện, nhiều cơ quan chính phủ và doanh nghiệp đã chủ động gỡ website khỏi mạng. Ở châu Âu, website chính phủ, cơ quan địa phương, bệnh viện và các dịch vụ công trực tuyến tại nhiều nước tạm ngừng hoạt động để giảm nguy cơ bị xâm nhập. Đây là lựa chọn gây bất tiện trước mắt, nhưng hợp lý khi chưa thể xác nhận hệ thống đã an toàn.
Vì sao phạm vi ảnh hưởng vượt xa khu vực công?
PHP đứng sau nhiều nền tảng thiết kế web phổ biến, từ đó tạo nên một chuỗi phụ thuộc rộng: cửa hàng trực tuyến, trang tin và cổng thông tin công đều có thể chịu ảnh hưởng. Khi một thành phần dùng chung gặp lỗi, quy mô triển khai lớn khiến việc rà soát và xử lý không thể chỉ dừng ở một cơ quan hay một quốc gia. Hà Lan đưa nhiều website của cơ quan, bệnh viện và tổ chức ngoại tuyến; tại Pháp, các website chính quyền địa phương, trong đó có trang của cảnh sát Paris, cũng không thể truy cập theo yêu cầu an ninh. Những trường hợp này cho thấy gián đoạn không đồng nghĩa mọi hệ thống đã bị tấn công: nhiều nơi chủ động ngắt kết nối để phòng ngừa. Tuy vậy, quy mô sử dụng PHP khiến việc trì hoãn kiểm tra hoặc vá lỗi có thể để lại nhiều điểm yếu cùng lúc.
Điều đã biết về nguy cơ và bản vá
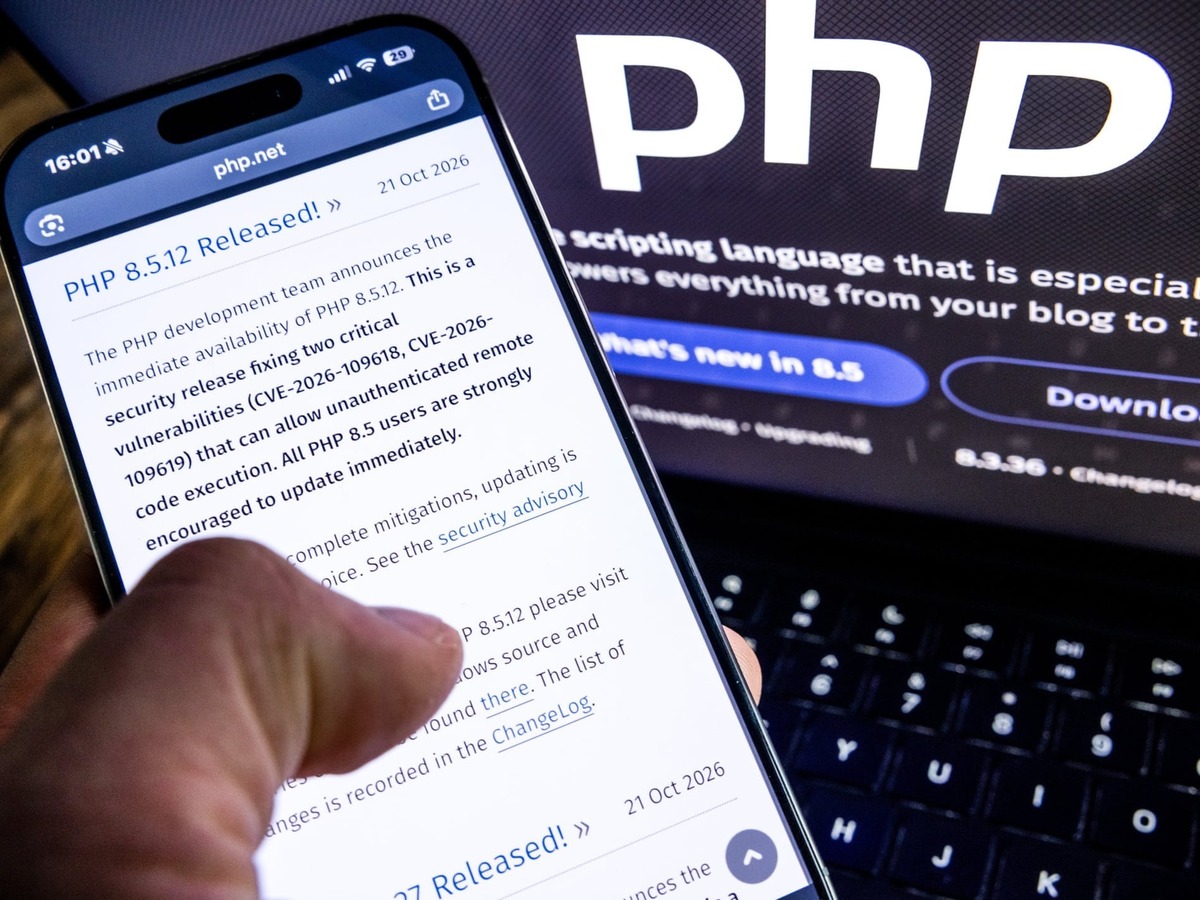
Mức độ nghiêm trọng nằm ở khả năng xâm nhập trực tiếp vào hệ thống tệp hoặc cơ sở dữ liệu máy chủ; cảnh báo an ninh nêu rằng kẻ tấn công có thể chiếm quyền điều khiển máy chủ web mà không cần mật khẩu. Cơ quan an ninh mạng Anh cũng cảnh báo hệ thống PHP chưa vá có thể bị chiếm quyền và bị thực thi mã. Các chuyên gia cảnh báo lỗ hổng có thể bị tác nhân nhà nước hoặc tội phạm có tổ chức lợi dụng, nhưng thông tin được cung cấp không xác nhận một chiến dịch khai thác cụ thể đang diễn ra. Tổ chức phát triển PHP đã phát hành bản vá vào ngày 21/10. Đây là mốc xác nhận quan trọng, song các nguồn hiện có không nêu chi tiết phiên bản PHP bị ảnh hưởng, cách kiểm chứng từng máy chủ đã được vá hay thời điểm mọi dịch vụ có thể hoạt động lại. Không nên suy diễn những thông tin còn thiếu này.
Ưu tiên vá lỗi, chỉ kết nối lại khi đã kiểm tra
Khuyến nghị hành động đã rõ: tổ chức sử dụng PHP cần cập nhật bản sửa lỗi ngay; nếu chưa thể vá, hãy ngắt kết nối hệ thống dễ tổn thương thay vì để máy chủ tiếp tục mở ra Internet. Cơ quan An ninh Quốc gia Hoa Kỳ khuyến cáo ngừng hoạt động hệ thống nếu không thể vá ngay. Với website chính phủ và các đơn vị cung cấp dịch vụ công trực tuyến, việc khôi phục nên đi sau khi bộ phận phụ trách xác nhận đã áp dụng bản vá và đánh giá lại mức độ an toàn, thay vì chỉ dựa vào việc trang web đã truy cập được. Các nguồn chưa cung cấp hướng dẫn kỹ thuật chi tiết cho từng phiên bản, vì vậy tổ chức cần đối chiếu thông báo chính thức của dự án PHP và đơn vị quản trị hệ thống. Sự cố này nhắc lại một bài học khó chịu nhưng cần thiết: hạ tầng dùng chung đòi hỏi cập nhật nhanh, còn quyết định mở lại phải dựa trên xác minh.