
Sinh trắc học có thể bị đánh lừa
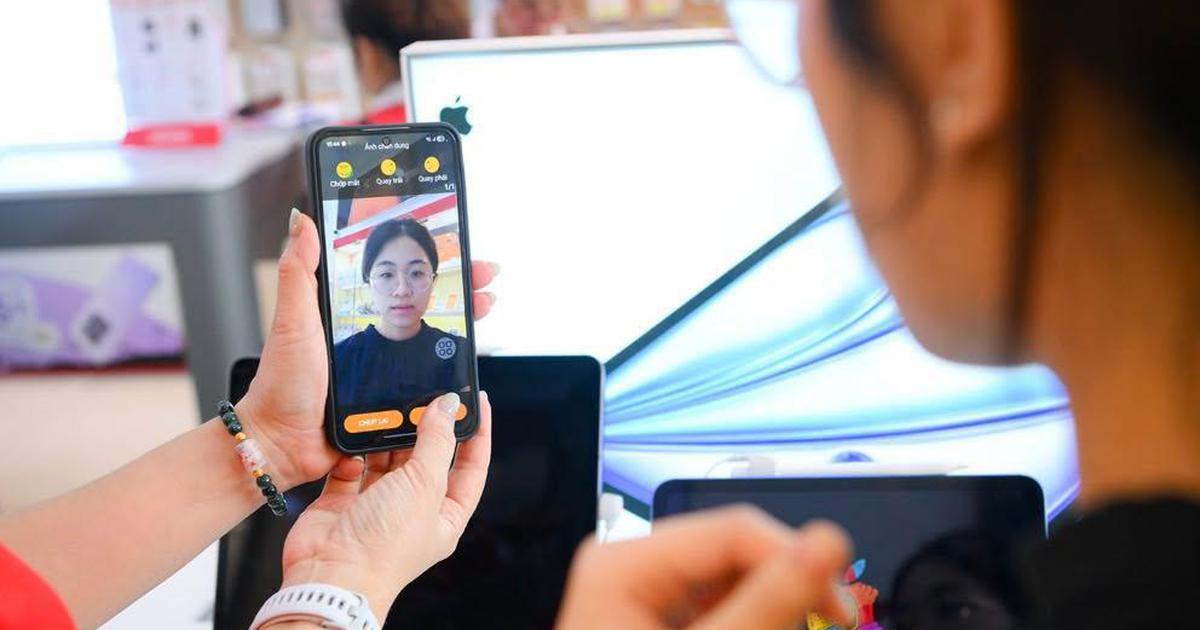
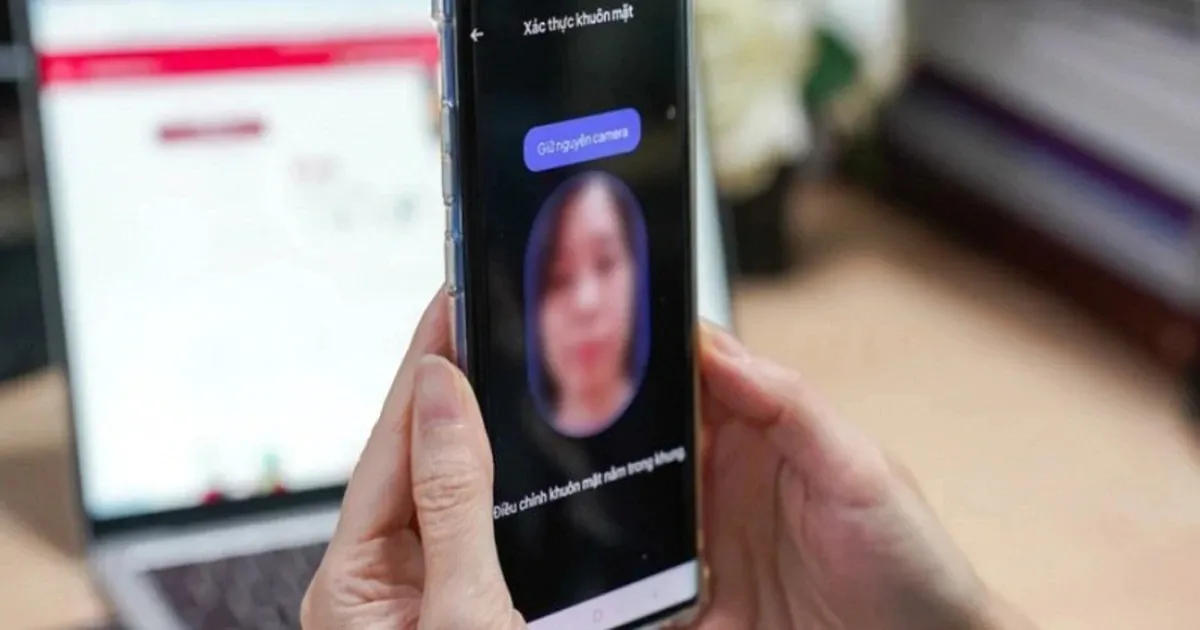
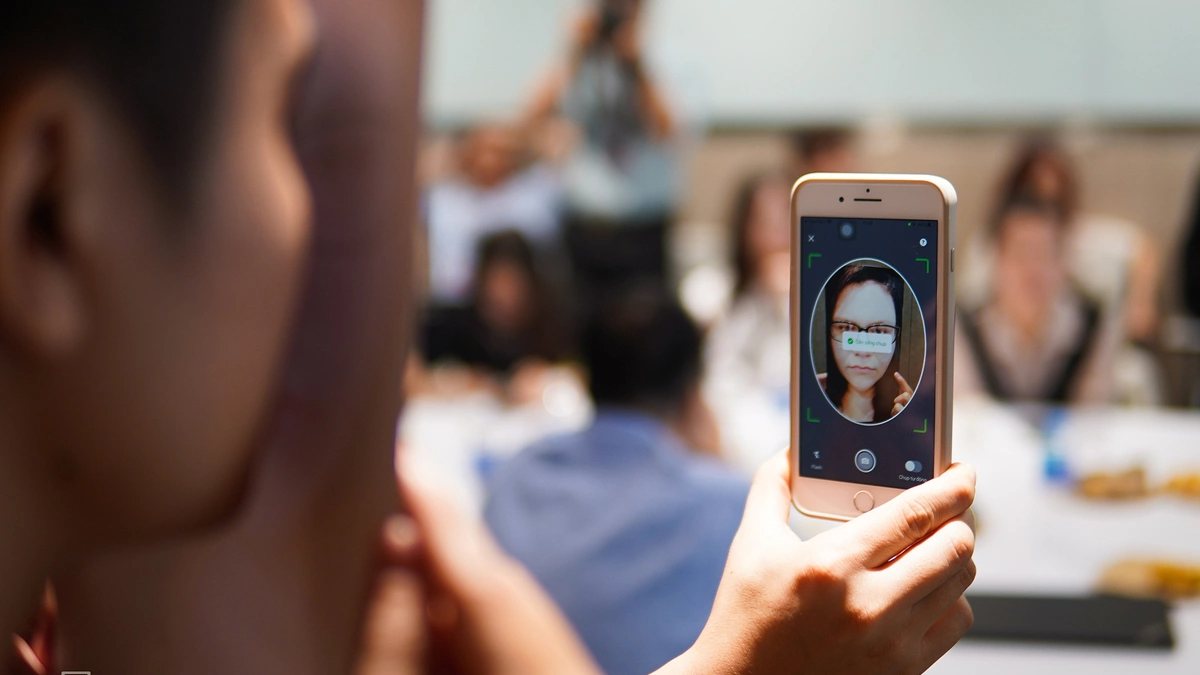
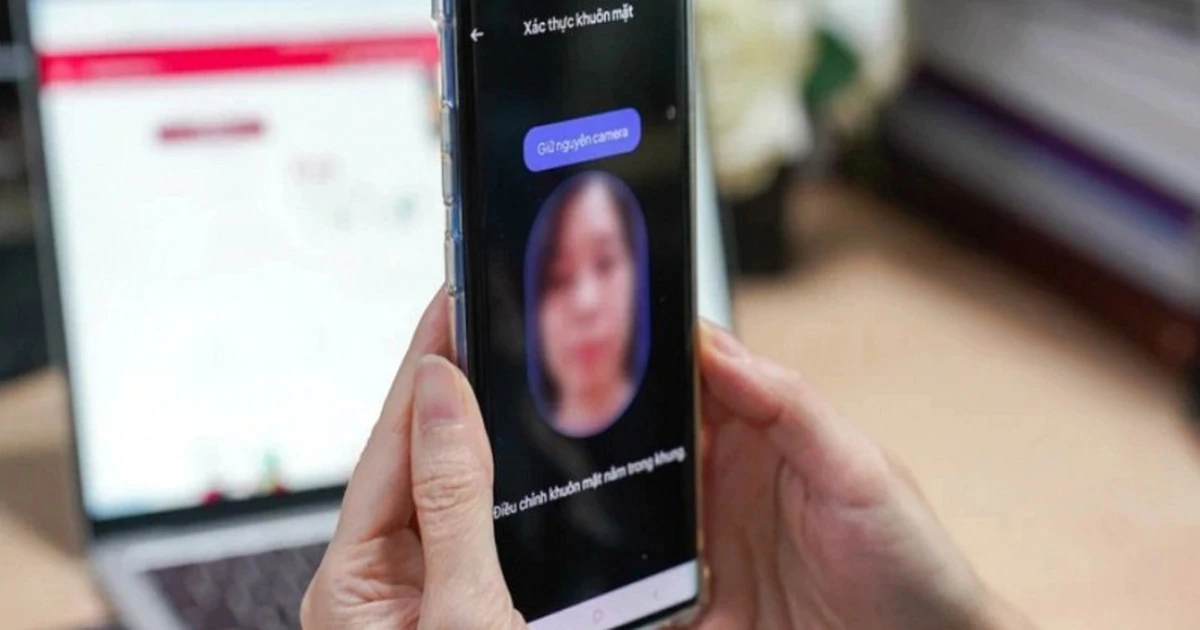
Deepfake ngân hàng là thủ đoạn dùng ảnh tĩnh hoặc video giả mạo để đánh lừa hệ thống nhận diện khuôn mặt trong ứng dụng tài chính, qua đó vượt một bước xác thực vốn được thiết kế để xác nhận đúng chủ tài khoản. Đây không còn là nguy cơ trên lý thuyết: Thượng tá Triệu Mạnh Tùng, Phó Cục trưởng A05, cho biết xác thực sinh trắc học tại một số ngân hàng đã bị vượt qua trong thực tế.
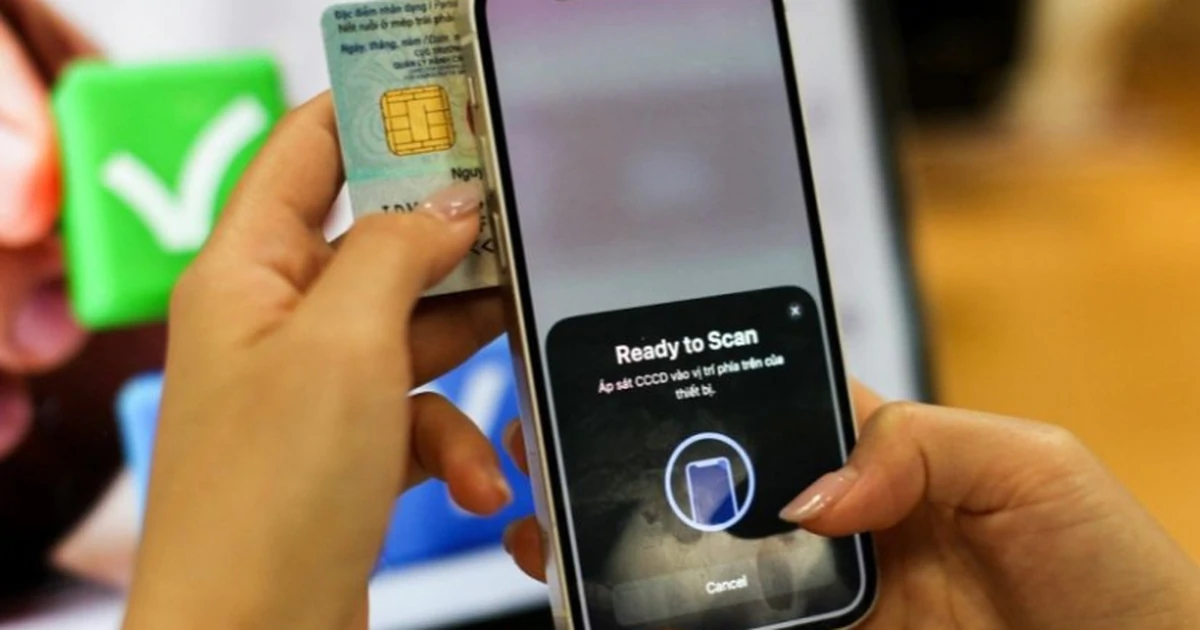
Sinh trắc học được áp dụng bắt buộc từ ngày 1/7/2024 đối với một số giao dịch trực tuyến vượt ngưỡng quy định, nhưng có thêm một lớp bảo vệ không đồng nghĩa tài khoản an toàn tuyệt đối. Kẻ gian có thể can thiệp hình ảnh đưa vào camera, thay vì cần người thật xuất hiện trước thiết bị. Rủi ro còn nằm ở điện thoại bị chiếm quyền điều khiển, ứng dụng độc hại hoặc người bị thuê, ép buộc trực tiếp thao tác giao dịch. Vì vậy, người dùng không nên xem bước quét khuôn mặt là tấm khiên duy nhất.
Tiền chạy nhanh hơn quy trình truy vết
Điểm nguy hiểm nhất của lừa đảo chuyển khoản không chỉ là tiền rời khỏi tài khoản, mà là tốc độ nó bị chia nhỏ và chuyển tiếp qua nhiều khâu. Cơ quan chức năng ghi nhận có vụ chiếm đoạt hàng trăm tỷ đồng, trong khi dòng tiền vẫn được luân chuyển rất nhanh. Một số đường dây có tổ chức, nhiều người phụ trách từng công đoạn, thậm chí hoạt động xuyên quốc gia; khi tiền được dùng thanh toán hàng hóa, dịch vụ, việc thu hồi càng phức tạp.
Khoảng trễ trong phối hợp có thể biến cảnh báo sớm thành xử lý muộn: có trường hợp hoàn tất văn bản phối hợp mất tới hai ngày, dù tiền có thể đã đi qua nhiều tài khoản. Đây là lý do ngân hàng không thể chỉ dựa vào quy trình giấy tờ sau khi khách hàng báo mất tiền. Cần cảnh báo giao dịch bất thường theo số lượng, giá trị và thời điểm, đồng thời có đầu mối xử lý khẩn cấp để truy dấu và đề nghị chặn dòng tiền ngay.
Việc người dùng nên làm để bảo vệ tài khoản
Công nghệ giả mạo ngày càng tinh vi, nhưng nhiều vụ việc vẫn bắt đầu từ thiết bị hoặc quyền truy cập bị lộ. Bảo vệ tài khoản vì thế cần bắt đầu từ những thao tác nhỏ, thực hiện đều đặn, thay vì chỉ trông chờ ngân hàng phát hiện bất thường.
- Chỉ cài ứng dụng ngân hàng từ App Store, Google Play hoặc trang web chính thức của ngân hàng.
- Không cấp quyền trợ năng hay quyền camera cho ứng dụng không rõ nguồn gốc; gỡ bỏ ứng dụng đáng ngờ.
- Không chia sẻ mật khẩu, mã xác thực hoặc thông tin đăng nhập; cảnh giác với cuộc gọi, tin nhắn và video mạo danh.
- Cập nhật hệ điều hành, ứng dụng ngân hàng; không dùng thiết bị đã bẻ khóa và theo dõi thông báo giao dịch.
- Nếu thấy giao dịch lạ, ngắt Internet trên thiết bị nghi nhiễm, dùng thiết bị khác đổi mật khẩu, gọi ngân hàng để khóa dịch vụ và trình báo công an.
Khi có dấu hiệu bị lừa, hãy báo ngân hàng ngay cả khi chưa chắc tiền đã bị chuyển đi. Mỗi phút trì hoãn đều có thể khiến cơ hội giữ lại giao dịch hoặc lần theo tài khoản nhận tiền giảm xuống.
Ngân hàng phải rút ngắn phản ứng, không chỉ thêm lớp xác thực
Thêm bước xác thực chỉ có ích nếu hệ thống kiểm tra được đó là người thật, trên thiết bị đáng tin cậy, trong một giao dịch phù hợp với hành vi thông thường. Ngân hàng cần kiểm thử khả năng chống giả mạo bằng ảnh và video, giám sát dấu hiệu can thiệp thiết bị, phát hiện giao dịch bất thường và chuẩn bị quy trình khóa, truy vết rõ ràng. Việc bảo vệ cũng phải nằm trong quy trình nghiệp vụ của các bộ phận liên quan, không thể giao riêng cho nhóm an ninh mạng.
Ngân hàng Nhà nước và Bộ Công an đang phối hợp triển khai hệ thống truy vết, ngăn chặn dòng tiền lừa đảo; khi hoàn thiện, hệ thống được kỳ vọng hỗ trợ phong tỏa tiền khi sự cố phát sinh. Nhưng công cụ chỉ phát huy tác dụng nếu ngân hàng và lực lượng chức năng có thể trao đổi tín hiệu, xác minh và hành động nhanh, thay vì chờ thủ tục kéo dài. Kết luận rất rõ: xác thực sinh trắc học là một lớp phòng thủ, không phải bảo đảm tuyệt đối; muốn giảm thiệt hại phải đồng thời bảo vệ thiết bị, cảnh giác giao dịch và chặn dòng tiền sớm.