
Luật chuyên ngành để bảo vệ dữ liệu xuyên suốt
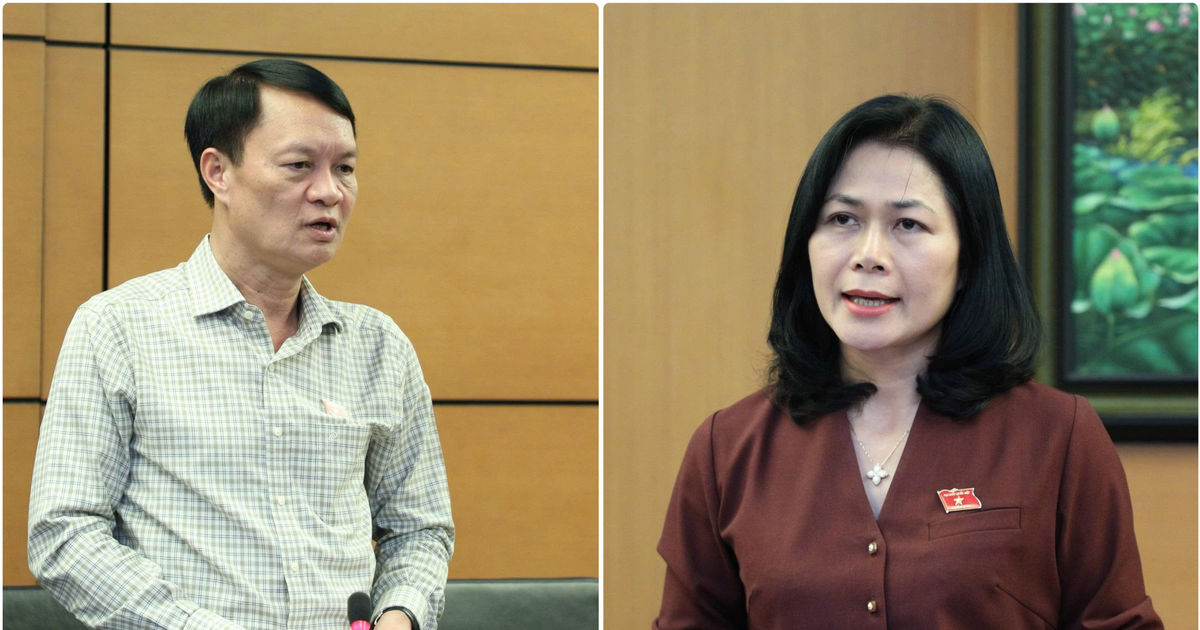
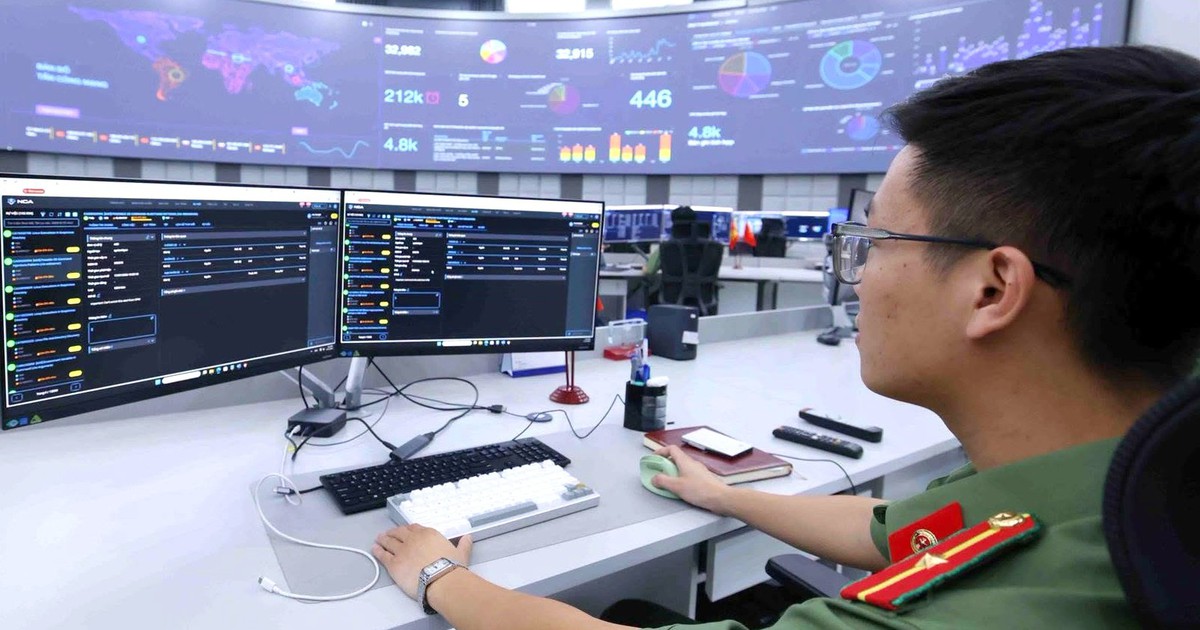
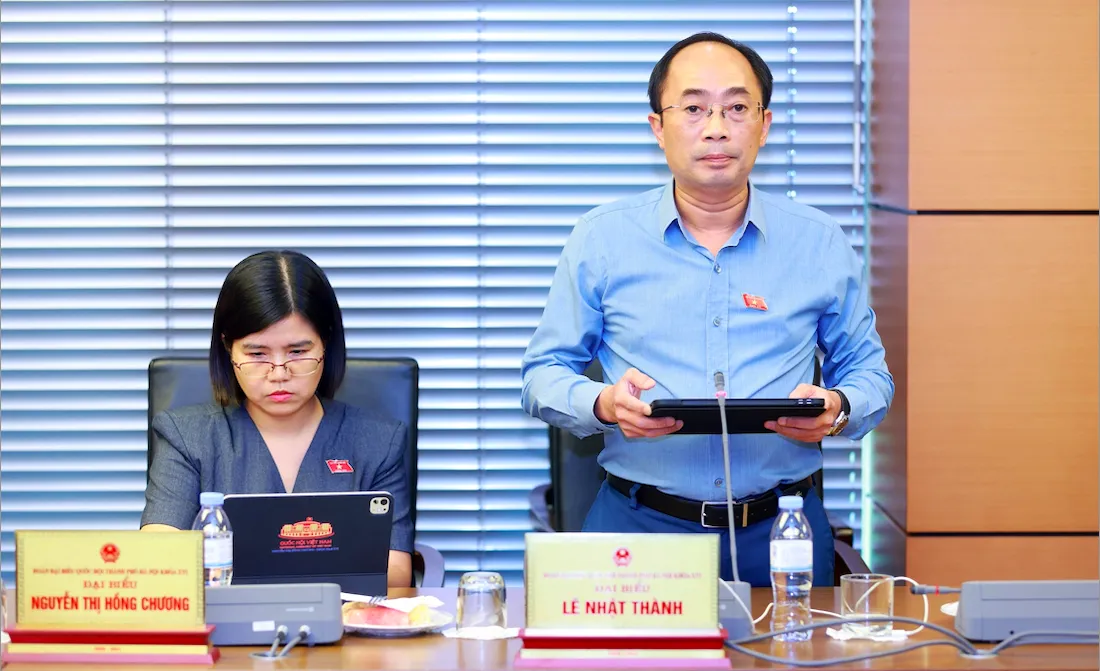
Luật An ninh dữ liệu là dự luật chuyên ngành nhằm bảo đảm dữ liệu được bảo vệ trong suốt vòng đời, từ lưu trữ, xử lý đến khai thác và chia sẻ, thay vì chỉ điều chỉnh từng khía cạnh riêng lẻ. Tại phiên thảo luận tổ 5, Kỳ họp thứ hai, Quốc hội khóa XVI, chiều 26/10, đại biểu Sầm Minh Hồ, Phó Giám đốc Công an tỉnh, góp ý về dự án này, Luật Định danh và xác thực điện tử cùng dự án sửa đổi Luật Xử lý vi phạm hành chính.
Lập luận đáng chú ý là luật hiện hành đã điều chỉnh quản lý dữ liệu, quyền riêng tư và an ninh hệ thống thông tin, nhưng chưa tạo thành một khung chuyên biệt để bảo vệ dữ liệu xuyên suốt vòng đời. Khoảng trống ấy trở nên cấp bách khi dữ liệu được khai thác thường xuyên và rủi ro xâm phạm tăng lên. Đại biểu cho biết từ đầu năm 2026, lực lượng chức năng phát hiện, triệt phá hàng chục vụ chiếm đoạt, mua bán trái phép gần 200 triệu thông tin, dữ liệu cá nhân. Đây là cơ sở thuyết phục để xây dựng luật, nhưng chất lượng thực thi sẽ phụ thuộc vào việc luật phân định đúng trách nhiệm, không chỉ bổ sung thêm quy định.
Ranh giới giữa các luật phải rõ ngay từ đầu
Điểm cần xử lý trước tiên là giao thoa giữa Luật An ninh dữ liệu với Luật Dữ liệu, Luật Bảo vệ dữ liệu cá nhân và Luật An ninh mạng. Sầm Minh Hồ đề nghị làm rõ phạm vi, đối tượng, nghĩa vụ và trách nhiệm của các bên; đồng thời yêu cầu Chính phủ ban hành đồng bộ nghị định hướng dẫn khi luật có hiệu lực để tránh khoảng trống trong thi hành.
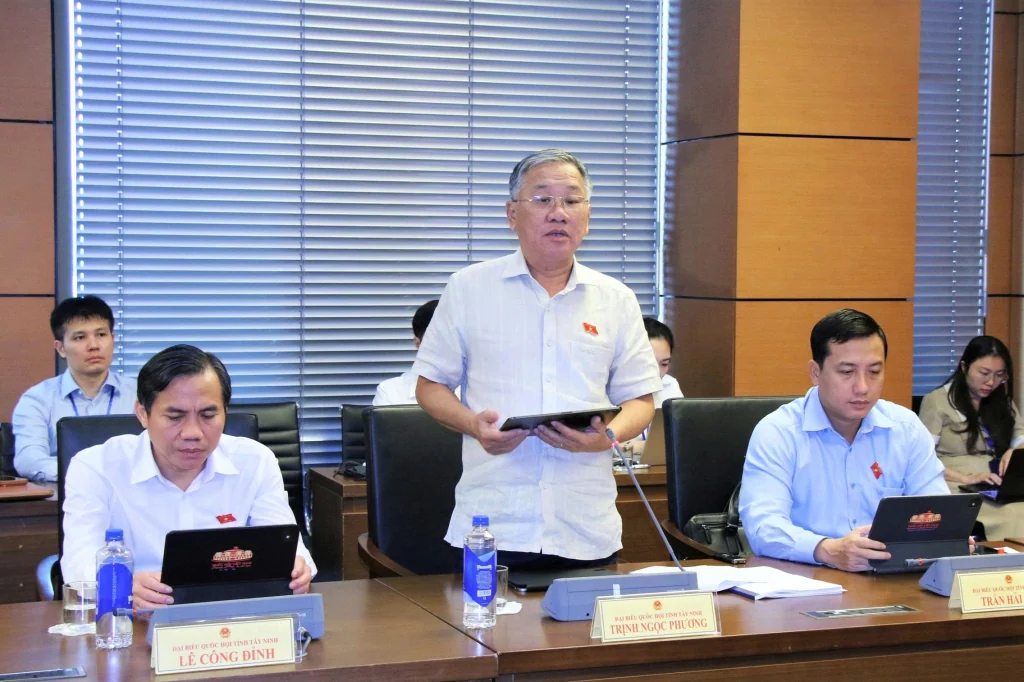
Đại biểu Trịnh Ngọc Phương, Bí thư Đảng ủy, Chủ tịch HĐND phường Gò Dầu, cũng góp ý tại phiên thảo luận. Bà đề nghị phân biệt yêu cầu bảo đảm an ninh dữ liệu với bảo vệ quyền riêng tư, thông tin cá nhân; đồng thời xây dựng cơ chế công nhận, chia sẻ kết quả đánh giá rủi ro giữa các cơ quan. Cách làm này có thể giảm việc tổ chức, doanh nghiệp phải lặp lại cùng một thủ tục, qua đó hạ chi phí tuân thủ và giúp quản lý nhà nước hiệu quả hơn. Nếu ranh giới không rõ, một đạo luật nhằm tăng an toàn có nguy cơ lại tạo thêm gánh nặng và quy trình trùng lặp.
Đánh giá rủi ro phải sát thực tế, chuyển dữ liệu phải có quy tắc
Trịnh Ngọc Phương nhìn chung tán thành cách phân loại rủi ro an ninh dữ liệu thành năm cấp, nhưng cho rằng mức độ rủi ro cần dựa vào độ nhạy cảm của dữ liệu, khả năng xảy ra sự cố và hậu quả tiềm tàng, không chỉ căn cứ tên dữ liệu, quy mô hệ thống hay lĩnh vực hoạt động. Dự thảo luật nên có tiêu chí định tính, định lượng cụ thể, hướng dẫn doanh nghiệp nhỏ tự đánh giá phù hợp năng lực, đồng thời cho phép điều chỉnh cấp độ khi mục đích hoặc quy mô sử dụng thay đổi. Quyền giải trình và đề nghị xem xét lại kết quả cũng cần được bảo đảm.
Với chuyển dữ liệu xuyên biên giới, đại biểu đề nghị phân biệt hoạt động phục vụ kinh doanh hợp pháp với trường hợp có nguy cơ ảnh hưởng an ninh quốc gia, hạ tầng trọng yếu hoặc bí mật nhà nước. Dự thảo cần xác định rõ nhóm bị cấm, nhóm phải đáp ứng điều kiện và nhóm được thực hiện theo thủ tục thông thường, kèm tiêu chí đánh giá rủi ro và thời hạn xử lý. Với giao dịch thường xuyên, rủi ro thấp và đã đáp ứng yêu cầu bảo vệ, nên xem xét miễn, giảm hoặc đơn giản hóa thủ tục.
Mức phạt cao hơn cần đi cùng quy định khả thi
Ở dự án sửa đổi Luật Xử lý vi phạm hành chính, Sầm Minh Hồ đồng tình nâng mức phạt tiền tối đa từ 1 tỷ đồng lên 1,5 tỷ đồng với cá nhân và từ 2 tỷ đồng lên 3 tỷ đồng với tổ chức. Tăng mức phạt vi phạm có thể củng cố tính răn đe, nhưng hiệu quả không nằm ở con số đơn thuần: hành vi, trách nhiệm và cách áp dụng phải đủ rõ để người dân, doanh nghiệp biết cách phòng ngừa và cơ quan thực thi xử lý nhất quán.
Các điểm cần theo dõi khi dự thảo luật tiếp tục được xem xét gồm tiêu chí phân loại rủi ro, cơ chế chuyển dữ liệu xuyên biên giới, cách phối hợp giữa các luật liên quan và tiến độ ban hành văn bản hướng dẫn. Đại biểu Trịnh Ngọc Phương cũng lưu ý sự phát triển nhanh của trí tuệ nhân tạo đặt ra vấn đề mới về an ninh dữ liệu; công nghệ có thể bị lợi dụng để giả mạo giọng nói, hình ảnh lãnh đạo nhằm lừa đảo, chiếm đoạt tài sản. Kết luận, dự luật chỉ thực sự bảo vệ dữ liệu nếu vừa tạo được hàng rào an ninh rõ ràng, vừa tránh thủ tục máy móc và bảo đảm chế tài tương xứng với vi phạm.