
Một thiết bị đầu cuối, rủi ro cấp hệ thống
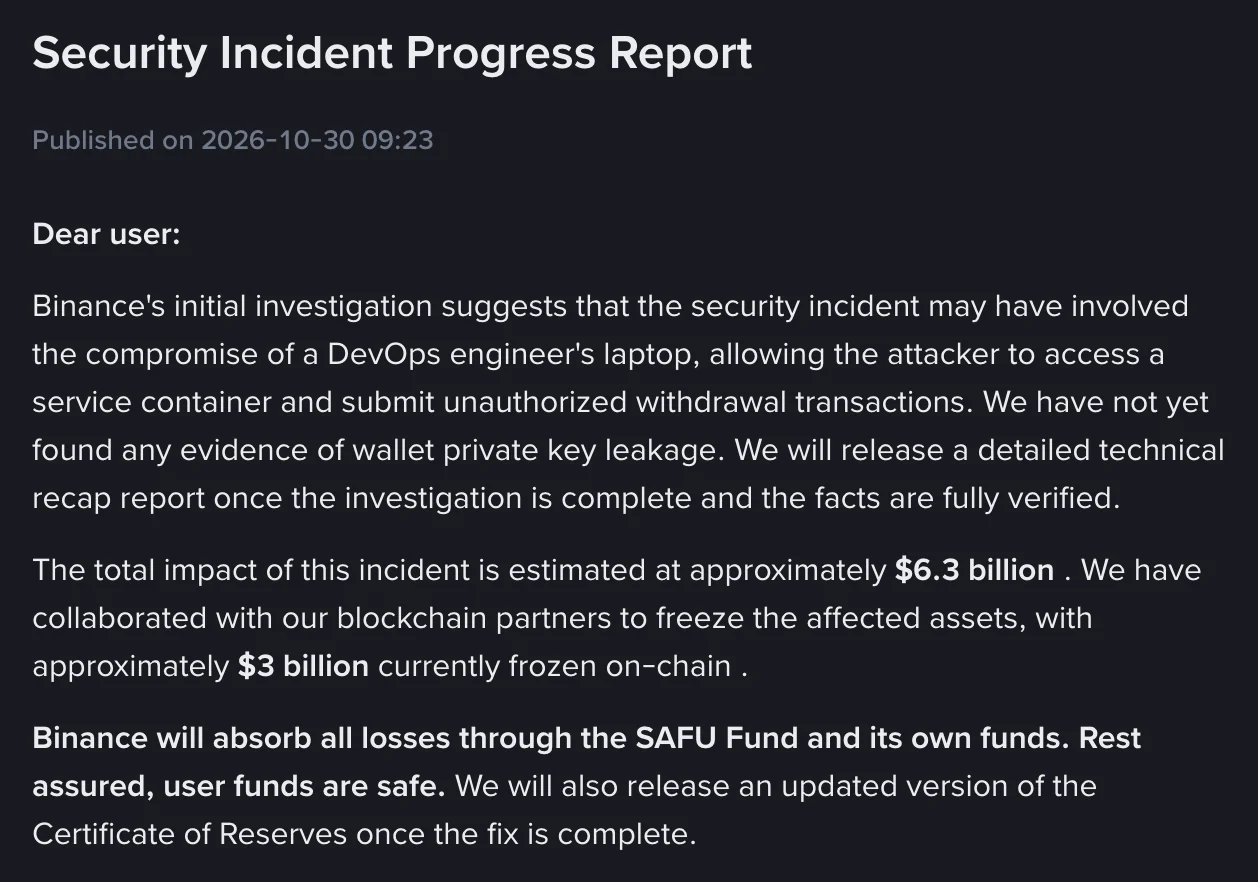
Laptop của kỹ sư DevOps là thiết bị đầu cuối được dùng để phát triển, triển khai hoặc vận hành hệ thống; khi bị xâm nhập, nó có thể trở thành điểm khởi đầu cho tin tặc tiếp cận những thành phần nội bộ quan trọng. Binance cho biết máy tính của một kỹ sư DevOps có thể là điểm xâm nhập ban đầu trong vụ hack Binance. Đây là lời cảnh báo rõ ràng: bảo mật máy tính không phải việc riêng của từng nhân viên, mà là một phần của an ninh toàn hệ thống. Kỹ sư DevOps thường có công việc gắn với hạ tầng và quy trình vận hành, nên một thiết bị làm việc bị chiếm quyền có thể tạo ra rủi ro vượt xa phạm vi của chiếc máy. Tuy nhiên, nhận định về laptop hiện vẫn là kết quả điều tra sơ bộ, chưa phải kết luận kỹ thuật cuối cùng.
Theo thông tin ban đầu, máy tính bị xâm nhập có thể đã giúp tin tặc tiếp cận một môi trường vận hành dịch vụ phần mềm, rồi gửi các giao dịch rút tiền không được cấp phép. Điều đáng chú ý là Binance chưa tìm thấy bằng chứng cho thấy khóa riêng của ví bị rò rỉ. Điều đó không làm sự cố nhẹ đi; nó nhấn mạnh rằng kiểm soát thiết bị, danh tính và quyền truy cập cũng quan trọng như bảo vệ khóa.
Vì sao laptop có thể trở thành mắt xích yếu
Một nền tảng có thể đầu tư nhiều lớp kiểm soát cho máy chủ và ví, nhưng các lớp đó vẫn có thể bị đe dọa nếu thiết bị nhân viên mở ra đường vào hệ thống vận hành. Rủi ro không nằm ở việc laptop tự nó có quyền rút tài sản, mà ở khả năng một thiết bị bị chiếm quyền giúp kẻ tấn công lợi dụng quyền truy cập hoặc can thiệp vào phần mềm nội bộ. Đây là lý do bảo mật máy tính phải được xem như một phần của kiến trúc an ninh, không phải danh sách việc cần làm riêng của bộ phận hỗ trợ kỹ thuật.
Trong vụ việc này, Binance chưa công bố cách chiếc laptop bị xâm nhập, quyền cụ thể nào bị lợi dụng hay cơ chế nào cho phép giao dịch trái phép được thực hiện. Vì vậy, không nên suy đoán về lỗ hổng hay quy trách nhiệm cho cá nhân. Bài học có thể rút ra ở cấp tổ chức là cần xem xét cả chuỗi truy cập từ thiết bị đầu cuối tới dịch vụ nội bộ, đồng thời giới hạn quyền và kiểm soát những hành động nhạy cảm. Một tấn công mạng lớn không nhất thiết bắt đầu bằng việc phá khóa; đôi khi nó khai thác mắt xích con người và thiết bị trong quy trình vận hành.
Ứng phó khẩn cấp và cam kết bù đắp
Binance cho biết tài sản người dùng vẫn an toàn, đồng thời tạm đình chỉ nạp và rút trong lúc kiểm tra bảo mật và thu hồi quyền cấp phép liên quan đến địa chỉ bị ảnh hưởng. Sàn cũng cam kết dùng quỹ SAFU cùng nguồn lực doanh nghiệp để bù đắp toàn bộ tổn thất chưa được khắc phục. Đây là cam kết cần thiết, nhưng không thay thế được câu trả lời kỹ thuật: một hệ thống tài chính số phải chứng minh được cách quyền truy cập được cấp, giám sát và thu hồi khi có dấu hiệu xâm nhập.
Binance nói sẽ công bố báo cáo phân tích toàn diện sau khi hoàn tất điều tra và xác minh dữ kiện. Báo cáo đó cần làm rõ đường đi từ thiết bị đầu cuối tới thành phần nội bộ và cách các giao dịch bất thường vượt qua kiểm soát. Cho tới khi có kết luận, việc giữ đúng giới hạn thông tin là quan trọng: laptop được nêu là nguồn xâm nhập có thể có, chứ chưa phải lời giải đầy đủ cho toàn bộ sự cố.
Kết luận: thiết bị đầu cuối không phải chuyện bên lề
Vụ hack Binance nhắc các doanh nghiệp rằng an ninh không dừng ở tường lửa, ví hay khóa riêng. Laptop của kỹ sư DevOps có thể trở thành mắt xích mở đường vào hệ thống lớn, dù cách xâm nhập và phạm vi quyền bị khai thác vẫn đang được điều tra. Vì thế, bảo vệ thiết bị đầu cuối, kiểm soát quyền truy cập và giám sát luồng vận hành phải được đặt ngang hàng với bảo vệ tài sản số. Cam kết bồi thường giúp xử lý hậu quả trước mắt; chỉ một cuộc điều tra minh bạch và biện pháp khắc phục có thể kiểm chứng mới giúp khôi phục niềm tin lâu dài.