
Một hành lang pháp lý cho chủ quyền số
Luật An ninh dữ liệu là khung pháp lý dự kiến quy định cách Nhà nước, cơ quan, doanh nghiệp và cá nhân quản lý, kiểm soát, bảo vệ dữ liệu trước các nguy cơ an ninh trên không gian số. Dự thảo do Bộ Công an chủ trì xây dựng, gồm 6 chương, 29 điều, hướng tới lấp khoảng trống giữa những quy định hiện đang nằm rải rác trong nhiều luật và văn bản khác.
Điểm đáng chú ý không chỉ là thêm một đạo luật, mà là đặt bảo vệ dữ liệu trong mối liên hệ trực tiếp với chủ quyền số. Khi dữ liệu quan trọng được lưu trữ hoặc xử lý xuyên biên giới, năng lực kiểm soát rủi ro và trách nhiệm bảo vệ của các chủ thể trở thành vấn đề an ninh quốc gia, không còn là việc nội bộ của từng doanh nghiệp. Dự thảo hướng tới kiểm soát việc chuyển dữ liệu xuyên biên giới theo cấp độ rủi ro, đồng thời tạo môi trường an toàn, tin cậy cho kinh tế số.
Cách tiếp cận này có lý do rõ ràng: quy mô dữ liệu tăng nhanh nhưng hoạt động bảo vệ còn phân tán, thiếu tiêu chuẩn thống nhất. Một hành lang pháp lý tập trung có thể giúp phân định ai chịu trách nhiệm, cần bảo vệ dữ liệu ra sao và Nhà nước can thiệp ở mức nào. Hiệu quả của dự thảo, vì thế, sẽ được đo bằng khả năng biến nguyên tắc chủ quyền số thành quy trình thực hiện được.

Tấn công mạng và lộ lọt dữ liệu buộc phải hành động
Dữ liệu ngày càng có giá trị kinh tế, nhưng chính giá trị ấy biến nó thành mục tiêu hấp dẫn của tin tặc. Bộ Công an cho biết trong năm 2025, các hệ thống thông tin dữ liệu tại Việt Nam phải đối mặt với hơn 552.000 cuộc tấn công mạng; hơn 5.230 cơ quan, doanh nghiệp bị ảnh hưởng, còn lực lượng chức năng phát hiện 300 vụ rao bán thông tin với hơn 1,7 triệu bản ghi. Những con số này cho thấy phòng thủ không thể chỉ dựa vào phản ứng sau khi dữ liệu đã bị lấy cắp.
Rủi ro cũng không chỉ đến từ bên ngoài. Theo Bộ Công an, 60–70% vụ lộ, lọt dữ liệu bắt nguồn từ sai phạm nội bộ hoặc sự thiếu trách nhiệm của cán bộ quản trị. Đây là lý do luật cần buộc chủ quản dữ liệu nhìn nhận trách nhiệm xuyên suốt quá trình xử lý, từ phân quyền truy cập đến giám sát vận hành, thay vì coi an ninh mạng là việc riêng của bộ phận kỹ thuật.
Dự thảo phân chia dữ liệu thành năm cấp độ rủi ro, từ thấp đến cao, căn cứ vào khả năng xảy ra sự cố và mức thiệt hại có thể gây ra. Nghĩa vụ bảo vệ tương ứng sẽ giúp tập trung nguồn lực vào hệ thống nhạy cảm, đồng thời tránh đặt cùng một gánh nặng tuân thủ lên mọi tổ chức. Đây là hướng đi hợp lý nếu tiêu chí phân loại minh bạch và được áp dụng nhất quán.
Phản ứng nhanh phải đi cùng khả năng giữ hệ thống hoạt động
Một đạo luật chỉ có tác dụng khi quy định được chuyển thành năng lực phát hiện và xử lý sự cố. Trong các cuộc tấn công hiện đại, kẻ xấu có thể đi từ một điểm yếu nhỏ đến những vùng dữ liệu cốt lõi qua nhiều lớp hạ tầng. Vì vậy, ứng phó sự cố mạng không thể chỉ là truy tìm dấu vết sau khi thiệt hại đã xảy ra: cần vừa phát hiện, ngăn chặn cuộc tấn công đang tiếp diễn, vừa duy trì hoạt động thiết yếu của hệ thống.
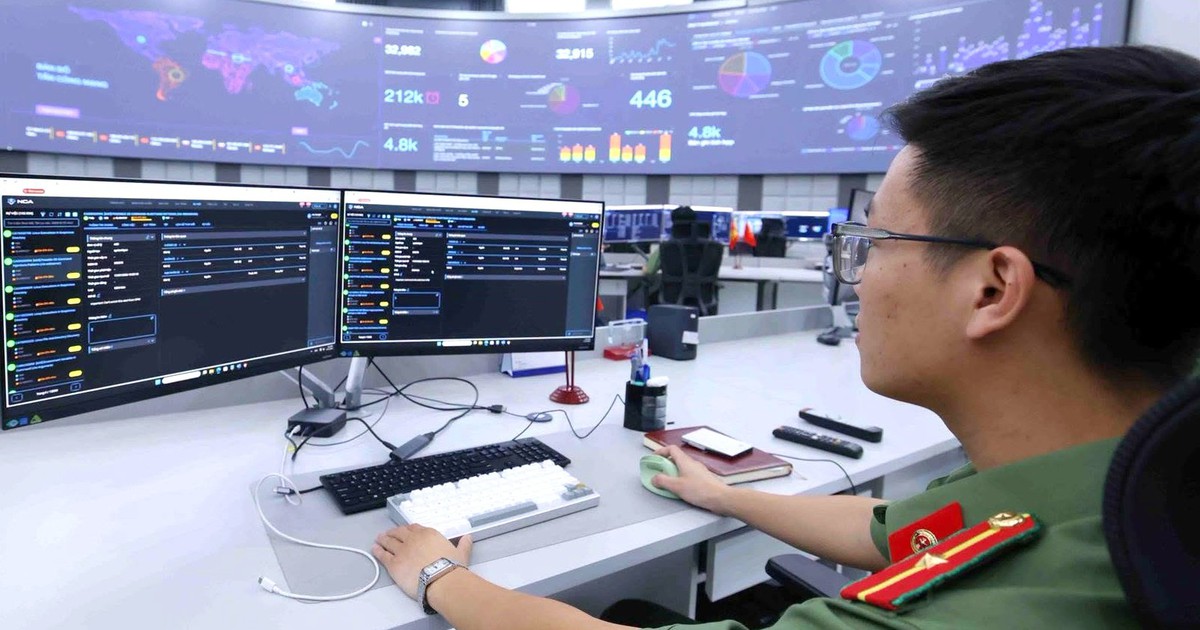
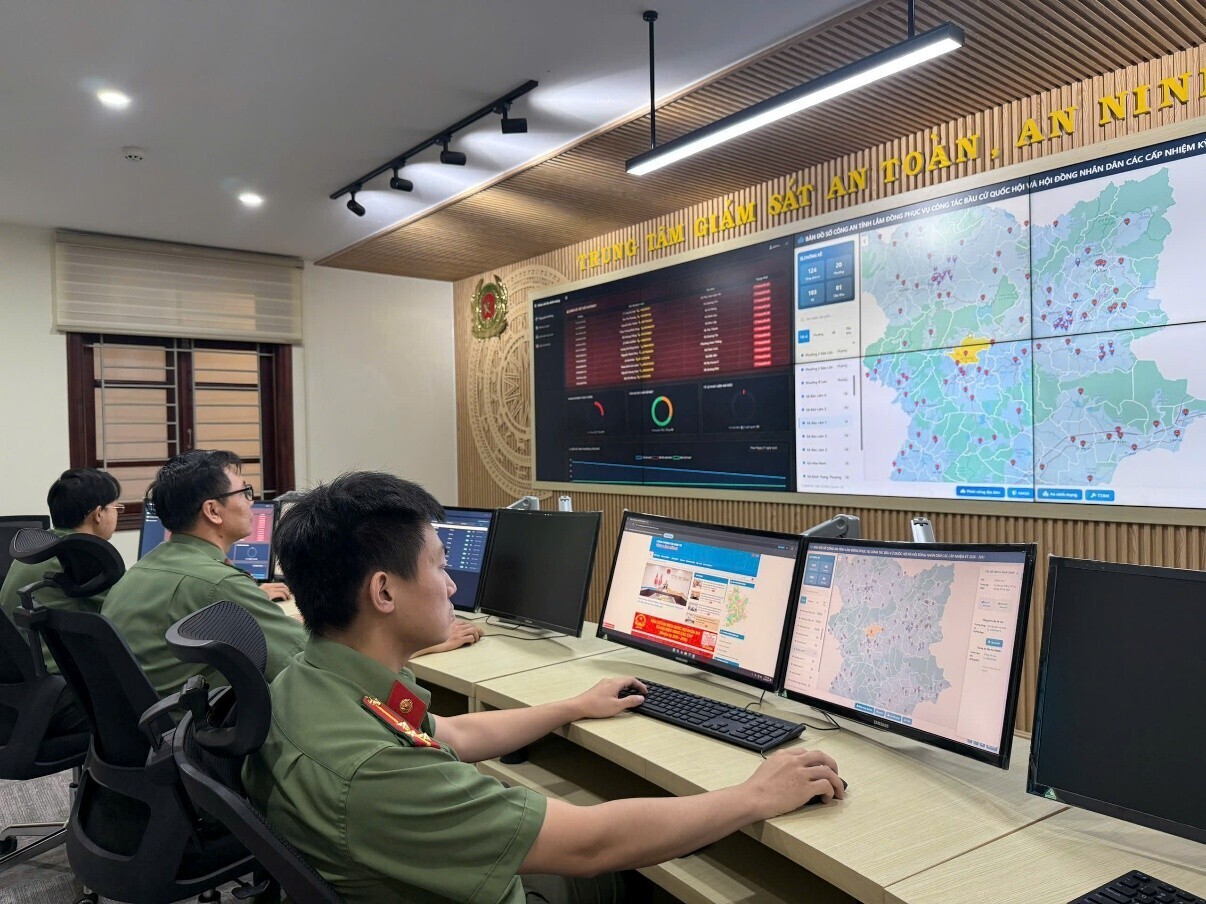
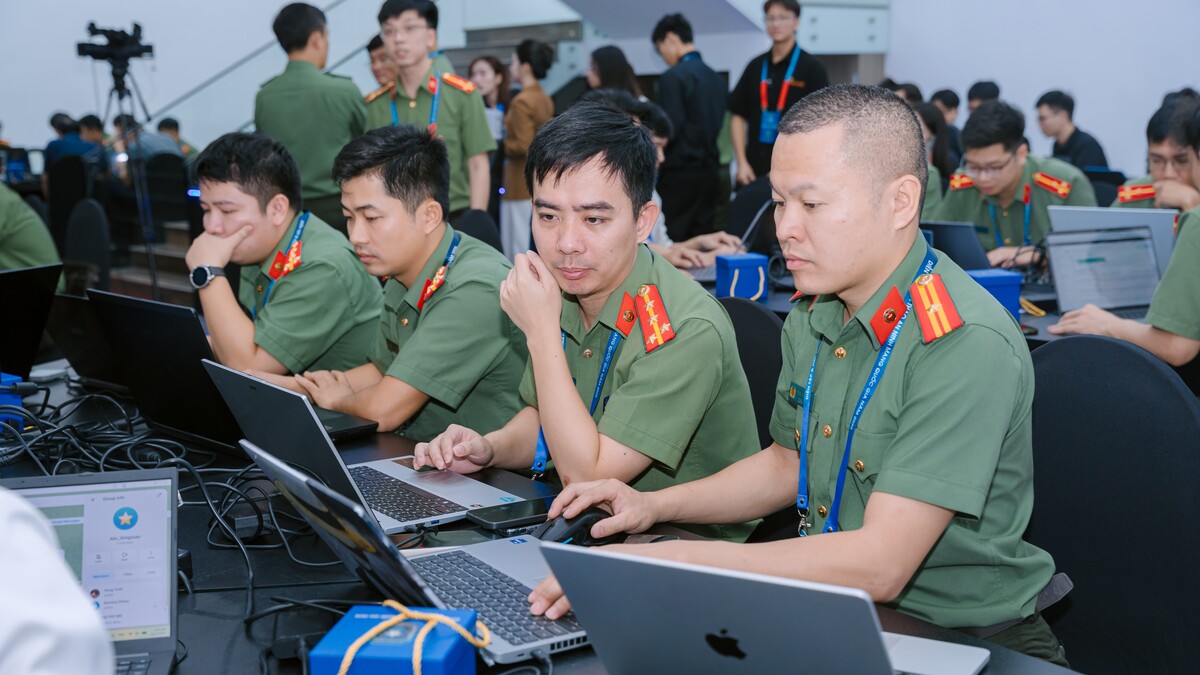
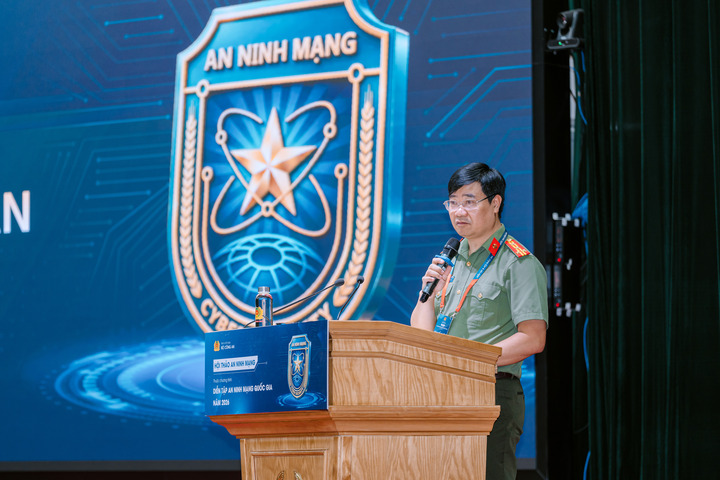
Ngày 27/10 tại Hà Nội, trong Chương trình Diễn tập An ninh mạng quốc gia năm 2026, lực lượng chuyên trách công an địa phương và lực lượng bảo đảm an ninh mạng các bộ, ngành lần đầu cùng xử lý một tình huống chung trên mô hình trải từ hạ tầng công nghệ thông tin truyền thống đến điện toán đám mây, chuỗi khối và tài sản số. Cuộc diễn tập là phép thử đáng giá vì các cơ quan, doanh nghiệp hiện phải bảo vệ những hệ thống cũ và mới đan xen.
Trong chưa đầy một ngày làm việc, 90 cán bộ, chuyên viên thuộc 14 bộ, ngành và công an 32 tỉnh, thành phố giải quyết 39 trong 43 thử thách. Kết quả cho thấy phối hợp liên ngành có thể tạo nền tảng cho mạng lưới ứng phó thống nhất. Tuy nhiên, năng lực diễn tập cần được duy trì thường xuyên, bởi tốc độ khoanh vùng lỗ hổng, bảo toàn chứng cứ điện tử và giữ hạ tầng sẵn sàng mới là yếu tố quyết định mức thiệt hại thực tế.
Từ phân loại rủi ro đến trách nhiệm thực thi
Dự thảo đặt trách nhiệm chính lên chủ quản dữ liệu: tự xác định cấp độ rủi ro, áp dụng biện pháp bảo vệ tương xứng và chịu trách nhiệm trước pháp luật. Nhà nước dự kiến chủ yếu hậu kiểm, chỉ tiền kiểm với dữ liệu và hệ thống có rủi ro cao. Với dữ liệu cấp độ 1 và 2, dự thảo định hướng hạn chế thủ tục; từ cấp độ 3 trở lên mới yêu cầu đánh giá tác động và kiểm toán định kỳ, còn cấp độ 4 và 5 cần thẩm định an ninh trước khi vận hành.
Thiết kế theo rủi ro có thể cân bằng an ninh với đổi mới, nhất là đối với doanh nghiệp nhỏ và khởi nghiệp. Nhưng phân loại chỉ hữu ích nếu tổ chức có hướng dẫn đủ rõ để tự đánh giá, cơ quan quản lý có năng lực kiểm tra, và vi phạm bị xử lý nhất quán. Cùng lúc, quyền của cá nhân với tư cách chủ thể dữ liệu vẫn phải được bảo vệ theo pháp luật về bảo vệ dữ liệu cá nhân; an ninh quốc gia không nên trở thành lý do làm mờ quyền hợp pháp.
Bước tiếp theo là hoàn thiện dự thảo và đưa các nghĩa vụ pháp lý vào vận hành thực tế. Cuộc diễn tập liên ngành cũng được xem là phép kiểm nghiệm để các quy định hiện hành về bảo vệ dữ liệu cá nhân, an ninh mạng và những văn bản hướng dẫn đi vào cuộc sống. Kết luận quan trọng là luật có thể đặt nền móng cho chủ quyền số, nhưng chỉ sự kết hợp giữa trách nhiệm rõ ràng, phát hiện sớm và ứng phó nhanh mới biến nền móng ấy thành khả năng bảo vệ dữ liệu thực chất.