
Một chiếc điện thoại không nên thành nơi chứa mọi cổng dịch vụ
Ứng dụng dịch vụ công là phần mềm trên điện thoại hoặc nền tảng số giúp người dân thực hiện thủ tục, tra cứu quyền lợi và giao dịch với cơ quan, đơn vị cung cấp dịch vụ. Nhưng khi mỗi lĩnh vực có một ứng dụng riêng, tiện ích số có thể biến thành gánh nặng thiết bị và khiến người dân khó theo dõi thông tin cần thiết.
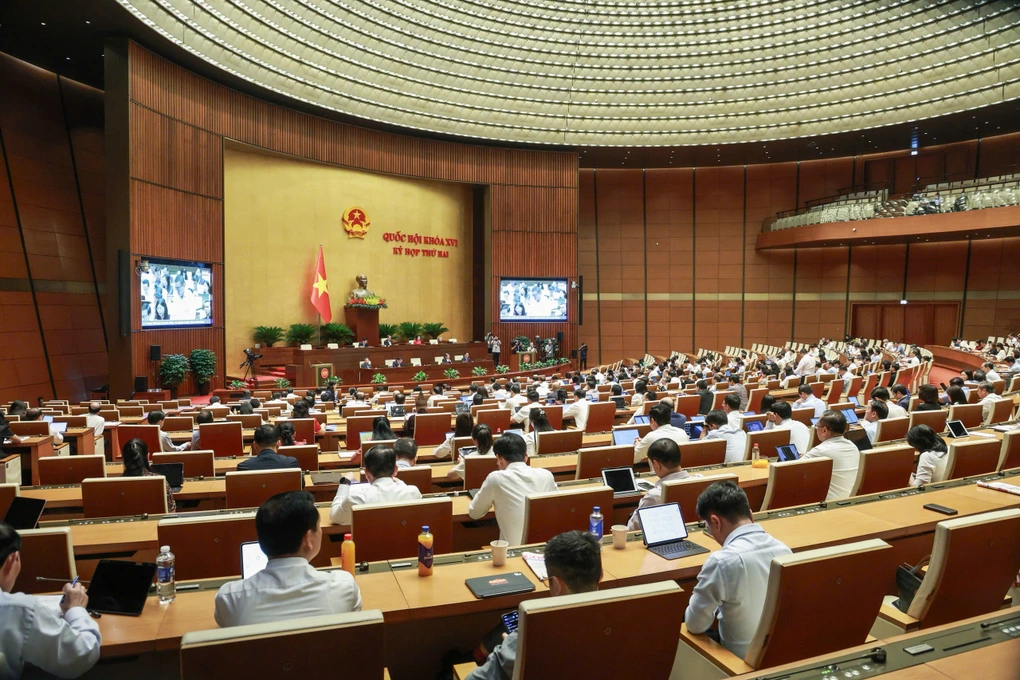
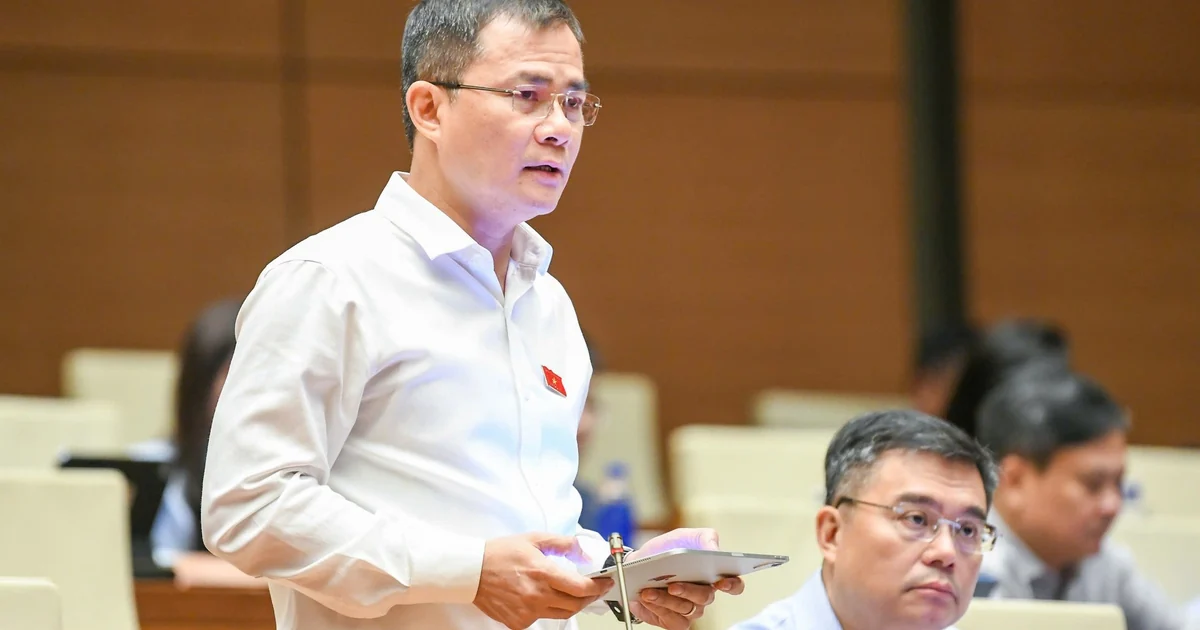
Tại phiên thảo luận Quốc hội sáng 4/11 về dự án Luật An ninh dữ liệu, đại biểu Lê Thị Thanh Lam (Cần Thơ) nêu khó khăn của người dùng điện thoại dung lượng nhỏ phải cài VNeID, ứng dụng bảo hiểm xã hội, thuế, giao thông, quản lý giấy tờ và điện nước. Hệ quả không dừng ở bộ nhớ đầy: máy chạy chậm, thông báo dồn dập, còn tin về hồ sơ, thời hạn và quyền lợi có thể bị chìm giữa các nhắc nhở khác. Khi thông tin quan trọng bị bỏ qua, một hệ thống được thiết kế để thuận tiện lại buộc người dân tự sàng lọc quá nhiều.
Đây không phải lý do để phủ nhận số hóa. Đó là dấu hiệu cho thấy chất lượng dịch vụ không thể chỉ đo bằng số ứng dụng đã phát hành. Với người dùng, một điểm truy cập dễ hiểu, ít trùng lặp và đưa đúng thông tin đúng lúc có giá trị hơn một điện thoại đầy biểu tượng.
Tập trung dịch vụ có thể giảm phiền hà, không đồng nghĩa gom quyền truy cập
Đại biểu Lam cho biết VNeID đã trở thành kênh giao tiếp chủ yếu; mục tiêu được Chính phủ xác định cho năm 2027 là liên thông các cơ sở dữ liệu và không yêu cầu người dân cung cấp lại thông tin đã có. Bà đề nghị ưu tiên hệ thống phục vụ người dân trên nền tảng chung đã được đánh giá an ninh, đồng thời rà soát dịch vụ nào nên tích hợp, dịch vụ nào chỉ cần kết nối và chia sẻ dữ liệu. Hướng đi ấy có lý: giảm đầu mối và hệ thống trùng lặp có thể bớt thao tác cho người dân, tránh đầu tư và vận hành những nền tảng na ná nhau.
Tuy nhiên, tập trung giao diện không được biến thành cấp quyền rộng hơn cho mọi bên. Một cổng dùng chung chỉ thuận tiện khi mỗi cơ quan, dịch vụ chỉ truy cập dữ liệu cần thiết, đúng mục đích và có trách nhiệm. Ít ứng dụng không tự động đồng nghĩa với dữ liệu an toàn hơn nếu quyền truy cập thiếu giới hạn hoặc không được giám sát. Thiết kế tốt phải tách bạch lớp tiếp nhận dịch vụ với quyền khai thác dữ liệu, có thể tích hợp trải nghiệm nhưng vẫn kiểm soát rõ ai được xem gì và vì sao.
Vì thế, cải cách nên bắt đầu bằng rà soát chức năng và luồng dữ liệu, chứ không phải chỉ gom các biểu tượng vào một màn hình. Liên thông đáng giá khi người dân không phải khai lại thông tin, còn dữ liệu không bị mở rộng tùy tiện cho các hệ thống kết nối.
Càng nhiều nền tảng, càng nhiều điểm cần bảo vệ
Mỗi nền tảng số nơi người dân giao dịch hoặc tương tác có thể tạo thêm một điểm thu thập, lưu trữ hay trao đổi dữ liệu cá nhân. Trung tướng Tào Đức Thắng nhận định rằng tương tác trên nhiều nền tảng làm gia tăng nguy cơ lộ lọt và mất an toàn thông tin. Bởi vậy, giảm trùng lặp không chỉ là chuyện giải phóng bộ nhớ điện thoại; đó còn là cách thu hẹp số đầu mối phải bảo vệ, miễn là nền tảng chung được kiểm soát chặt.
Quy mô rủi ro được nêu tại nghị trường đáng để lưu tâm: năm 2025 ghi nhận khoảng 552.000 cuộc tấn công mạng, khoảng 300 vụ rao bán với hơn 1,7 triệu bản ghi dữ liệu; kiểm tra tại 7 bộ, ngành và địa phương kết nối cơ sở dữ liệu dân cư phát hiện 1.315 lỗ hổng bảo mật nghiêm trọng. Những con số này không chứng minh rằng một nền tảng cụ thể đã bị xâm nhập, nhưng cho thấy bề mặt bảo vệ rộng và lỗ hổng hiện hữu không thể xem nhẹ.
Dữ liệu bị lộ còn có thể trở thành nguyên liệu cho lừa đảo nhắm đúng từng người. Đại biểu Lam đề nghị chủ quản dữ liệu phải thông báo kịp thời cho người bị ảnh hưởng, kèm hướng dẫn phòng tránh và bảo đảm thống nhất với pháp luật về bảo vệ dữ liệu cá nhân. Đó nên là nghĩa vụ thiết yếu: người dân không thể tự bảo vệ nếu không được báo rằng thông tin của mình có thể đã bị lộ.
Thuận tiện phải đi cùng bảo vệ dữ liệu và trách nhiệm giải trình
Một ứng dụng di động ít hơn có thể khiến trải nghiệm gọn nhẹ hơn, nhưng không phải là thước đo đủ cho bảo mật điện thoại hay an toàn dữ liệu. Điều cần đánh giá là nền tảng thu thập những gì, cơ quan nào được truy cập, quyền đó phục vụ mục đích gì và người dân được thông báo ra sao khi có sự cố. Luật và quy trình thực thi cần làm rõ các nguyên tắc sử dụng dữ liệu an toàn, đúng mục đích, có trách nhiệm; đồng thời đặt ra cách kiểm tra và thu hồi quyền khi không còn cần thiết.
Việc gom dịch vụ cũng không nên dựa vào giả định rằng một công nghệ xác thực sẽ chặn mọi gian lận. Tại phiên thảo luận, đại biểu Phạm Trọng Nhân dẫn lời Vụ trưởng Vụ Thanh toán thuộc Ngân hàng Nhà nước rằng sinh trắc học không phải giải pháp duy nhất chống lừa đảo. Bài học rộng hơn là phải kết hợp kiểm soát truy cập, bảo vệ hệ thống, giám sát và thông báo sự cố, thay vì đặt toàn bộ niềm tin vào một lớp kỹ thuật.
Kết luận, giảm các ứng dụng trùng lặp là hướng cải cách đáng ủng hộ vì nó có thể giảm phiền hà và thu hẹp các đầu mối dữ liệu. Nhưng tập trung chỉ tạo ra tiện ích bền vững khi đi kèm nguyên tắc quyền tối thiểu, minh bạch về mục đích sử dụng và trách nhiệm báo tin cho người bị ảnh hưởng. Một nền tảng chung tốt không chỉ giúp người dân cài ít hơn; nó phải khiến dữ liệu của họ được truy cập ít hơn, đúng hơn và an toàn hơn.