
Thiết bị tiện nghi có thể trở thành cửa ngõ tấn công
AI tìm lỗ hổng là việc sử dụng trí tuệ nhân tạo để rà soát mã nguồn, phần mềm thiết bị và giao thức kết nối nhằm phát hiện điểm yếu nhanh hơn, trên quy mô lớn hơn, trước khi chúng bị khai thác. Điều đó đáng chú ý vì tủ lạnh, máy pha cà phê và các thiết bị tưởng như vô hại đều có thể nối vào mạng gia đình, nhưng thường ít được kiểm tra bảo mật như máy tính hay điện thoại.
Nguy cơ không chỉ là dữ liệu bị lộ. Tháng 10, hàng trăm siêu thị ở Pháp bị tấn công, khiến hệ thống làm lạnh gián đoạn và nhiệt độ trong nhiều tủ đông, tủ mát tăng lên 50 độ C. Ở quy mô gia đình, một người dùng phát hiện máy pha cà phê Keurig tạo ra khoảng 1 TB lưu lượng mạng trong 10 ngày; không có bằng chứng dữ liệu đã bị gửi ra Internet, nhưng bất thường này đủ khiến chủ thiết bị ngắt kết nối. Những ví dụ ấy cho thấy bảo mật đồ gia dụng không còn là chuyện phụ.
AI tăng tốc phát hiện, không đồng nghĩa tự động có cuộc tấn công
Phần mềm độc quyền, mã nguồn đóng và lịch cập nhật thưa khiến nhiều thiết bị IoT ít được soi xét. Một lỗ hổng có thể tồn tại lâu mà người dùng không biết, trong khi thiết bị kết nối mạng chưa được vá có thể trở thành lối vào mạng nội bộ. AI có thể phân tích mã, tìm lỗi và hỗ trợ xác minh bản vá nhanh hơn, trên nhiều firmware và giao thức cùng lúc. Vì vậy, áp lực bảo mật với nhà sản xuất tăng lên: quy mô sản phẩm lớn không còn là lý do để những thiết bị ít phổ biến bị bỏ quên.
Nhưng phát hiện lỗ hổng không đồng nghĩa với khai thác được nó. Việc tìm ra điểm yếu là một khâu phân tích; kẻ tấn công còn phải tiếp cận thiết bị và biến lỗi thành hành vi gây hại. Không có bằng chứng cho thấy AI được dùng trong các vụ tấn công hệ thống làm lạnh tại châu Âu. Gộp hai việc này thành một sẽ tạo ra nỗi sợ sai chỗ, nhưng xem nhẹ năng lực dò tìm mới cũng là sai lầm: lỗi được tìm ra nhanh hơn có thể khiến sản phẩm chưa kịp cập nhật trở thành mục tiêu.
Bài học từ máy lọc không khí: quyền kiểm soát cũng là vấn đề bảo mật
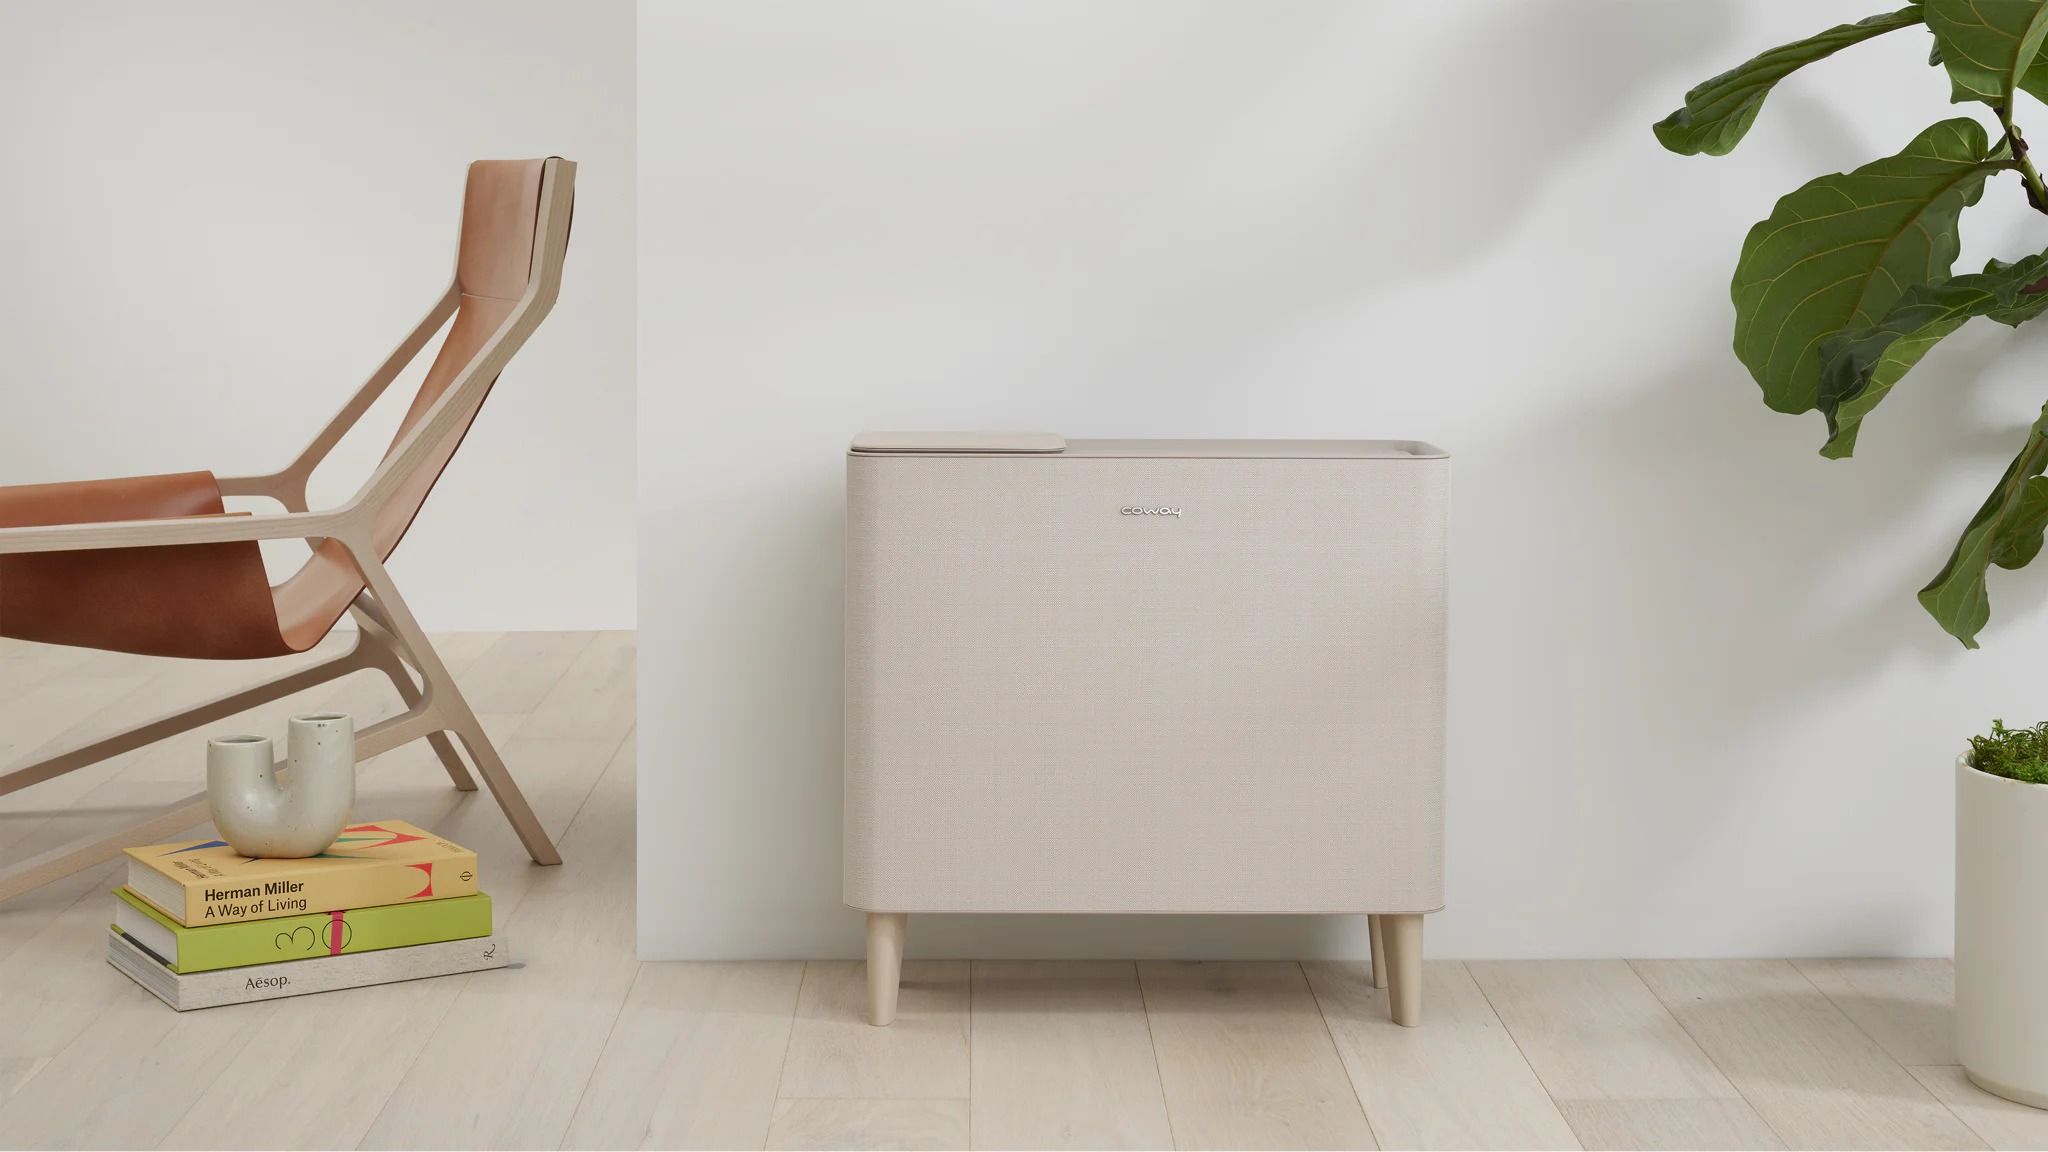
Một máy lọc không khí Coway Airmega IconS cho thấy rủi ro có thể nằm ngay trong quy trình thiết lập. Thiết bị tải chứng chỉ tin cậy qua HTTP không mã hóa, khiến yêu cầu có thể bị chặn và thay thế. Nhà phát triển Scott J. Goldman tận dụng điểm yếu này để đưa máy khỏi đám mây của hãng và kết nối trực tiếp với Home Assistant; AI hỗ trợ viết quy tắc tường lửa và tái dựng giao thức Bluetooth.
Dự án coway-local cho phép kết nối máy với Home Assistant rồi Apple Home, nhưng đây không phải giải pháp phù hợp cho mọi người. Cấu hình cần HA Core 2026.10.2 trở lên, địa chỉ mạng LAN cố định và Wi-Fi 2,4 GHz. Khi chuyển sang điều khiển cục bộ, máy mất kết nối đám mây Coway nên ứng dụng của hãng không còn điều khiển được; dự án cũng mới thử nghiệm trên IconS (AP-1022K), còn một số tính năng như cảnh báo bộ lọc và cập nhật firmware chưa có. Bài học lớn hơn là người dùng cần biết mình đánh đổi điều gì khi phụ thuộc vào dịch vụ đám mây.
An ninh nhà thông minh bắt đầu từ những lựa chọn căn bản
Người dùng không cần từ bỏ thiết bị thông minh, nhưng nên cân nhắc xem từng món đồ có thực sự cần Internet hay không. Với thiết bị đang sử dụng, hãy cập nhật firmware, đổi mật khẩu mặc định và tách các món IoT khỏi mạng có máy tính, điện thoại chứa dữ liệu quan trọng. Đây là những biện pháp ít hào nhoáng hơn AI, nhưng giảm hậu quả nếu một thiết bị bị xâm nhập.
Nhà sản xuất cũng phải chịu phần trách nhiệm lớn hơn: phát hành bản vá trong suốt vòng đời sản phẩm, bảo vệ quy trình thiết lập và công khai thời gian hỗ trợ. AI có thể giúp chuyên gia tìm lỗi nhanh, nhưng không thể tự buộc hãng sửa lỗi hay bảo vệ thiết bị đã ngừng cập nhật. Kết luận cần nhớ rất rõ: AI làm lộ rõ khoảng cách giữa tốc độ phát hiện và tốc độ khắc phục. Với lỗ hổng thiết bị IoT, điểm yếu nguy hiểm nhất không chỉ là lỗi tồn tại, mà là lỗi bị bỏ mặc.