
Bài kiểm tra chuyển từ máy chủ sang toàn bộ hạ tầng số
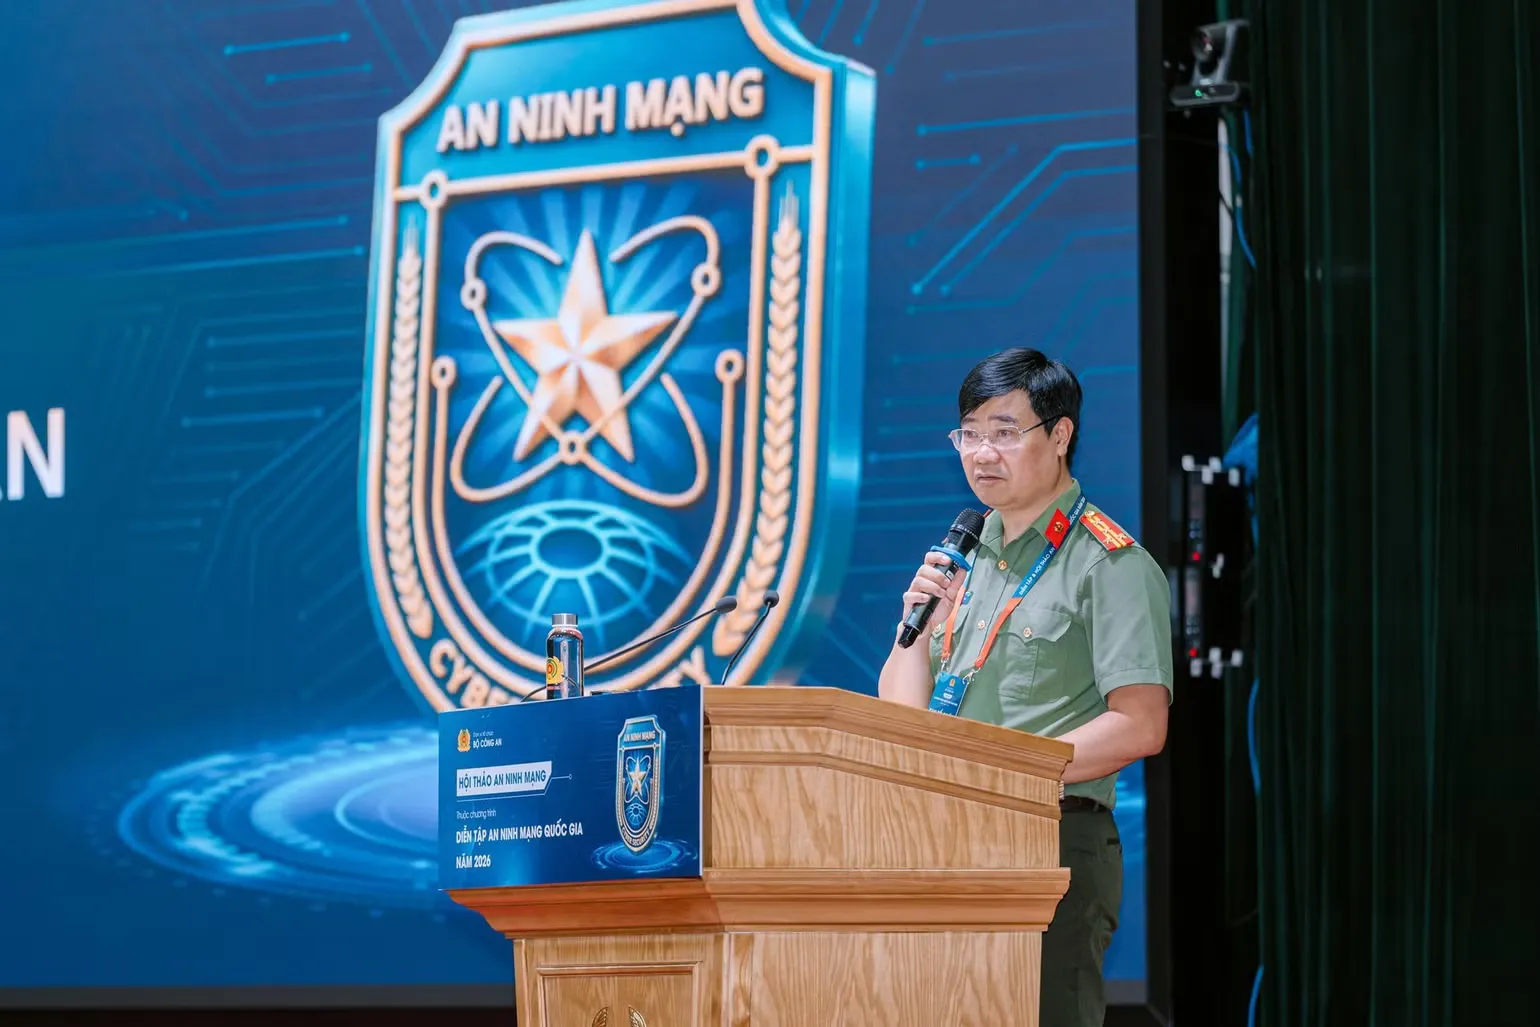
Diễn tập an ninh mạng là hoạt động mô phỏng tình huống tấn công để kiểm tra khả năng phát hiện, phòng thủ, ứng phó và điều tra sự cố của lực lượng bảo vệ hệ thống thông tin. Năm nay, bài kiểm tra mở rộng sang Cloud, blockchain, hợp đồng thông minh và tài sản số, một thay đổi đáng chú ý vì ranh giới của hạ tầng trọng yếu đã vượt khỏi máy chủ truyền thống. Cục An ninh mạng thuộc Bộ Công an phối hợp với Hiệp hội An ninh mạng quốc gia tổ chức chương trình Diễn tập An ninh mạng quốc gia năm 2026. Kịch bản đặt các đội trước một cuộc tấn công vào hệ thống thông tin của tổ chức tài chính, nơi công nghệ cũ và mới cùng vận hành. Đây không chỉ là phép thử công cụ bảo mật: nó kiểm tra liệu các lực lượng có thể nhìn thấy và xử lý rủi ro xuyên suốt nhiều lớp hạ tầng hay không.
Lý do cần mở rộng bài tập nằm ở mức độ tinh vi của các cuộc tấn công có chủ đích và tội phạm mạng có tổ chức. Mã độc tống tiền, đánh cắp dữ liệu, giả mạo hình ảnh hoặc giọng nói bằng AI và tự động hóa tấn công có thể kết hợp trong cùng một chiến dịch nhằm chiếm đoạt tài sản. Với người dùng, sự cố tại một tổ chức tài chính không dừng ở vấn đề kỹ thuật: dữ liệu khách hàng có thể bị lộ, thanh toán bị gián đoạn và niềm tin bị tổn hại. Bởi vậy, đưa an ninh Cloud và bảo vệ blockchain vào kịch bản không phải chạy theo công nghệ mới; đó là cách kiểm tra các điểm giao nhau nơi một cuộc xâm nhập có thể lan rộng.
Phòng thủ phải đi cùng điều tra và ứng cứu
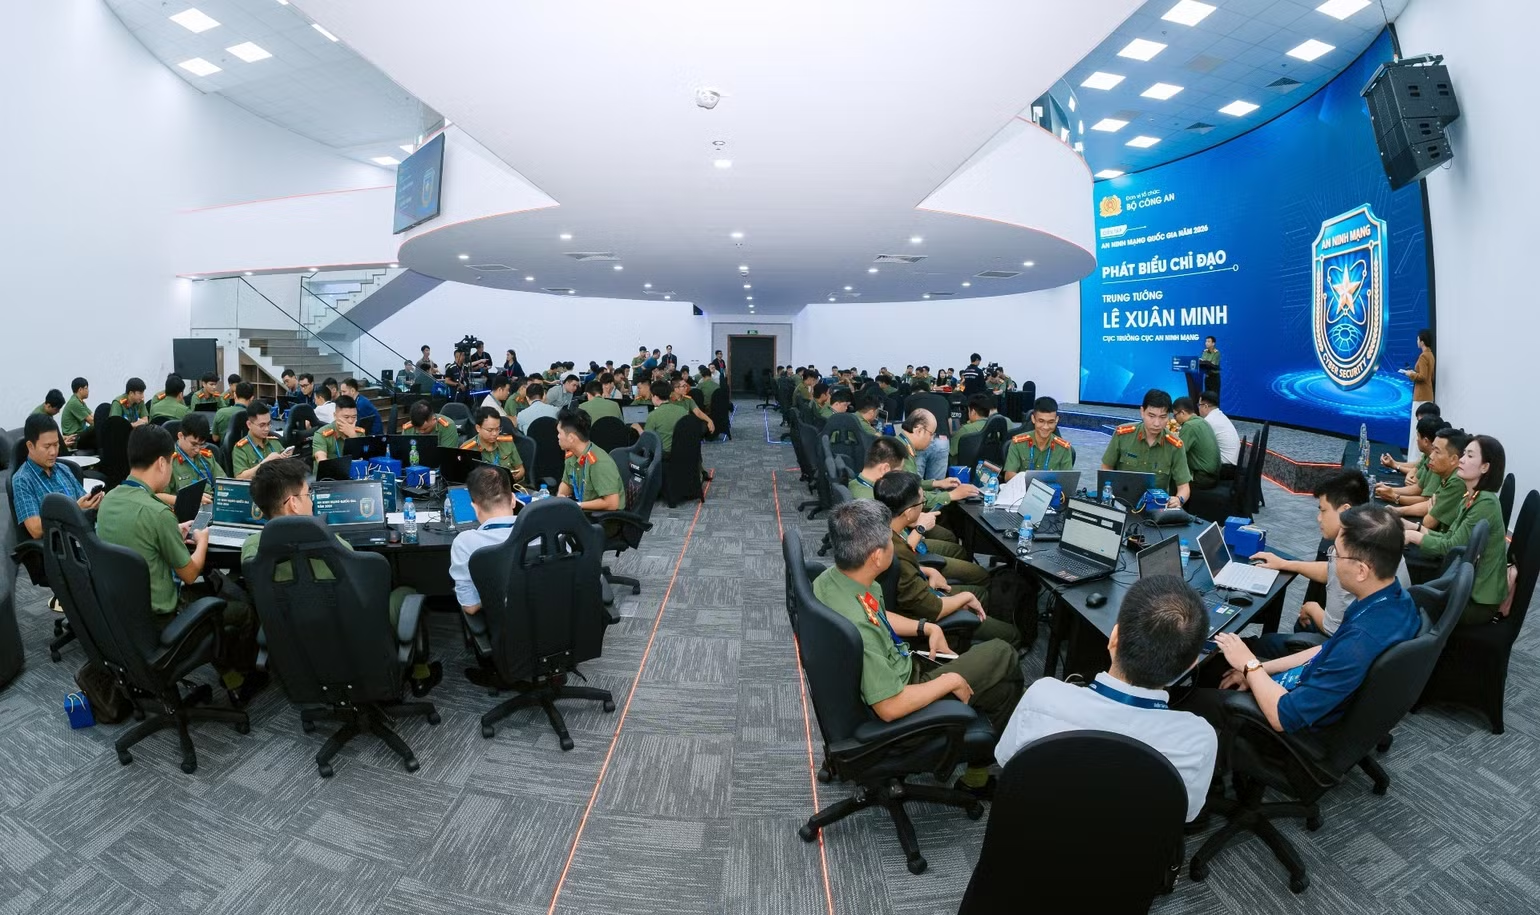
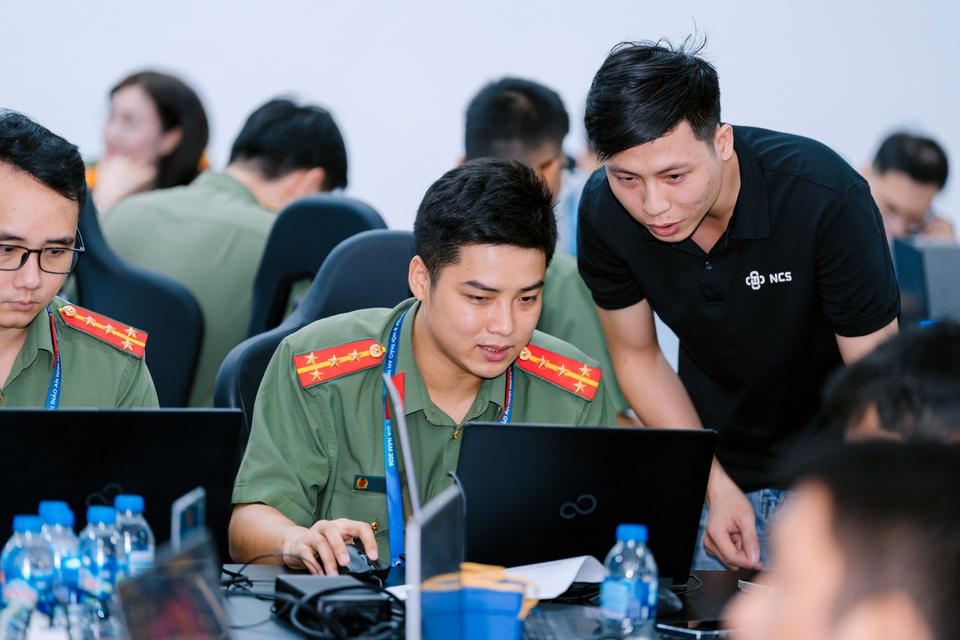
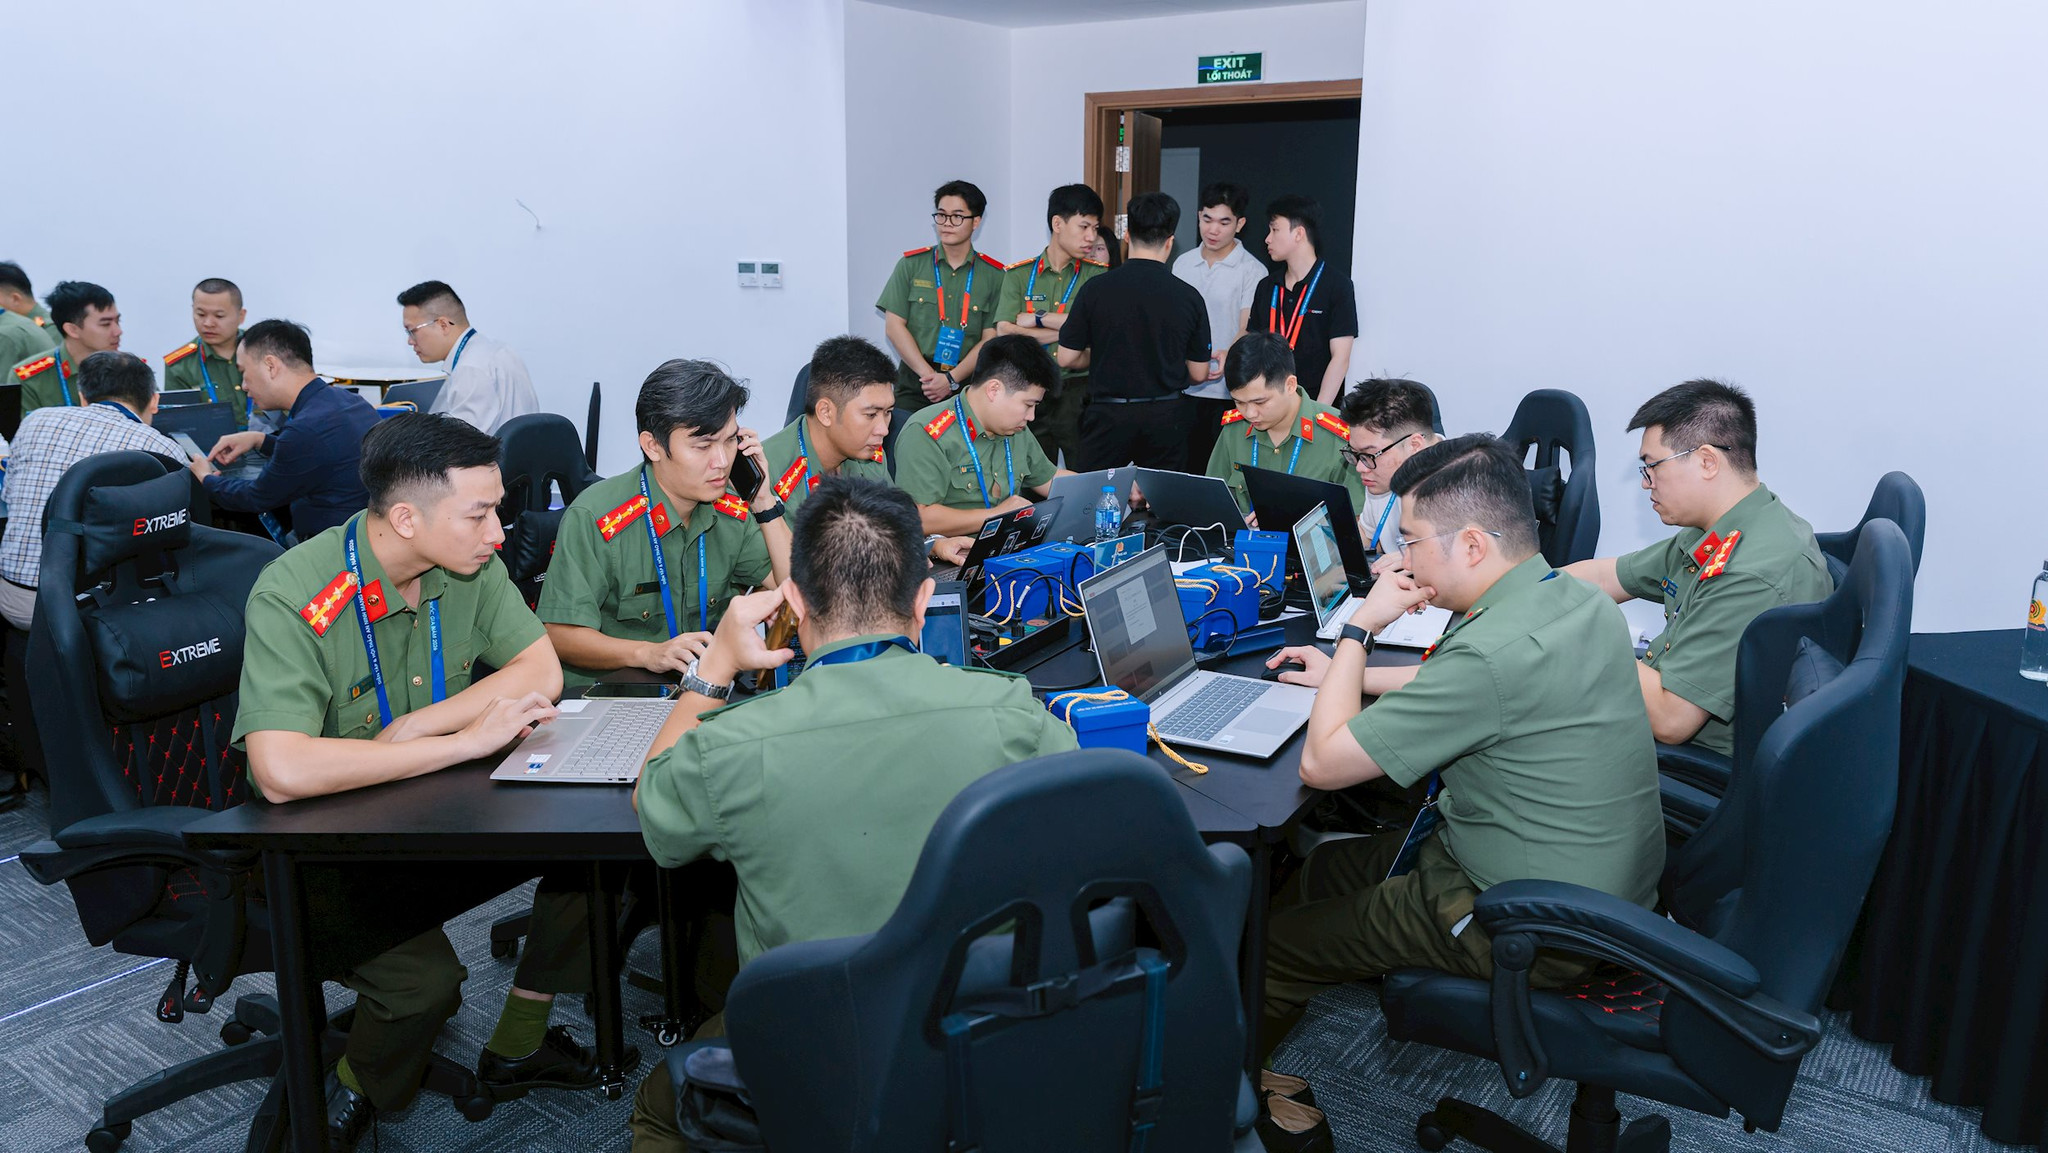
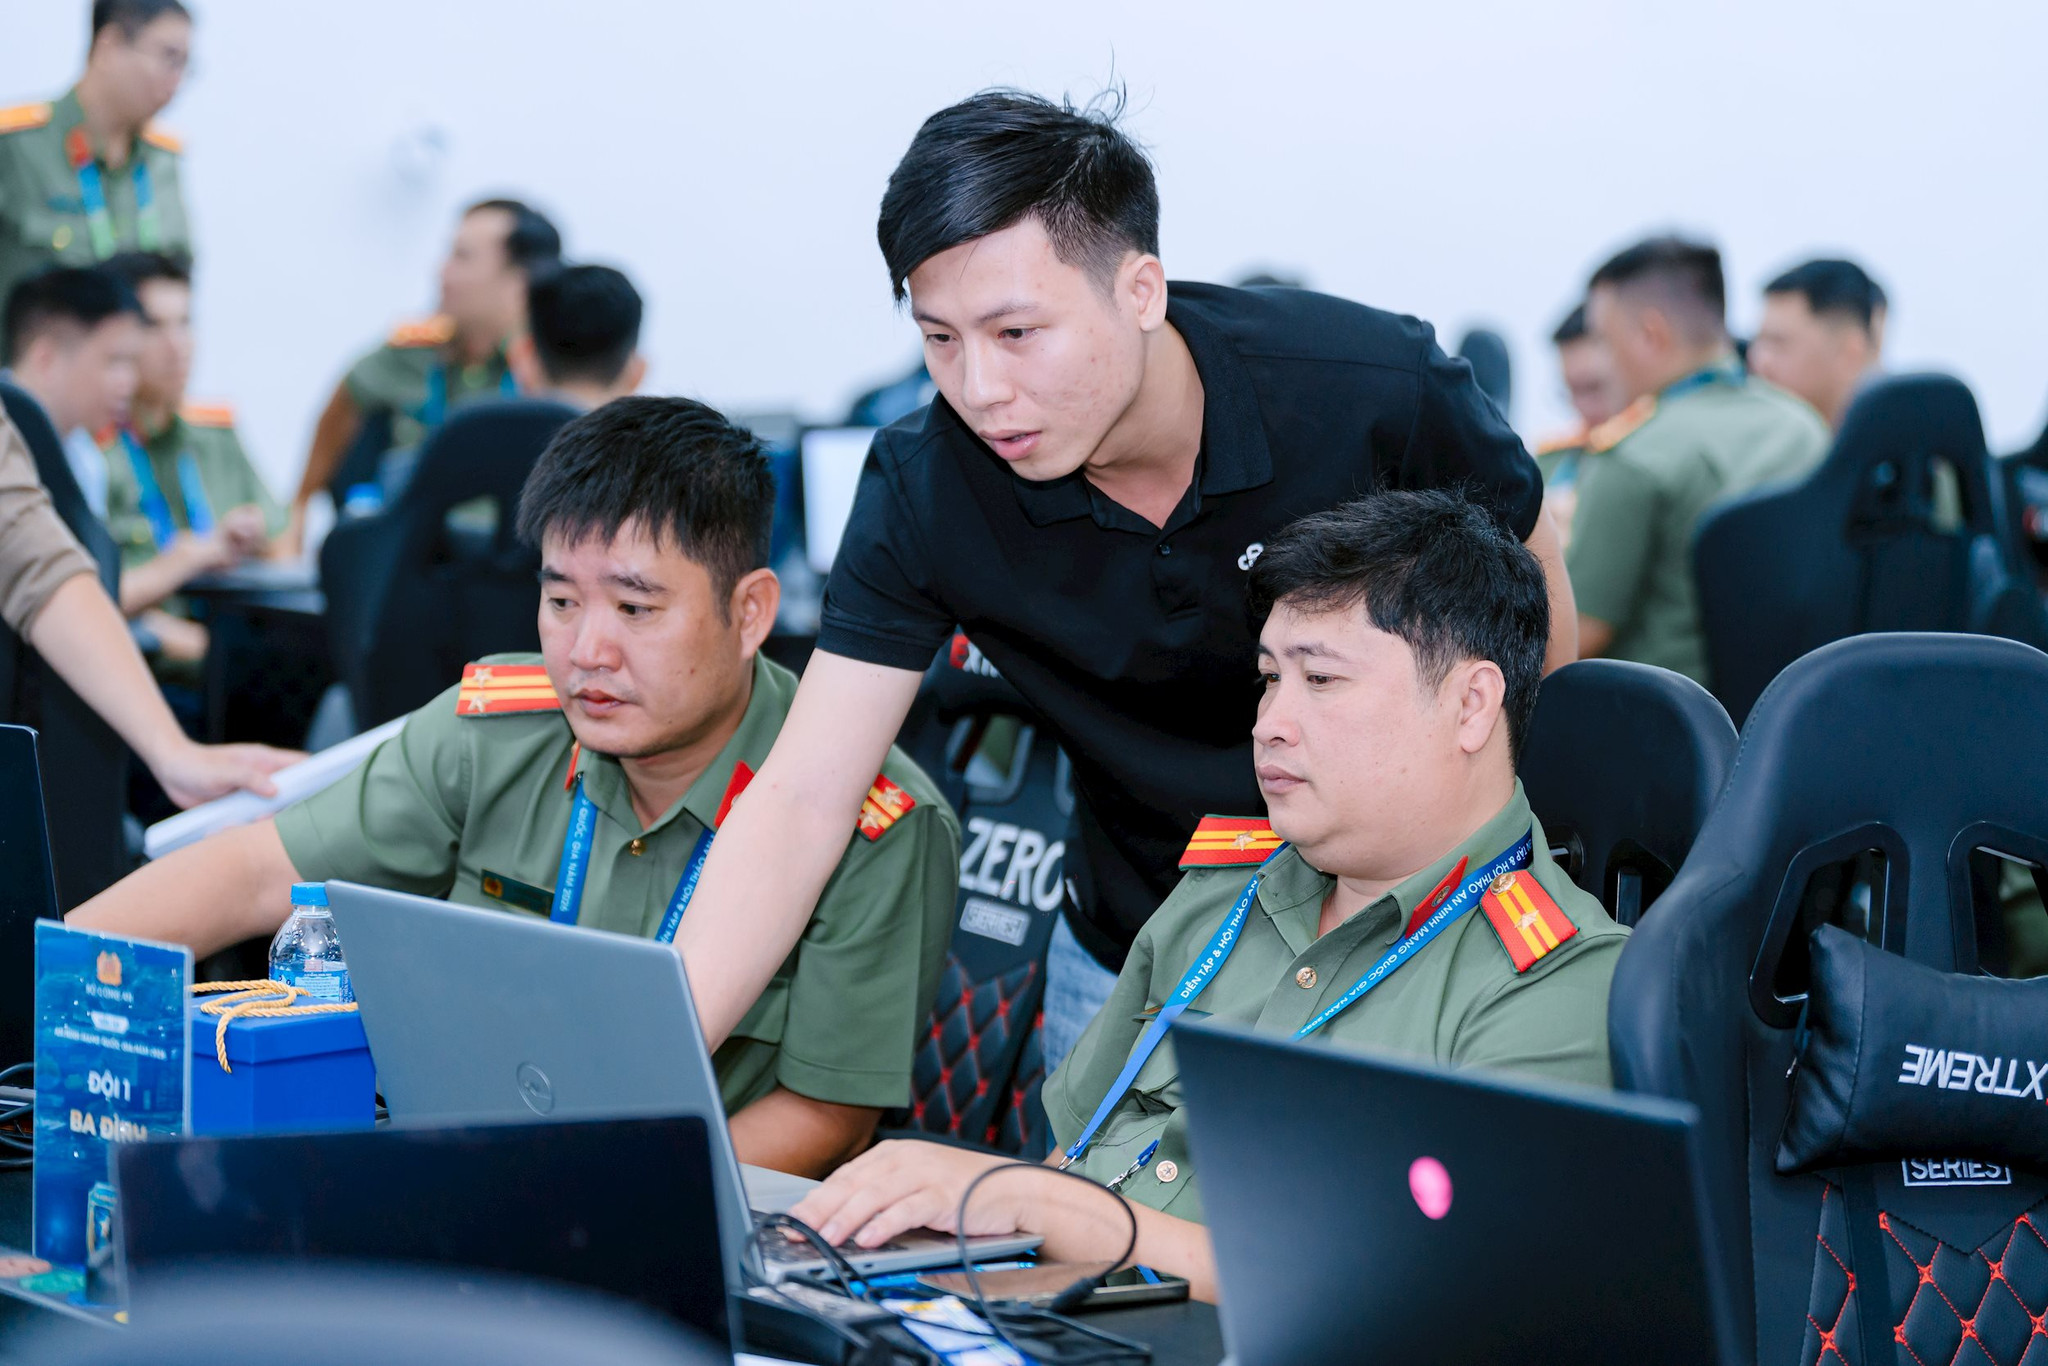
Phiên thực hành kéo dài 7,5 tiếng trên hệ thống mô phỏng hạ tầng một tổ chức tài chính, với 90 cán bộ, chiến sĩ và chuyên viên thuộc 46 đơn vị, chia thành 10 đội. Thành phần tham gia gồm lực lượng thường trực bảo vệ an ninh mạng của 14 bộ, ngành và Phòng An ninh mạng Công an tại 32 tỉnh, thành phố. Quy mô này cho thấy bài toán không chỉ là năng lực riêng của từng đơn vị mà còn là khả năng phối hợp khi cùng xử lý một sự cố trên nhiều loại hạ tầng. Điểm mới là phòng thủ trực tiếp kết hợp điều tra trực tiếp: các đội phải giám sát, phát hiện, ngăn chặn tấn công, đồng thời phân tích nhật ký, truy vết hành vi, khoanh vùng và khôi phục hệ thống.
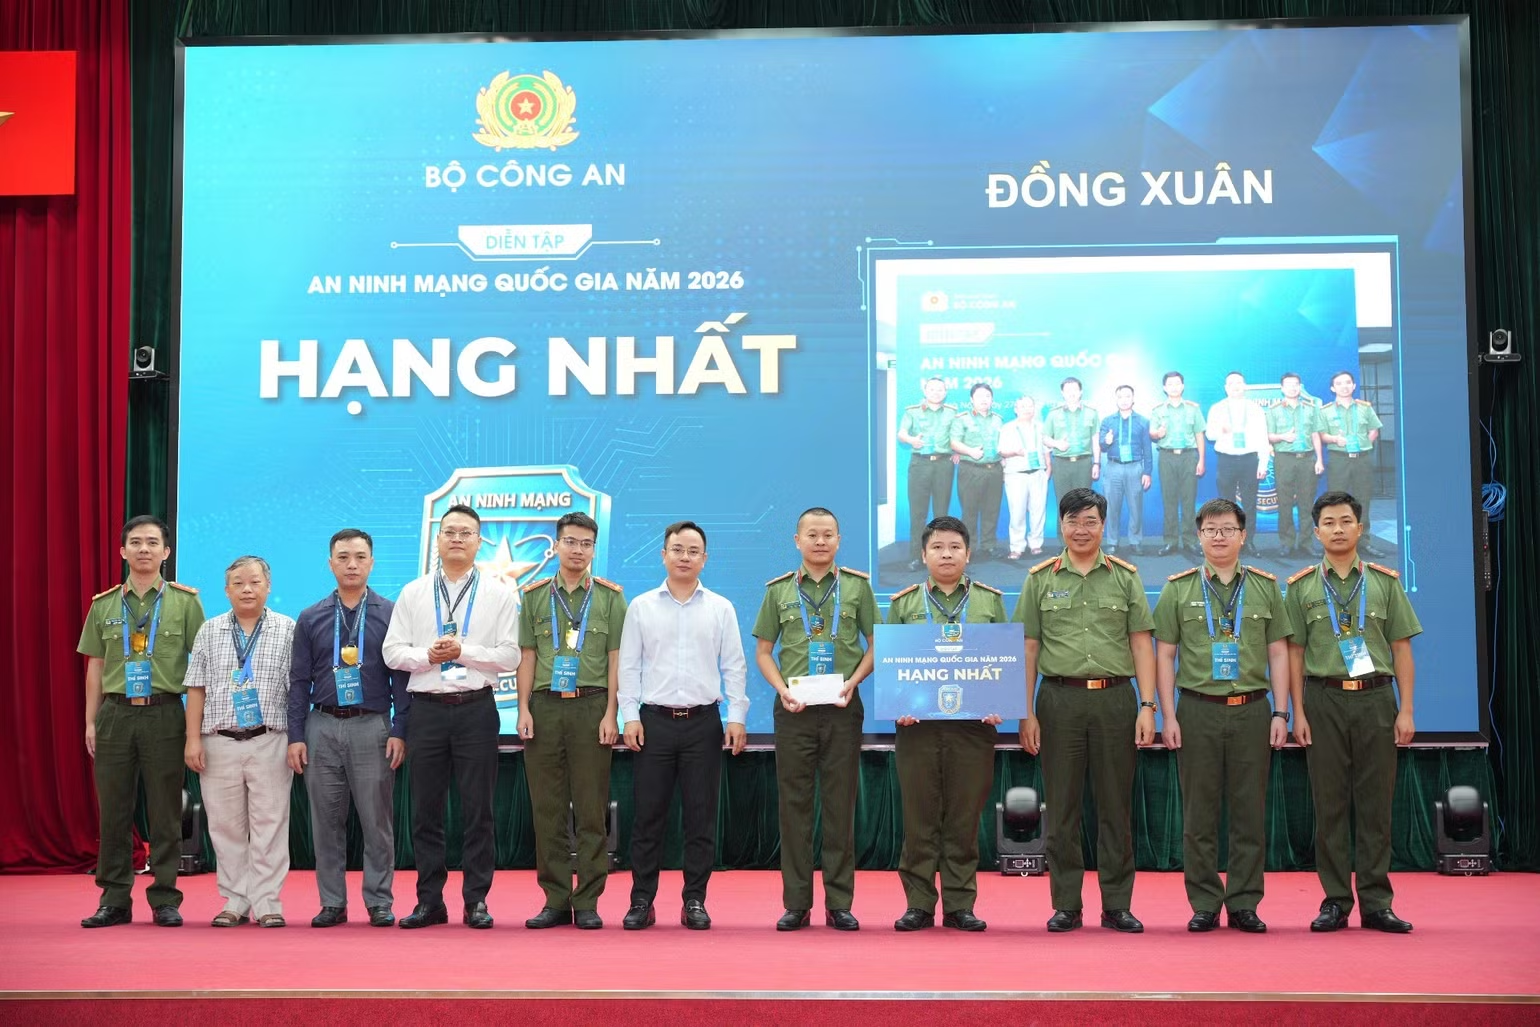
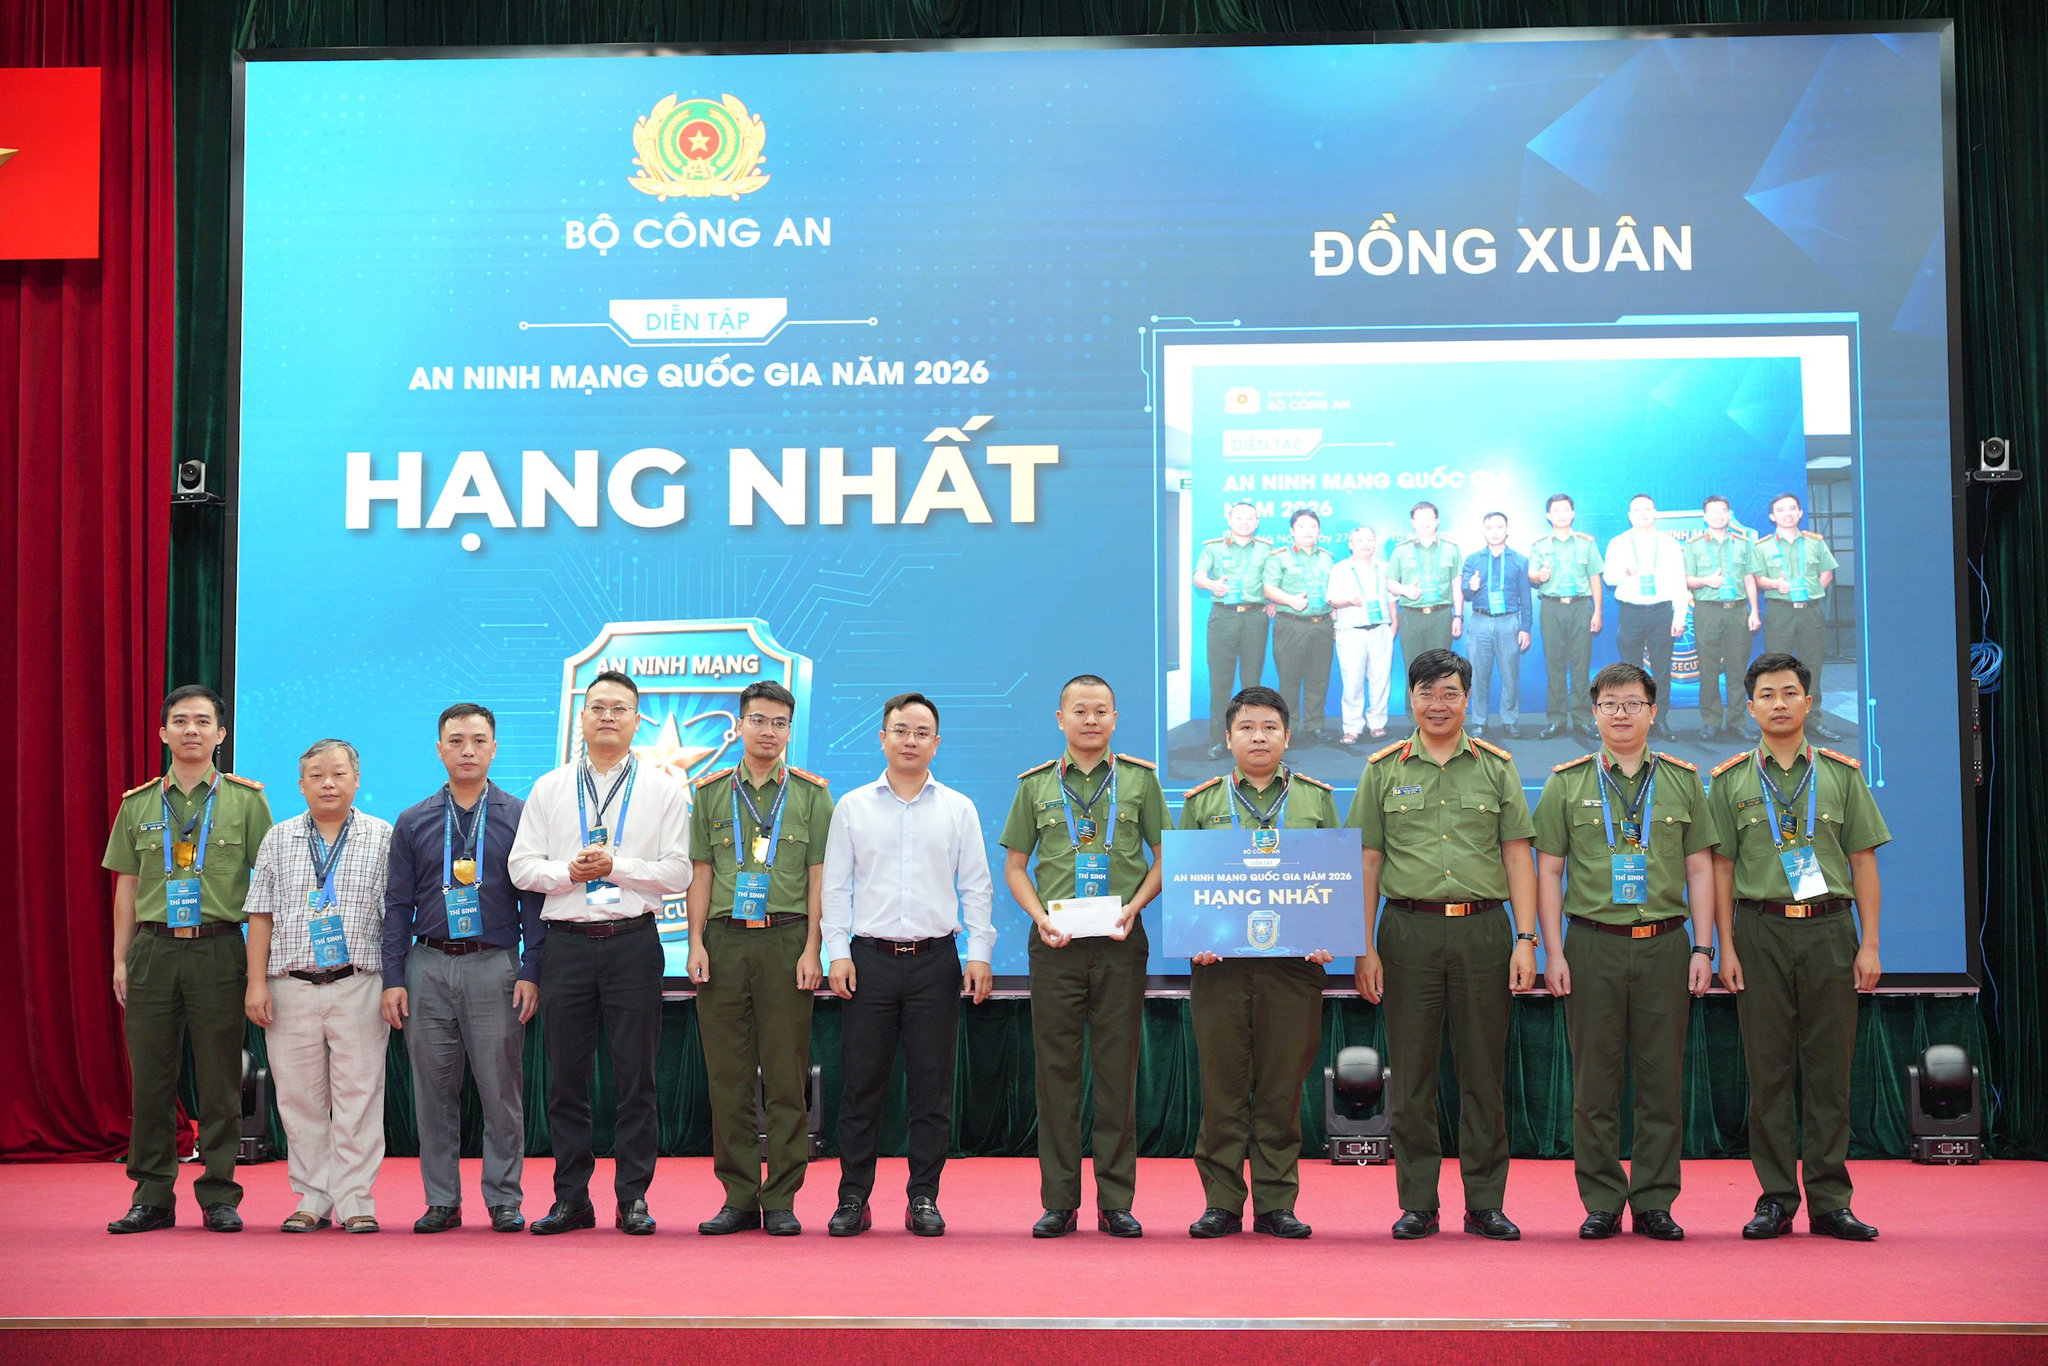
Cách chấm điểm cũng phản ánh quan điểm đúng: khôi phục dịch vụ chưa đủ nếu không xác định được cách thức xâm nhập và bảo toàn chứng cứ. Phần điều tra có 43 thử thách theo thể thức CTF; kết quả tổng hợp ghi nhận đội Đồng Xuân gồm 9 thành viên đạt 6.140 điểm. Con số này là dấu mốc của cuộc thi, nhưng giá trị lớn hơn nằm ở việc buộc người tham gia kết nối các thao tác kỹ thuật thành một quy trình xử lý sự cố. Trong thực tế, phát hiện chậm hoặc điều tra rời rạc có thể khiến thiệt hại kéo dài, kể cả sau khi hệ thống đã hoạt động trở lại.
Tài sản số khiến ứng cứu không thể dừng ở khôi phục hệ thống
Yêu cầu phối hợp ngăn chặn tẩu tán tài sản số làm rõ một chuyển biến quan trọng: ứng cứu cần gắn liền với điều tra và kiểm soát hậu quả. Khi blockchain và hợp đồng thông minh nằm trong cùng kịch bản với hệ thống tài chính, bảo vệ blockchain không thể chỉ được hiểu là giữ cho nền tảng vận hành. Lực lượng xử lý còn phải xác minh dấu vết tấn công, bảo toàn chứng cứ điện tử và hỗ trợ điều tra để giảm nguy cơ tài sản bị chuyển đi. Đây là phép thử khó hơn việc dựng lại dịch vụ, bởi cần phối hợp giữa giám sát kỹ thuật, phân tích số và các bên có trách nhiệm xử lý sự cố.
Kịch bản nhiều lớp cũng gần với thực tế vận hành của cơ quan, doanh nghiệp, nơi hệ thống cũ thường tồn tại song song với công nghệ mới, tạo ra các vùng rủi ro đan xen. Vì thế, diễn tập có ý nghĩa như một cuộc kiểm tra sức chịu đựng của cả quy trình: ai phát hiện dấu hiệu bất thường, ai ra quyết định khoanh vùng, và thông tin được chia sẻ ra sao giữa các lực lượng. Nếu thiếu phối hợp, một mắt xích yếu có thể làm giảm hiệu quả của toàn bộ phòng thủ hệ thống, dù từng thành phần riêng lẻ có biện pháp bảo vệ.
Thước đo cuối cùng là khả năng bảo vệ người dùng
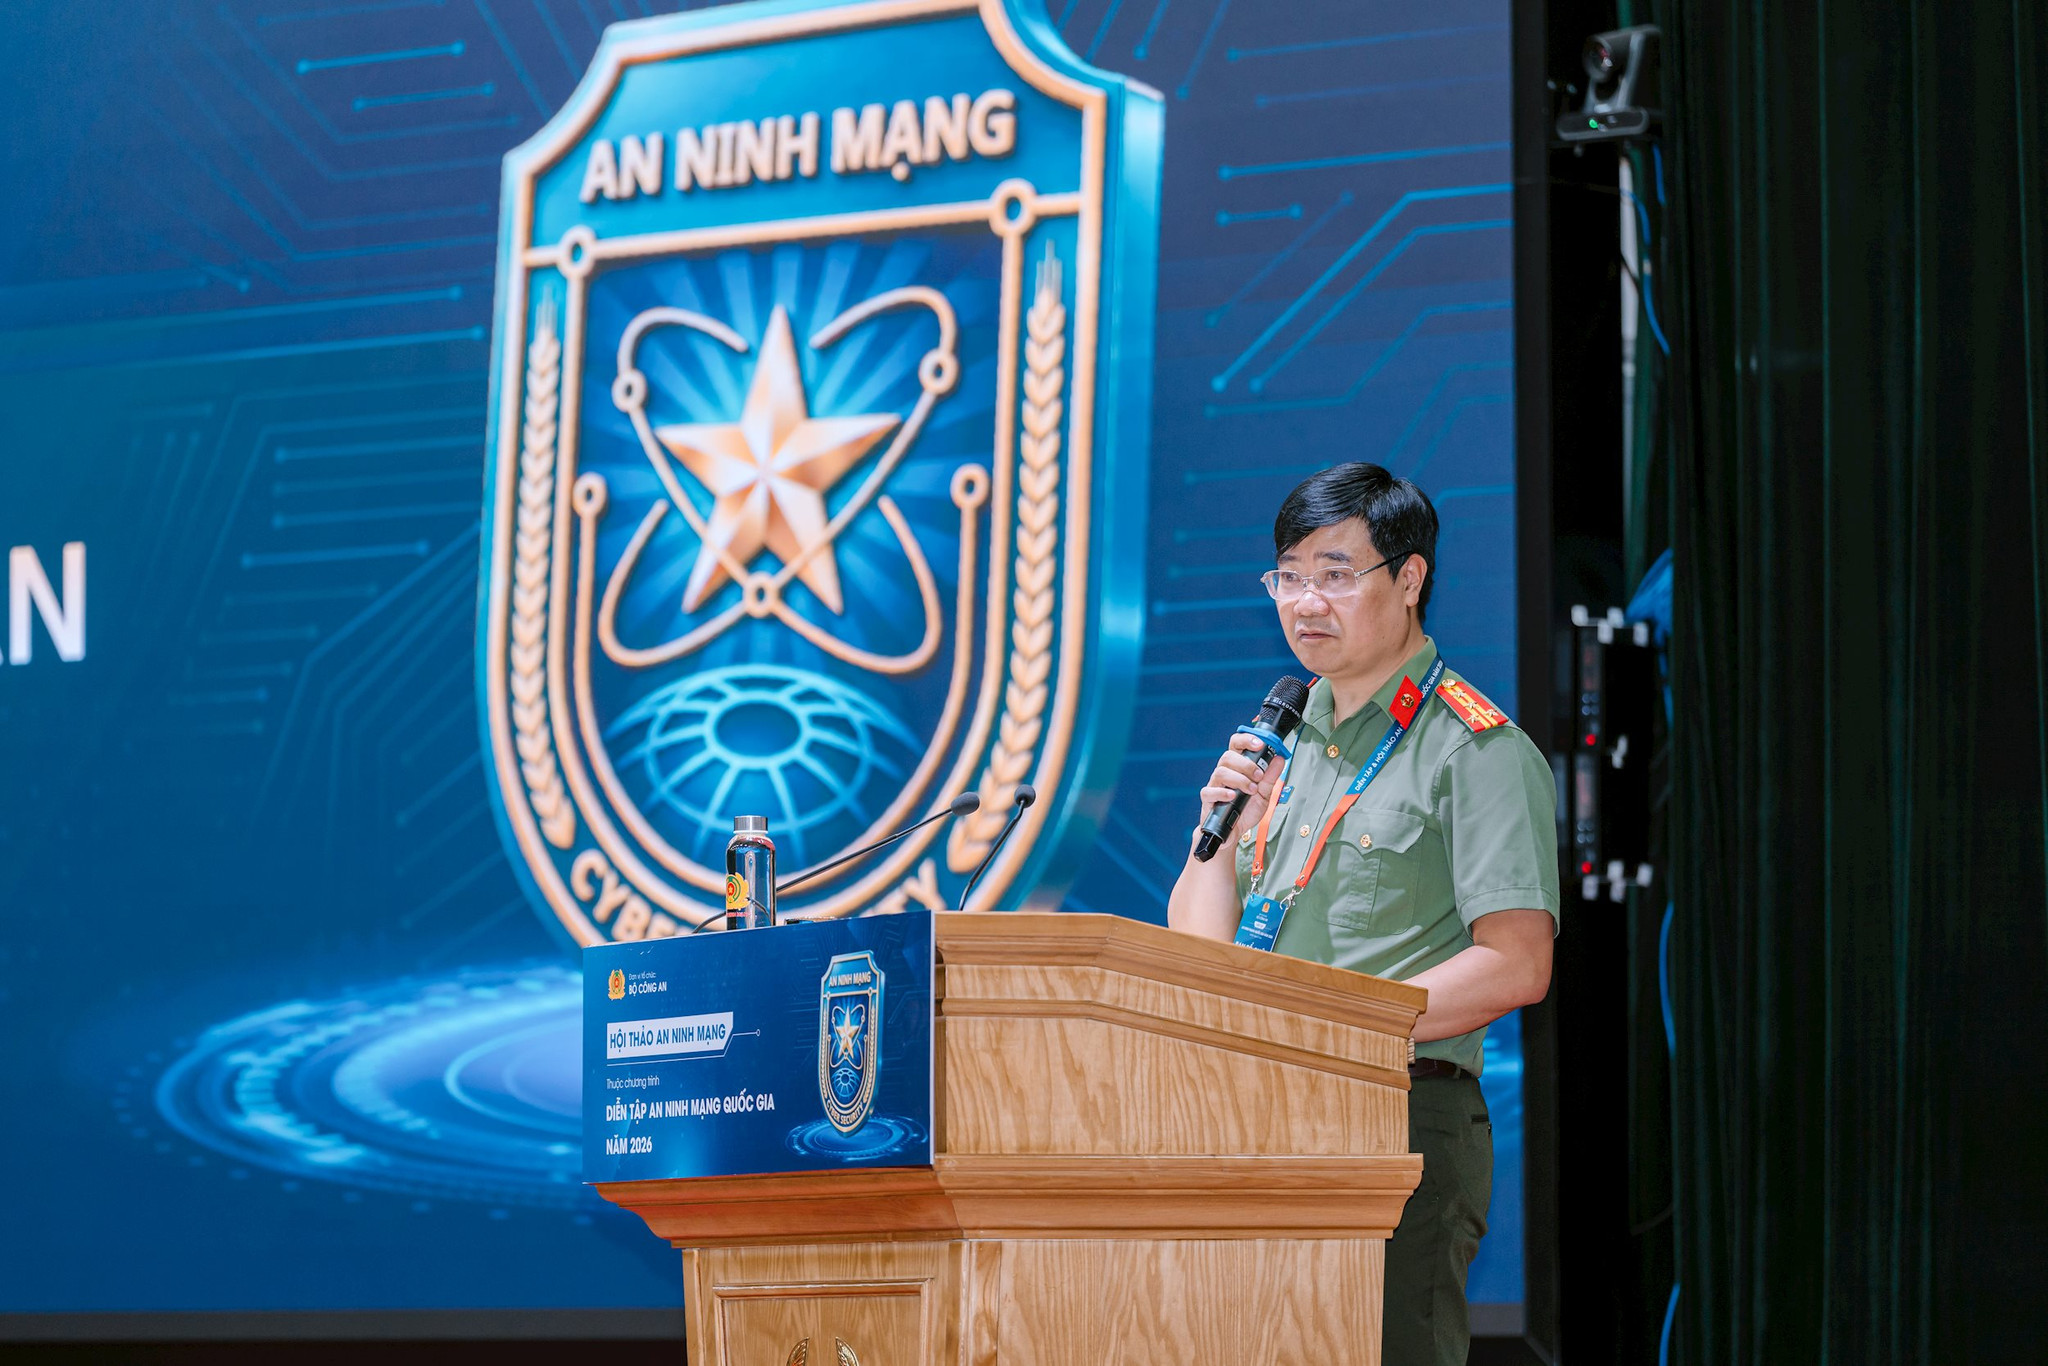
Việc đưa Cloud, chuỗi khối và tài sản số vào diễn tập là bước mở rộng cần thiết, nhưng một kịch bản mô phỏng chỉ có giá trị khi phơi bày được khoảng trống về kỹ thuật lẫn phối hợp. Chương trình hướng tới đánh giá năng lực phát hiện, phòng thủ, ứng phó và điều tra, đồng thời rèn kỹ năng thực chiến và tăng cường phối hợp giữa các lực lượng. Điều đó đặc biệt quan trọng với tài chính, nơi một sự cố có thể ảnh hưởng đồng thời đến dữ liệu, thanh toán và niềm tin của người dân. Bài kiểm tra vì vậy không nên được nhìn như một cuộc thi thuần túy; đó là dịp xem xét hệ thống có thể duy trì hoạt động và xử lý hậu quả trong điều kiện bị tấn công hay không.
Thông điệp đáng giữ lại là phòng thủ hạ tầng trọng yếu phải theo kịp cách các dịch vụ số đang được xây dựng: trên nhiều nền tảng, nhiều lớp công nghệ và với tài sản có thể bị dịch chuyển nhanh. Diễn tập an ninh mạng lần này đặt đúng trọng tâm khi kết hợp phòng thủ với điều tra và đưa việc bảo vệ tài sản số vào mục tiêu xử lý. Hiệu quả cuối cùng không nằm ở số công nghệ được đưa vào bài tập, mà ở khả năng hạn chế gián đoạn, bảo vệ dữ liệu và hỗ trợ truy tìm dấu vết khi sự cố xảy ra.