
Quản trị AI phải được kiểm chứng khi vận hành
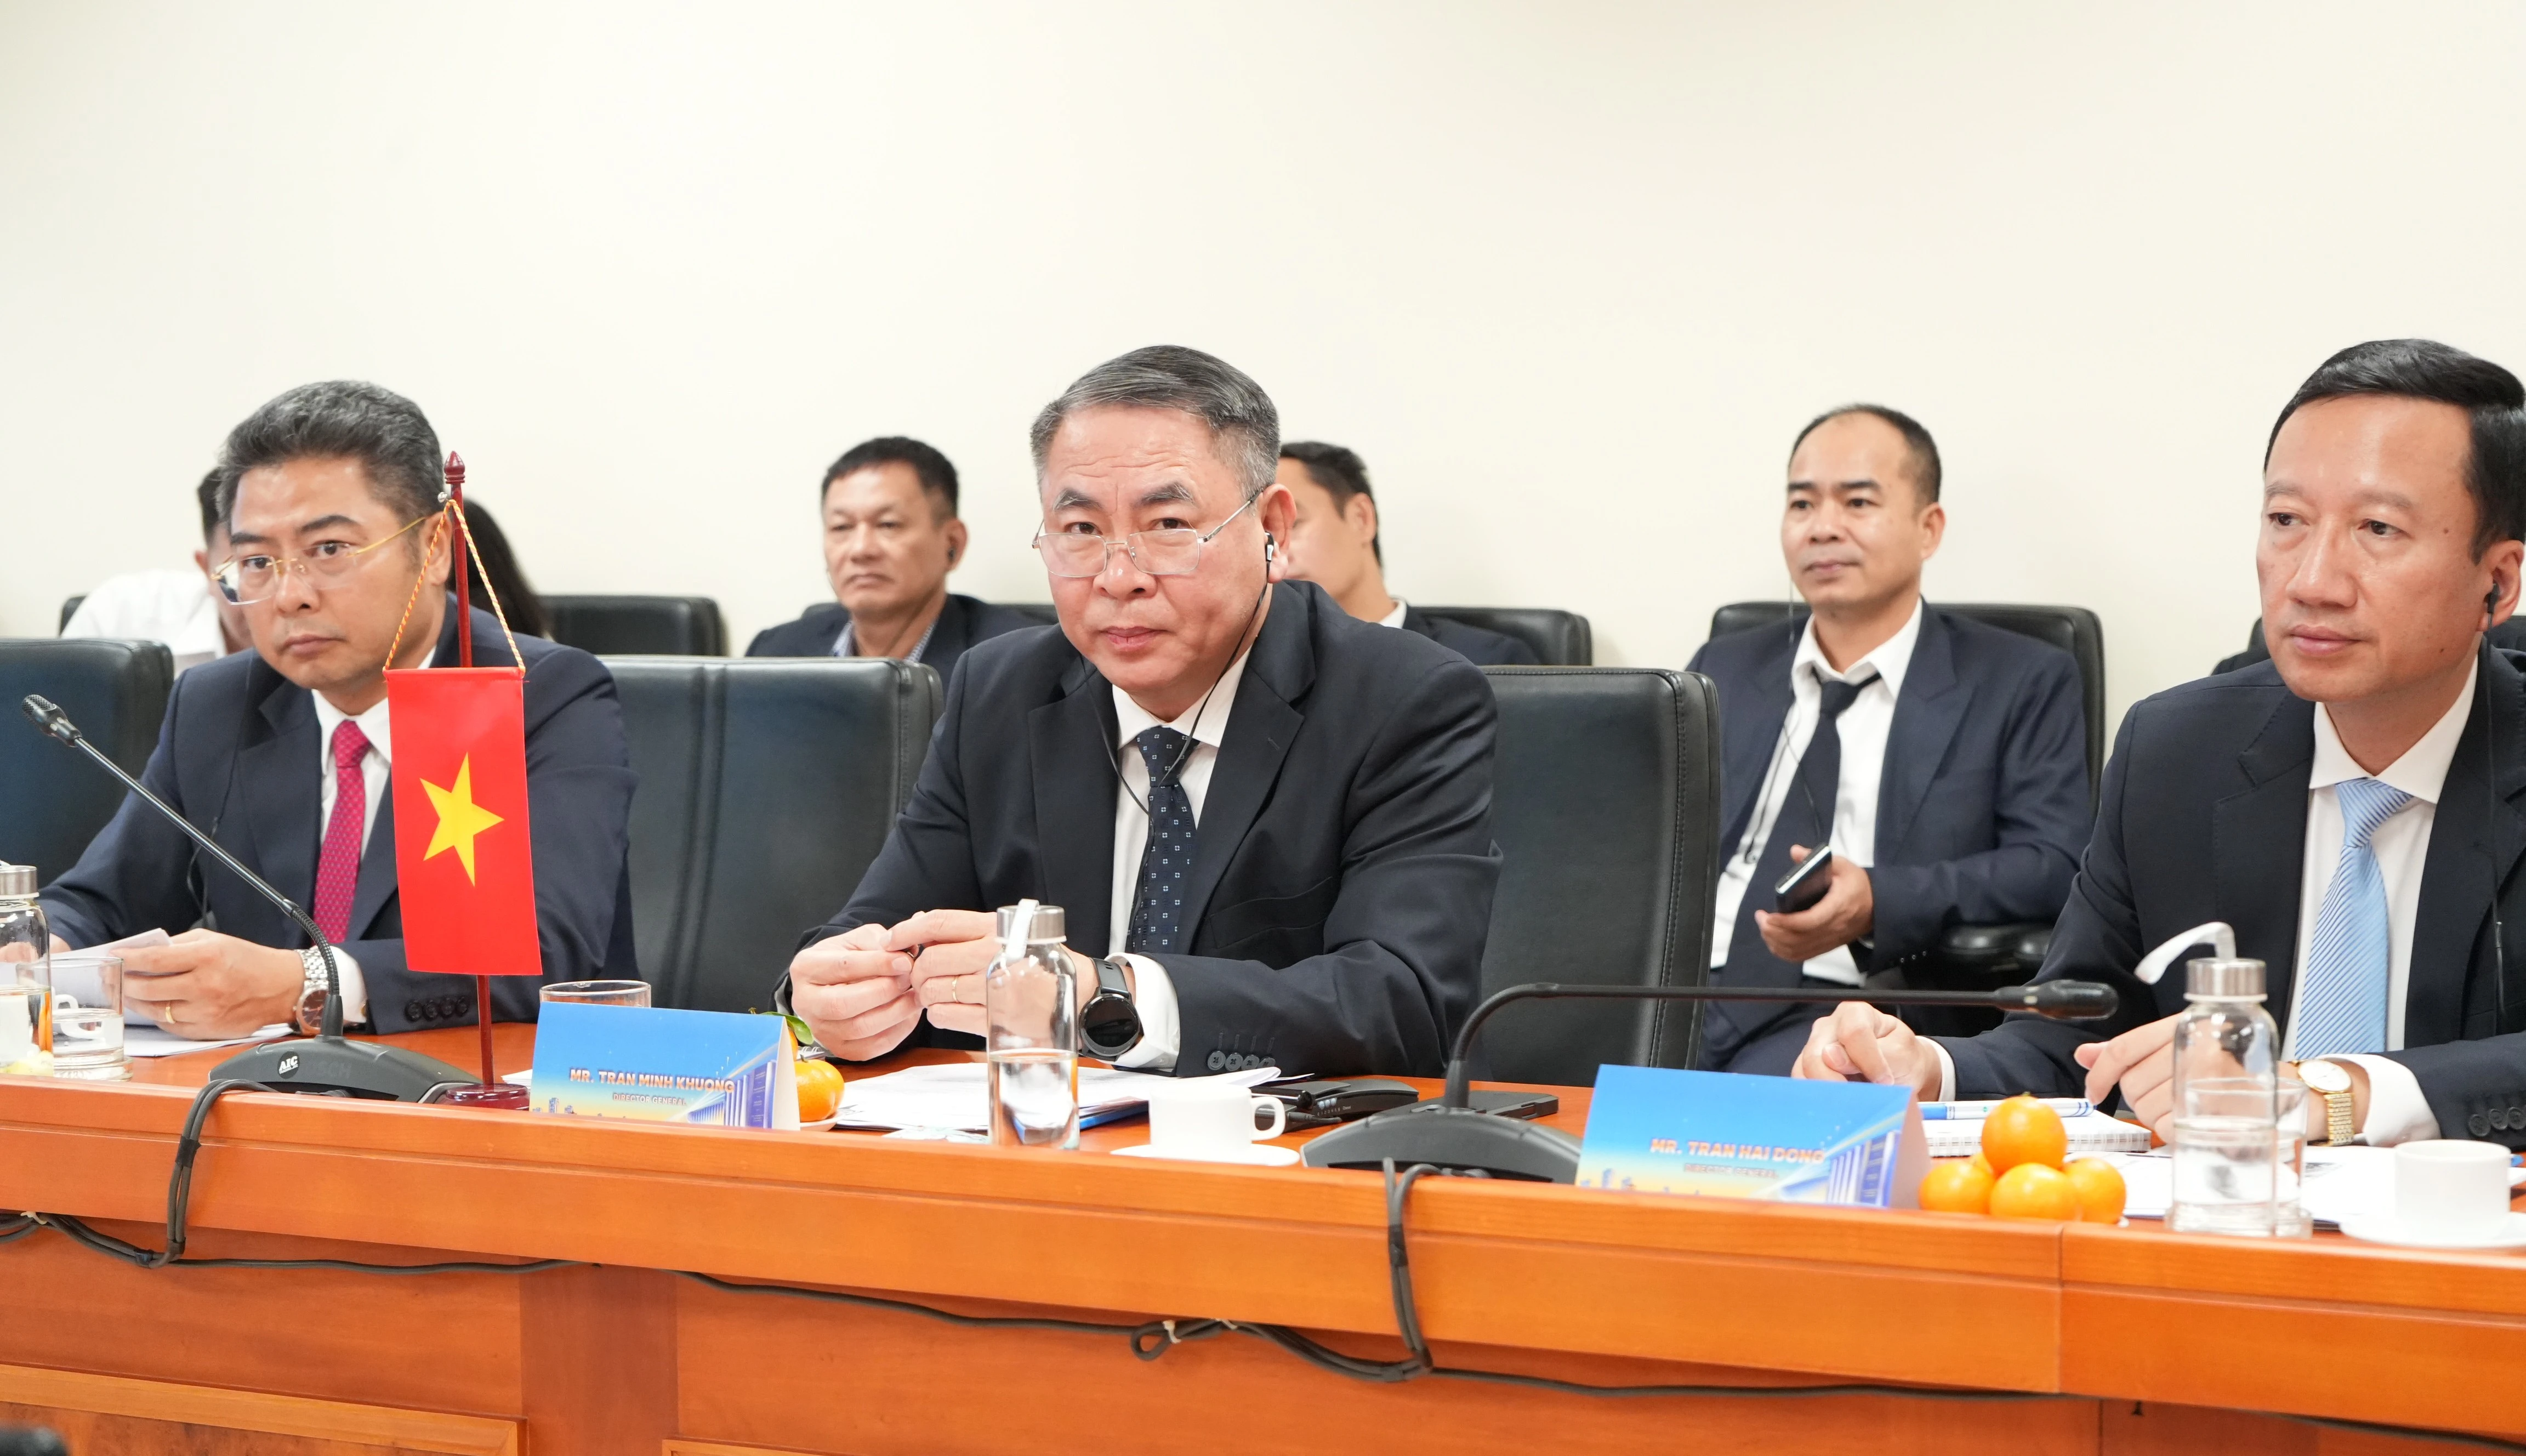
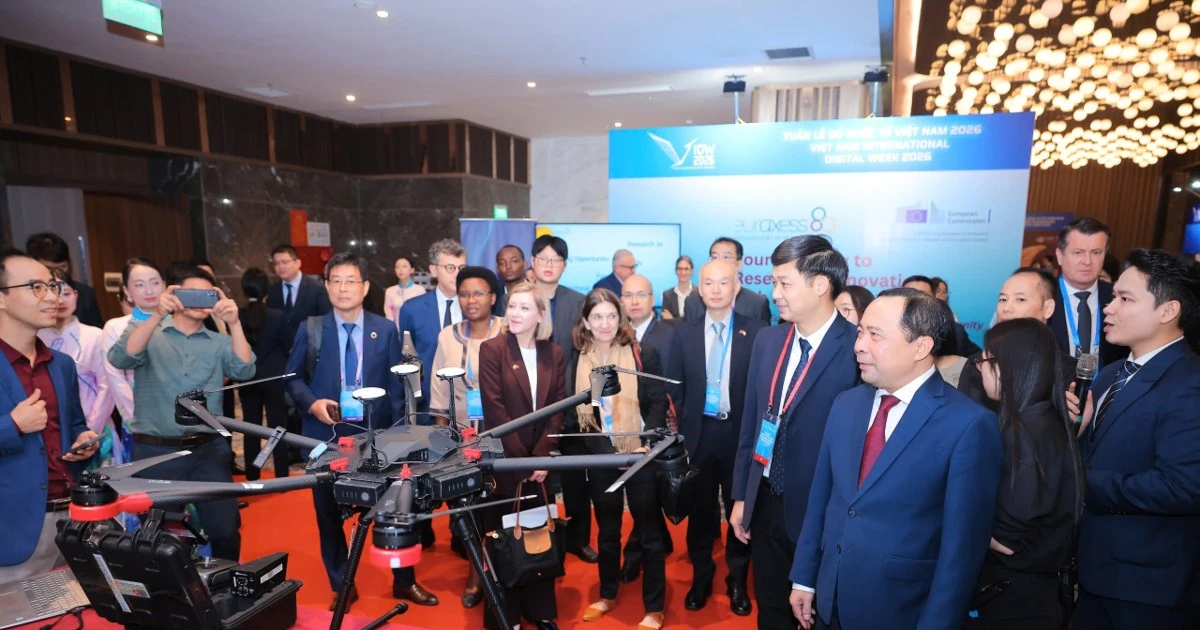
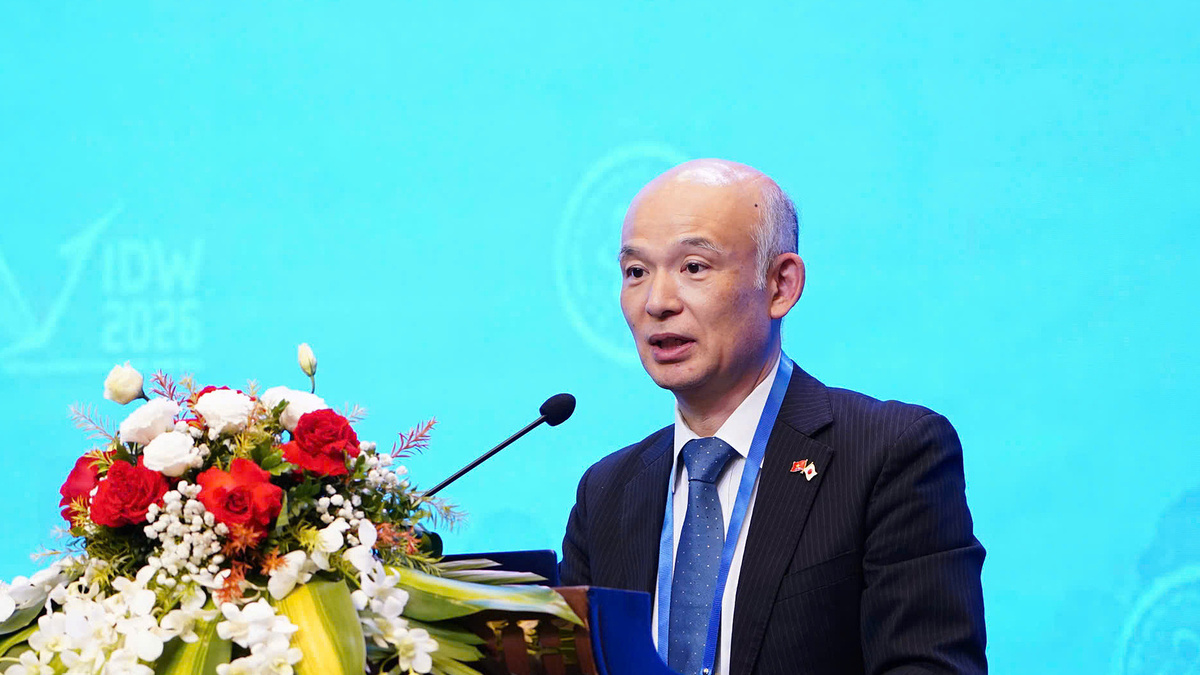
Giám sát AI là quá trình đánh giá rủi ro trước khi triển khai, theo dõi hệ thống trong khi sử dụng và can thiệp khi phát hiện vấn đề, nhằm bảo đảm công nghệ an toàn và đáng tin cậy. Đây là trọng tâm trong thông điệp Việt Nam và Nhật Bản cùng đưa ra tại hội thảo ngày 29/10 ở Quảng Ninh, nơi cơ quan quản lý và doanh nghiệp hai nước chia sẻ kinh nghiệm kiểm soát rủi ro, kiểm thử an toàn và bảo đảm AI hoạt động tin cậy. Sự kiện diễn ra trong khuôn khổ Tuần lễ Số Quốc tế Việt Nam 2026 và sáng kiến “Nhóm Bạn bè” của Tiến trình Hiroshima AI.
Điểm đáng chú ý không phải là hai nước bổ sung thêm một tuyên bố nguyên tắc, mà là cùng nhấn mạnh cách kiểm tra AI trong thực tế. Một bộ quy tắc có thể nêu rõ điều gì nên làm, nhưng không chứng minh được hệ thống sẽ xử lý dữ liệu, câu lệnh độc hại hay tình huống bất ngờ ra sao. Vì vậy, kiểm thử an toàn AI và giám sát liên tục cần trở thành một phần của vòng đời sản phẩm, thay vì thủ tục hoàn tất trước khi đưa công nghệ ra thị trường.
Niềm tin phụ thuộc vào năng lực đánh giá
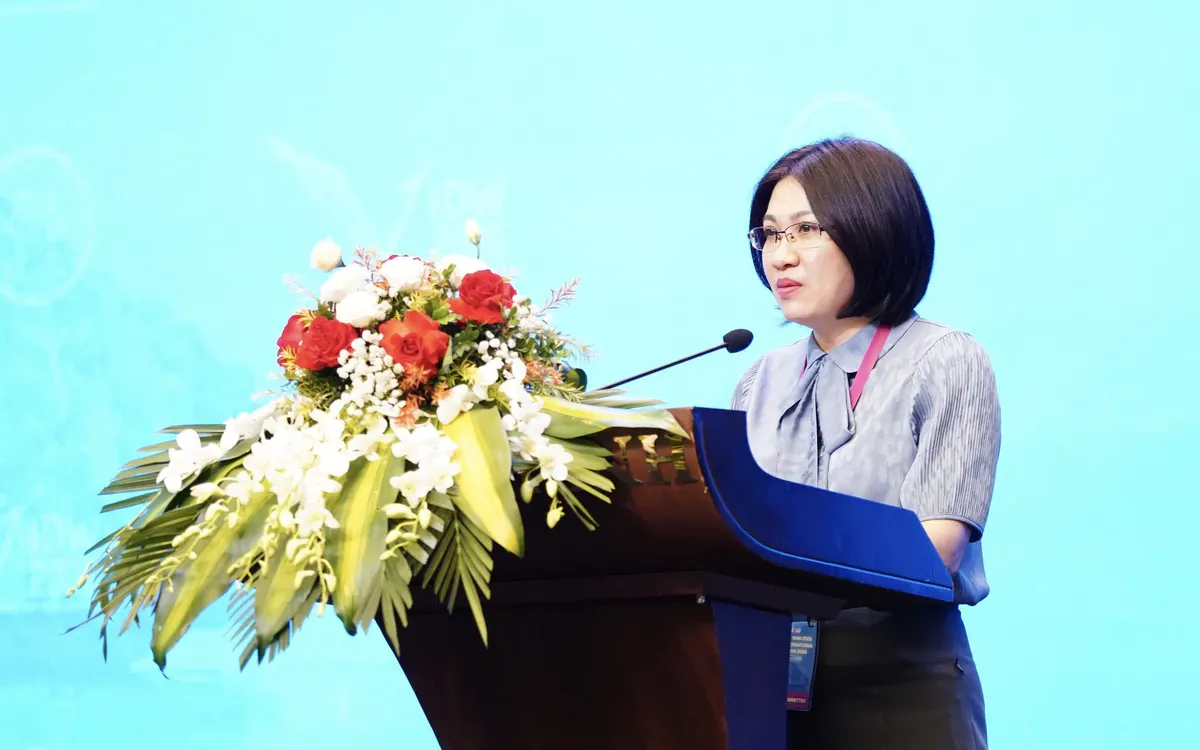
AI có thể nâng năng suất, cải thiện dịch vụ công và thúc đẩy tăng trưởng, nhưng cũng đặt ra vấn đề về an toàn, bảo mật, minh bạch và trách nhiệm giải trình. Khi hệ thống tham gia vào quyết định ảnh hưởng trực tiếp đến con người, sai sót không còn là rủi ro kỹ thuật thuần túy: nó có thể làm suy giảm niềm tin và khiến người dùng phải gánh hậu quả. Bà Nguyễn Thị Ngọc Trang, quyền Viện trưởng Công nghệ số và Chuyển đổi số thuộc Bộ Khoa học và Công nghệ, cảnh báo khoảng cách giữa thống nhất nguyên tắc và áp dụng thực tế vẫn còn lớn.
Cách lấp khoảng cách ấy là xây dựng năng lực kiểm tra phù hợp với từng hệ thống. Phương pháp và dữ liệu thử nghiệm cần tính đến ngôn ngữ, lĩnh vực ứng dụng và mức độ rủi ro, thay vì dùng một chuẩn chung cho mọi trường hợp. Các yêu cầu quản trị cũng phải bao gồm bảo vệ dữ liệu, minh bạch, trách nhiệm của con người, khả năng theo dõi và ứng phó sự cố. Đánh giá trước khi triển khai là cần thiết, nhưng sẽ không đủ nếu thiếu giám sát trong lúc AI hoạt động và quyền can thiệp hoặc thay thế khi cần.
Với người dùng, những cơ chế này quyết định liệu có thể hiểu, chất vấn và khắc phục một kết quả do AI tạo ra hay không. Bởi vậy, quản trị AI đáng tin cậy không thể chỉ là cam kết trên giấy: nó cần để lại dấu vết có thể kiểm toán và xác định rõ ai chịu trách nhiệm khi hệ thống gây ra rủi ro.
Hợp tác Việt Nhật đưa nguyên tắc vào công cụ
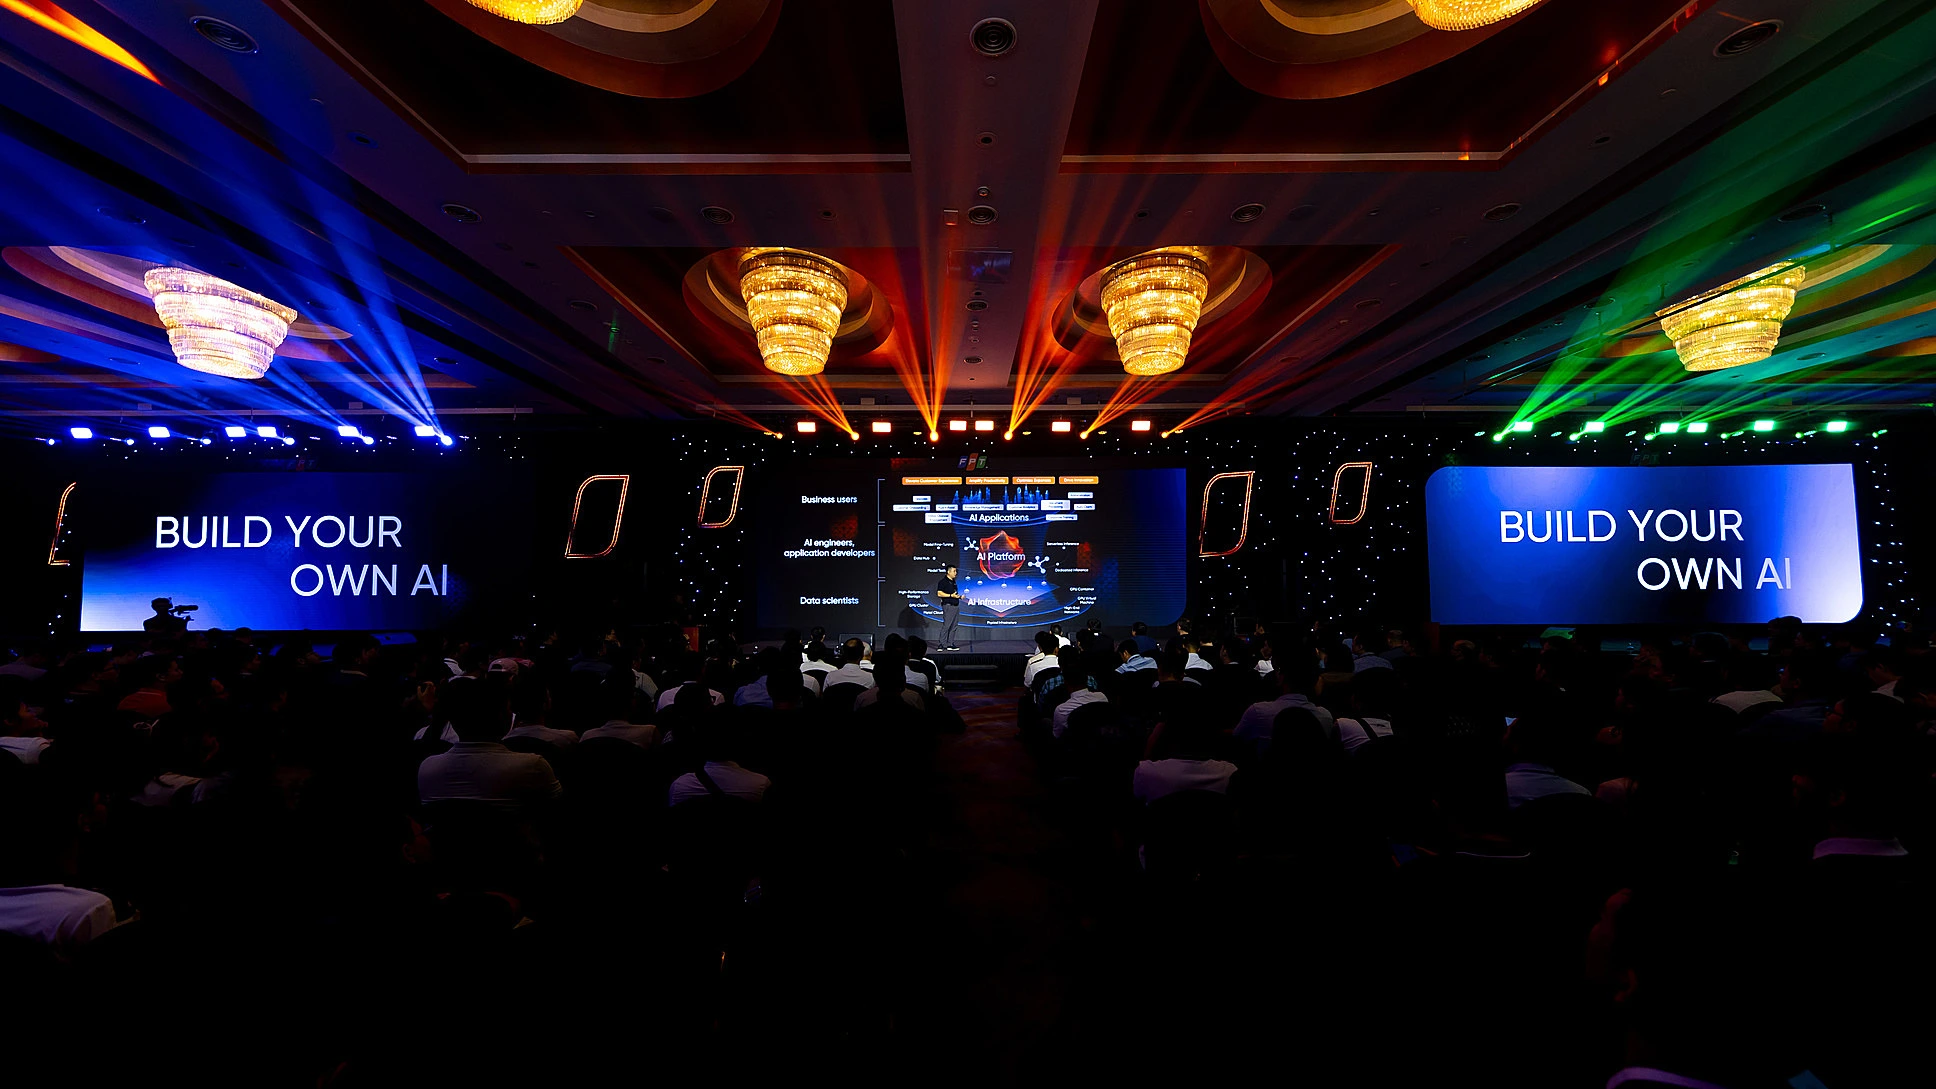
Các ví dụ doanh nghiệp nêu tại hội thảo cho thấy quản trị có thể được chuyển thành quy trình cụ thể. Đại diện FPT giới thiệu CASANOS với các chức năng kiểm soát quyền truy cập, giám sát và phát hiện rủi ro; một AI Gateway tập trung có thể lọc câu lệnh, ngăn rò rỉ dữ liệu và phát hiện nỗ lực vượt qua hàng rào bảo vệ. Đại diện Rakuten Symphony nhấn mạnh giám sát của con người, quản trị dữ liệu, minh bạch, khả năng truy xuất và kiểm toán. Những công cụ này không thay thế trách nhiệm quản lý, nhưng giúp biến yêu cầu an toàn thành việc có thể thực hiện và kiểm tra.
Hợp tác Việt Nhật có ý nghĩa vì đánh giá AI không thể dựa vào kinh nghiệm của một thị trường hay một ngôn ngữ duy nhất. Tiến trình Hiroshima AI khởi xướng tại Hội nghị Thượng đỉnh G7 ở Hiroshima năm 2023 đã mở rộng từ khuôn khổ G7 sang “Nhóm Bạn bè” với 70 quốc gia tham gia, trong đó có Việt Nam. Việc chia sẻ phương pháp thử nghiệm và kinh nghiệm triển khai có thể giúp hai nước tránh lặp lại sai lầm, đồng thời tạo cách tiếp cận tương thích hơn khi hệ thống AI vượt qua biên giới.
Các hướng tiếp theo được nêu gồm xây dựng phương pháp và bộ dữ liệu đánh giá AI đáng tin cậy, phát triển AI cho ngôn ngữ và tri thức bản địa, và thử nghiệm kiến trúc AI mở có khả năng kết nối. Mục tiêu là hình thành hệ sinh thái an toàn, có khả năng tự chủ nhưng vẫn liên kết quốc tế. Thành công sẽ phụ thuộc vào việc các kế hoạch ấy được chuyển thành bộ kiểm thử, quy trình ứng phó và cơ chế giám sát dùng được trong thực tế.
Từ cam kết đến trách nhiệm có thể kiểm tra
Thông điệp chung của Việt Nam và Nhật Bản là quản trị AI phải theo sát hệ thống từ trước khi triển khai đến suốt quá trình vận hành. Đây là lựa chọn thực tế hơn việc dừng ở những nguyên tắc rộng, bởi rủi ro thay đổi theo dữ liệu, người dùng và bối cảnh ứng dụng. Tuy nhiên, kiểm thử chỉ có giá trị nếu kết quả dẫn đến hành động: hạn chế quyền truy cập, sửa hệ thống, thông báo sự cố hoặc ngừng sử dụng khi mức nguy hiểm vượt ngưỡng.
Hợp tác quốc tế có thể giúp biến định hướng thành thực hành bằng cách cùng xây dựng phương pháp đánh giá, dữ liệu phù hợp và kinh nghiệm giám sát. Nhưng trách nhiệm cuối cùng vẫn thuộc về những tổ chức phát triển, triển khai và sử dụng AI. Nếu kiểm thử an toàn AI được gắn vào vận hành hằng ngày, còn giám sát đi kèm quyền can thiệp rõ ràng, niềm tin sẽ có cơ sở cụ thể. Đó mới là thước đo thuyết phục cho một khuôn khổ quản trị AI.