
Thẩm quyền rõ ràng là nền tảng của an ninh dữ liệu
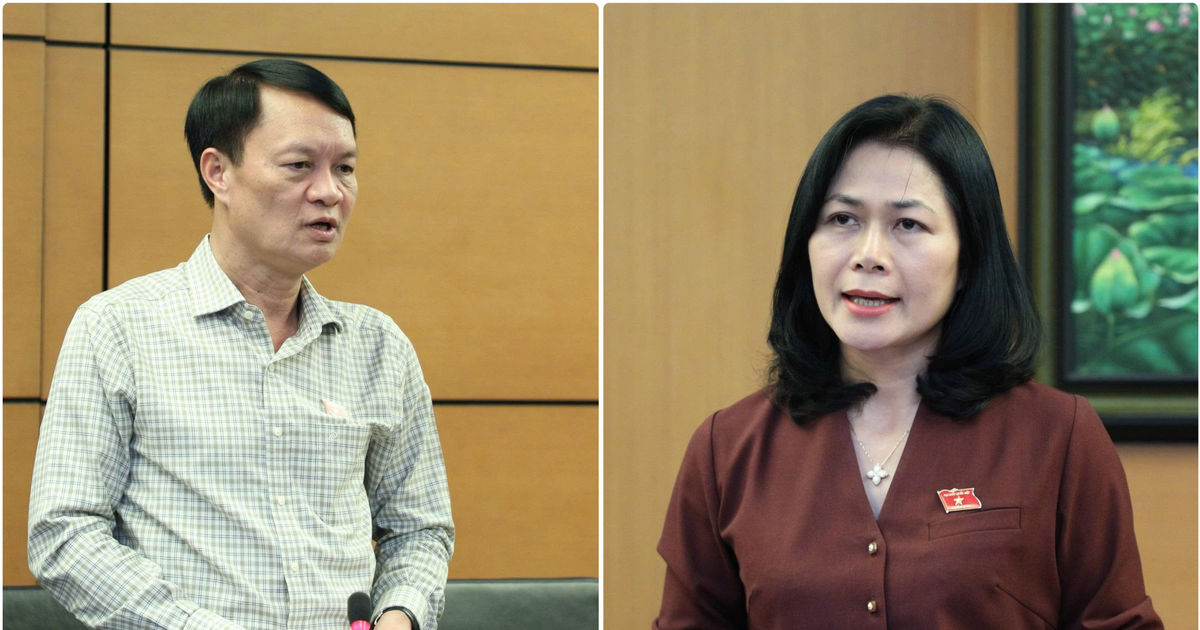
An ninh dữ liệu là việc bảo vệ dữ liệu trước nguy cơ bị truy cập, sử dụng, tiết lộ, thay đổi hoặc phá hủy trái phép bằng những biện pháp phù hợp với mức độ rủi ro và tính chất dữ liệu. Với dữ liệu quốc phòng, luật cần xác định rõ cơ quan nào có quyền thẩm định và chịu trách nhiệm quản lý, thay vì để nhiệm vụ chuyên ngành và trách nhiệm bảo vệ bị lẫn vào nhau. Trong phiên thảo luận về dự thảo Luật An ninh dữ liệu, đại biểu Ngô Nam Cường ghi nhận cơ quan soạn thảo đã tiếp thu nhiều ý kiến, đặc biệt về phân định thẩm quyền thẩm định, trách nhiệm quản lý nhà nước và nguyên tắc tránh kiểm tra trùng lặp. Đây là hướng sửa cần thiết: càng nhiều đầu mối cùng xem xét một nội dung, càng khó xác định ai chịu trách nhiệm cuối cùng khi có sự cố. Nhưng giảm trùng lặp không đồng nghĩa với thu hẹp trách nhiệm chuyên ngành; luật phải làm rõ cả hai.
Bộ Quốc phòng nên chủ trì trong phạm vi được giao
Một đề xuất tại phiên thảo luận là giao Bộ Quốc phòng chủ trì thẩm định an ninh dữ liệu đối với dữ liệu quân sự, quốc phòng thuộc phạm vi bộ quản lý; phạm vi cụ thể cần được quy định trong luật hoặc do Chính phủ giao. Cách tiếp cận này có cơ sở: đánh giá dữ liệu gắn với hoạt động quốc phòng cần được dẫn dắt bởi cơ quan có thẩm quyền chuyên môn, thay vì mặc định cơ quan quản lý hạ tầng cũng nắm toàn bộ quyền đối với dữ liệu trên đó. Tuy vậy, cụm từ “thuộc phạm vi quản lý” phải được xác định đủ rõ. Đại biểu Ngô Nam Cường lưu ý Điều 12 đề cập thẩm quyền thẩm định hệ thống thông tin, dữ liệu quân sự do Bộ Quốc phòng quản lý, còn Điều 26 dùng cách diễn đạt về “dữ liệu, hệ thống thông tin quân sự”; sự không thống nhất có thể khiến phạm vi trách nhiệm bị hiểu khác nhau.
Dữ liệu quốc phòng không chỉ nằm trong hệ thống quân sự
Ranh giới quản lý không thể chỉ dựa vào tên hệ thống. Dữ liệu phục vụ động viên quốc phòng, quản lý nguồn lực, hậu cần, kỹ thuật hoặc kết hợp kinh tế với quốc phòng cũng có thể thuộc phạm vi cần bảo vệ, dù không phải toàn bộ đều là bí mật nhà nước. Hạ tầng giao thông, viễn thông hay năng lượng còn có thể phục vụ đồng thời dân sự và quốc phòng; cơ quan quản lý hạ tầng vì thế không mặc nhiên có thẩm quyền chuyên ngành với mọi dữ liệu được xử lý trên đó. Đại biểu đề nghị xác định cơ quan chủ trì theo tính chất dữ liệu, mục đích sử dụng và thẩm quyền chuyên ngành, đồng thời bảo đảm nhiệm vụ, quyền hạn và trách nhiệm đi cùng nhau. Dự thảo cũng cần làm rõ cơ chế phối hợp ở hệ thống lưỡng dụng: mỗi nội dung chỉ được thẩm định, kiểm tra một lần, kết quả được sử dụng lại trong phạm vi pháp luật cho phép.
Bảo vệ người dùng đòi hỏi luật theo kịp rủi ro
Việc phân định đầu mối không phải tranh luận nội bộ giữa các cơ quan. Người dân và tổ chức sử dụng dịch vụ số có thể bị ảnh hưởng nếu dữ liệu đi qua nhiều khâu mà trách nhiệm bảo vệ không rõ; nguồn thảo luận cảnh báo càng nhiều “điểm chạm” thì nguy cơ rò rỉ dữ liệu càng tăng. Vì vậy, phối hợp gọn hơn phải đi cùng kiểm soát truy cập, bảo vệ dữ liệu và xác định trách nhiệm khi có sai phạm, chứ không chỉ giảm số lần thẩm định. Tranh luận cũng xuất phát từ tốc độ thay đổi của kỹ thuật. Trung tướng Tào Đức Thắng cho rằng danh mục biện pháp như mã hóa, quản lý khóa, kiểm soát truy cập, sao lưu, khôi phục hay tiêu hủy an toàn có thể nhanh chóng không theo kịp công nghệ; ông đề xuất chọn biện pháp theo mức độ rủi ro an ninh dữ liệu quy định tại Điều 9. Cách viết dựa trên rủi ro linh hoạt hơn một danh sách đóng. Khi hoàn thiện Luật An ninh dữ liệu, trọng tâm nên là xác định rõ ai quyết định, ai phối hợp và ai chịu trách nhiệm cuối cùng.