
An ninh dữ liệu phải bắt đầu từ quyền lợi của người dân
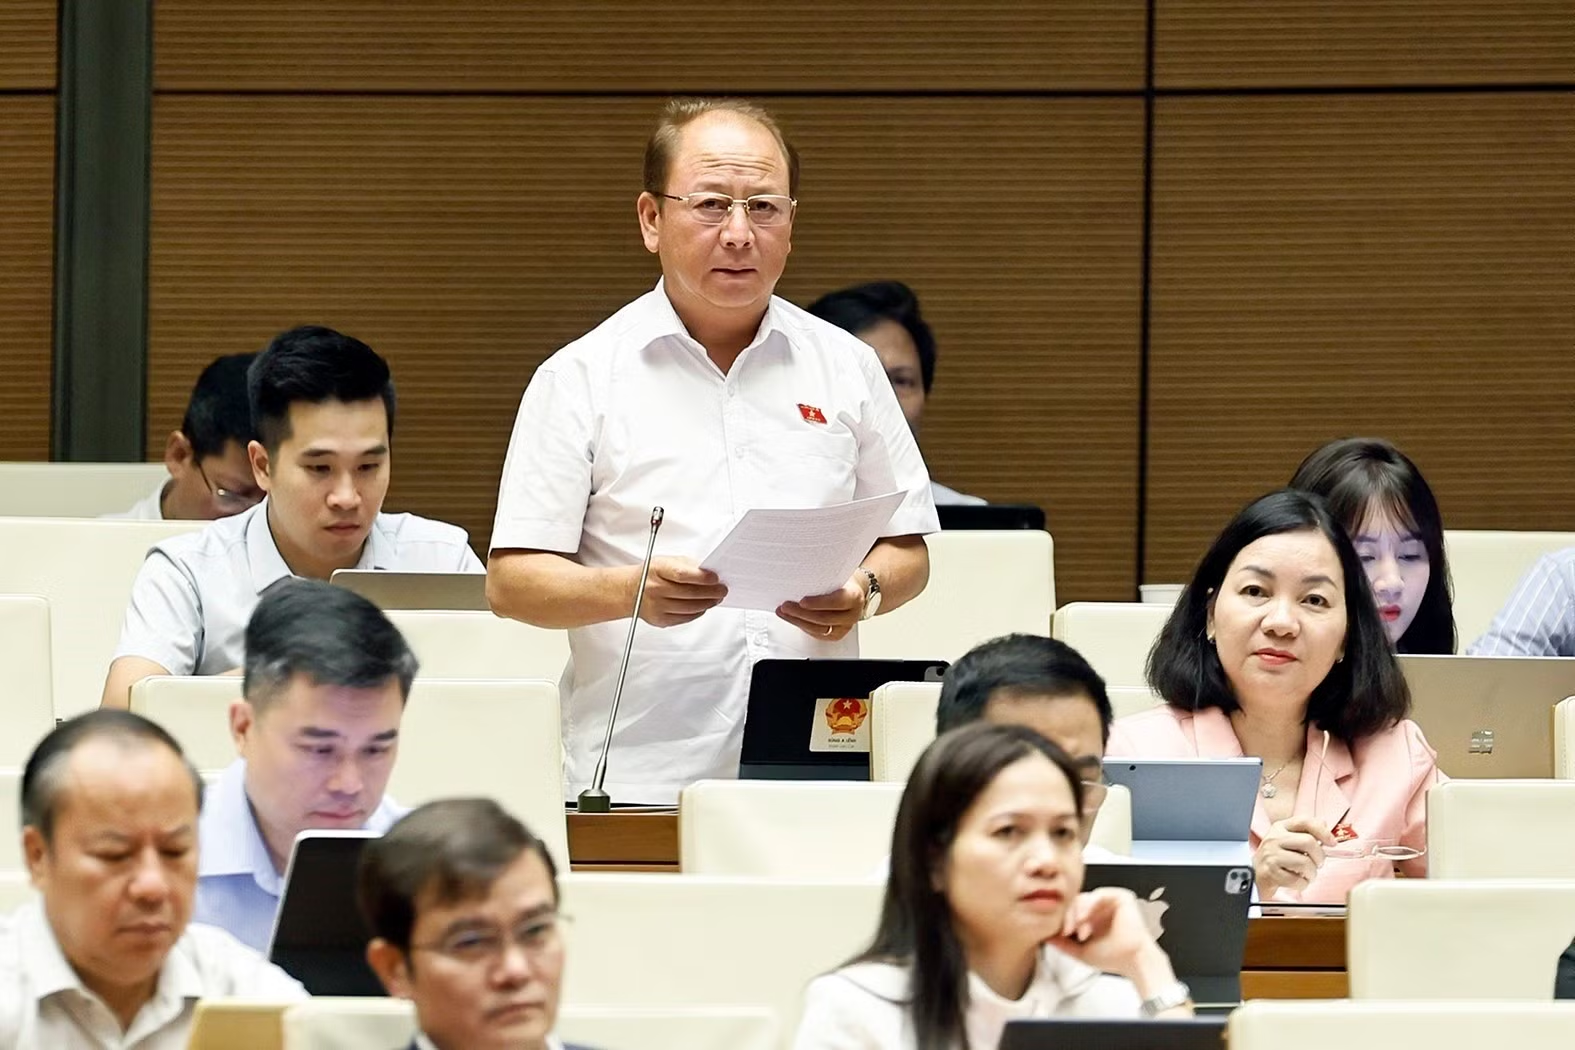
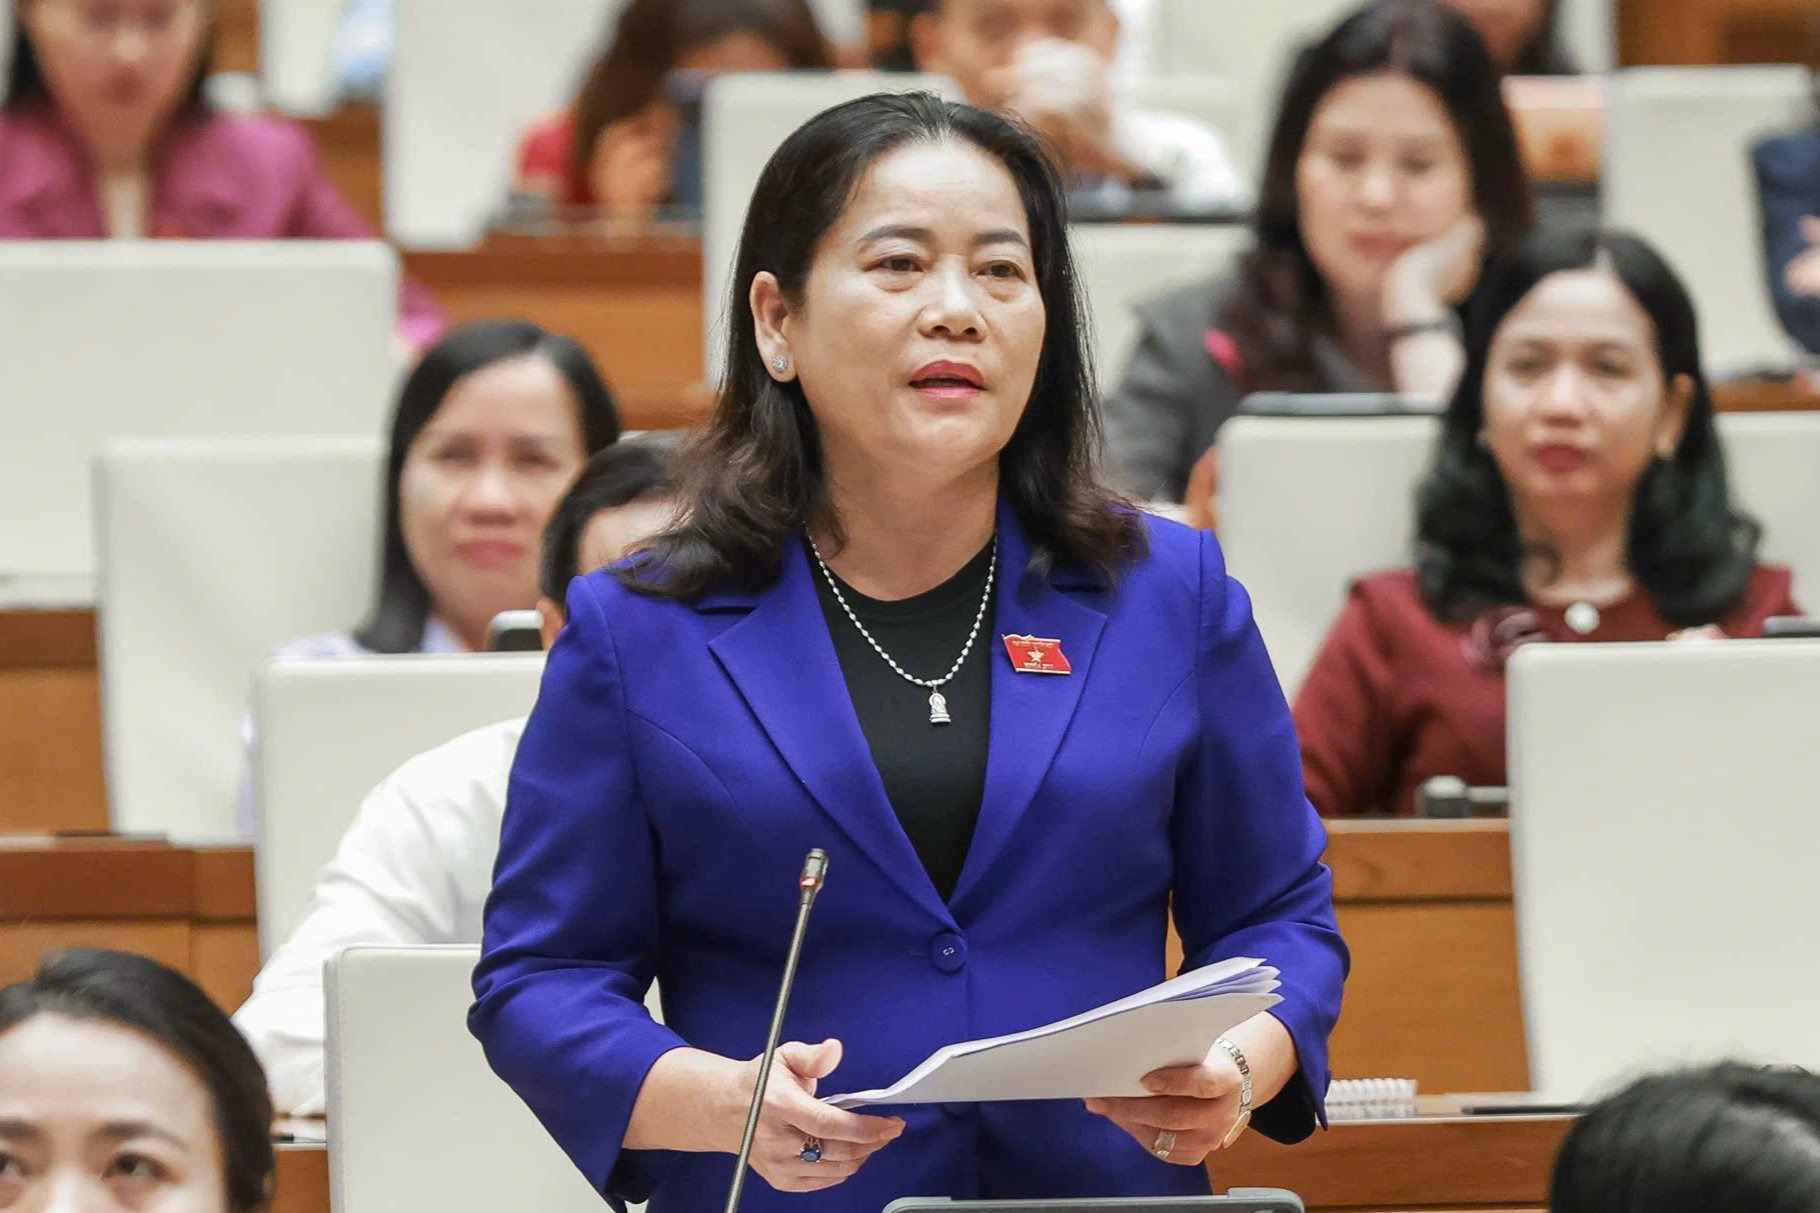
Luật An ninh dữ liệu là khuôn khổ pháp lý quy định cách thu thập, xử lý, lưu trữ, chuyển giao và bảo vệ dữ liệu trước các nguy cơ gây hại trong toàn bộ vòng đời dữ liệu. Giá trị của luật không nên chỉ được đo bằng số hệ thống được kiểm soát, mà bằng việc người dân có được cảnh báo và bảo vệ kịp thời khi thông tin của họ bị xâm phạm hay không. Sáng 4/11, Quốc hội thảo luận tại hội trường về dự án Luật An ninh dữ liệu và dự án Luật Định danh, xác thực điện tử, dưới sự chủ trì của Chủ tịch Quốc hội Trần Thanh Mẫn. Thảo luận diễn ra trong bối cảnh dữ liệu gắn trực tiếp với danh tính, hồ sơ bệnh án và tài khoản của mỗi người; nếu bị khai thác, chúng có thể trở thành công cụ lừa đảo, chứ không còn là vấn đề kỹ thuật riêng của máy chủ. Vì vậy, lấy người dân làm trung tâm phải là nguyên tắc vận hành, không chỉ là lời tuyên bố trong luật.
Đại biểu Nguyễn Vũ Trung đề nghị sự cố an ninh dữ liệu từ cấp độ 3 phải được báo cáo chậm nhất trong 24 giờ kể từ khi phát hiện; trường hợp có nguy cơ đặc biệt nghiêm trọng cần báo cáo ngay. Quan trọng hơn, người bị ảnh hưởng cần được thông báo không chậm trễ, bằng nhiều kênh và theo cách tiếp cận được, kể cả với người khuyết tật hoặc người cần thông tin bằng ngôn ngữ dân tộc. Thông báo phải nói rõ dữ liệu nào có thể bị lộ, nguy cơ gì đang hiện hữu, cách khóa tài khoản, đổi mật khẩu hoặc chặn giao dịch, và nơi tìm hỗ trợ. Đây là khác biệt giữa báo cáo cho cơ quan quản lý và bảo vệ thực chất người dân.
Phân tầng rủi ro có thể giảm thủ tục, nếu tiêu chí đủ rõ
Dự thảo chọn hướng quản lý dữ liệu theo năm cấp độ rủi ro, nhằm để dữ liệu cấp thấp không phải gánh thủ tục phức tạp và giảm tải cho cơ quan nhà nước lẫn doanh nghiệp. Đây là lựa chọn hợp lý: cùng một mức kiểm soát cho mọi loại dữ liệu vừa lãng phí nguồn lực, vừa có thể làm chậm dịch vụ số mà không tăng tương xứng mức an toàn. Quản lý theo rủi ro giúp tập trung giám sát vào dữ liệu có thể gây hậu quả nghiêm trọng hơn khi bị lộ, sửa đổi hoặc sử dụng sai mục đích. Tuy nhiên, phân tầng chỉ hiệu quả khi ranh giới giữa các cấp được áp dụng nhất quán. Đại biểu Nguyễn Vũ Trung lưu ý Điều 9 cần làm rõ tiêu chí đánh giá, hồ sơ chứng minh và quyền kiểm tra của cơ quan nhà nước. Nếu đơn vị quản lý dữ liệu tự chọn cấp độ mà thiếu hậu kiểm, họ có thể xếp dữ liệu xuống mức thấp hơn để giảm nghĩa vụ; cùng loại dữ liệu khi đó có thể chịu những yêu cầu khác nhau. Dự thảo nên buộc chủ quản lưu căn cứ phân loại, áp dụng biện pháp tương ứng và chấp nhận việc cơ quan có thẩm quyền yêu cầu điều chỉnh.
Cùng logic ấy, quy định về chuyển dữ liệu xuyên biên giới cần phân biệt theo mức nguy cơ thay vì đặt một thủ tục cho mọi luồng dữ liệu. Đại biểu đề xuất rủi ro thấp được tự đánh giá và hậu kiểm, rủi ro trung bình phải thông báo, còn rủi ro cao mới cần chấp thuận trước; luồng chuyển định kỳ không đổi mục đích, bên nhận hay biện pháp bảo vệ cũng không nên phải xin lại. Thời hạn giải quyết, lý do từ chối và quyền khiếu nại cần được ghi rõ. Nếu thiếu các nguyên tắc này, bệnh viện, cơ sở nghiên cứu và doanh nghiệp dùng điện toán đám mây có thể chịu thêm thủ tục mà chưa chắc chặn được hành vi lừa đảo.
Một hành lang pháp lý mới cần đi cùng trách nhiệm giải trình
Dự thảo được kỳ vọng chuẩn hóa việc thu thập, xử lý, lưu trữ, chuyển giao và bảo vệ dữ liệu; khi phối hợp với Luật An ninh mạng số 116/2025/QH15 và Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15, luật có thể lấp những khoảng trống pháp lý và nâng hiệu lực quản lý nhà nước. Đây là thay đổi thể chế cần thiết khi chuyển đổi số làm dữ liệu trở thành nền tảng cho dịch vụ công, hoạt động kinh doanh và các dịch vụ thiết yếu. Nhưng hành lang pháp lý chỉ đáng tin khi quyền hạn khẩn cấp đi cùng giới hạn rõ ràng. Vì thế, biện pháp kỹ thuật khẩn cấp cần nêu căn cứ, phạm vi, thời hạn và phương án khôi phục; chỉ nên áp dụng cách can thiệp cần thiết, ít hạn chế nhất, với việc gia hạn được rà soát độc lập. Trước khi đình chỉ hệ thống bệnh viện, điện, nước hay thanh toán, cần đánh giá tác động và ưu tiên cô lập phần bị ảnh hưởng nếu khả thi. An ninh dữ liệu không thể được bảo đảm bằng cách làm gián đoạn chính những dịch vụ người dân đang cần.
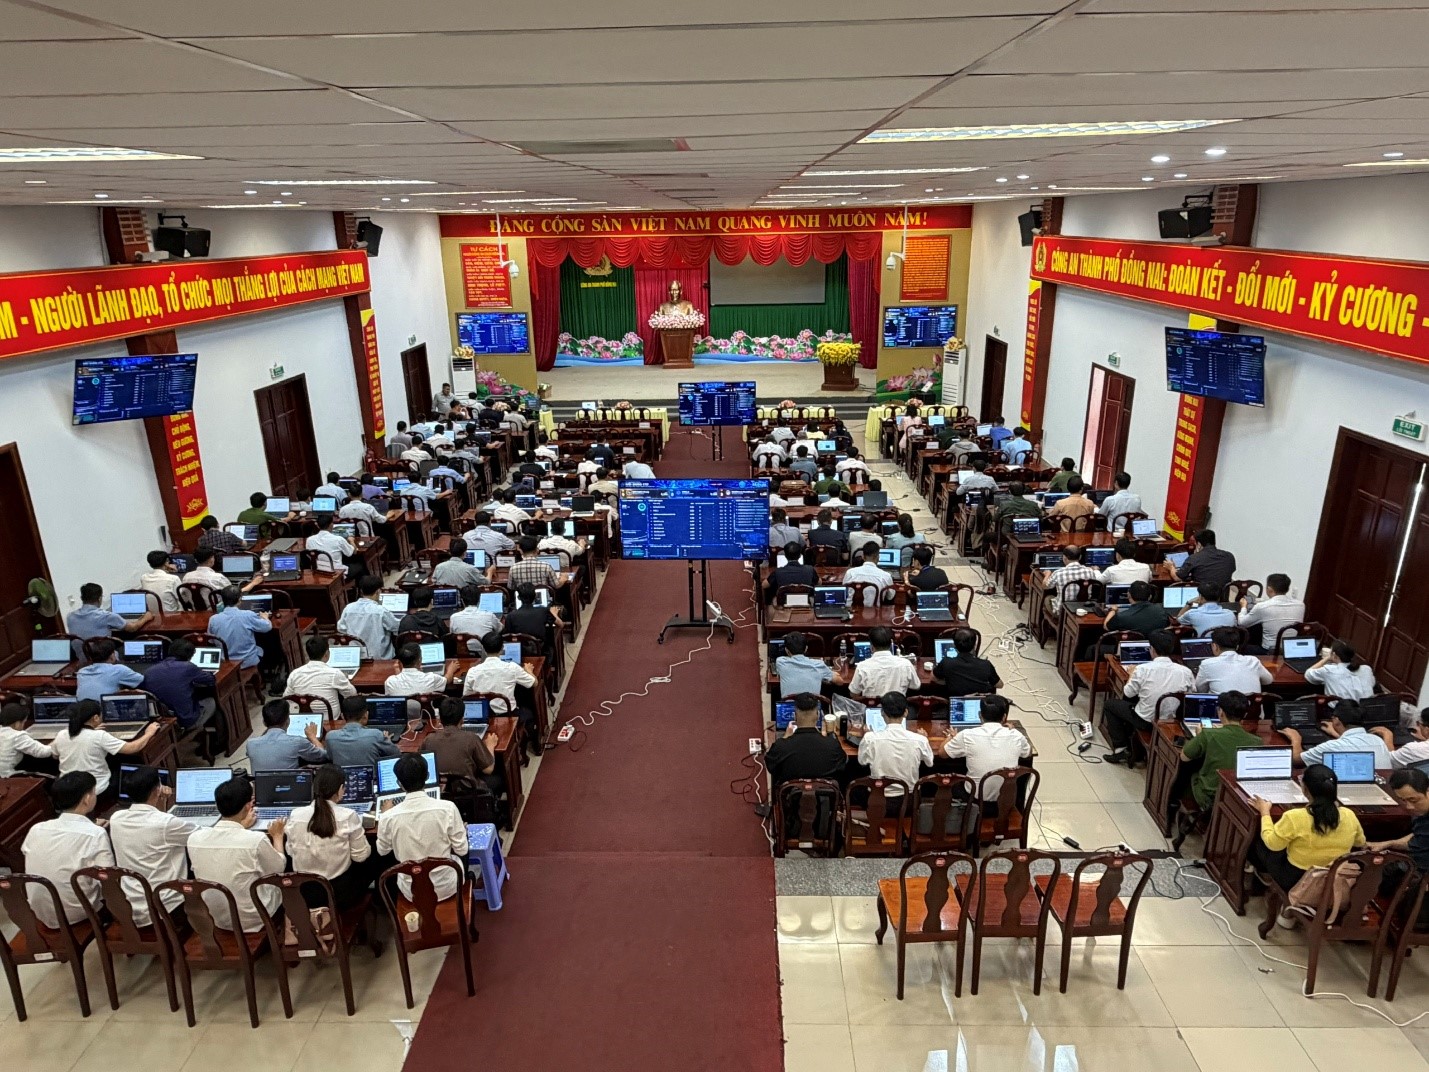
Sự cấp thiết không phải giả định xa vời: từ đầu năm 2026, Trung tâm Điều hành an ninh mạng thành phố Đồng Nai phát hiện, ngăn chặn hơn 65.000 sự kiện mã độc và phối hợp xử lý 4 vụ tấn công mã hóa dữ liệu tống tiền nhắm vào cơ quan, doanh nghiệp. Bước tiếp theo là Chính phủ tiếp tục hoàn thiện dự thảo theo hướng cảnh báo sớm cho người dân, ngăn dữ liệu bị lợi dụng để lừa đảo và giúp doanh nghiệp tuân thủ mà không lặp đi lặp lại thủ tục. Dự thảo đã đặt nền móng đúng với quản lý theo rủi ro; giờ cần biến nguyên tắc ấy thành tiêu chí minh bạch, trách nhiệm kiểm tra thực chất và hỗ trợ cụ thể cho người bị ảnh hưởng. Đó mới là thước đo đáng tin của bảo vệ dữ liệu.