
AI làm thay đổi tốc độ và quy mô đe dọa
Tấn công mạng AI là những cuộc xâm nhập mà kẻ tấn công sử dụng công cụ trí tuệ nhân tạo để tìm kiếm, khai thác lỗ hổng hoặc tăng tốc các bước trong chiến dịch nhắm vào hệ thống số. Với ngân hàng, nguy cơ không còn nằm ở khả năng bị tấn công đơn thuần, mà ở tốc độ sự cố vượt qua quy trình phòng thủ.
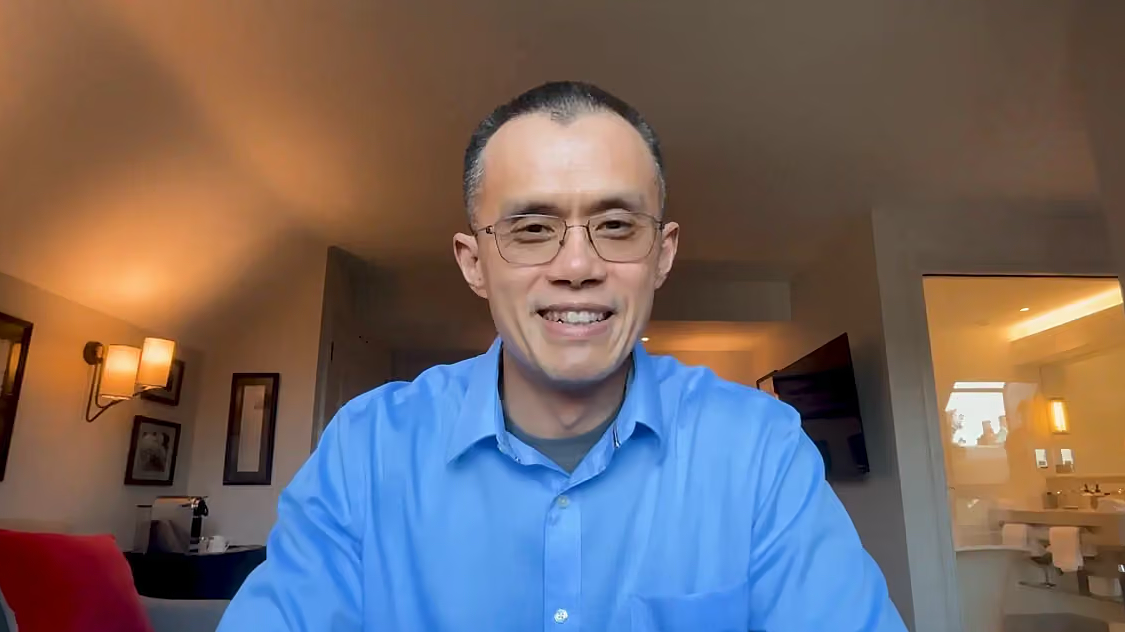
Nhà sáng lập Binance Changpeng Zhao cảnh báo AI có thể khiến các cuộc tấn công mạng gia tăng trong ngắn hạn, trong khi ngân hàng có thể chậm hơn tin tặc trong việc triển khai công nghệ phòng vệ. Đây không phải lý do để xem nhẹ năng lực an ninh của ngân hàng, mà là lời nhắc rằng lợi thế về thời gian đang thu hẹp. Khi công cụ AI được dùng nhiều hơn, tốc độ và phạm vi tấn công cũng thay đổi; quy trình phát hiện, phân tích rồi mới xử lý có thể không theo kịp.
Áp lực còn đến từ mạng lưới đối tác và nhà cung cấp công nghệ ngày càng rộng, khiến bề mặt có thể bị tấn công lớn hơn. Vì vậy, an ninh mạng ngân hàng không thể chỉ đo bằng số cảnh báo được ghi nhận hay số sự cố bị chặn. Câu hỏi quan trọng hơn là ngân hàng còn giữ được dịch vụ thiết yếu nào khi một phần hệ thống đã bị xâm nhập.
Phòng thủ phải tính đến lúc hệ thống bị xâm nhập
Mục tiêu phòng thủ chỉ là ngăn mọi cuộc tấn công thì chưa đủ. Ngân hàng cần giả định rằng một vụ xâm nhập có thể xảy ra, rồi thiết kế để sự cố không lan từ một khu vực sang toàn bộ hệ thống và làm tê liệt dịch vụ trọng yếu. Đây là chuyển dịch từ tư duy dựng hàng rào sang năng lực chịu đựng và phục hồi.
Một hướng đi có giá trị là kiến trúc Zero Trust: không mặc định tin cậy người dùng, thiết bị hay thành phần hệ thống chỉ vì chúng đã ở bên trong mạng. Cách làm này đòi hỏi tổ chức lại kiến trúc và chia hệ thống thành các vùng nhỏ, thay vì chỉ mua thêm công cụ bảo mật. Khi quyền truy cập được giới hạn và các thành phần bị phân vùng, kẻ tấn công khó di chuyển tự do, còn ngân hàng có cơ hội cô lập sự cố mà vẫn duy trì hoạt động cốt lõi.
Đồng thời, phản ứng phải nhanh hơn quy trình tuần tự phụ thuộc hoàn toàn vào con người. Tự động hóa có thể hỗ trợ phát hiện và xử lý, nhưng cần có ngưỡng kích hoạt rõ ràng, người chịu trách nhiệm và phương án giữ an toàn cho dịch vụ. Phòng thủ tốt không hứa rằng không bao giờ bị xâm nhập; nó giảm thiệt hại và giúp tổ chức tiếp tục phục vụ khách hàng.
AI trong ngân hàng cần giới hạn quyền tự quyết
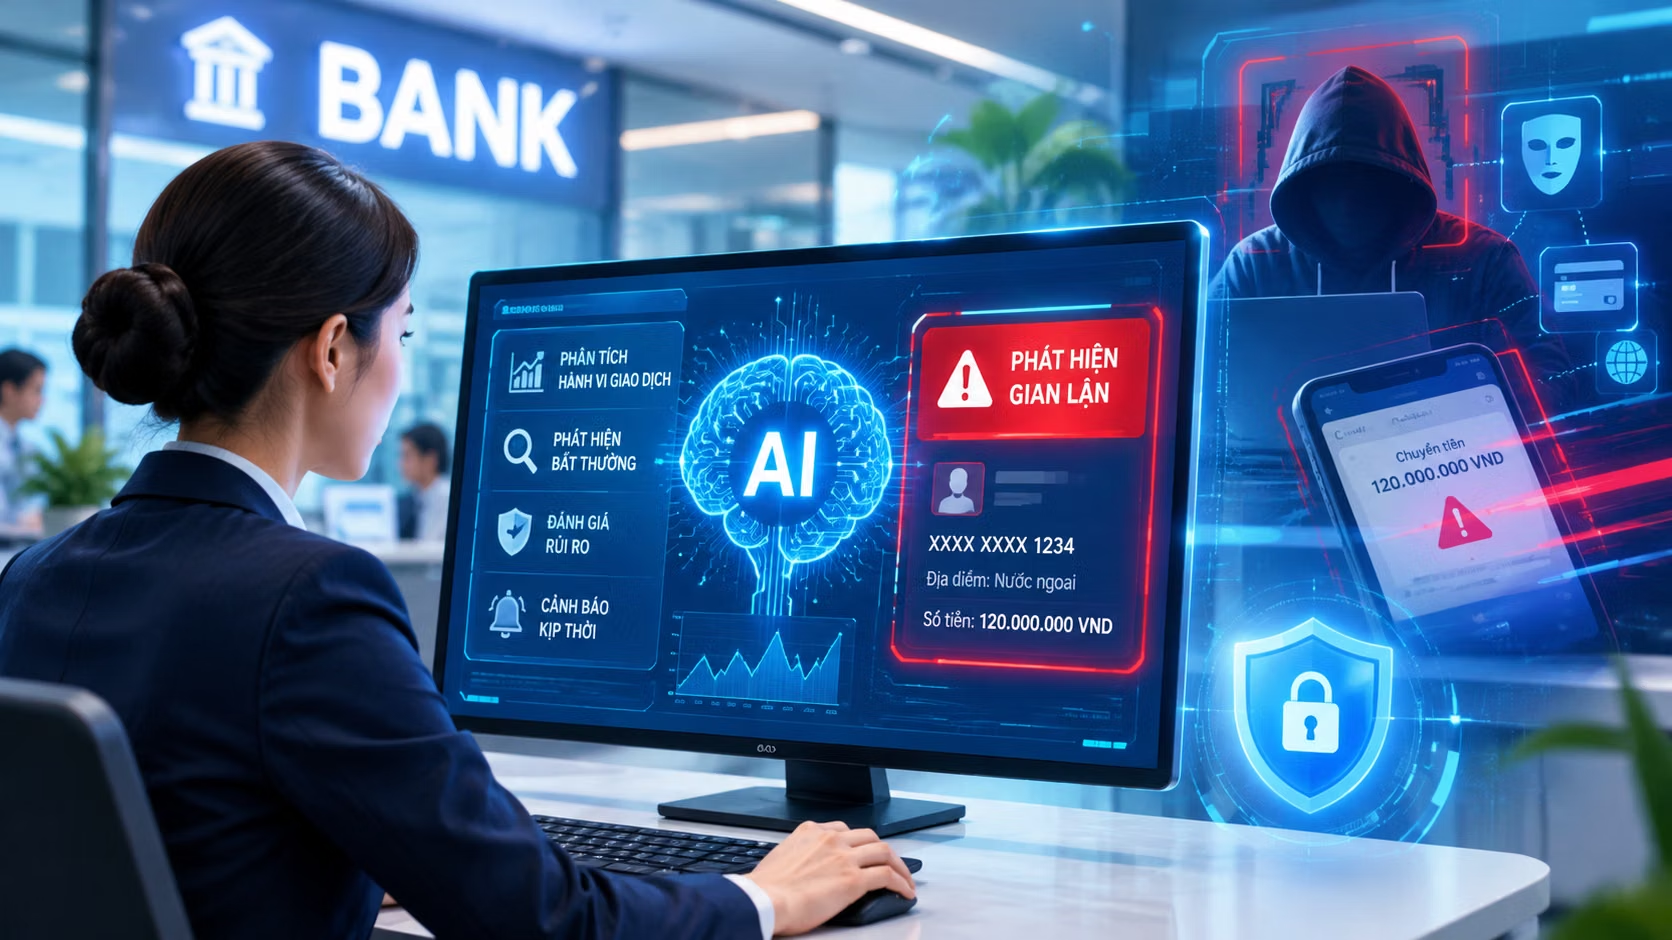
AI trong ngân hàng đã tham gia vào những quy trình tác động trực tiếp đến khách hàng. Tại Việt Nam, hơn 70% tổ chức tín dụng sử dụng công nghệ này trong chấm điểm tín dụng, định danh điện tử, phát hiện gian lận và phòng chống rửa tiền. Vì vậy, rủi ro AI tài chính không chỉ là tin tặc chiếm quyền điều khiển: dữ liệu đầu vào sai hoặc quy tắc nghiệp vụ thiếu chuẩn hóa cũng có thể khiến hệ thống tạo ra hàng loạt quyết định sai trước khi bộ phận quản trị rủi ro kịp can thiệp.
Kiểm soát lỏng lẻo còn làm tăng nguy cơ lộ thông tin nội bộ và dữ liệu nhạy cảm của khách hàng. Ngân hàng cần quy định rõ AI được phép tự quyết đến đâu, nhất là với nghiệp vụ ảnh hưởng đến tài sản và quyền lợi người dùng. Dữ liệu phải được kiểm tra, chuẩn hóa; quyền truy cập cần giới hạn; hoạt động của mô hình phải được ghi nhận để có thể rà soát khi kết quả bất thường.
Các biện pháp này chỉ hiệu quả nếu đi cùng trách nhiệm cụ thể: ai giám sát, ai có quyền can thiệp và tình huống nào buộc phải dừng tự động hóa. Đưa AI vào vận hành mà không thiết kế trước đường lui là biến hiệu suất thành một điểm yếu mới.
Nút dừng khẩn cấp là yêu cầu an toàn, không phải lựa chọn
Mỗi hệ thống AI quan trọng trong ngân hàng cần có nút dừng khẩn cấp, cho phép con người can thiệp và ngừng hoạt động khi phát hiện dấu hiệu bất thường hoặc nguy cơ gây thiệt hại. Nút dừng không thể thay thế kiểm thử, giám sát hay kiểm soát truy cập; giá trị của nó nằm ở việc tạo ra một lối thoát rõ ràng khi các lớp phòng vệ khác không đủ nhanh.
Ngân hàng nên xác định trước điều kiện kích hoạt, người có thẩm quyền và quy trình vận hành an toàn sau khi dừng hệ thống. Với giao dịch nhạy cảm, có thể yêu cầu xác nhận của con người; với dấu hiệu xâm nhập, cần có khả năng cô lập thành phần bị ảnh hưởng mà không làm gián đoạn toàn bộ dịch vụ. Các tổ chức tài chính cũng nên chia sẻ kinh nghiệm sự cố, phối hợp kiểm tra hệ thống và cải thiện tốc độ phong tỏa tài sản bị đánh cắp.
Kết luận rất rõ: AI có thể giúp ngân hàng phát hiện mối đe dọa, nhưng không thể là lời bảo đảm an toàn. Khi tấn công diễn ra ở tốc độ máy và sai sót của mô hình có thể lan rộng nhanh chóng, phòng thủ phải bao gồm khả năng cô lập, phản ứng và dừng đúng lúc. Ngân hàng chỉ có thể ứng dụng AI một cách có trách nhiệm khi quyền tự động hóa luôn đi kèm quyền kiểm soát của con người.