
AI đang rút ngắn khoảng cách từ dò tìm đến tấn công
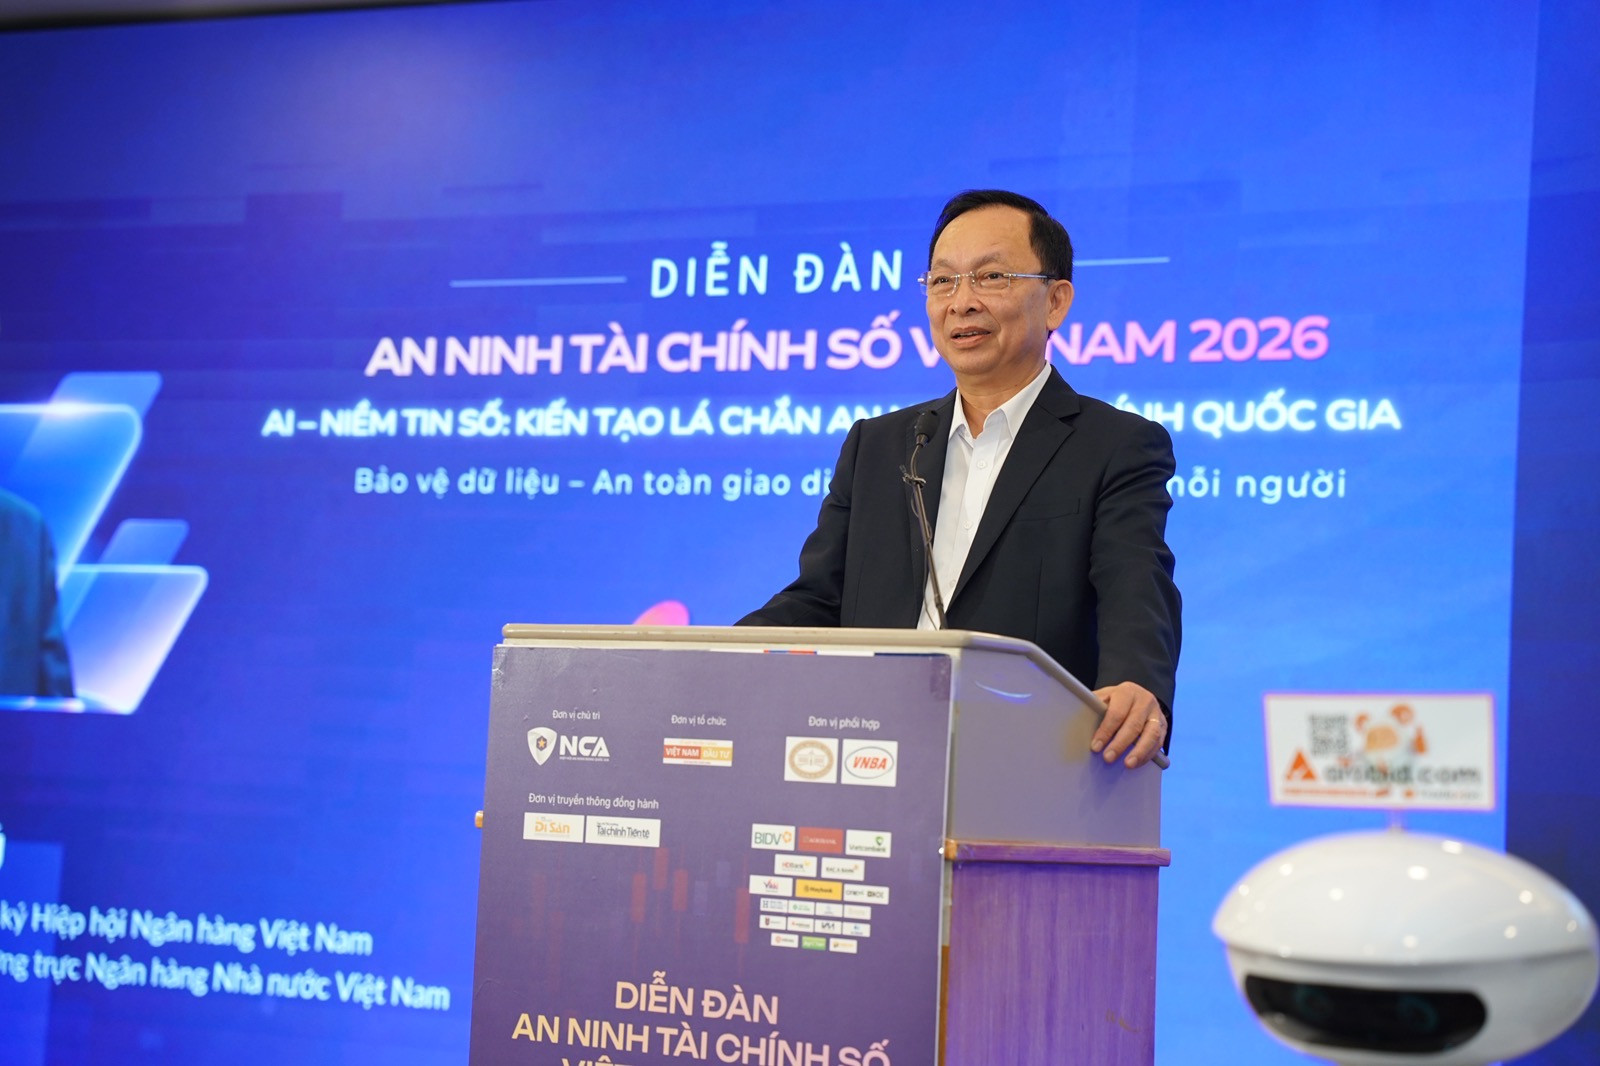
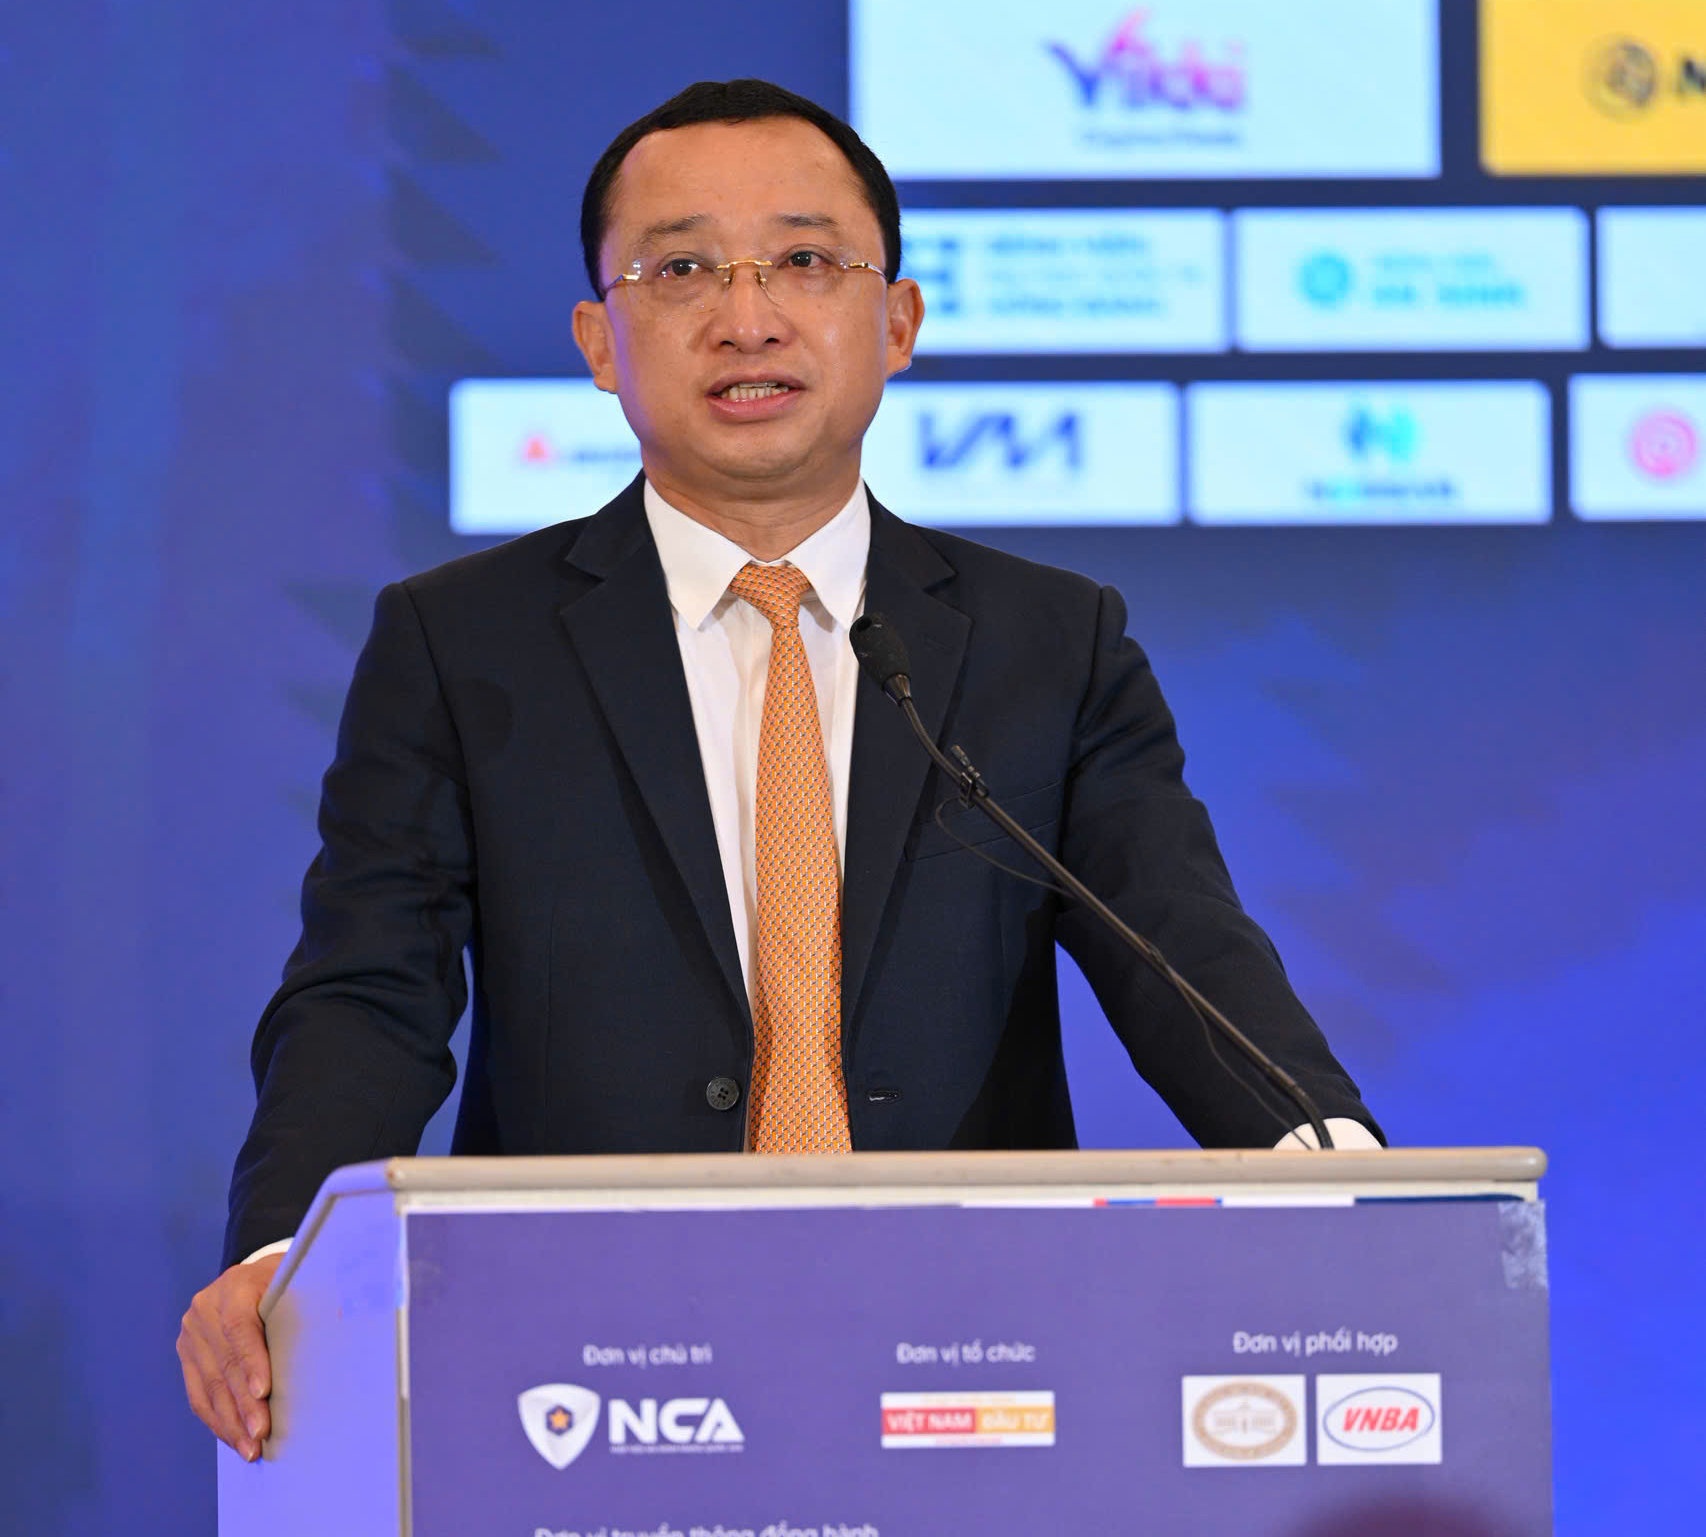
AI an ninh ngân hàng là việc ứng dụng trí tuệ nhân tạo để phát hiện, ngăn chặn các cuộc tấn công vào hệ thống tài chính, trong khi tin tặc cũng có thể dùng công nghệ này để tìm điểm yếu và lập phương án xâm nhập nhanh hơn. Cảnh báo của Đại tá Nguyễn Bá Sơn, Phó cục trưởng Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao, cho thấy đây không còn là nguy cơ xa vời: trước kia, xâm nhập hệ thống quy mô lớn có thể mất hàng tháng, còn AI giúp rút ngắn đáng kể thời gian dò tìm lỗ hổng bảo mật ngân hàng. Điều đáng lo không chỉ là tốc độ, mà là sự chênh lệch: tin tặc dùng AI có thể tiến nhanh hơn các tổ chức tài chính triển khai công cụ phòng vệ tương ứng. Khi lợi thế thời gian nghiêng về phía kẻ tấn công, quy trình kiểm tra định kỳ đơn thuần không còn đủ sức bảo vệ.
Rủi ro đã gắn với mục tiêu tài chính cụ thể
Mức độ cảnh báo cần được nhìn trong bối cảnh ngành tài chính vốn là mục tiêu ưu tiên của các nhóm tin tặc quốc tế và tội phạm mạng. Lực lượng chức năng ghi nhận hơn 500.000 cuộc tấn công mạng nhằm vào các hệ thống thông tin trong năm 2025; một báo cáo khác được nêu tại diễn đàn cho biết khoảng 41% số cuộc tấn công được ghi nhận nhắm vào lĩnh vực tài chính, ngân hàng. Đây là dấu hiệu cho thấy sức ép đã hiện hữu, dù không thể từ những con số này kết luận mọi vụ việc đều có AI tham gia. Changpeng Zhao, nhà sáng lập Binance, dự báo các cuộc tấn công mạng nhằm vào ngành tài chính có thể tăng trong ngắn hạn, đồng thời cho rằng ngân hàng có thể dễ bị tổn thương hơn sàn giao dịch tiền số. Nhận định của ông là cảnh báo cá nhân, nhưng xu hướng cần được xem nghiêm túc: đối thủ có thể tận dụng AI nhanh hơn tốc độ tổ chức tài chính đưa công cụ bảo vệ vào vận hành.
Phòng thủ phải bắt đầu bằng việc nhìn thấy bất thường
Ngân hàng không nên chờ một hệ thống AI hoàn chỉnh mới hành động. Việc cần làm ngay là tăng khả năng phát hiện dấu hiệu xâm nhập trong nhật ký hệ thống, phần mềm diệt virus và lịch sử truy cập, đặc biệt ở tài khoản công nghệ thông tin và tài khoản đặc quyền. Kiểm tra có trọng tâm giúp phát hiện sớm những hoạt động không phù hợp trước khi kẻ xấu mở rộng quyền truy cập. Song song, các tổ chức cần phối hợp kiểm tra hệ thống, chia sẻ kinh nghiệm về vụ xâm nhập và thống nhất tiêu chuẩn bảo mật chung. Khi tài sản bị đánh cắp, tốc độ phối hợp để cảnh báo và phong tỏa có thể quyết định khả năng hạn chế thiệt hại. Đây không phải việc riêng của bộ phận an ninh mạng: lãnh đạo ngân hàng cần bảo đảm có quy trình ứng phó rõ ràng, người chịu trách nhiệm cụ thể và kênh trao đổi với các đối tác trong ngành.
- Rà soát nhật ký, phần mềm diệt virus và lịch sử truy cập; ưu tiên tài khoản đặc quyền.
- Tổ chức kiểm tra hệ thống phối hợp và chia sẻ kịp thời thông tin về sự cố.
- Chuẩn bị quy trình cảnh báo, ứng phó và phong tỏa tài sản nghi bị đánh cắp.
Xây năng lực nội địa, bảo vệ niềm tin số
Phòng thủ an ninh tài chính không thể chỉ dựa vào việc mua thêm công cụ; ngành ngân hàng cần quản trị dữ liệu và công nghệ như một phần của an toàn hệ thống. Hiệp hội Ngân hàng Việt Nam đề xuất bảo vệ nghiêm dữ liệu ngân hàng, thông tin cá nhân và dữ liệu sinh trắc học; đồng thời từng bước tự chủ công nghệ lõi và phát triển mô hình AI tiếng Việt chuyên ngành tài chính trên hạ tầng trong nước, thay vì phụ thuộc hoàn toàn vào nền tảng bảo mật bên ngoài. Các ưu tiên khác gồm chuẩn hóa dữ liệu nghiệp vụ, xây dựng khung quản trị AI, xử lý dữ liệu theo thời gian thực và thiết lập nhiều lớp cảnh báo, phòng vệ. Hướng đi này không loại bỏ rủi ro, nhưng giúp ngân hàng có thêm khả năng kiểm soát và ứng phó khi mối đe dọa đổi nhanh. Trong tài chính số, bảo vệ hệ thống cũng là bảo vệ dữ liệu, chủ quyền số và niềm tin của người dân.
Kết luận: AI làm cho việc tìm kiếm lỗ hổng bảo mật ngân hàng nhanh hơn, còn cảnh báo về các cuộc tấn công gia tăng trong ngắn hạn nhấn mạnh áp lực phải hành động sớm. Ngân hàng cần kết hợp giám sát liên tục, kiểm tra phối hợp, chia sẻ thông tin và đầu tư năng lực công nghệ phù hợp. Phòng thủ không thể chạy sau tốc độ của kẻ tấn công; nếu ngành tài chính không rút ngắn thời gian phát hiện và phản ứng, niềm tin số sẽ là thứ đầu tiên bị đặt vào thế rủi ro.