
Bảo vệ dữ liệu phải đi trước rủi ro công nghệ
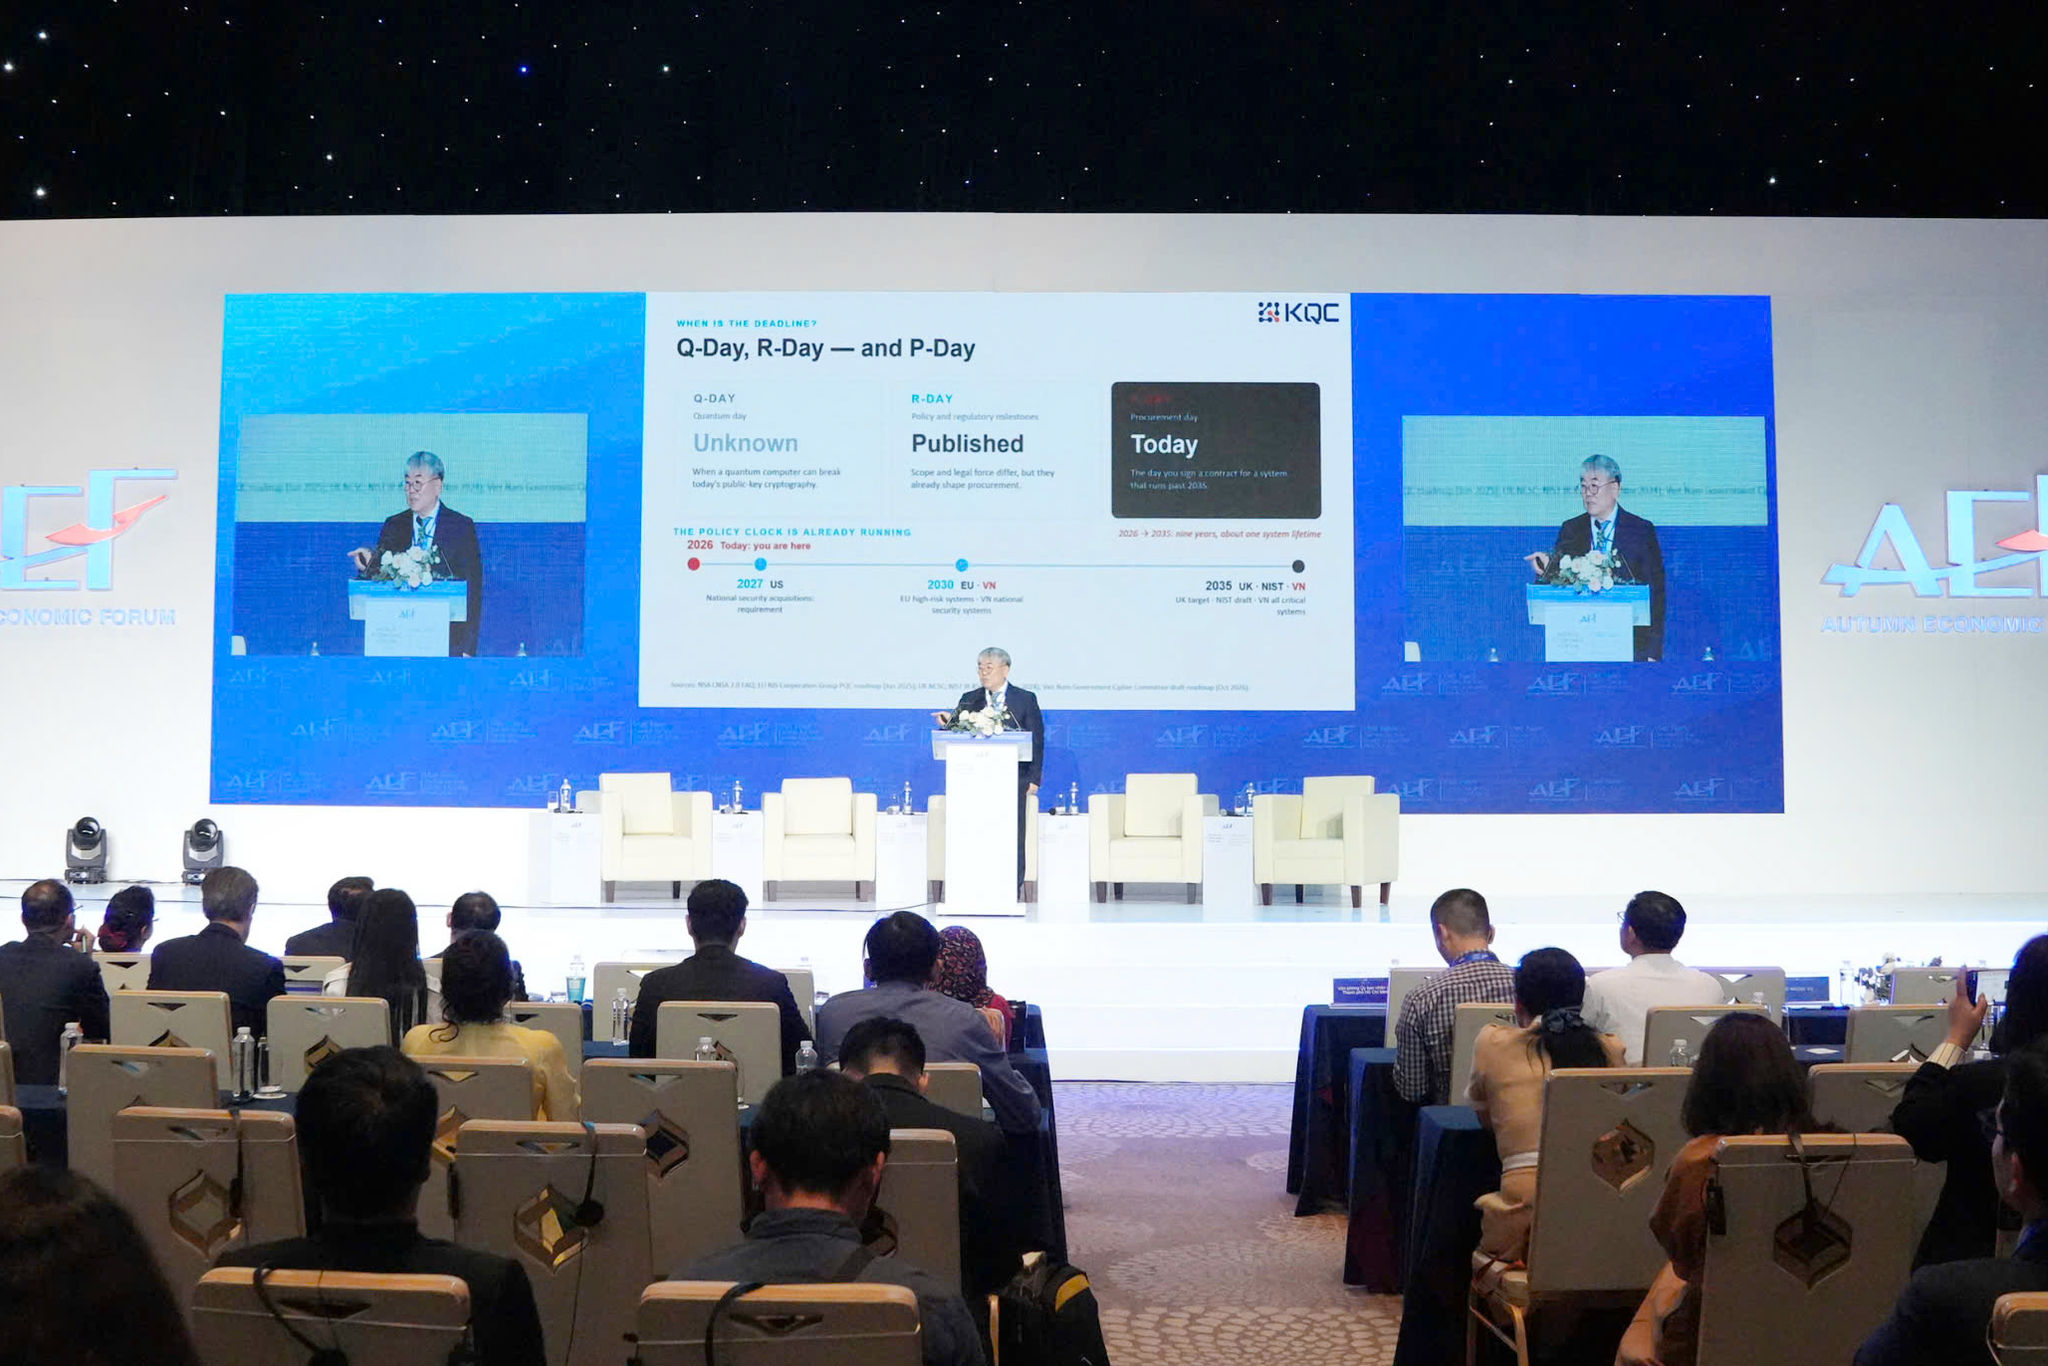
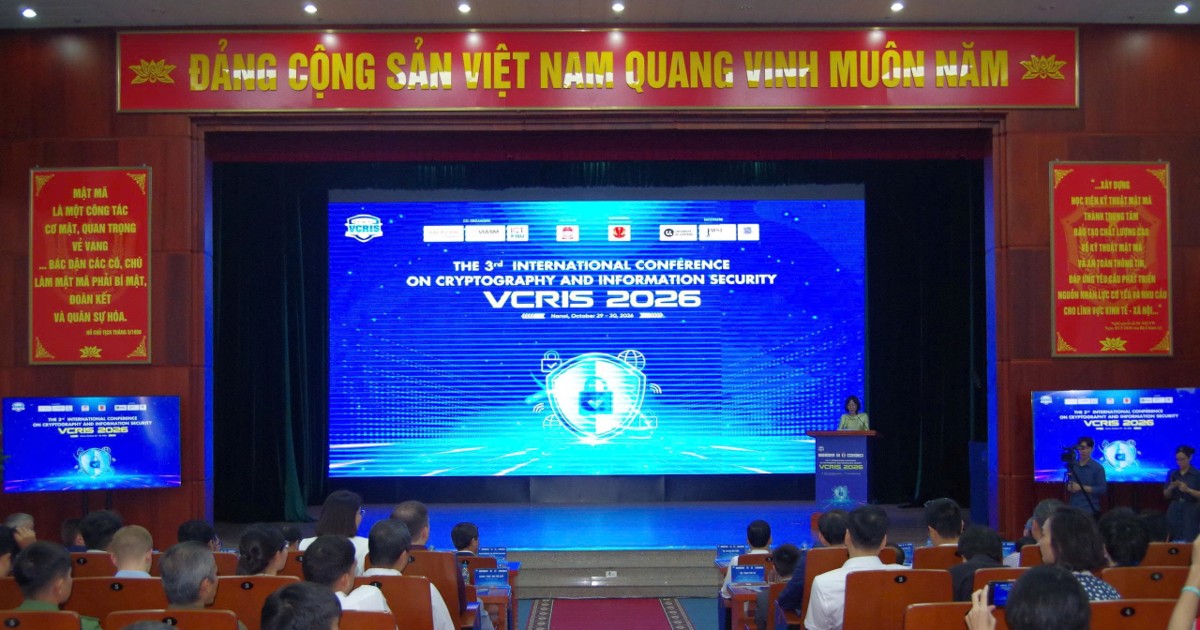
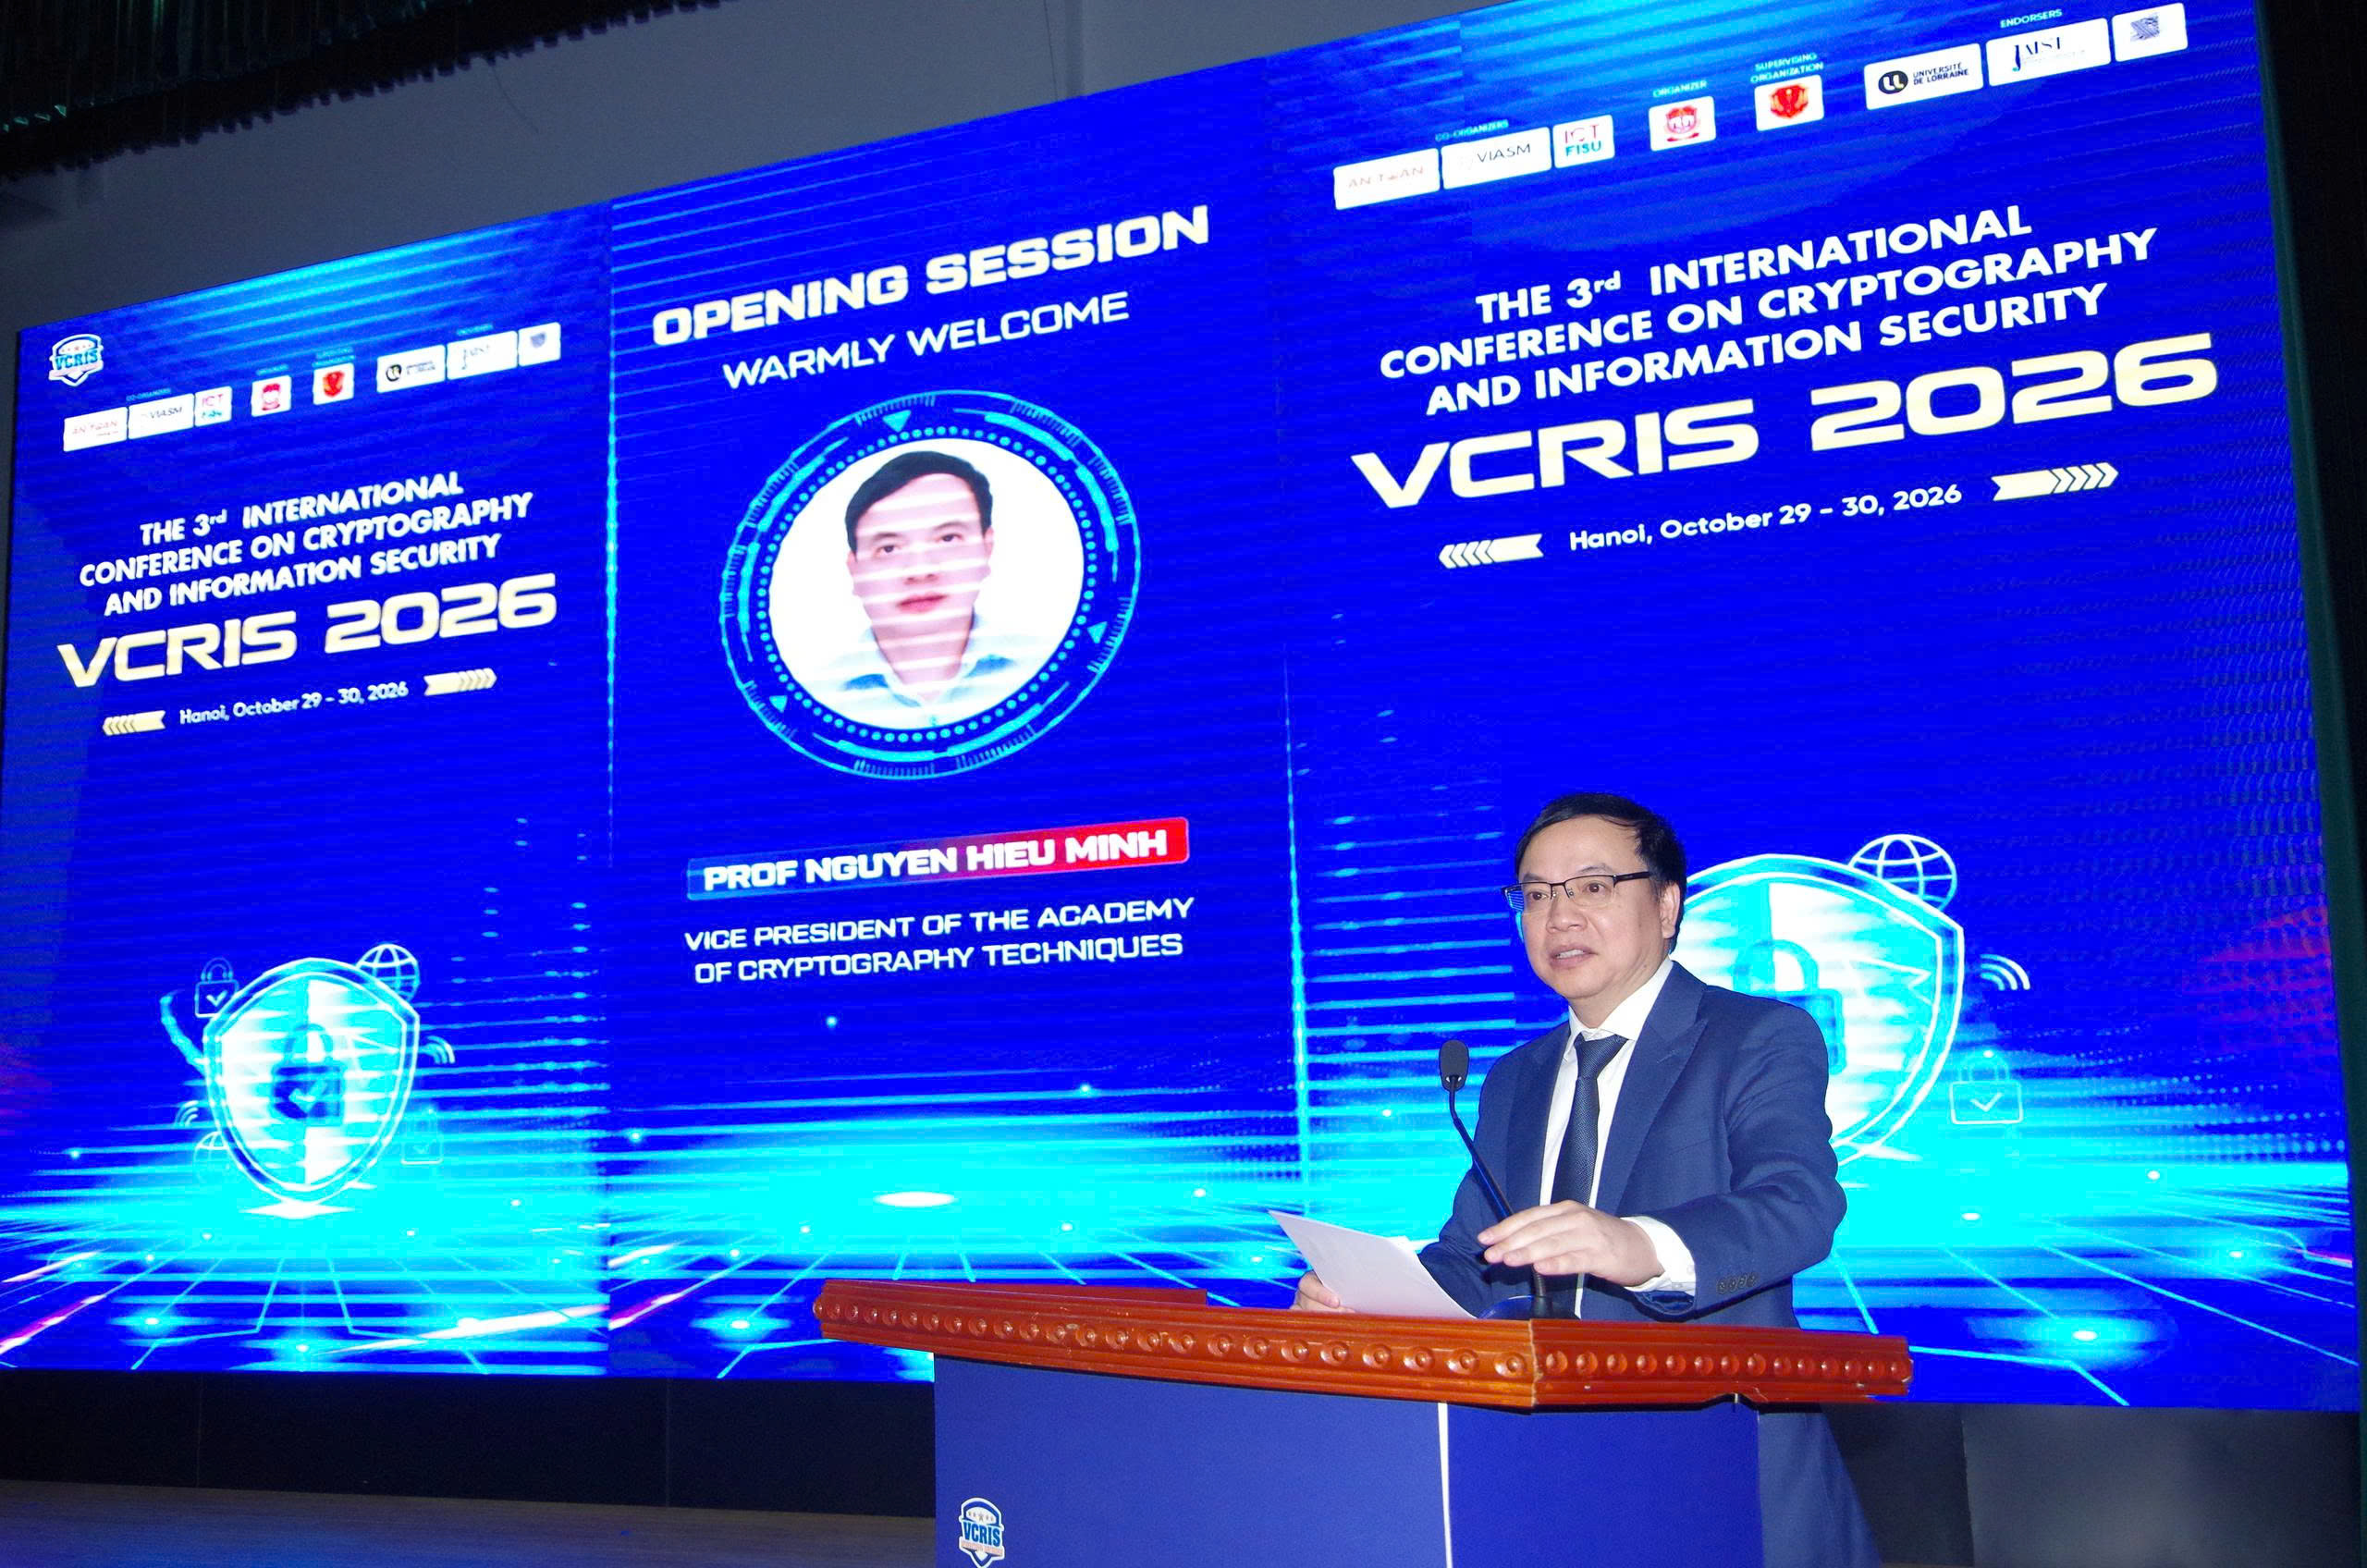
Bảo vệ dữ liệu là việc dùng mật mã, kiểm thử và biện pháp an toàn hệ thống để giữ thông tin riêng tư, chính xác và không bị truy cập trái phép trong môi trường số. Trước tốc độ phát triển của AI và điện toán lượng tử, nhiệm vụ này không thể chỉ dừng ở việc vá lỗ hổng sau khi sự cố xảy ra; cần kiểm chứng các lớp bảo vệ ngay từ thiết kế đến vận hành. Đó là trọng tâm của Hội thảo khoa học quốc tế lần thứ III về Mật mã và An toàn thông tin (VCRIS 2026), diễn ra ngày 29–30/10 tại Học viện Kỹ thuật mật mã, với mục tiêu trao đổi giải pháp trước thách thức từ AI, điện toán lượng tử và tấn công mạng. Hội thảo nhận 106 bài báo và chọn 45 công trình trình bày. Con số này cho thấy nhu cầu nghiên cứu rộng, nhưng điều đáng kể hơn là hướng tiếp cận: nối lý thuyết mật mã với kiểm chứng công nghệ và ứng dụng thực tế.
Mật mã hậu lượng tử cần được kiểm chứng
Điện toán lượng tử đặt ra câu hỏi dài hạn về khả năng bảo vệ của những thuật toán mật mã đang được sử dụng; vì vậy, mật mã hậu lượng tử không thể chỉ là chủ đề trên giấy. Tại VCRIS, các phiên nghiên cứu bàn về mật mã kháng lượng tử, phân tích độ an toàn thuật toán và kiểm thử mật mã hậu lượng tử (PQC). Việc đưa kiểm thử vào trọng tâm là lựa chọn đúng: một thuật toán mới cần được đánh giá trong điều kiện triển khai, chứ không chỉ được xem xét qua mô tả lý thuyết. Hội thảo cũng trình diễn công nghệ phân phối khóa lượng tử (QKD), trong đó hai đầu cuối thiết lập khóa chung và có thể phát hiện dấu hiệu can thiệp qua thay đổi quan sát được trên kênh truyền. QKD và mật mã hậu lượng tử không phải giải pháp thay thế lẫn nhau trong mọi tình huống; chúng đại diện cho những hướng nghiên cứu khác nhau nhằm củng cố bảo vệ dữ liệu.

Kiểm thử phần cứng, mạng và hệ thống AI
Mật mã mạnh vẫn có thể bị suy yếu nếu thiết bị triển khai để lộ tín hiệu hoặc có lỗi trong vận hành. Vì thế, kiểm thử bảo mật phần cứng, phân tích kênh kề và tiêm lỗi được giới thiệu cùng các phương pháp đánh giá PQC. Đây là phần thực hành thiết yếu: phát hiện điểm yếu ở thiết bị và hạ tầng trước khi chúng trở thành cửa ngõ tấn công. Các công cụ được giới thiệu còn hỗ trợ kiểm thử mạng, mô phỏng môi trường an ninh mạng và xây dựng hạ tầng AI; phạm vi đánh giá trải từ phần cứng, mạng đến môi trường triển khai và vận hành AI quy mô lớn. Với người dùng thông thường, lợi ích không nằm ở tên công cụ mà ở khả năng giảm nguy cơ lộ thông tin, gián đoạn dịch vụ và khai thác lỗ hổng. VCRIS nhấn mạnh sự kết hợp giữa nghiên cứu khoa học, kiểm chứng công nghệ và ứng dụng thực tiễn để nâng cao an toàn hệ thống số.
Hợp tác quốc tế là điều kiện để tiến xa
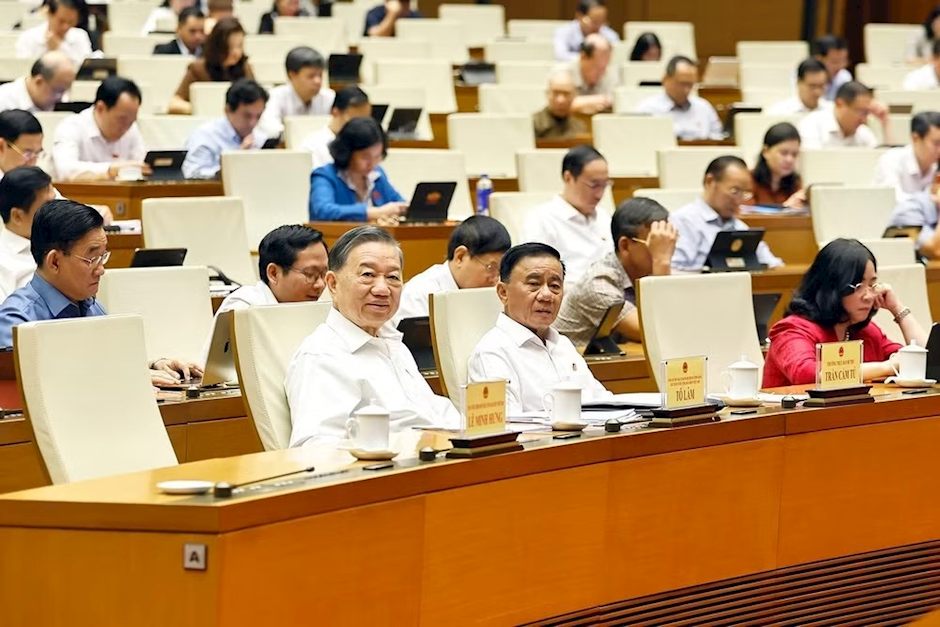
Các mối đe dọa số vượt biên giới, nên nghiên cứu mật mã và an toàn thông tin cũng cần trao đổi vượt khỏi phạm vi một tổ chức hay quốc gia. VCRIS do Học viện Kỹ thuật mật mã tổ chức dưới sự chỉ đạo của Ban Cơ yếu Chính phủ, phối hợp với các đơn vị trong nước và quốc tế; hội thảo có bảo trợ học thuật từ Đại học Lorraine, JAIST và nhóm COSIC thuộc KU Leuven. Theo ban tổ chức, chương trình có 27 bài báo đồng tác giả quốc tế và 40 tác giả từ nhiều quốc gia, trong đó có Hoa Kỳ, Italy, Nhật Bản, Hàn Quốc, Ấn Độ, Malaysia và Senegal. Mạng lưới này giúp kết quả nghiên cứu được đối chiếu, chia sẻ và đưa vào thảo luận rộng hơn. Các bài báo được chấp nhận dự kiến công bố trong kỷ yếu trên IEEE Xplore; Đại học Đà Nẵng sẽ đăng cai kỳ VCRIS tiếp theo vào năm 2027. Hướng đi đúng không chỉ là tìm công nghệ mới, mà còn xây dựng năng lực kiểm chứng và hợp tác bền vững để công nghệ bảo vệ người dùng trong thực tế.