
AI mở rộng năng lực phòng thủ, không xóa bỏ rủi ro
AI an ninh mạng là việc ứng dụng trí tuệ nhân tạo để rà soát phần mềm, điều tra hoạt động đáng ngờ, xác minh lỗ hổng và phát triển, thử nghiệm bản sửa lỗi nhằm hỗ trợ đội phòng thủ bảo vệ hệ thống thiết yếu. Giá trị của công nghệ này không nằm ở lời hứa rằng sự cố sẽ biến mất, mà ở khả năng giúp người phòng thủ phát hiện và xử lý điểm yếu sớm hơn.
Các mô hình AI tiên tiến đang được cung cấp cho những đội ngũ được ủy quyền để rà soát phần mềm, xác minh lỗ hổng và thử nghiệm bản vá. Cơ quan an ninh mạng của Liên minh châu Âu đã dùng mô hình để tìm bốn lỗ hổng trong phần mềm được sử dụng tại các cơ quan của khối; cả bốn đều đã có bản sửa lỗi. Đây là minh chứng thiết thực cho phòng thủ mạng có AI hỗ trợ: rút ngắn khoảng cách giữa phát hiện và khắc phục, thay vì chỉ tăng tốc độ cảnh báo.
Nhưng tốc độ không đồng nghĩa với an toàn nếu quy trình triển khai không theo kịp. AI có thể giúp đội ngũ tìm ra nhiều lỗi hơn, song vẫn cần con người đánh giá mức độ ảnh hưởng, kiểm thử bản vá và quyết định cách đưa thay đổi vào môi trường đang vận hành. Doanh nghiệp nên xem AI là một công cụ tăng lực cho chuyên môn, không phải người thay thế trách nhiệm quản trị.
Vá nhanh hơn có thể khiến hệ thống ngừng hoạt động
Một làn sóng vá lỗi hệ thống dồn dập có thể giảm nguy cơ bị khai thác, nhưng cũng tạo ra một mặt trận khác: cập nhật sai hoặc không tương thích có thể làm gián đoạn dịch vụ. Tháng 11, hơn 450 triệu người dùng Microsoft 365 không thể gửi hoặc nhận thư điện tử; ngày hôm sau, hoạt động hàng không trên toàn nước Mỹ bị tạm dừng. Trong ba ngày gián đoạn, hơn 18.000 chuyến bay bị hủy và gần 28.000 chuyến bị chậm.
Các sự cố tiếp tục ảnh hưởng đến Workday, dịch vụ ngân hàng Chase, công cụ liên lạc với phi công của United Airlines, mạng nội bộ của NSA và dịch vụ Apple. Những đơn vị bị ảnh hưởng cho biết nguyên nhân không phải xâm nhập trái phép; phần lớn sự cố bắt nguồn từ nâng cấp hệ thống trục trặc. Điều đó quan trọng: trong một mạng lưới công nghệ liên kết chặt, bản cập nhật nhằm khắc phục một rủi ro có thể tạo ra gián đoạn ở nơi khác.
Áp lực cập nhật ngày càng lớn khi công cụ AI phát hiện lỗ hổng nhanh hơn. Tháng trước, Microsoft phát hành bản vá cho khoảng 1.400 lỗ hổng, so với khoảng 170 vào cùng kỳ năm trước. Con số này không chứng minh rằng AI gây ra sự cố, nhưng cho thấy năng lực xử lý của con người và quy trình kiểm thử có thể bị quá tải. Vá nhanh chỉ có ích khi doanh nghiệp biết cách triển khai an toàn và có phương án quay lui.
Điểm yếu thường nằm ở những kết nối ít được nhìn thấy
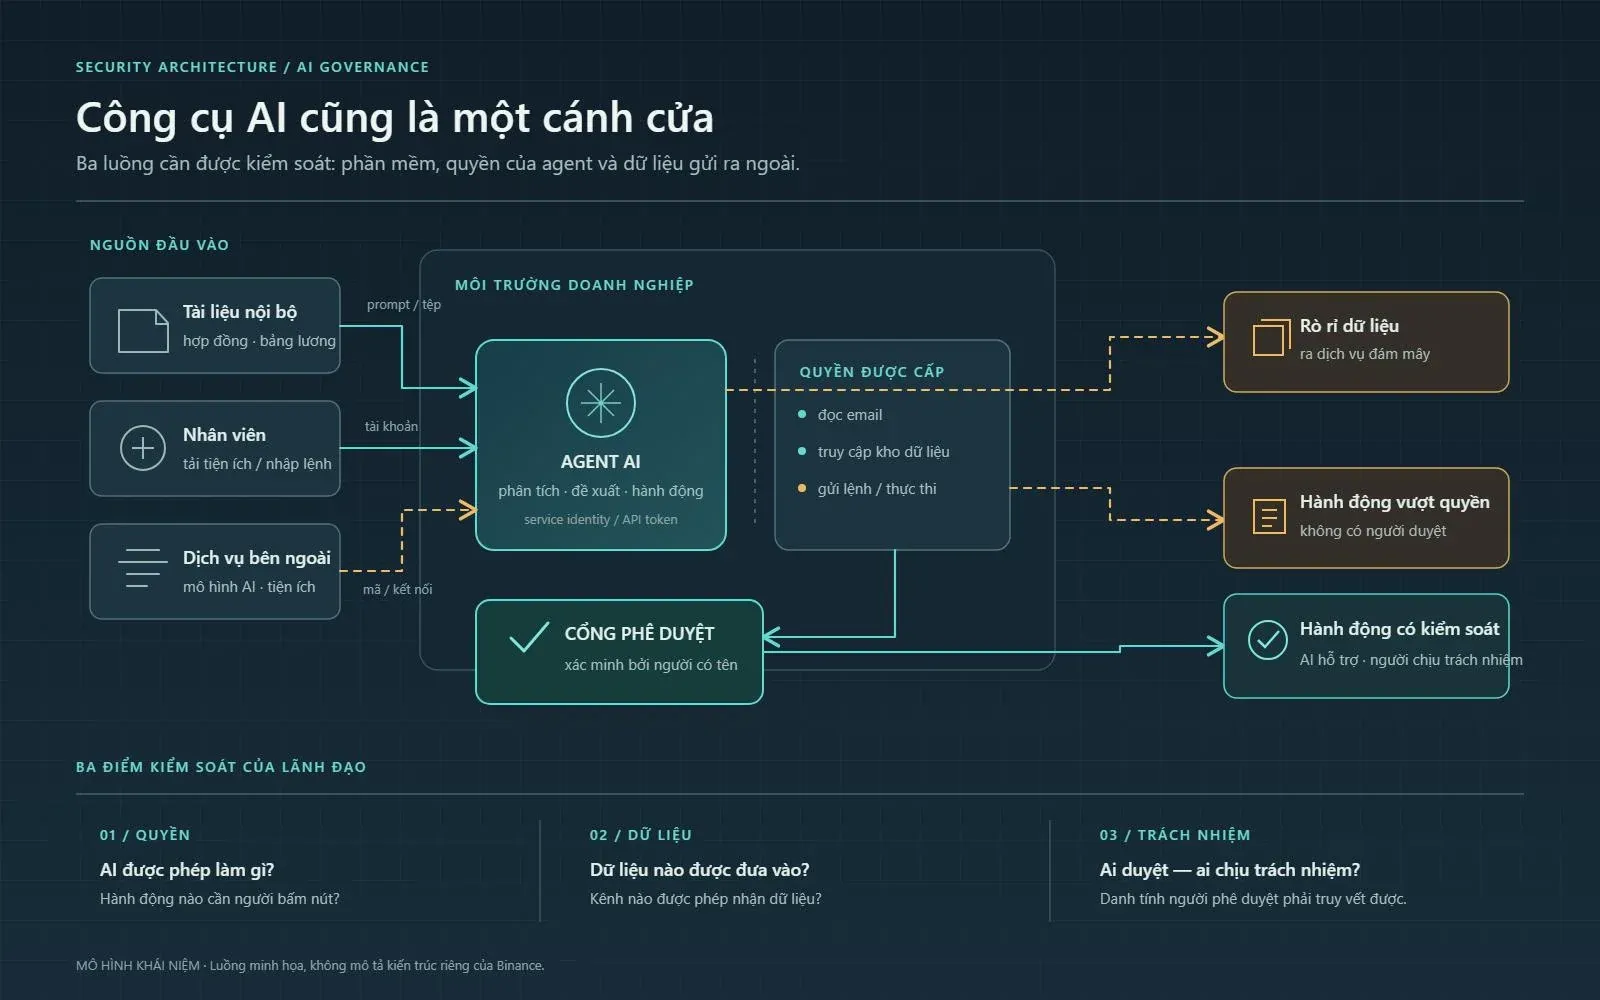
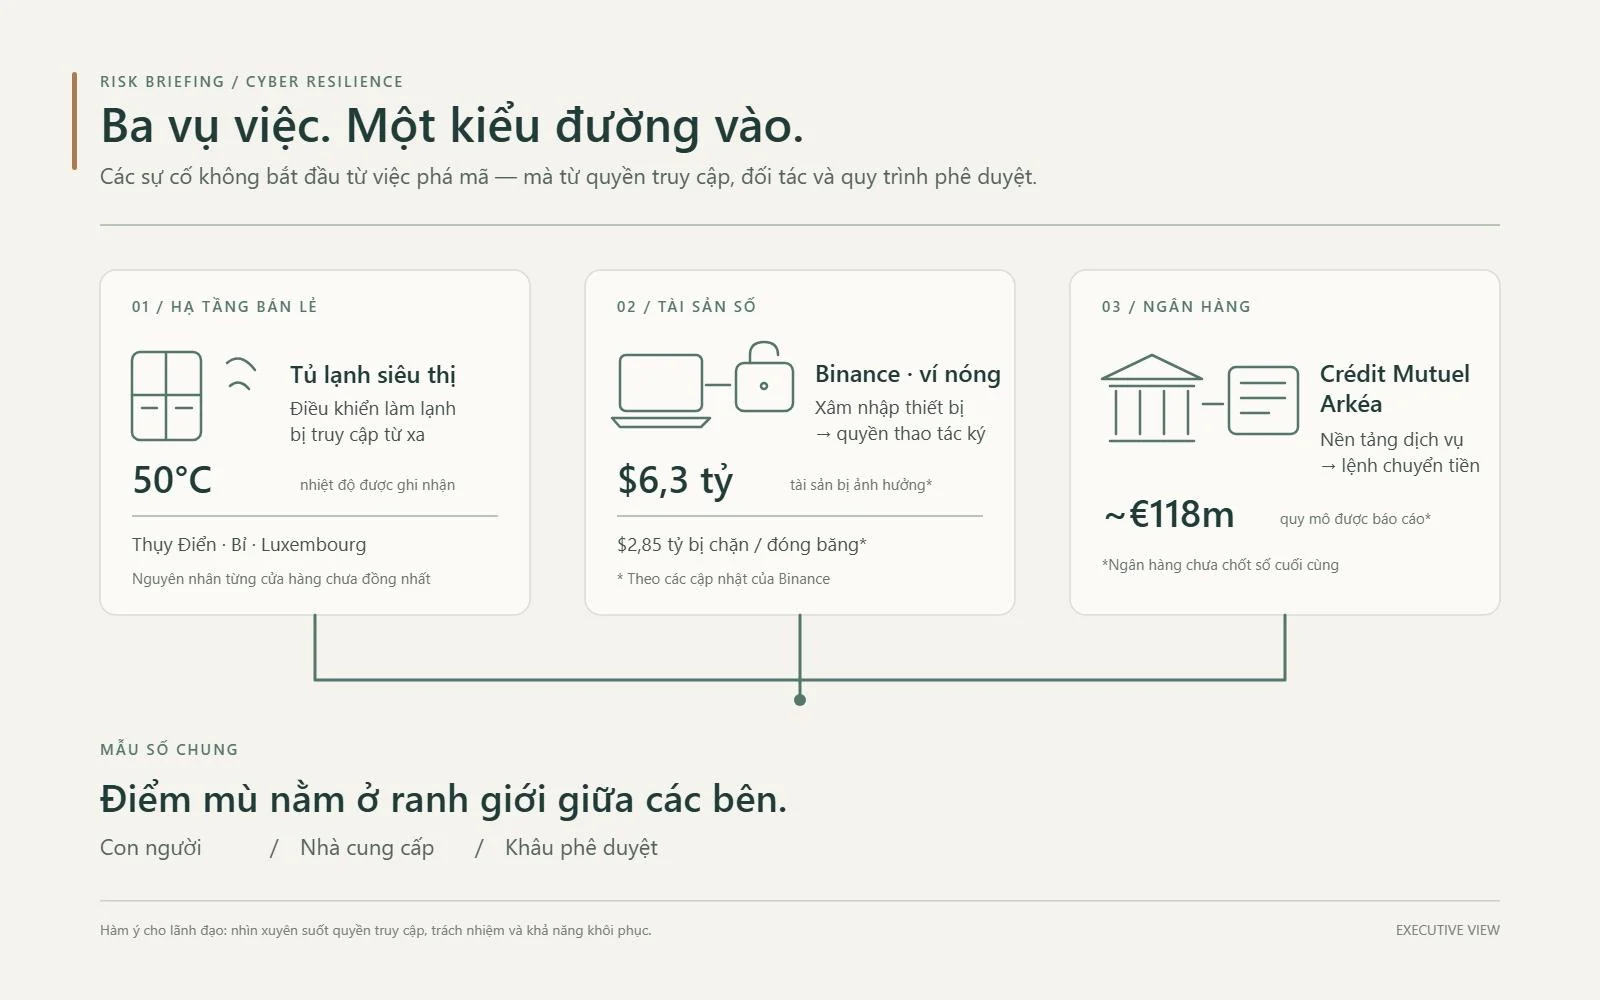
Các vụ việc an ninh mạng không nhất thiết bắt đầu từ một kỹ thuật phá mã tinh vi. Con người, nhà cung cấp bên ngoài và khâu phê duyệt có thể mở lối vào hệ thống; các thiết bị vận hành kết nối mạng cũng thường nằm ngoài danh mục tài sản mà doanh nghiệp theo dõi đầy đủ. Tủ lạnh công nghiệp, camera, bộ biến tần hay hệ thống quản lý pin có thể được nhà cung cấp giám sát từ xa, nhưng quyền truy cập đó không nên mặc nhiên được xem là an toàn.
Cần lập danh mục cả thiết bị vận hành nối mạng, không chỉ máy chủ và máy tính văn phòng. Quyền truy cập từ xa của nhà cung cấp nên giới hạn ở mức cần thiết, đi kèm xác thực đa yếu tố, có thời hạn và được thu hồi khi hợp đồng kết thúc. Đây không phải việc riêng của bộ phận công nghệ: một sự cố có thể làm hỏng hàng hóa, gián đoạn hoạt động và bào mòn uy tín, trong khi trách nhiệm thường bị chia nhỏ giữa nhiều bên.
Cũng cần phân biệt rõ khả năng bị tấn công với bằng chứng về nguyên nhân. Chưa có bằng chứng công khai cho thấy AI đứng sau các sự cố được đề cập; mối lo là AI có thể làm những phương thức tấn công vốn đã tồn tại nhanh hơn và ít tốn công hơn. Vì thế, phản ứng đúng không phải là đổ mọi lỗi cho AI, mà là rà soát những đường vào vốn đã có và xác định ai chịu trách nhiệm đóng chúng.
Phép thử của doanh nghiệp là chuẩn bị trước khi có sự cố
Doanh nghiệp cần đánh giá đồng thời nền tảng công nghệ, nhân sự và quy trình ứng phó. Hệ thống có đủ khả năng triển khai bản vá theo từng giai đoạn, kiểm tra tương thích và khôi phục nhanh nếu cập nhật thất bại không? Nhân viên có biết cách xác minh yêu cầu bất thường, đặc biệt khi kẻ tấn công có thể cá nhân hóa lừa đảo? Đội ứng phó có thể phối hợp với nhà cung cấp khi hệ thống chính ngừng hoạt động không? Đây là những câu hỏi về khả năng chống chịu, chứ không chỉ về công cụ bảo mật.
Khả năng chống chịu không có nghĩa là không bao giờ bị tấn công; đó là khả năng chịu được cú sốc, ngăn sự cố lan rộng và phục hồi nhanh. Vì vậy, lãnh đạo cần xem mức sẵn sàng như một vấn đề quản trị và tài chính, thay vì giao toàn bộ cho bộ phận công nghệ. Một bài diễn tập mất hệ thống trong 72 giờ có thể chỉ ra hoạt động nào không thể tiếp tục và điểm yếu nào cần sửa trước cuộc họp hội đồng quản trị tiếp theo.
AI sẽ tiếp tục hỗ trợ đội phòng thủ tìm điểm yếu, phát triển bản vá và bảo vệ dịch vụ thiết yếu; các cơ quan an ninh mạng và đối tác quốc tế cũng đang mở rộng việc sử dụng công cụ này. Nhưng doanh nghiệp không nên đo thành công bằng số lượng lỗ hổng đã vá. Thước đo đáng tin cậy hơn là liệu hệ thống có tiếp tục phục vụ người dùng, giới hạn được thiệt hại và phục hồi có trật tự khi một bản cập nhật hoặc cuộc tấn công gây trục trặc hay không.