
Nhiều ứng dụng là gánh nặng, không phải tiện ích
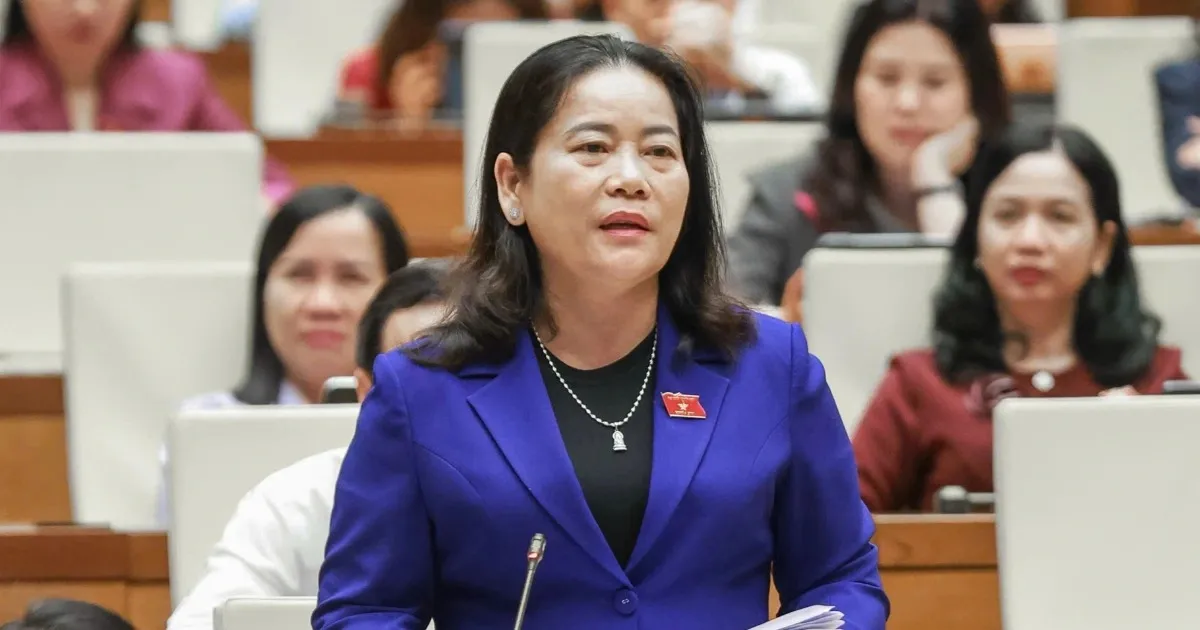
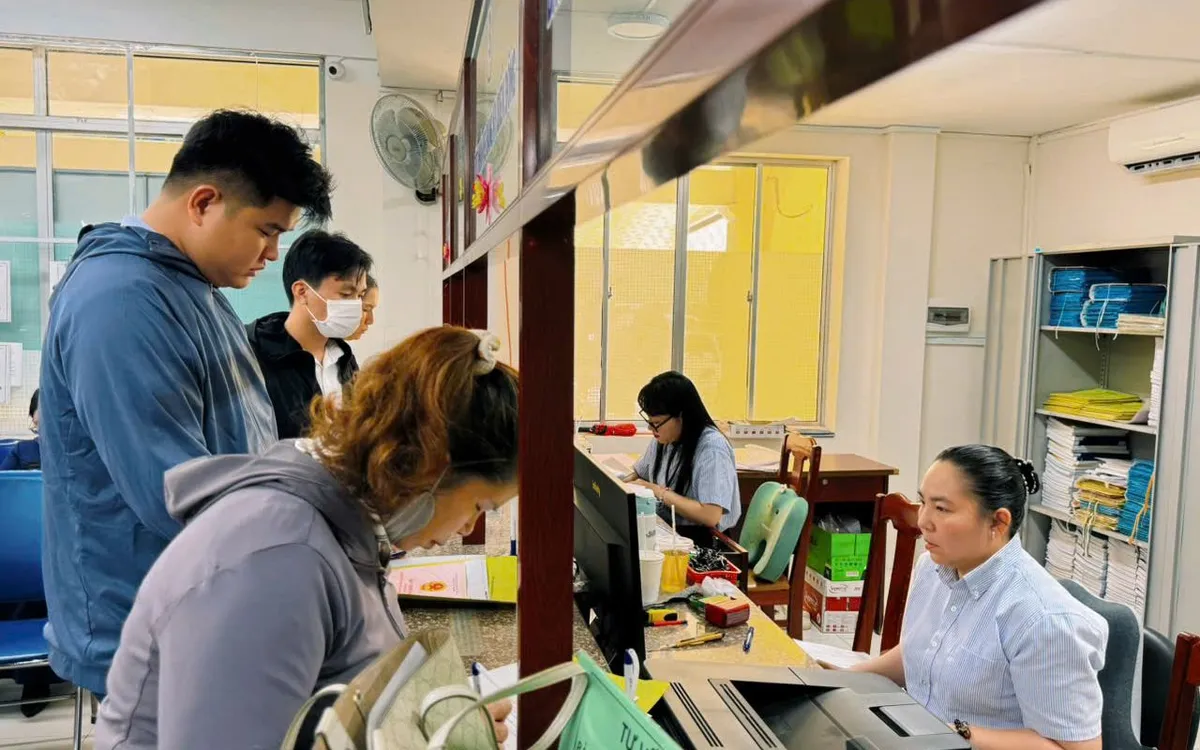
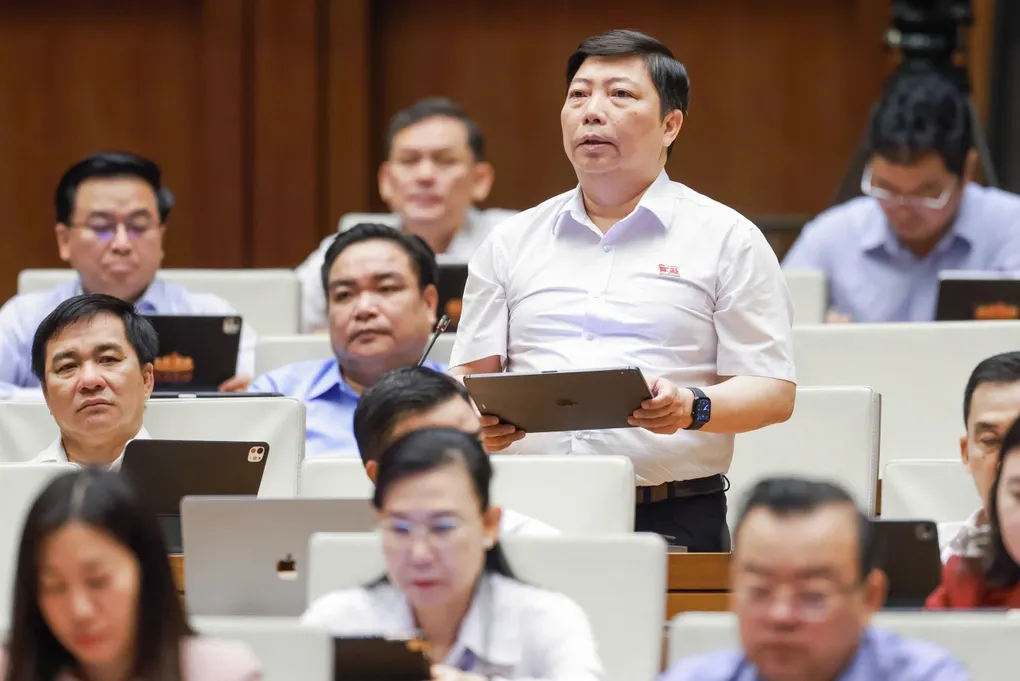
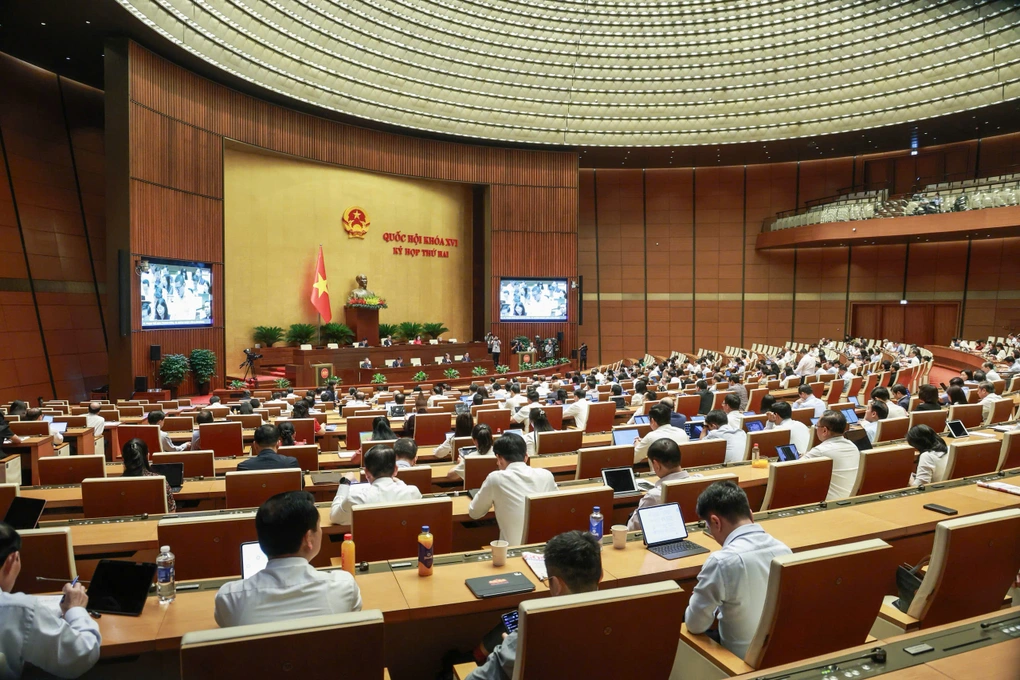
Ứng dụng dịch vụ công là các nền tảng số giúp người dân thực hiện thủ tục, quản lý giấy tờ và tiếp cận dịch vụ của cơ quan nhà nước trên điện thoại. Nhưng khi mỗi lĩnh vực có một ứng dụng riêng, sự tiện lợi có thể biến thành một danh sách cài đặt dài và khó quản lý. Tại phiên thảo luận về dự án Luật An ninh dữ liệu sáng 4/11, đại biểu Quốc hội Lê Thị Thanh Lam (Cần Thơ) nêu câu hỏi từ ý kiến cử tri: dữ liệu được bảo vệ ra sao, và người dân có thực sự thuận tiện hay không? Bà mô tả người dùng có dung lượng điện thoại hạn chế vẫn phải cài VNeID, ứng dụng bảo hiểm xã hội, thuế, giao thông, quản lý giấy tờ, điện nước và mạng di động. Đây không phải chuyện nhỏ về giao diện: điện thoại đầy bộ nhớ, chạy chậm, còn thông báo dồn dập khiến người dùng khó phân biệt tin tuyên truyền với thông tin quan trọng về hồ sơ, thời hạn và quyền lợi.

Ít đầu mối hơn có thể giảm rủi ro dữ liệu
Việc có nhiều ứng dụng không tự động đồng nghĩa dữ liệu sẽ bị lộ, nhưng mỗi hệ thống và kết nối riêng lẻ đều tạo thêm điểm cần kiểm soát. Đại biểu Lam dẫn báo cáo thẩm tra cho biết năm 2025 ghi nhận khoảng 552.000 cuộc tấn công mạng và khoảng 300 vụ rao bán dữ liệu với hơn 1,7 triệu bản ghi; việc kiểm tra tại 7 bộ, ngành, địa phương kết nối Cơ sở dữ liệu quốc gia về dân cư phát hiện 1.315 lỗ hổng bảo mật nghiêm trọng. Những con số này khiến đề xuất rà soát ứng dụng trở nên đáng chú ý: giảm ứng dụng trùng lặp có thể bớt các điểm kết nối cần bảo vệ, đồng thời hạn chế tình trạng nhiều đầu mối cùng nắm dữ liệu cá nhân. Tuy nhiên, gộp ứng dụng chỉ có ý nghĩa khi đi kèm phân quyền rõ ràng, sử dụng dữ liệu đúng mục đích và trách nhiệm giải trình khi có sự cố.
Nền tảng chung cần đi cùng thông báo hữu ích
Đại biểu Lam đề nghị ưu tiên hệ thống số phục vụ người dân trên nền tảng chung đã được đánh giá an ninh, đồng thời rà soát dịch vụ nào nên tích hợp và dịch vụ nào chỉ cần kết nối, chia sẻ dữ liệu. Bà cũng đề xuất không yêu cầu người dân nộp lại thông tin cơ quan nhà nước đã có, và phân loại thông báo để ưu tiên gửi qua VNeID những nội dung về hồ sơ hành chính, thời hạn giải quyết và quyền lợi. Hướng đi này phù hợp với mục tiêu liên thông cơ sở dữ liệu vào năm 2027 mà Chính phủ đã xác định, theo thông tin được nêu tại phiên thảo luận. Nhưng một cổng chung sẽ không tự nó giải quyết mọi vấn đề: nếu chỉ dồn các dịch vụ và thông báo vào một nơi mà thiếu sàng lọc, người dân vẫn có thể bỏ qua cảnh báo cần thiết. Tiện lợi phải được đo bằng việc làm thủ tục ít hơn, nhận tin rõ hơn và không phải cài thêm ứng dụng cho những dịch vụ có thể tích hợp.
Đề xuất tại thảo luận, chưa phải thay đổi đã áp dụng
Cần phân biệt rõ: rà soát và tích hợp ứng dụng là kiến nghị được nêu trong phiên thảo luận về dự án Luật An ninh dữ liệu sáng 4/11, không phải chính sách đã triển khai. Giá trị của đề xuất nằm ở việc đặt cùng lúc hai mục tiêu thường bị tách rời: giảm phiền hà cho người dân và tăng cường bảo vệ dữ liệu. Muốn đạt được cả hai, các cơ quan cần xác định rõ nền tảng nào là đầu mối, dịch vụ nào kết nối với nền tảng đó, ai được truy cập dữ liệu và người dân được thông báo ra sao khi thông tin gặp sự cố. Gộp ứng dụng không nên chỉ là đổi nhiều biểu tượng thành một biểu tượng; điều cốt yếu là giảm trùng lặp trong vận hành và giới hạn những nơi có quyền tiếp cận dữ liệu. Nếu thiếu các nguyên tắc ấy, một ứng dụng duy nhất vẫn có thể tập trung rủi ro thay vì làm dữ liệu an toàn hơn.
Kết luận, người dân không nên phải trả giá bằng dung lượng điện thoại, thời gian và sự chú ý chỉ để tiếp cận những dịch vụ công vốn có thể phối hợp với nhau. Rà soát, tích hợp hợp lý và chia sẻ dữ liệu có kiểm soát là hướng đáng ủng hộ, nhưng hiện vẫn là đề xuất cần được xem xét, hoàn thiện và thực hiện đồng bộ.